❌

Reading view

Un juez de California decidirá si Anthropic puede usar letras de canciones para entrenar a Claude

Las discográficas demandaron a Anthropic en 2024 por usar las letras de 499 canciones de su catálogo para entrenar a Claude sin pagarles licencia.  

REUTERS/Kim Kyung-Hoon

Anthropic le pidió a una jueza federal de California que declare que entrenar a su chatbot Claude con letras de canciones protegidas fue un uso legítimo, y no una infracción de derechos de autor, en la etapa final de un juicio que lleva más de dos años.

La empresa y tres discográficas, Universal Music Group, Concord y ABKCO, presentaron esta semana ante la jueza Eumi Lee sus pedidos de fallo sumario, el paso previo a que el caso llegue o no a juicio oral. Cada parte le pidió a la jueza que falle a su favor sin necesidad de un juicio con jurado.

Las discográficas demandaron a Anthropic en 2024 por usar las letras de 499 canciones de su catálogo para entrenar a Claude sin pagarles licencia. Sostienen que el modelo reproduce esas letras cuando un usuario se lo pide y que las versiones generadas por la inteligencia artificial compiten con las canciones originales y reducen su valor comercial.

Anthropic le pidió a una jueza que declare que entrenar a Claude con letras de canciones protegidas fue un uso legítimo.  

REUTERS/Dado Ruvic

Anthropic respondió que el entrenamiento de Claude es “transformativo” porque la IA no reproduce las canciones como tales, sino que aprende patrones de lenguaje a partir de ellas, junto con miles de millones de otros textos protegidos. La compañía argumentó que esa práctica está amparada por la doctrina de “uso justo” del derecho de autor estadounidense.

La disputa sobre qué tan seguido Claude repite letras

Un punto central del expediente es cuántas veces Claude efectivamente reproduce letras protegidas. Anthropic presentó un análisis de una muestra de 5 millones de conversaciones registradas durante un período de discovery de seis meses.

Según ese análisis, más del 83% de los pedidos que terminaron en la reproducción de letras de las canciones en disputa fueron generados por las propias discográficas o sus representantes, muchas veces intentando esquivar los filtros que Claude tiene para bloquear ese contenido.

“No tiene sentido que un usuario pague por una cuenta de Claude y después intente burlar sus filtros para conseguir letras que están disponibles gratis en internet”, planteó Anthropic en su presentación ante el tribunal.

Un cuaderno abierto con letras de canciones subrayadas, un bolígrafo y auriculares sobre una mesa de madera, representando la profunda conexión entre la música, la emoción y la memoria en la composición mental. (Imagen Ilustrativa Infobae)

La compañía también argumentó que no puede ser responsable por los intentos de terceros de eludir sus propios filtros de seguridad, ya que esos filtros existen justamente para impedir ese tipo de reproducción.

Un antecedente que puede marcar a toda la industria de la IA

Este fallo se suma a una serie de demandas similares contra OpenAI, Microsoft y Meta por el uso de material protegido para entrenar modelos de inteligencia artificial. Grupos de la industria tecnológica, junto con la organización Electronic Frontier Foundation y profesores de derecho de Harvard y Santa Clara, presentaron escritos de apoyo a la postura de Anthropic.

Esos escritos sostienen que impedir el entrenamiento de modelos de IA con material protegido “frenaría una tecnología transformadora” y va en contra del objetivo central del derecho de autor, que según argumentan es fomentar la creación y no solo recompensar al autor original.

FILE PHOTO: An Anthropic logo is displayed at Moscone Center during the Dreamforce 2026 technology summit in San Francisco, California, US, September 17, 2026. REUTERS/Carlos Barria/File Photo

Las discográficas, respaldadas por cámaras de la industria musical y editorial, responden que permitir ese uso equivaldría a dejar que “una empresa multimillonaria copie sistemáticamente obras creadas por personas sin permiso” para generar contenido que termina desplazando a esas mismas obras en el mercado.

Anthropic ya había enfrentado un reclamo parecido de un grupo de autores de libros por el mismo motivo: usar sus obras sin autorización para entrenar a Claude. En ese caso, la compañía optó por llegar a un acuerdo económico con los demandantes en lugar de ir a juicio, según confirmó Reuters el año pasado.

La jueza Lee ya había rechazado en marzo de 2025 un pedido de las discográficas para frenar de forma preventiva el uso de sus letras, al considerar que no demostraron un “daño irreparable”. Meses después permitió que avanzaran sus reclamos centrales por infracción de derechos de autor.

Con los pedidos de fallo sumario de ambas partes ya presentados, la decisión sobre si el caso llega a juicio oral o se resuelve directamente a favor de alguna de las partes queda ahora en manos de la jueza Lee.

  •  

Empresas y hospitales apagan sus páginas web tras detectar un fallo de seguridad crítico

Debido al alcance de PHP como lenguaje base de internet, el riesgo no se limita a un sector específico. 

 (Imagen Ilustrativa Infobae)

Empresas, agencias gubernamentales y hospitales de distintos países desconectaron sus páginas web después de que se revelaran dos fallas críticas de seguridad en PHP, el lenguaje de programación que da soporte a una parte sustancial de internet.

La Agencia de Seguridad Nacional de Estados Unidos (NSA) pidió aplicar parches de manera inmediata o desconectar los sistemas afectados, ante el riesgo de que los atacantes tomen control de servidores sin necesidad de contraseña.

Qué son las fallas de PHP y por qué preocupan a nivel global

PHP es la base de numerosas plataformas de diseño web utilizadas por tiendas en línea, medios de noticias y servicios gubernamentales en todo el mundo. Las dos vulnerabilidades detectadas permiten a un atacante acceder directamente al sistema de archivos o a la base de datos de un servidor, sin pasar por los controles habituales de autenticación.

PHP es la base de numerosas plataformas de diseño web utilizadas por tiendas en línea, medios de noticias y servicios gubernamentales en todo el mundo.


(Imagen Ilustrativa Infobae)

La NSA explicó en un comunicado difundido en X que estas fallas “a menudo proporcionan una vía directa al sistema de archivos o a la base de datos del servidor”. Esa característica las vuelve especialmente peligrosas, ya que un atacante podría tomar control total del servidor sin necesidad de contraseña.

Debido al alcance de PHP como lenguaje base de internet, el riesgo no se limita a un sector específico. Tiendas electrónicas, portales gubernamentales, hospitales y medios digitales que dependen de este lenguaje quedaron expuestos de forma simultánea apenas se conoció el problema.

La propia fundación que sostiene el desarrollo del lenguaje, PHP Foundation, difundió una advertencia directa a los usuarios a través de una entrada de blog: “Si utiliza PHP, es imperativo actualizarlo de inmediato”.

Un grupo de personas con capuchas y auriculares trabaja en una sala oscura llena de computadoras y servidores, monitoreando múltiples pantallas con advertencias de seguridad y diagramas de redes. La imagen ilustra una operación coordinada de ciberataque, destacando la sofisticación y organización de los ciberdelincuentes en la era digital. (Imagen Ilustrativa Infobae)

Alemania activa alerta de ciberataques y pide actualizar de inmediato

En Alemania, la Oficina Federal de Seguridad en las Tecnologías de la Información (BSI) emitió una alerta formal sobre el riesgo de ciberataques derivado de estas vulnerabilidades. El organismo instó, en un comunicado, “a los responsables de seguridad informática y a los operadores a que las instalen de inmediato” las actualizaciones correspondientes.

Thomas Caspers, vicepresidente de la BSI, advirtió sobre la velocidad con la que podrían producirse los ataques una vez que la información quedó expuesta. “Consideramos probable que se produzca un aprovechamiento a gran escala y a corto plazo, en las pocas horas siguientes a la publicación de las actualizaciones de seguridad”, señaló.

Esa urgencia llevó a que, según informó el diario Bild, el Hospital Universitario Charité de Berlín desconectara su página web como medida preventiva. El mismo medio alemán detalló que “numerosas administraciones públicas, universidades y hospitales retiraron el miércoles sus páginas web de la red como medida de precaución”.

Alemania figura entre los países con mayor exposición al cibercrimen potenciado por inteligencia artificial, lo que explica la rapidez con la que sus instituciones optaron por desconectar sistemas en lugar de esperar a completar las actualizaciones.

Una persona con capucha y el rostro cubierto utiliza una computadora portátil en la penumbra para ilustrar actividades de piratería informática. (Imagen Ilustrativa Infobae)

Japón, Países Bajos y otros gobiernos se suman a los llamados de alerta

La respuesta a las fallas de PHP no quedó circunscrita a Estados Unidos y Alemania. Administraciones de países como Japón y Países Bajos emitieron llamamientos similares a sus organizaciones para que aplicaran los parches disponibles sin demora.

Estas advertencias coordinadas entre distintos gobiernos reflejan la magnitud del problema: al tratarse de un lenguaje de programación utilizado de forma transversal en infraestructuras digitales públicas y privadas, una sola vulnerabilidad sin corregir puede dejar expuestos sistemas críticos en cualquier región del mundo.

Cómo se descubrieron las vulnerabilidades y por qué se filtraron antes de tiempo

Las fallas fueron reportadas en agosto por la firma de seguridad Calif y, de forma independiente y el mismo día, por OpenAI, la empresa creadora de ChatGPT. Posteriormente, Wiz, compañía de seguridad en la nube propiedad de Google, identificó formas adicionales de explotar esas debilidades.

Un ciberdelincuente con el rostro oculto por una capucha manipula una computadora portátil en una habitación oscura, mostrando el perfil de una red social con datos personales de una víctima. (Imagen Ilustrativa Infobae)

En un primer momento, el hallazgo se comunicó de manera privada a los desarrolladores de PHP y se mantuvo bajo confidencialidad mientras se preparaba una corrección oficial. Ese procedimiento busca dar tiempo a los equipos técnicos para desarrollar un parche antes de que la vulnerabilidad se haga pública.

Sin embargo, los detalles de las fallas se filtraron en internet el martes, un día antes de la fecha prevista para su publicación oficial. Esa filtración anticipada desató una carrera contrarreloj entre organizaciones de todo el mundo para desconectar sitios vulnerables antes de que pudieran ser explotados.

El hallazgo se produjo en medio de un incremento sostenido de divulgaciones sobre seguridad de software, impulsado por modelos de inteligencia artificial cada vez más potentes capaces de detectar vulnerabilidades. De mantenerse la tendencia actual, el número de vulnerabilidades detectadas en 2026 podría duplicar el récord alcanzado el año anterior.

  •  

Mark Zuckerberg evalúa irse de California por una ley que cobraría impuestos a los multimillonarios

Desde 2013, Zuckerberg percibe un salario de apenas un dólar al año en Meta. 

(Reuters)

Mark Zuckerberg evalúa abandonar California si prospera una ley que impondría un gravamen a las grandes fortunas del estado. El director ejecutivo de Meta estudia trasladar su residencia principal fuera del territorio californiano ante la eventual aprobación de la Proposición 40, conocida como el “impuesto a la riqueza de California”, según reveló la propia compañía en un documento entregado a la Comisión de Mercado y Valores de EEUU (SEC).

La consulta se someterá a votación el próximo 3 de noviembre, en el marco de las elecciones legislativas estadounidenses, y podría representar un desembolso de miles de millones de dólares para el empresario en función de su participación accionarial en la empresa.

Qué es la Proposición 40 y cómo afectaría a Zuckerberg

La Proposición 40 de California es la iniciativa legislativa que busca gravar con un impuesto a las grandes fortunas residentes en el estado. Si se aprueba el 3 de noviembre, obligaría a Zuckerberg a afrontar un pago fiscal de varios miles de millones de dólares calculado sobre su participación accionarial en Meta.

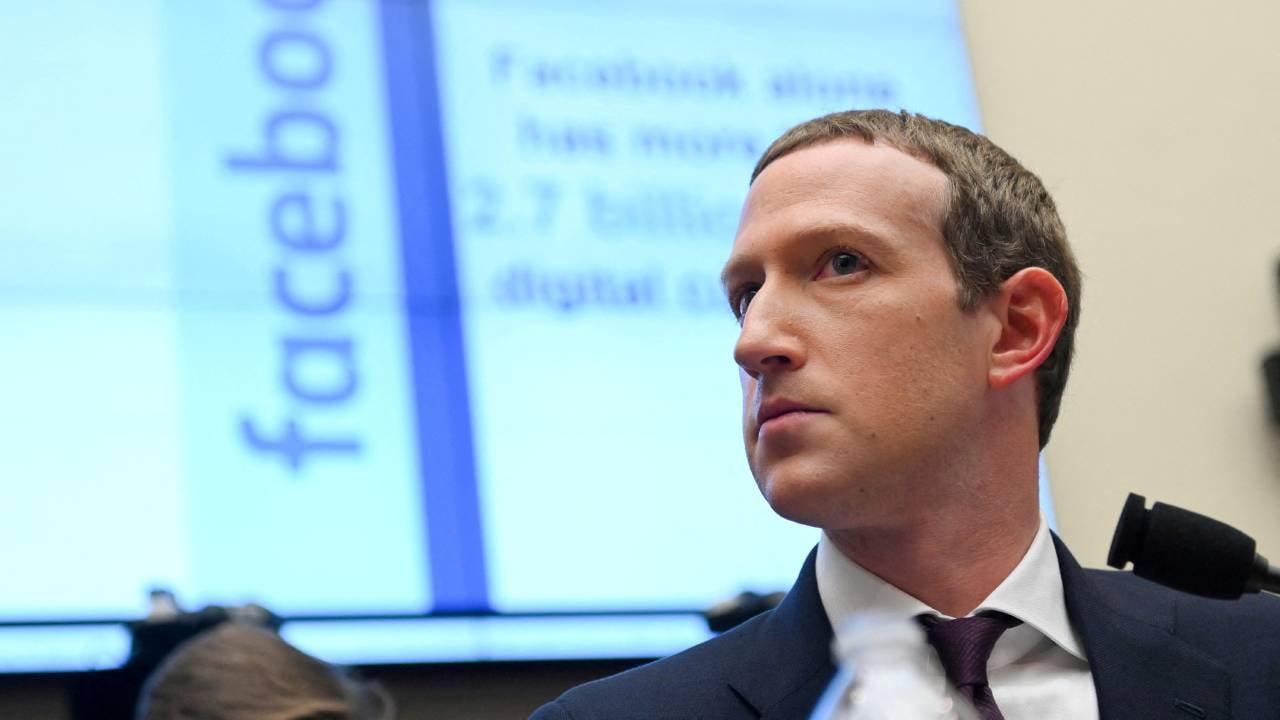
Mark Zuckerberg evalúa abandonar California si prospera una ley que impondría un gravamen a las grandes fortunas del estado.  
REUTERS/Carlos Barria

Ante ese escenario, el empresario informó a un comité especial de la compañía que estaba “evaluando trasladar su residencia principal fuera de California”, según consta en el documento presentado ante la SEC tras la publicación de los resultados trimestrales de Meta.

El texto detalla que el impuesto “lo obligaría a vender acciones o, al menos, a obtener préstamos utilizándolas como garantía”. Esta circunstancia resulta relevante porque Zuckerberg ha evitado sistemáticamente operaciones que puedan afectar el valor bursátil de la empresa que dirige.
Por qué Zuckerberg no cobra un salario convencional

Desde 2013, Zuckerberg percibe un salario de apenas un dólar al año en Meta. El documento remitido a la SEC precisa que el directivo nunca ha solicitado una remuneración adicional, y tampoco lo hace en el contexto actual.
Esta política salarial responde, en parte, a que un incremento en su compensación tendría efectos sobre el precio de las acciones de la compañía y, en última instancia, repercutiría en el liderazgo del propio empresario dentro de la estructura corporativa.

El empresario informó a un comité especial de la compañía que estaba “evaluando trasladar su residencia principal fuera de California”.  

  REUTERS/Carlos Barria

Qué consecuencias tendría para Meta un traslado de Zuckerberg

El documento entregado a la SEC advierte sobre el impacto que tendría un eventual cambio de residencia del directivo. Según se explica, el traslado, que incluiría la puesta a la venta de sus propiedades residenciales en California, “sería público e inevitablemente advertido y comentado por los empleados de la compañía” y suscitaría interrogantes sobre la dirección futura de Meta.

El comité especial de la empresa recordó, en ese sentido, las dificultades que atravesó Meta durante la pandemia de Covid-19, cuando Zuckerberg no podía “estar físicamente” con el equipo directivo. La intención de la compañía es evitar que una situación similar vuelva a repetirse.

Cómo busca Meta que Zuckerberg conserve el control de voto

El comité especial mencionado en el documento trabajó en la emisión de nuevas acciones de clase C sin derecho a voto, que se pagarán a través de un dividendo y estarán acompañadas de una división accionaria. El objetivo de esta medida es que Zuckerberg conserve el control de voto dentro de la compañía.

Al 1 de octubre de 2026, Zuckerberg ostentaba el 60,6% del poder de voto de Meta. El documento señala que una de las razones previsibles por las que ese porcentaje podría reducirse a un 50% a corto o medio plazo es, precisamente, que el empresario tuviera que pagar el impuesto a la riqueza de California en caso de que la Proposición 40 se convierta en ley.

  •  

Cómo borrar el historial de Google en distintos dispositivos y para qué sirve hacerlo

Borrar el historial cumple varias funciones a la vez. La primera es la privacidad.


 (Imagen Ilustrativa Infobae)

El historial de Google reúne en un solo registro las búsquedas, los sitios visitados, las ubicaciones, los videos reproducidos y la actividad de las apps vinculadas a una cuenta. Borrarlo es posible desde dos frentes: la cuenta de Google, que sincroniza los datos entre todos los dispositivos, y el navegador instalado en cada equipo, que guarda su propia copia local de la navegación.

Eliminar esa información no es solo una cuestión de orden. Permite resguardar la privacidad frente a terceros que comparten un mismo dispositivo, reduce la publicidad dirigida basada en búsquedas recientes y ayuda a liberar memoria local al limpiar la caché y las cookies acumuladas.

Para qué sirve eliminar el historial de búsquedas

Borrar el historial cumple varias funciones a la vez. La primera es la privacidad: evita que familiares o compañeros de trabajo con acceso físico a un dispositivo puedan ver qué se buscó o qué páginas se visitaron.

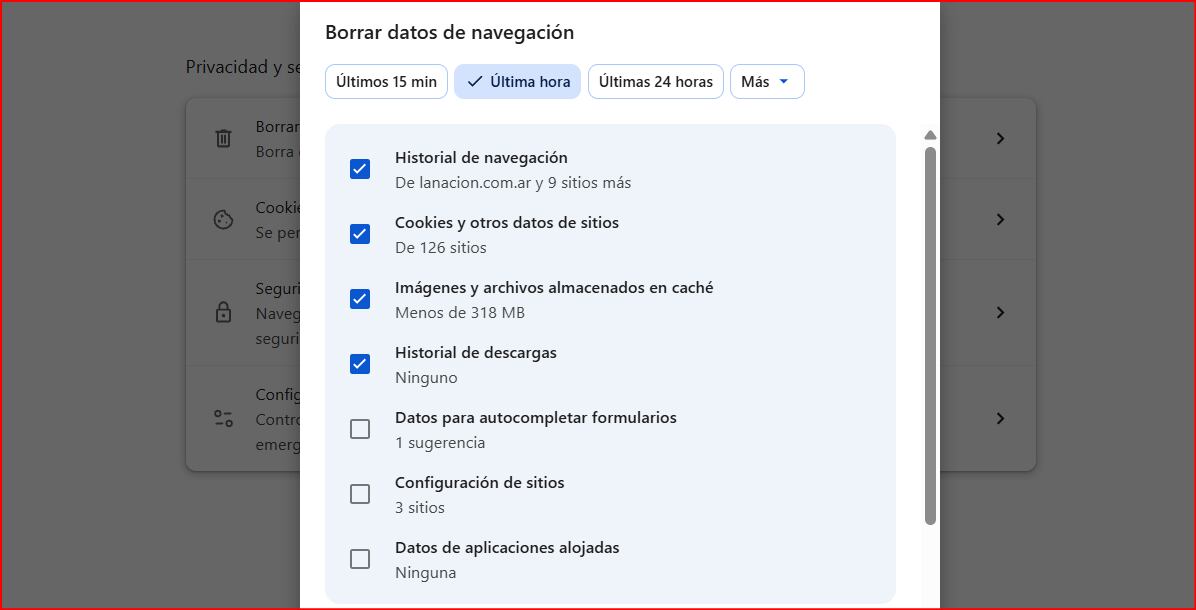
Permite borrar el historial de páginas y descargas, las cookies guardadas y los archivos en caché para liberar espacio o proteger tu privacidad. 

(Captura de Google)

También incide en los algoritmos de recomendación. Plataformas como YouTube, Google News o el feed de Discover construyen sus sugerencias a partir del consumo previo, de modo que limpiar el historial permite reiniciar esas recomendaciones desde cero.

Existe además un efecto sobre la publicidad. Al eliminar el rastro de búsquedas recientes, se reduce la cantidad de anuncios asociados a productos o servicios investigados poco tiempo atrás.

Por último, cumple una función de seguridad y rendimiento: disminuye los datos personales almacenados en la nube ante un eventual acceso no autorizado a la cuenta, y en el plano local soluciona errores de carga al liberar espacio ocupado por la caché y las cookies del navegador.

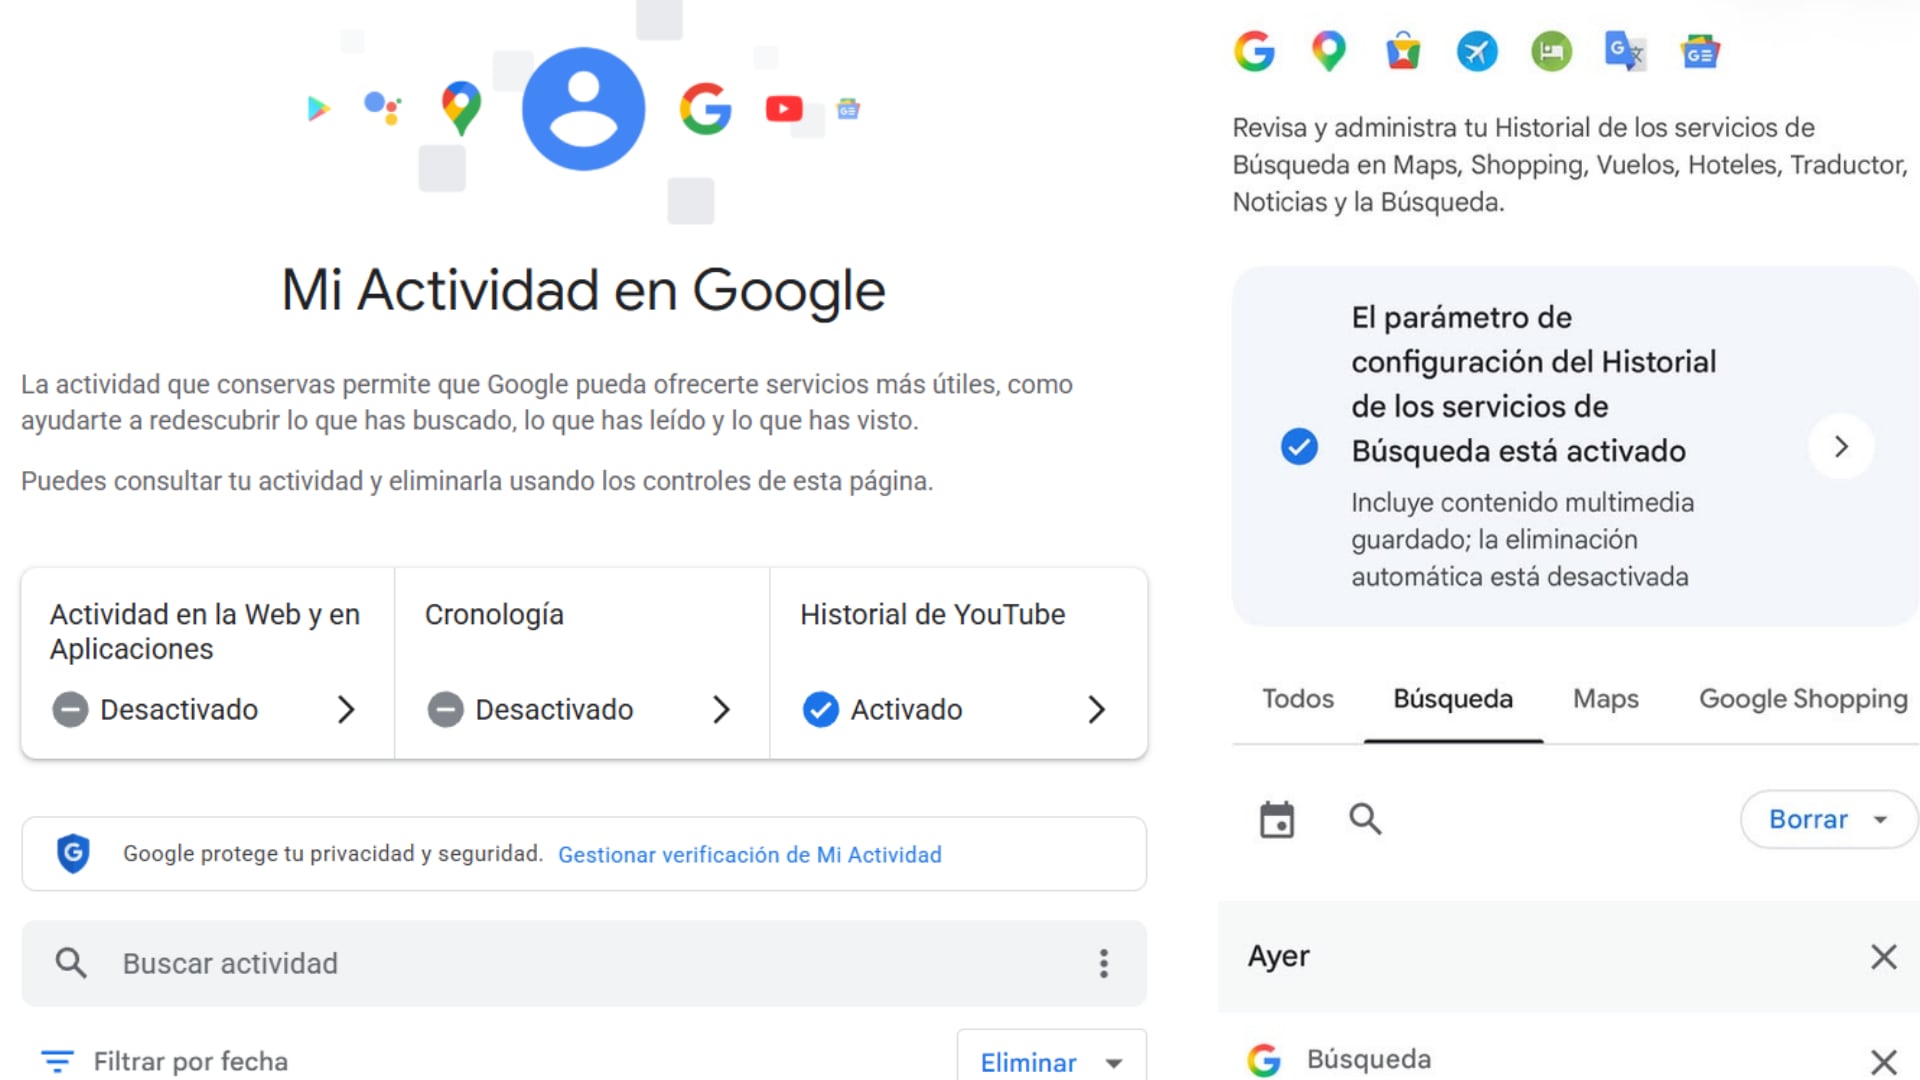
La herramienta Mi Actividad permite eliminar de forma centralizada lo que Google almacena en sus servidores. 

(Composición Infobae: captura de Google)

Cómo borrar la actividad desde la cuenta de Google

La herramienta Mi Actividad permite eliminar de forma centralizada lo que Google almacena en sus servidores, sin importar desde qué dispositivo se generó esa información.

El procedimiento comienza al ingresar a myactivity.google.com con el correo y la contraseña de la cuenta. Dentro de esa página aparece un botón para eliminar actividad, ubicado debajo de la barra de búsqueda.

Ahí se puede elegir el período a borrar: la última hora, el último día, un rango personalizado o la totalidad del historial acumulado desde el principio. También es posible filtrar por servicio, ya sea Búsqueda, Maps, YouTube u otra aplicación vinculada.

La misma sección ofrece una opción de eliminación automática, que programa el borrado periódico de los datos cada tres, 18 o 36 meses sin necesidad de repetir el proceso manualmente.

Quienes utilizan la aplicación oficial de Google para realizar búsquedas, en lugar del navegador, pueden borrar ese registro de forma independiente.  

 REUTERS/Carlos Jasso

Cómo limpiar el historial local en computadoras con Chrome

En Windows, Mac o Linux, el borrado local se realiza desde la configuración del navegador. El atajo de teclado varía según el sistema: Ctrl + Shift + Supr en Windows y Linux, o Cmd + Shift + Backspace en Mac. También puede accederse desde el menú de tres puntos, la opción Historial y luego Borrar datos de navegación.

Dentro de la pestaña de configuración avanzada conviene seleccionar el intervalo de tiempo “Todos” para eliminar la totalidad de los registros guardados. Las casillas a marcar incluyen el historial de navegación, las cookies y otros datos de sitios, además de los archivos e imágenes almacenados en caché.

Una vez seleccionadas esas opciones, el botón Borrar datos ejecuta la limpieza en ese equipo específico, sin afectar lo que Google haya guardado en la nube bajo la cuenta sincronizada.

El historial de Google es un registro digital que almacena la actividad que realizas mientras usas los servicios de Google.


 REUTERS/Arnd Wiegmann

Cómo eliminar el historial en celulares Android e iPhone

En dispositivos Android con Chrome, el proceso se inicia desde los tres puntos verticales de la esquina superior derecha, seguido de la opción Historial. Desde ahí se accede a Borrar datos de navegación, donde se define el intervalo de tiempo y se marcan las casillas de historial, cookies y archivos en caché, antes de confirmar con el botón Borrar datos.

En iPhone y iPad, el camino dentro de Chrome es similar pero con el menú ubicado en los tres puntos horizontales de la esquina inferior derecha. Tras seleccionar Historial y luego Borrar datos de navegación, se elige el rango de tiempo y se confirma la acción desde el botón correspondiente.

Quienes utilizan la aplicación oficial de Google para realizar búsquedas, en lugar del navegador, pueden borrar ese registro de forma independiente. El camino es tocar la foto de perfil en la esquina superior derecha, ingresar a Historial de búsqueda y presionar el botón Eliminar, donde aparecen opciones como eliminar lo del día o borrar todo el historial acumulado.

  •  

La tecnología de menos de 100 gramos que ayudaría a descifrar el origen de las lunas de Marte

El componente central del espectrómetro Raman bautizado RAX es un láser fabricado en España. 


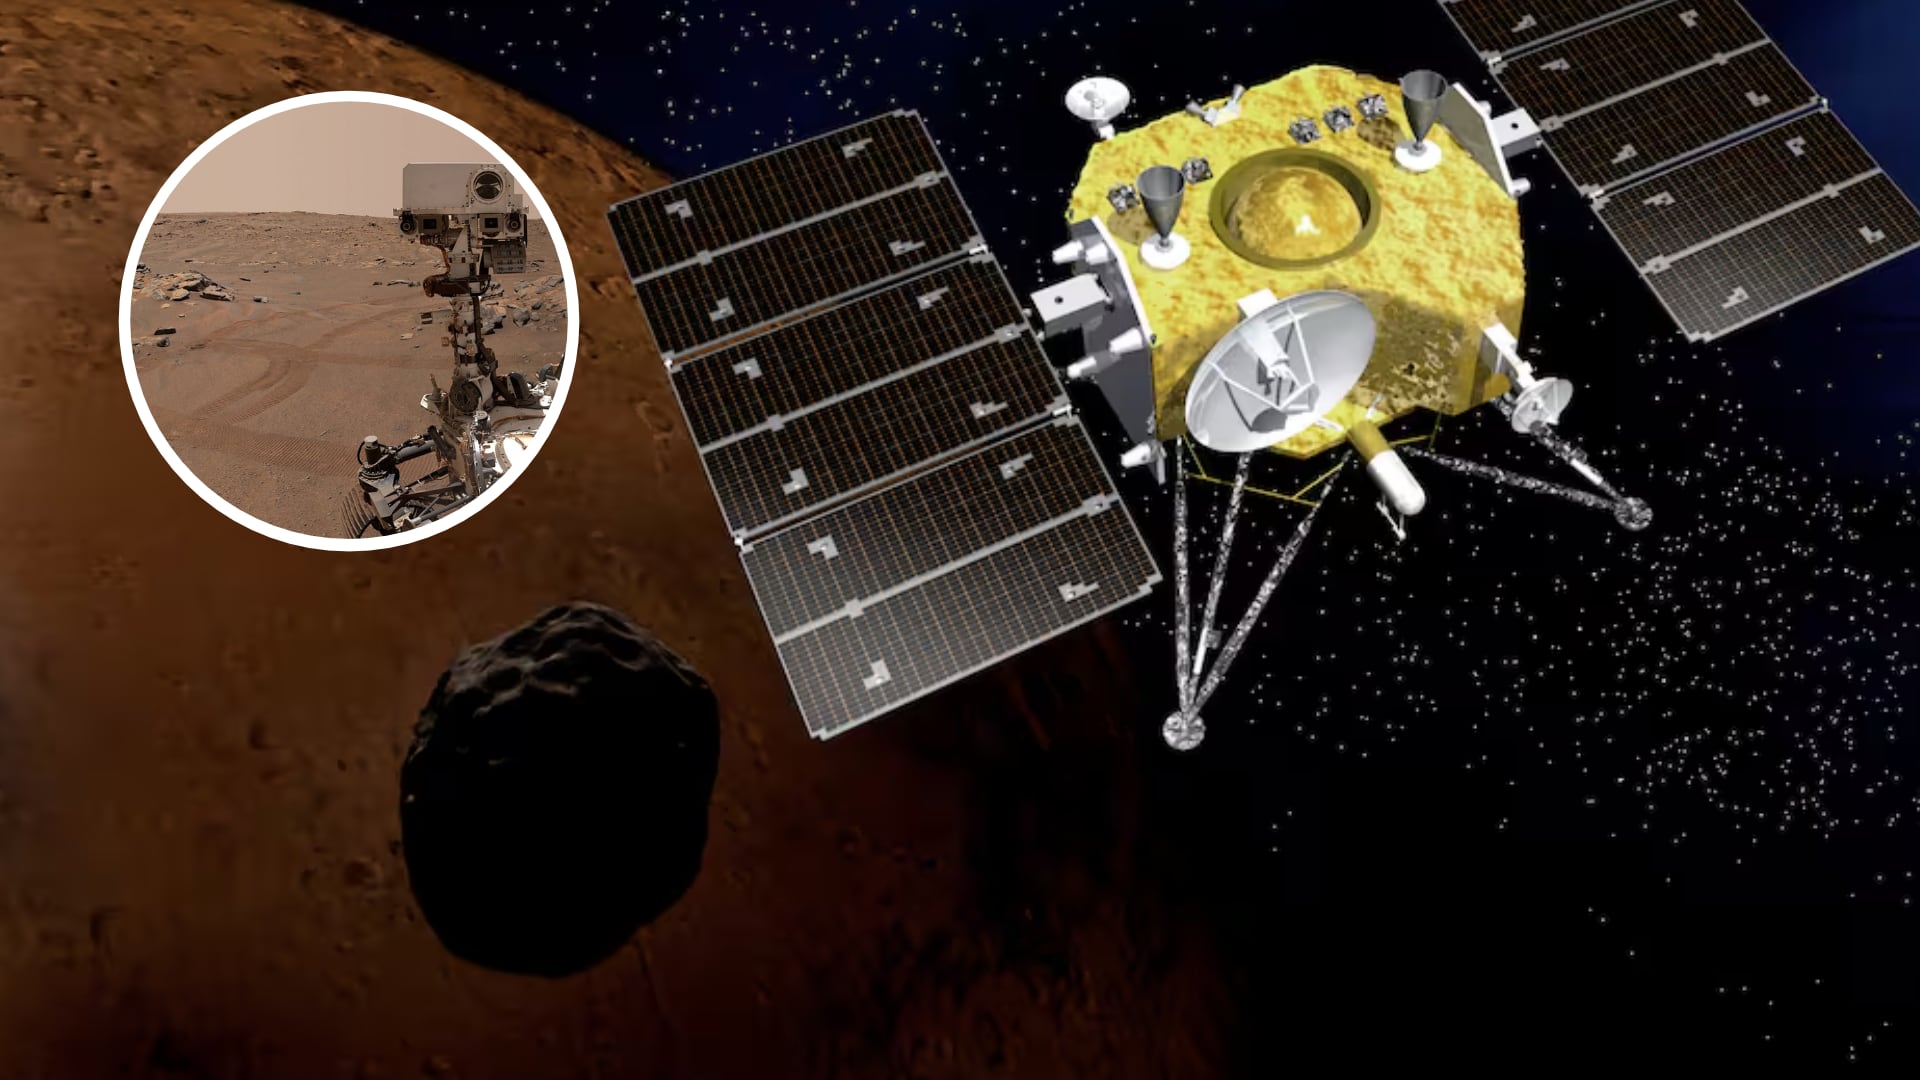
(Composición Infobae: Agencia Japonesa de Exploración Aeroespacial / NASA)

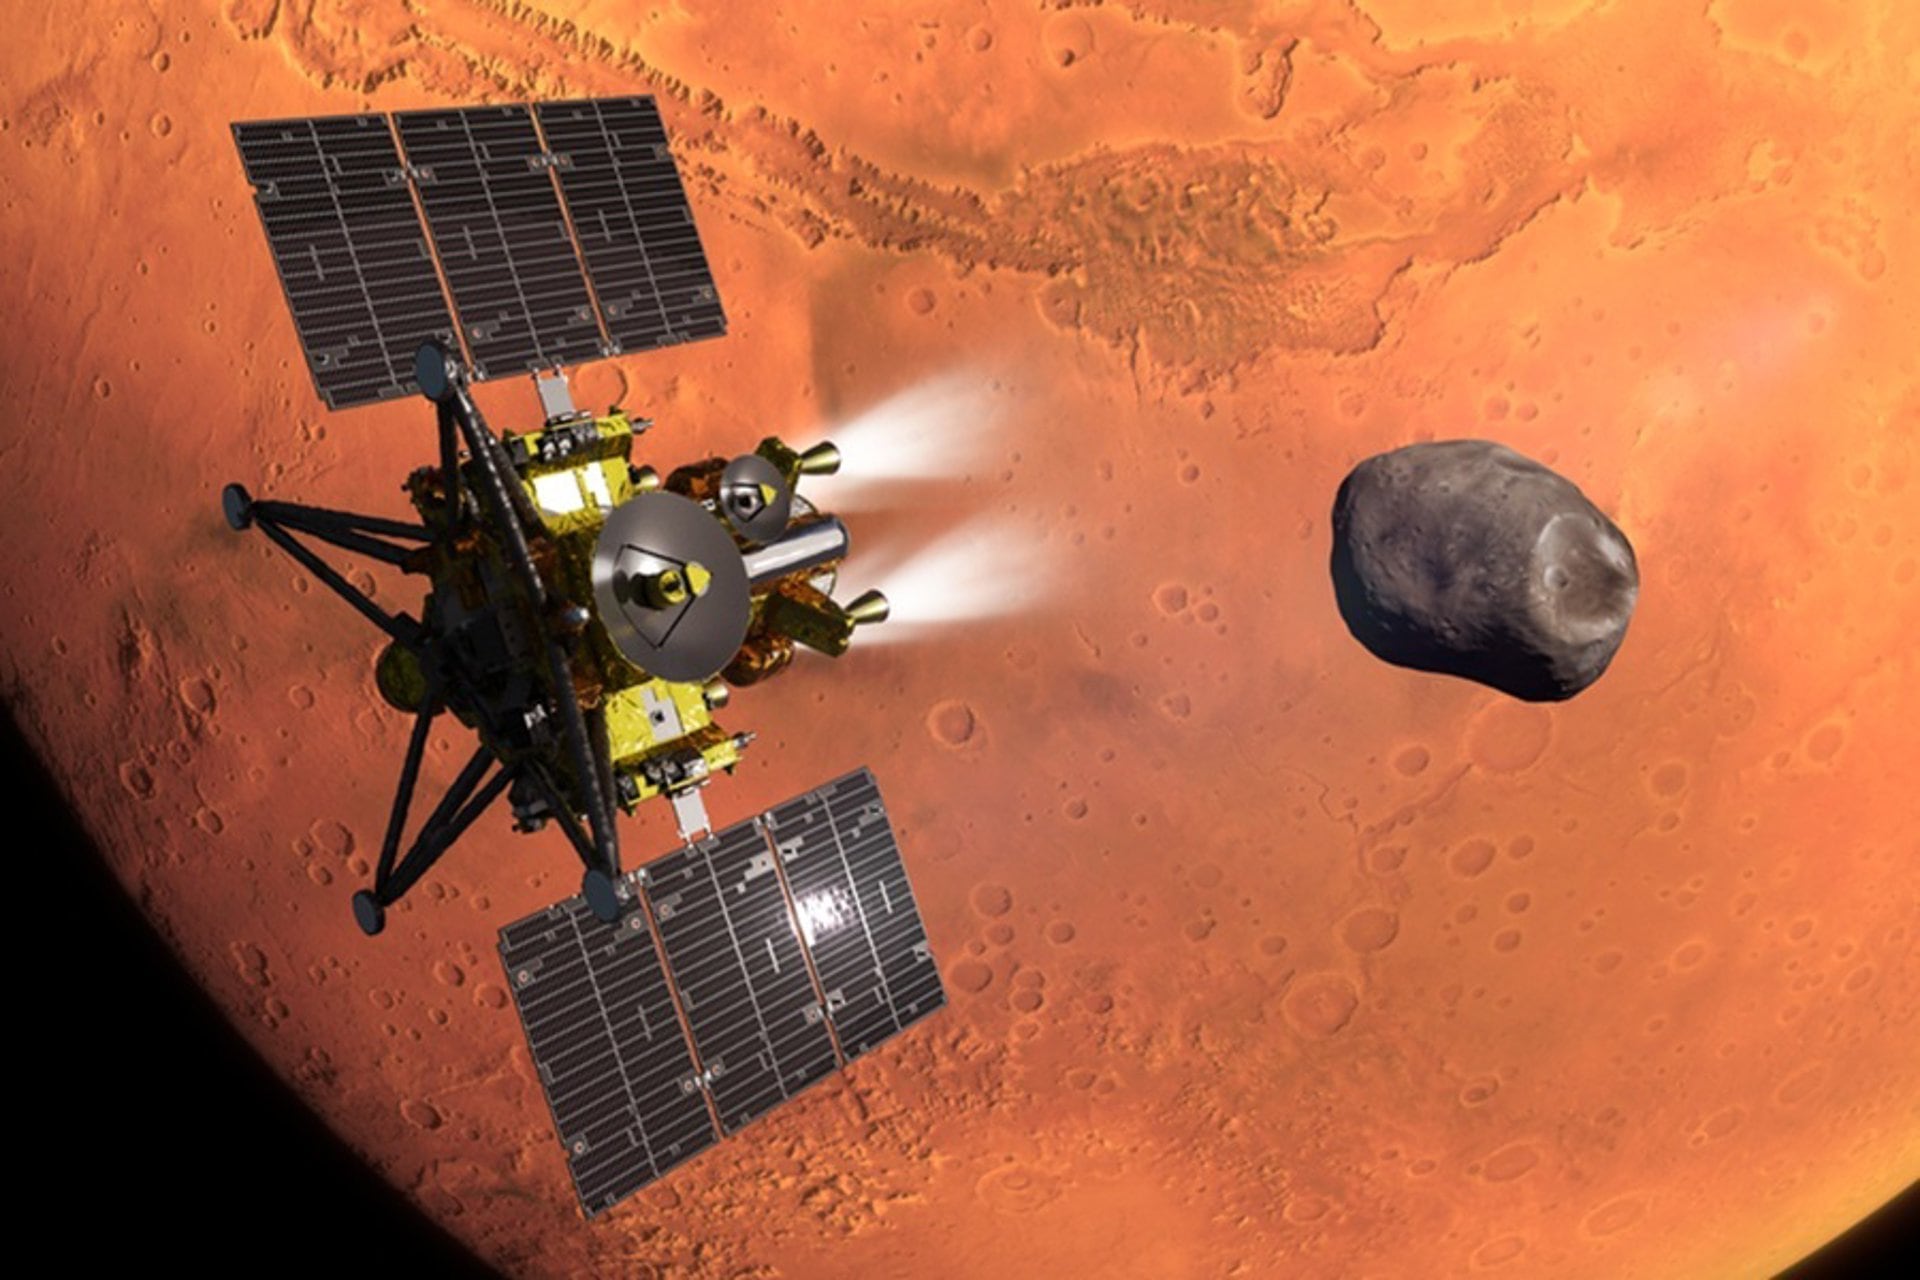
La participación española en la misión Martian Moon eXploration se concentra en el desarrollo de un espectrómetro Raman bautizado RAX, cuyo componente central es un láser fabricado en España de menos de 100 gramos de peso, diseñado para identificar minerales y compuestos químicos directamente sobre la superficie de Fobos, una de las dos lunas de Marte.

Este instrumento, integrado en el rover francoalemán IDEFIX, constituye el aporte tecnológico principal del país al proyecto liderado por la Agencia Japonesa de Exploración Aeroespacial (JAXA), que tenía previsto su lanzamiento el 19 de octubre de 2026 con el objetivo de resolver el origen de Fobos y Deimos y traer muestras del primero a la Tierra.

El espectrómetro Raman RAX y su láser español

El instrumento RAX ha sido desarrollado con la participación del Centro de Astrobiología (CAB-CSIC-INTA) y de especialistas en sistemas espaciales del INTA, según informa el Consejo Superior de Investigaciones Científicas (CSIC).

Fobos, la mayor de las dos lunas de Marte, se observa en esta imagen sin fecha tomada por la cámara HiRISE de la NASA a bordo del Orbitador de Reconocimiento de Marte. NASA/JPL-Caltech/Universidad de Arizona/Imagen cedida vía REUTERS

Se trata de un espectrómetro Raman, una tecnología que permite analizar la composición química de un material a partir de la luz que dispersa cuando es iluminado con un láser.

El elemento más destacado de este desarrollo es su láser, de fabricación española, que pesa menos de 100 gramos e incorpora dos canales para aumentar su fiabilidad durante la misión.

Gracias a esta configuración, el dispositivo puede identificar minerales y sustancias químicas directamente sobre el terreno de Fobos, sin necesidad de trasladar las muestras a un laboratorio.

El róver Perseverance de la NASA en Marte se ve en un selfi tomada sobre una roca apodada

Olga Prieto-Ballesteros, investigadora del Centro de Astrobiología y colíder científica de RAX, explica que estos análisis permitirán reconstruir la composición y la evolución de la luna marciana.

El rover IDEFIX, la plataforma que transporta la tecnología española

El láser español y el resto del espectrómetro RAX viajan integrados en el rover IDEFIX, un vehículo explorador construido por las agencias espaciales de Francia y Alemania.

Este rover será desplegado por la nave MMX durante los descensos previstos sobre la superficie de Fobos, donde se encargará de recoger material y de operar el instrumento Raman en el entorno real del satélite.

La combinación de tecnología europea, con aportes de Francia, Alemania y España, forma parte del diseño internacional de una misión cuya dirección corresponde a la Agencia Japonesa de Exploración Aeroespacial.

Martian Moons eXploration (MMX) es una ambiciosa misión espacial robótica liderada por la Agencia de Exploración Aeroespacial de Japón (JAXA) cuyo objetivo principal es explorar las lunas de Marte. 
 

Europa Press

Qué busca resolver la misión MMX sobre el origen de las lunas marcianas

La misión MMX busca determinar si Fobos y Deimos son asteroides capturados por la gravedad de Marte o restos surgidos de una colisión. Para resolverlo, la nave analizará ambos satélites desde la órbita marciana y descenderá sobre Fobos para recoger muestras con instrumental como el espectrómetro Raman RAX.

Para despejar esta incógnita, la nave japonesa realizará observaciones de ambas lunas desde la órbita de Marte antes de ejecutar los descensos sobre Fobos.

Durante esos descensos se desplegará el rover IDEFIX y se recogerá material de la superficie para su posterior estudio, tanto in situ mediante el espectrómetro RAX como a través de las muestras que la misión prevé traer a la Tierra.

Para aterrizar con éxito en Fobos, la misión no viaja sola; lleva a bordo un pequeño rover de 25 kilos llamado Idefix.   

CSIC

El regreso de las muestras y su relevancia científica

MMX tiene previsto devolver a la Tierra las muestras recogidas en Fobos a comienzos de la próxima década, en 2031.

Según se explica, este material podría revelar detalles sobre la formación del Sistema Solar y sobre la historia geológica de Marte, en paralelo a los datos que el instrumento RAX obtenga directamente sobre la superficie del satélite durante la misión.

Cabe señalar que Marte posee dos pequeñas lunas de forma irregular llamadas Fobos y Deimos, las cuales se cree que son asteroides capturados por la fuerza gravitatoria del planeta. Fobos es la más grande y cercana, completando su órbita casi tres veces al día, mientras que Deimos es más pequeña, está situada a mayor distancia y tarda aproximadamente 30 horas en dar una vuelta completa a Marte.

  •  

TP-Link ofreció invertir USD 1.000 millones para fabricar routers en Mississippi tras bloqueo de Estados Unidos

La compañía llega al 10% del mercado si se cuentan los routers que los proveedores de internet instalan en los hogares.

(Imagen ilustrativa Infobae)

El gobierno de Estados Unidos bloqueó la importación de los nuevos routers Wi-Fi 8 de TP-Link, acusada de tener vínculos con China, lo que llevó a la empresa a anunciar una inversión cercana a USD 1.000 millones para fabricarlos en Mississippi.

TP-Link firmó esta semana una carta de intención con el fabricante estadounidense Key Tronic para ensamblar sus routers en Corinth, Mississippi, y podría comenzar a producirlos “tan pronto como el año próximo”.

Según una carta que la compañía envió a la Comisión Federal de Comunicaciones, el regulador de telecomunicaciones de Estados Unidos, el proyecto crearía “cientos” de empleos en investigación, manufactura y construcción durante los próximos cuatro años.

El Wi-Fi 8 (conocido técnicamente como IEEE 802.11bn Ultra High Reliability) es el próximo estándar de redes inalámbricas. 

(Imagen ilustrativa Infobae)

“Si ven lo que hacemos con los productos en Vietnam, tienen componentes crudos que entran y productos terminados, probados y empaquetados que salen”, dijo Steve Kovsky, director de asuntos corporativos de TP-Link, a The Verge. Según Kovsky, la planta en Mississippi replicaría procesos como el montaje de superficie y el moldeado por inyección de plástico.

La inversión, sin embargo, depende de que la Comisión Federal de Comunicaciones le otorgue a TP-Link una exención conocida como “aprobación condicional”, que le permitiría seguir vendiendo sus productos pese a la prohibición. Kovsky no precisó cuándo la empresa solicitó esa exención ni cuándo espera una respuesta.

Una exención que la competencia ya obtuvo

La prohibición surgió de una orden del gobierno de Donald Trump contra routers fabricados en el extranjero por razones de seguridad. Competidores como Netgear y Asus, que también ensamblan sus equipos en Asia, ya recibieron exenciones generales, algo que TP-Link todavía no logró.

Cinco estados demandaron a TP-Link por sus supuestos vínculos con China y otros pidieron directamente a la Comisión Federal de Comunicaciones que no le conceda la exención, al considerar que la empresa domina el mercado de routers de consumo y que sus productos representan un riesgo de seguridad para los hogares.

La prohibición surgió de una orden del gobierno de Donald Trump contra routers fabricados en el extranjero por razones de seguridad.
(Gemini)

Kovsky rechazó esas acusaciones y dijo que la participación de mercado de la empresa ronda entre el 9% y el 10%. “No vendemos datos de usuarios ni los compartimos con ningún gobierno, nunca. No permitimos puertas traseras en nuestros productos”, afirmó el ejecutivo.

El componente que falta

Aun fabricando los routers en Estados Unidos, TP-Link necesitaría igualmente la exención por un motivo técnico: aunque compra sus chips a empresas estadounidenses como Qualcomm y Broadcom, esas compañías no los producen dentro del país. El gobierno exige que al menos el 65% de los componentes de un producto “hecho en Estados Unidos” se fabriquen localmente.

“Eso va a ser un desafío, al menos en el corto plazo, porque la mayoría de esos componentes simplemente no se producen en Estados Unidos”, reconoció Kovsky. El ejecutivo dijo que la empresa espera que más fabricantes de componentes inviertan en el país a medida que avance la política comercial.

El gobierno de Estados Unidos bloqueó la importación de los nuevos routers Wi-Fi 8 de TP-Link. 
(Gemini)

TP-Link aclaró que la decisión final de avanzar con la planta, incluso si consigue la exención, todavía depende de un análisis de costos que deberá resolver su director ejecutivo. “Espero que no tenga que tomar esa decisión, francamente, que todo se acomode”, dijo Kovsky sobre ese escenario.

La compañía, que según su propio sitio llega al 10% del mercado si se cuentan los routers que los proveedores de internet instalan en los hogares, quedó así en una posición intermedia: comprometida públicamente con fabricar en Estados Unidos, pero sin poder avanzar hasta que el regulador defina si le permitirá seguir vendiendo sus productos en el país.

Wi-Fi 8 (IEEE 802.11bn) es el próximo estándar de conectividad inalámbrica diseñado no para aumentar drásticamente la velocidad máxima, sino para priorizar la estabilidad, la ultralata confiabilidad y la baja latencia en redes congestionadas.

  •  

Meta reportó ingresos de 64.601 millones de dólares en el tercer trimestre de 2026 y subió en Wall Street

La compañía reportó ganancias por acción de 3,83 dólares, por encima de la estimación de consenso de 3,57 dólares. 


 REUTERS/Francis Mascarenhas/

Meta Platforms reportó resultados del tercer trimestre que superaron las expectativas de Wall Street gracias al crecimiento sostenido de la publicidad digital, pese a absorber un cargo legal de 9.890 millones de dólares vinculado a litigios sobre salud mental adolescente. La empresa matriz de Facebook e Instagram alcanzó ingresos de 64.600 millones de dólares, un 26% más que el año anterior.

Entre tanto, sus acciones subieron un 4% tras la publicación del informe. Además, el directorio aprobó una nueva clase de acciones sin derecho a voto que comenzará a cotizar en 2027.

Resultados financieros de Meta en el tercer trimestre superan pronósticos de Wall Street

La compañía reportó ganancias por acción de 3,83 dólares, por encima de la estimación de consenso de 3,57 dólares. Los ingresos trimestrales de 64.600 millones de dólares también superaron el pronóstico de los analistas, que esperaban 63.330 millones.

Meta reportó resultados que superaron las expectativas de Wall Street gracias al crecimiento sostenido de la publicidad digital. 


REUTERS/Dado Ruvic

El negocio publicitario continuó siendo el motor principal de esos resultados. Generó 63.060 millones de dólares, una cifra 26% superior a la del año anterior y por encima de las proyecciones de 61.850 millones de dólares.

Sin embargo, la rentabilidad operativa se vio golpeada por el cargo legal de 9.890 millones de dólares, derivado de un acuerdo alcanzado en agosto con los fiscales generales de 52 estados. Como consecuencia, los ingresos operativos se ubicaron en 12.990 millones de dólares, muy por debajo de los 20.850 millones que esperaba el mercado.

El costo legal resultó decisivo para explicar la brecha entre el desempeño operativo real y las expectativas de los analistas. Sin ese cargo extraordinario, los ingresos operativos habrían rondado los 22.880 millones de dólares, una cifra que sí habría superado el consenso de Wall Street, lo que confirma que el negocio principal de Meta mantuvo un ritmo sólido pese al golpe contable.

El director ejecutivo, Mark Zuckerberg, destacó el desempeño general de la compañía. “Nuestras inversiones están dando sus frutos, el negocio principal es sólido y estamos viendo un buen ritmo en todos los ámbitos”, afirmó.

Los ingresos operativos de Meta se ubicaron en 12.990 millones de dólares, muy por debajo de los 20.850 millones que esperaba el mercado.  

 REUTERS/Manuel Orbegozo

Meta lanza acciones Clase C sin derecho a voto para financiar inversión en IA

El consejo de administración de Meta aprobó la creación de una nueva clase de acciones ordinarias Clase C, sin derecho a voto, que cotizarán en bolsa a partir del 19 de enero de 2027.

La medida busca dotar a la compañía de una herramienta adicional para financiar su crecimiento, remunerar a empleados y realizar adquisiciones mientras incrementa su inversión en inteligencia artificial.

El mecanismo contempla la distribución de una acción Clase C por cada acción Clase A y Clase B en circulación, mediante un dividendo único en acciones. Esa distribución quedará supeditada a la entrada en vigor de la nueva clase accionaria.

Zuckerberg señaló que la compañía alcanzó hitos relevantes en su estrategia hacia la superinteligencia personal. 

(Imagen Ilustrativa Infobae)

Meta anticipó que este dividendo tendrá un efecto equivalente al de una división de acciones de dos por una sobre el precio de mercado de los títulos Clase A. La compañía aclaró que esta operación no modificará el poder de voto de los accionistas actuales. Las fechas de registro y pago del dividendo todavía no fueron determinadas.

Por otro lado, Zuckerberg señaló que la compañía alcanzó hitos relevantes en su estrategia hacia la superinteligencia personal. Entre ellos mencionó el lanzamiento de Muse y Muse Wonder, a los que describió como los primeros modelos de vanguardia desarrollados por la empresa.

Este anuncio se enmarca en la estrategia de inversión en inteligencia artificial que la compañía viene profundizando, y que impacta directamente en sus proyecciones de gasto para lo que resta del año.

Meta eleva previsión de ingresos y gastos para el cuarto trimestre de 2026

La compañía proyectó ingresos de entre 73.000 y 76.000 millones de dólares para el cuarto trimestre, con un punto medio de 74.500 millones de dólares. Esa cifra supera la expectativa de los analistas, que se ubicaba en 73.570 millones de dólares, y anticipa que el impulso publicitario continuará durante la temporada navideña.

Meta elevó su previsión de gastos para todo el ejercicio 2026 a un rango de entre 175.000 y 179.000 millones de dólares. 

EFE/EPA/ADAM VAUGHAN

En paralelo, Meta elevó su previsión de gastos para todo el ejercicio 2026 a un rango de entre 175.000 y 179.000 millones de dólares. El monto anterior oscilaba entre 165.000 y 169.000 millones de dólares, y el ajuste incorpora el impacto del cargo legal del tercer trimestre.

La empresa, en cambio, redujo levemente su previsión de gastos de capital, que ahora se ubica entre 135.000 y 145.000 millones de dólares, frente al rango anterior de 130.000 a 145.000 millones.

Pese al incremento en los costos totales, Meta prevé que los ingresos operativos del ejercicio completo superen los niveles registrados en 2025, si se excluye el gasto legal extraordinario del tercer trimestre.

El segmento de aplicaciones, que agrupa a Facebook e Instagram, generó ingresos por 64.160 millones de dólares. 

 REUTERS/Dado Ruvic

Desempeño por segmentos: aplicaciones familiares y Reality Labs

El segmento de aplicaciones, que agrupa a Facebook e Instagram, generó ingresos por 64.160 millones de dólares, por encima de las estimaciones de 62.750 millones de dólares. Su beneficio operativo fue de 17.120 millones de dólares, una cifra inferior al consenso de 23.300 millones de dólares, afectada también por el cargo legal reconocido en el trimestre.

Reality Labs, la división de realidad virtual y aumentada de Meta, reportó ingresos de 443 millones de dólares, por debajo de la proyección de 517,7 millones de dólares. No obstante, su pérdida operativa de 4.130 millones de dólares resultó menor a la esperada, que se ubicaba en 5.130 millones de dólares.

  •  

Un centro de datos de IA de USD 20.000 millones puso en la mira a un bosque centenario de castaños

A 16 kilómetros, la empresa Starwood Digital Ventures construye otro bajo el nombre de Project Tamarack.   
(Composición Infobae: Difusión / Imagen Ilustrativa)

En el condado de Mason, en Virginia Occidental, un pequeño bosque de castaños americanos centenarios se convirtió en el centro de una disputa por el Monarch Compute Campus, un centro de datos de inteligencia artificial de casi 1.000 hectáreas que la empresa británica Nscale planea construir con una inversión de hasta USD 20.000 millones.

El castaño americano dominó durante siglos los bosques del este de Estados Unidos, con hasta 4.000 millones de ejemplares que alimentaban a osos negros y ciervos y daban madera resistente a la putrefacción. Una plaga llegada desde Asia a comienzos del siglo XX exterminó casi toda la especie en cuatro décadas.

El bosquecito en disputa, de poco más de media hectárea, fue plantado en la década de 1970 con semillas de algunos de los pocos ejemplares silvestres que sobrevivieron a la plaga, en los terrenos del antiguo vivero estatal Clements. Según la Fundación Americana del Castaño, esos árboles funcionan como una reserva genética clave para restaurar la especie en la región.

El castaño americano dominó durante siglos los bosques del este de Estados Unidos.

(Gemini)

Nscale todavía no es dueña del terreno: lo tiene bajo un acuerdo de compra con el estado, que sigue siendo el propietario legal. La empresa prevé instalar 1,35 gigavatios de capacidad de cómputo para inteligencia artificial en la primera etapa del proyecto, con entrega prevista para comienzos de 2028.

Entre sus clientes figura Anthropic, que firmó un contrato por unos USD 45.000 millones por seis años de capacidad de cómputo en el predio, según informaron Bloomberg y otros medios especializados en agosto. El plan de Nscale contempla expandir la capacidad del campus hasta ocho gigavatios en fases posteriores.

Una reubicación que un experto cuestiona

En las últimas semanas, publicaciones virales en redes sociales advirtieron que máquinas excavadoras arrasarían el bosquecito a partir del 1 de noviembre. Nscale negó esa versión. “Nunca hubo un plan para arrasar el vivero o talar los árboles”, afirmó la empresa, que aseguró que pagará los costos de preservarlos.

El 10 de octubre, el gobernador de Virginia Occidental, Patrick Morrisey, anunció que los árboles serán trasladados a otro sector del predio a fines de 2027, durante su período de latencia invernal y bajo supervisión de especialistas, como parte de un plan de preservación.

Un centro de datos de IA es una instalación especializada que alberga hardware potente, como GPU y memoria de alto rendimiento. 
 

 (Imagen Ilustrativa Infobae)

Amy Metheny, patóloga forestal de la Fundación Americana del Castaño en Virginia Occidental, cuestionó esa solución. “Es mi opinión profesional que si los árboles son trasladados, morirán en un plazo de entre dos y cinco años”, dijo a la cadena WCHS-TV.

La oficina del gobernador respondió que un estudio del Departamento de Agricultura estatal determinó que los árboles ya están muriendo en su ubicación actual y que una reubicación cuidadosa podría mejorar su salud, aunque reconoció que se perderán algunos ejemplares en el proceso.

Todos los árboles que quedan en pie ya están infectados con el hongo de la plaga, pero varios sobrevivieron 35 años pese a reinfecciones sucesivas, según Mark Double, expresidente del capítulo estatal de la fundación. Su capítulo cosechó semillas del vivero durante más de una década para sostener los programas de reproducción de ejemplares resistentes.

Una plaga llegada desde Asia a comienzos del siglo XX exterminó casi toda la especie en cuatro décadas.   

(Gemini)

Inundaciones y desconfianza vecinal

El conflicto por los árboles se suma a otro con los vecinos del predio. En septiembre, una tormenta provocó inundaciones en viviendas cercanas después de que cediera un tramo del cercado de la obra, lo que dejó correr agua y escombros hacia las propiedades linderas. El organismo ambiental estatal ordenó a Nscale reforzar de inmediato los controles contra la erosión.

La empresa ofrece además comprar las viviendas linderas al predio, aunque algunos vecinos se niegan a vender. “Voy a quedarme. Voy a pelear por cada uno de ellos”, dijo uno de los residentes a la cadena local WOWK 13.

Un conflicto que se repite en Estados Unidos

El proyecto de Nscale es uno de dos centros de datos planeados en la zona: a 16 kilómetros, la empresa Starwood Digital Ventures construye otro bajo el nombre de Project Tamarack, con la promesa de 1.000 puestos temporales y apenas 300 permanentes.

En las últimas semanas, publicaciones virales en redes sociales advirtieron que máquinas excavadoras arrasarían el bosquecito a partir del 1 de noviembre. 

(Imagen Ilustrativa Infobae)

Casos similares se repiten en otros estados, según reportó 404 Media: en Oklahoma, un agricultor fue arrestado este año en una audiencia pública por hablar más del tiempo permitido contra un proyecto de 103 hectáreas, y Microsoft se retiró de un campus de Nscale en Essex, Reino Unido, y canceló otro proyecto en Wisconsin tras protestas vecinales.

El 20 de octubre, la agencia ambiental de Virginia Occidental realizó una audiencia pública presencial sobre los permisos de calidad del aire del proyecto. Una segunda sesión, de forma virtual, está prevista para el 29 de octubre.

  •  

Electronic Arts cerrará BioWare y cancelará el próximo "Mass Effect" en un recorte de 400 empleos

El anuncio es el primer movimiento de peso de Electronic Arts desde que se convirtió en una empresa privada en agosto.   

REUTERS/Dado Ruvic

Electronic Arts anunció el cierre de BioWare, el estudio detrás de Mass Effect y Dragon Age, y la cancelación del próximo juego de esa franquicia. La medida forma parte de un recorte de unos 400 empleos, el 3% de su plantilla global.

La decisión quedó plasmada en una carta interna enviada a los empleados y firmada por Cam Weber, presidente y director de estudios, y David Tinson, presidente y director de operaciones. Según una persona con conocimiento del plan citada por Bloomberg, unos 50 de los despidos corresponden a BioWare, cuya oficina en Edmonton, Canadá, cerrará por completo.

“BioWare es un estudio legendario que ayudó a definir el género de rol, y no tomamos esta decisión a la ligera”, escribieron Weber y Tinson en la carta, según reprodujo la revista Variety. Los ejecutivos explicaron que un pequeño equipo de BioWare trabajaba en las primeras etapas de un nuevo Mass Effect, y que la empresa decidió no continuar ese desarrollo.

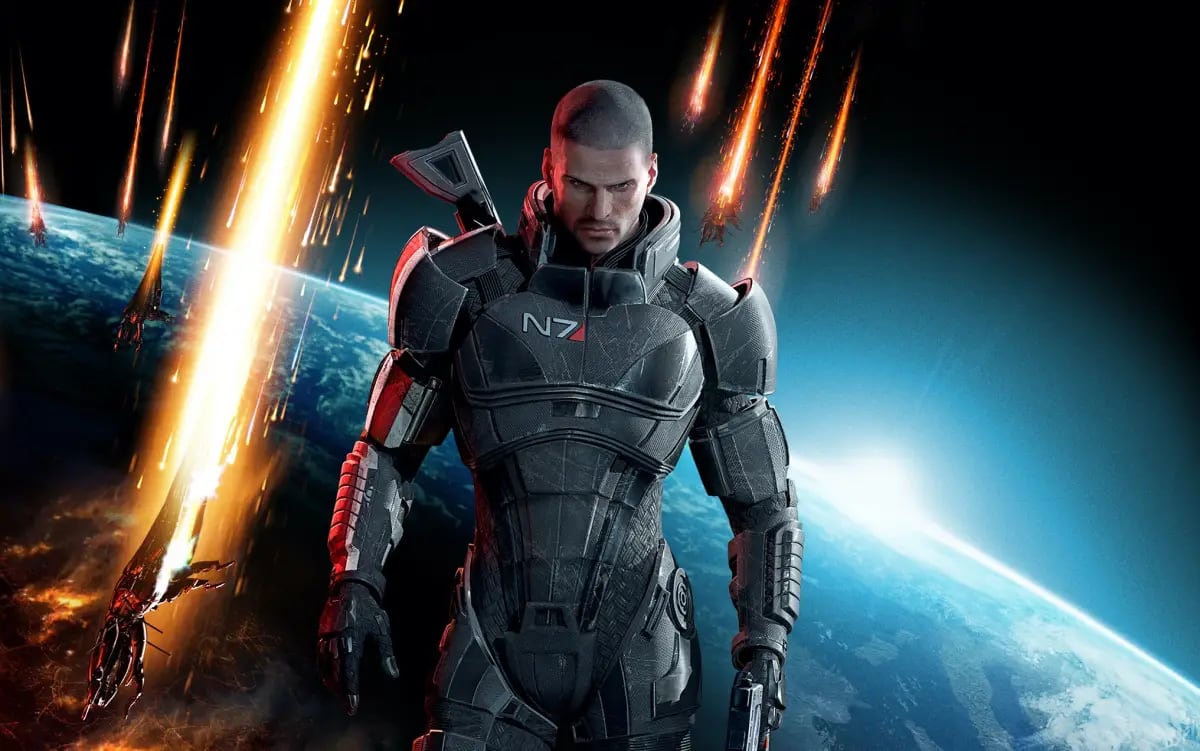
El protagonista del juego Mass Effect 3, vistiendo la emblemática armadura con el distintivo N7 en el pecho. (Difusión)

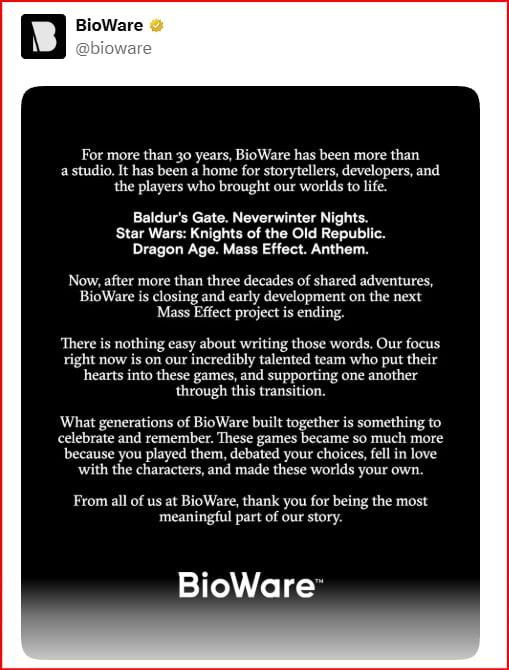
BioWare confirmó el cierre en un comunicado publicado en su cuenta oficial de X. “Después de más de tres décadas de aventuras compartidas, BioWare está cerrando y el desarrollo temprano del próximo proyecto de Mass Effect está terminando”, escribió el estudio. “No hay nada fácil en escribir esas palabras”, agregó, y dijo que su prioridad es acompañar a los empleados afectados.

El primer gran recorte tras la venta a un fondo saudí

El anuncio es el primer movimiento de peso de Electronic Arts desde que se convirtió en una empresa privada en agosto, tras una compra apalancada de USD 55.000 millones encabezada por el fondo soberano de Arabia Saudita, con participación de Silver Lake y de Affinity Partners, el fondo de inversión de Jared Kushner, yerno del presidente estadounidense Donald Trump.

La operación dejó a Electronic Arts con una deuda de USD 18.000 millones. A principios de este año, la compañía ya había anticipado a sus inversores un plan para ahorrar hasta USD 700 millones, en parte mediante recortes en investigación y desarrollo.

Más de tres décadas de historia

BioWare fue fundado en 1995 por los médicos Ray Muzyka y Greg Zeschuk, junto con Augustine Yip, y Electronic Arts lo adquirió en 2007, junto con el estudio Pandemic Studios, por USD 775 millones. A lo largo de su historia produjo títulos reconocidos como Baldur’s Gate, Neverwinter Nights, Star Wars: Knights of the Old Republic, Dragon Age y Mass Effect.

BioWare confirmó el cierre en un comunicado publicado en su cuenta oficial de X. 

(X/BioWare)

El estudio venía de años difíciles. Su juego en línea Anthem, lanzado en 2019 con la promesa de sostenerse por más de una década, no cumplió las expectativas comerciales y fue discontinuado en 2025.

Su título más reciente, Dragon Age: The Veilguard (2024), reunió a alrededor de 1,5 millones de jugadores en sus primeros tres meses, una cifra muy por debajo de lo que la compañía esperaba.

Qué sigue en Electronic Arts

La reestructuración también alcanza a otros proyectos. Electronic Arts canceló un juego de la franquicia The Sims conocido internamente como “Project Lotus” para enfocar recursos en otro desarrollo, llamado “Project Evergreen”, y redujo el equipo que trabaja en el videojuego de skate skate., aunque ese proyecto continuará.

Electronic Arts es una empresa de videojuegos, fundada en 1982, dedicada al desarrollo, edición y distribución de entretenimiento digital interactivo a nivel mundial.

Los estudios Respawn Entertainment y DICE, responsables de Apex Legends y Battlefield, se unirán para desarrollar un nuevo proyecto que, según fuentes consultadas por Variety, sería Star Wars: Battlefront 3. La compañía también confirmó que seguirá invirtiendo en su franquicia deportiva EA Sports, con el regreso de Fight Night y un nuevo juego de fútbol americano con enfoque social llamado “Project Gridiron”.

En la carta a los empleados, Weber y Tinson remarcaron que la compañía concentrará talento e inversión en los proyectos que considera de mayor oportunidad para los jugadores y de crecimiento a largo plazo.

Electronic Arts indicó que buscará ayudar a parte del personal despedido a encontrar otros puestos dentro de la empresa, aunque no precisó cuántos de los 400 trabajadores afectados podrían reubicarse ni estableció un plazo para completar la transición.

  •  

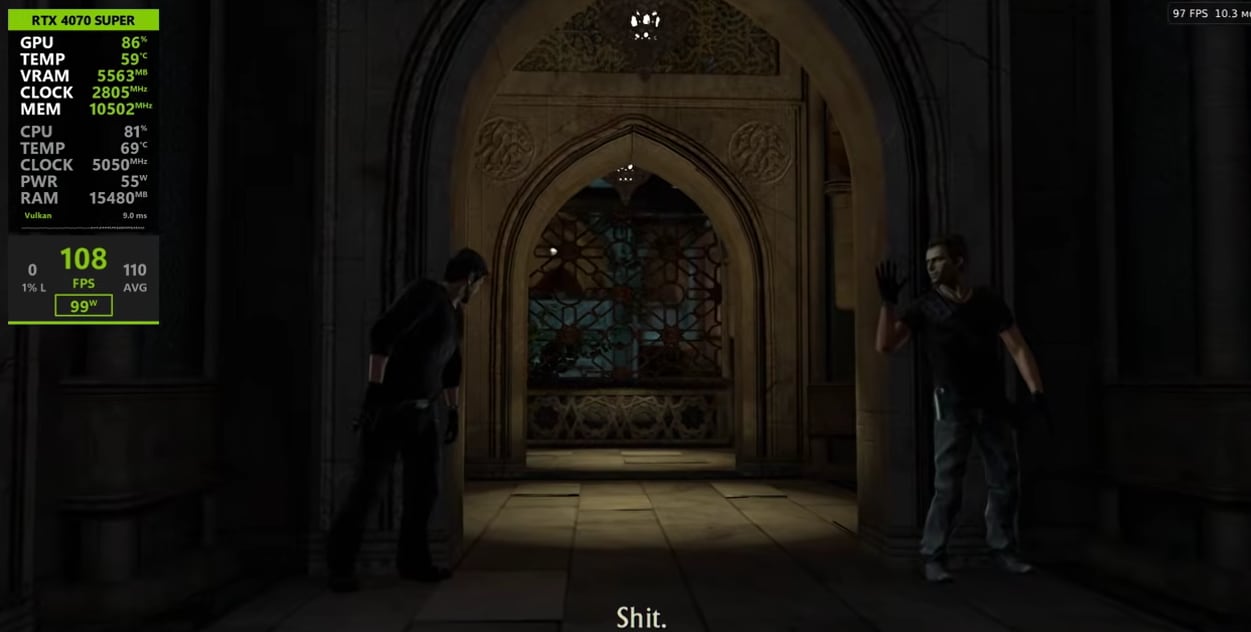
Uncharted: The Nathan Drake Collection ya se puede jugar en PC a 120 FPS

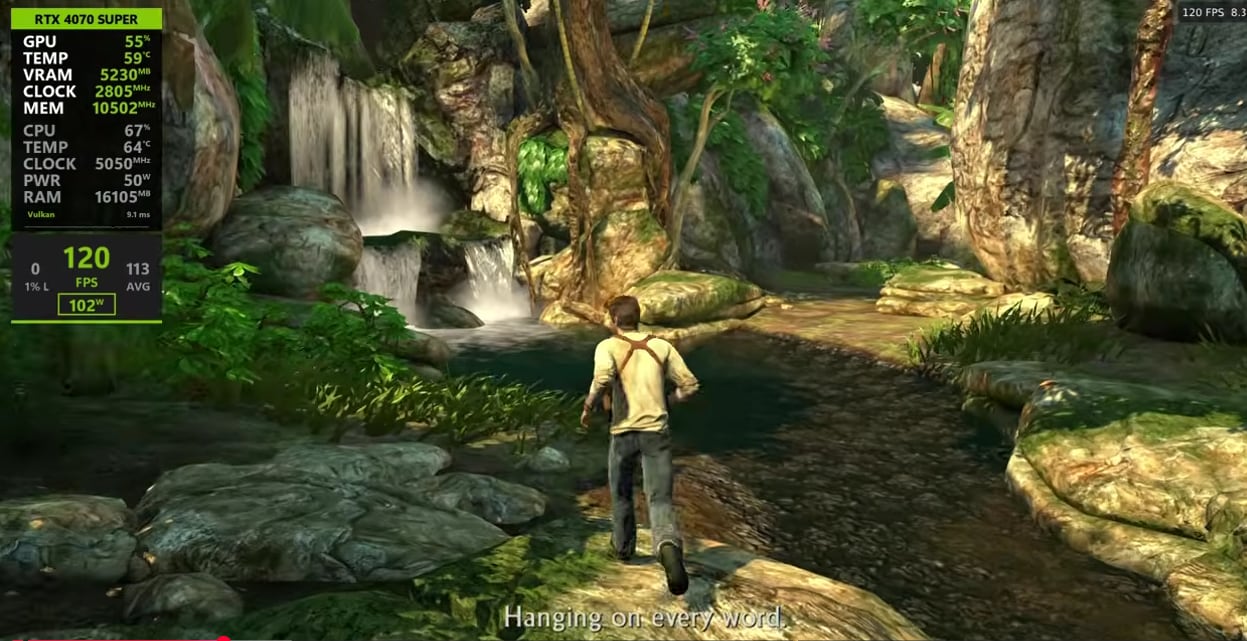
(YouTube Stargames Benchmarks)

Uncharted: The Nathan Drake Collection ya puede ejecutarse de forma nativa en Windows gracias a un trabajo de ingeniería inversa asistido por inteligencia artificial. Los tres títulos que componen la recopilación (Uncharted: El tesoro de Drake, Uncharted 2: El reino de los ladrones y Uncharted 3: La traición de Drake) dejan así de estar limitados a las plataformas de Sony y llegan a ordenador con un rendimiento que alcanza los 120 FPS.

El responsable del proyecto es el desarrollador conocido como SuperMedo, la misma persona detrás de un port similar para Bloodborne. El avance resulta posible porque el hardware de las consolas no deja de ser, en esencia, hardware de PC encerrado en un ecosistema cerrado, una barrera que la inteligencia artificial ha ayudado a simplificar a la hora de portar títulos exclusivos de PlayStation.

Cómo funciona el port de Uncharted a PC

El sistema parte del código x86-64 original de los juegos de PS4, que se ejecuta de manera directa sobre la CPU del ordenador. Sobre esa base se añade una capa de compatibilidad que sustituye las funciones propias de la consola, de modo que el sistema operativo de Windows pueda interpretar correctamente las llamadas que originalmente estaban pensadas para PlayStation 4.

(YouTube Stargames Benchmarks)

La parte gráfica se resuelve mediante un renderer basado en el emulador shadPS4, que traduce ese apartado visual a la API Vulkan. Este esquema es el mismo que ya se había utilizado en el port de Bloodborne, lo que confirma que la metodología empleada por SuperMedo puede extenderse a otros exclusivos de la plataforma.

No se trata de una emulación tradicional, sino de una ejecución prácticamente nativa del código original, con una capa intermedia que resuelve las diferencias de arquitectura entre consola y ordenador. Es ese punto el que explica por qué los resultados de rendimiento son tan superiores a los de un emulador convencional.

Rendimiento a 120 FPS y compatibilidad con DLSS y FSR

El launcher reúne los tres juegos de la colección y permite configurarlos para funcionar a 60 o 120 FPS, con la posibilidad de superar ese límite de forma experimental, aunque esta última opción puede generar problemas en el funcionamiento interno de los títulos.

(YouTube Stargames Benchmarks)

El port incorpora, además, un conjunto de opciones gráficas propias de una edición pensada específicamente para PC. Entre ellas figura el soporte para NVIDIA DLSS y DLAA, AMD FSR 3.1 y FSR 4, así como generación de fotogramas mediante AMD FSR 3 Frame Generation y NVIDIA DLSS Frame Generation. Los usuarios de tarjetas GeForce RTX 50 pueden recurrir también a Multi Frame Generation.

A nivel de controles, la recopilación admite teclado y ratón, compatibilidad con mandos y la posibilidad de reasignar por completo los controles, lo que incluye el manejo de la cámara mediante ratón en Uncharted 3.

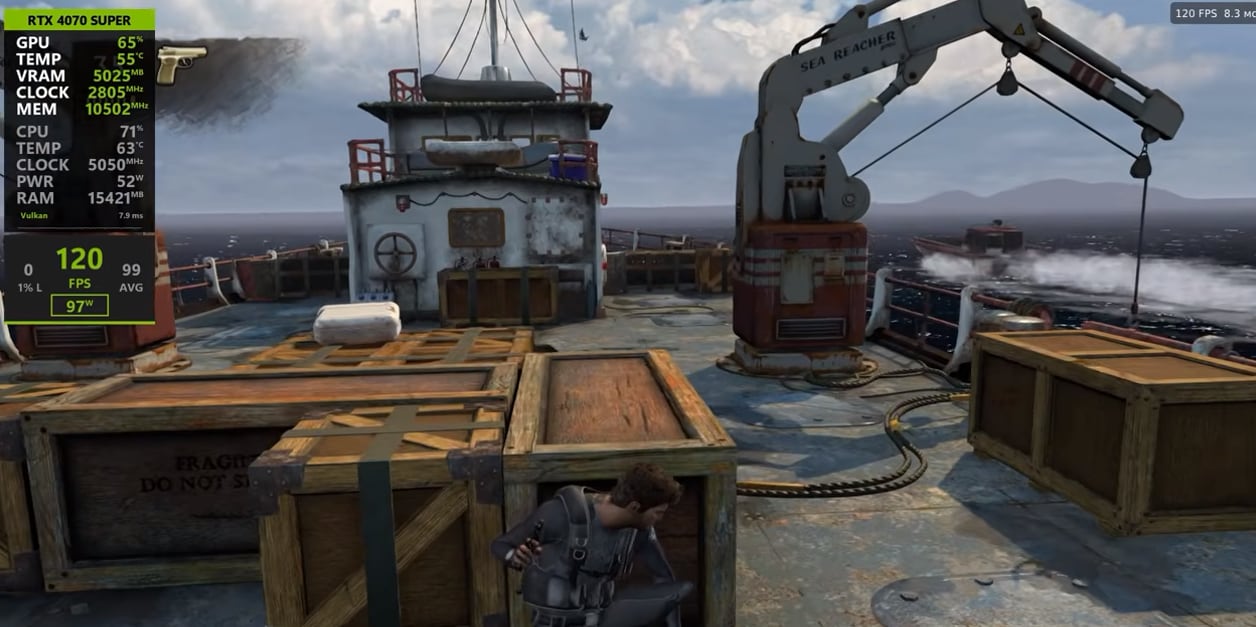
Las primeras pruebas de rendimiento respaldan estas cifras. Una configuración con un procesador AMD Ryzen 5 7500F y una tarjeta NVIDIA GeForce RTX 4070 SUPER logró mover los juegos a aproximadamente 120 FPS en resolución 1440p nativa.

Otros usuarios reportaron haber completado Uncharted: Drake’s Fortune con una GeForce RTX 4060, con cifras de entre 100 y 120 FPS en 1080p con DLAA activado, aunque en las secuencias más exigentes el rendimiento podía descender hasta los 80 FPS.

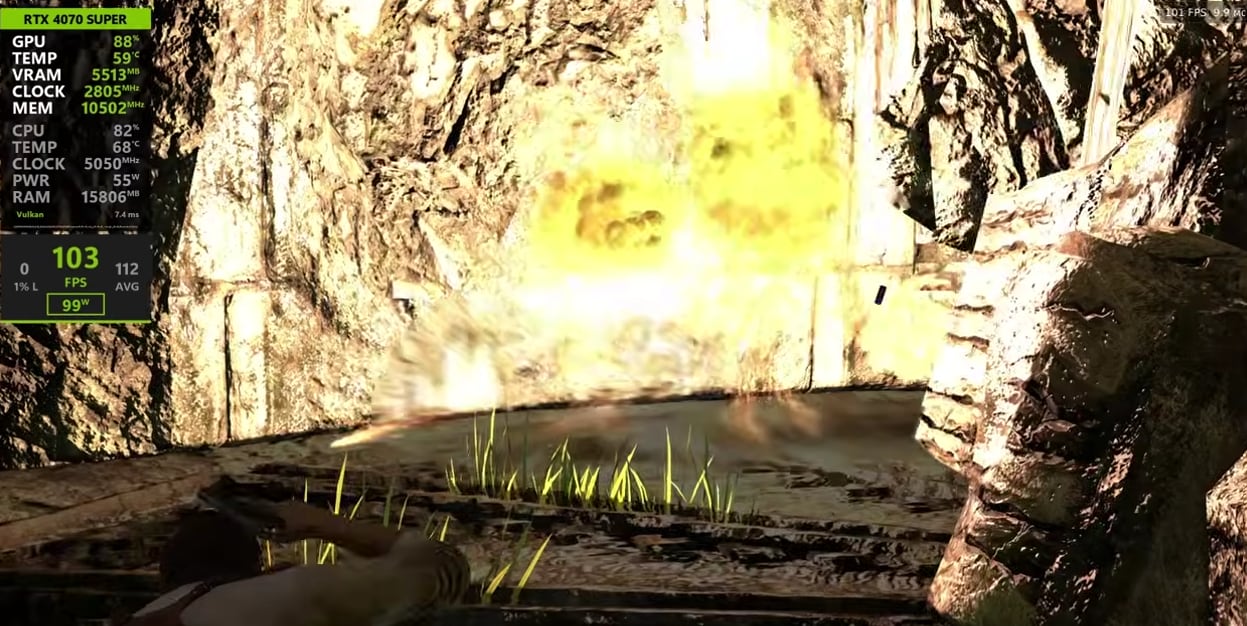
(YouTube Stargames Benchmarks)

Errores y problemas en esta fase temprana de desarrollo

El proyecto sigue en fase de desarrollo y presenta fallos propios de una versión sin pulir. Se han reportado cierres inesperados durante las partidas, y en un caso concreto un jugador informó de una partida guardada corrupta durante el capítulo 11 del primer Uncharted.

Uncharted 3, por su parte, puede mostrar de forma ocasional artefactos gráficos en determinados personajes. Son incidencias que, de todos modos, resultan menores si se considera que el port todavía no ha recibido ningún parche oficial que corrija estos comportamientos.

El ritmo de actualizaciones, sin embargo, es constante. La versión 0.3.6 ya solucionó varios errores gráficos y un bloqueo asociado a la secuencia del accidente de tren en Uncharted 2. Actualizaciones previas habían corregido, a su vez, problemas de texturas, fallos de renderizado y distintos cierres de los juegos.

(YouTube Stargames Benchmarks)

Un segundo proyecto alternativo y cómo conseguir los juegos

Paralelamente al trabajo de SuperMedo existe otro port desarrollado por BilalReloaded, que ofrece resoluciones superiores, soporte para formato ultrapanorámico y otras funciones adicionales pensadas para PC. Este segundo proyecto también se encuentra en fase beta.

Como ocurre con el resto de ports de este tipo, ninguno de los dos incluye archivos del juego. Esto implica que cada usuario deberá volcar su propia copia legítima de Uncharted: The Nathan Drake Collection de PlayStation 4 para poder utilizarla en PC a través de estos sistemas.

  •  

Anthropic pidió al Congreso de EEUU una ley de IA que solo actúa si hay 50 muertes en juego

La propuesta solo activaría ese bloqueo si el riesgo proviene de la creación de un arma biológica. 

REUTERS/Carlos Barria

Anthropic, la empresa detrás del chatbot Claude, confirmó que está promoviendo entre legisladores de Estados Unidos un proyecto de ley de seguridad de inteligencia artificial que solo permitiría al gobierno bloquear el lanzamiento de un modelo si existe un riesgo inminente de matar a más de 50 personas o provocar más de 1.000 millones de dólares en daños.

El medio Politico reveló el borrador, y un vocero de Anthropic confirmó su existencia. Según personas que leyeron el texto, la propuesta solo activaría ese bloqueo si el riesgo proviene de la creación de un arma biológica, de que el modelo escape al control de sus desarrolladores o de un ciberataque.

El mecanismo previsto funciona así: evaluadores independientes, registrados ante el Departamento de Comercio, revisarían periódicamente a los laboratorios de IA y a sus modelos más avanzados. Esos evaluadores podrían recibir pago de las propias empresas que inspeccionan, siempre que el monto no dependa del resultado de la evaluación.

Anthropic es la empresa detrás del chatbot Claude.  
 REUTERS/Dado Ruvic

Si un evaluador detecta un riesgo catastrófico inminente, debe avisar al Departamento de Comercio dentro de las 72 horas. Recién entonces esa oficina podría pedirle a un juez federal en Washington que frene la distribución del modelo. Ningún otro organismo del gobierno tendría poder para actuar por su cuenta.

Los umbrales de 50 muertes y 1.000 millones de dólares replican los que ya exige la ley de seguridad de IA de California, conocida como SB 53, aprobada en 2025. “Este proyecto representa las propuestas de nuestro Marco de IA Avanzada, que venimos impulsando ante legisladores federales y estatales desde junio”, dijo el vocero de Anthropic a Politico.

SB 53 (abreviatura de Senate Bill 53, denominada formalmente Transparency in Frontier Artificial Intelligence Act) es una ley de seguridad y transparencia para la IA avanzada aprobada en California. Su filosofía parte de que es prácticamente imposible predecir con certeza absoluta cada fallo, pero que la forma de proteger al público y a la vida humana es exigiendo transparencia total, auditorías obligatorias, rendición de cuentas y la obligación de reportar cualquier falla grave de seguridad.

 Ketan Ramakrishnan, investigador de políticas de IA, calificó la propuesta de Anthropic como “asombrosamente mala”.

 REUTERS/Kim Kyung-Hoon

Especialistas en seguridad acusan a Anthropic de retroceder

La reacción de especialistas en seguridad de IA fue dura. Nathan Calvin, de la organización Encode, escribió que aprobar el proyecto “nos dejaría menos protegidos frente a riesgos catastróficos que con la ley actual”, porque el juez solo estaría obligado a sopesar el daño que sufriría la empresa desarrolladora, no el daño al público de no frenar un modelo peligroso.

Calvin también objetó que el proyecto anularía leyes estatales como la SB 53 de California y le quitaría a los estados la capacidad de ordenar por su cuenta la suspensión de un modelo. Ketan Ramakrishnan, investigador de políticas de IA, calificó la propuesta de Anthropic como “asombrosamente mala”.

Scott Wiener, el senador estatal de California que redactó la SB 53, cuestionó si el borrador cumple con el propio estándar que Anthropic se había fijado: la empresa había dicho en junio que solo aceptaría que una ley federal reemplace a las estatales si esa ley nueva era “al menos tan fuerte” como su propio marco de seguridad.

Anthropic promete reescribir partes del texto

El 18 de octubre, Anthony Cimino, jefe de asuntos federales de Anthropic, respondió a las críticas en una publicación en la red social X. Reconoció que la empresa reescribirá la sección sobre anulación de leyes estatales para que los estados conserven un papel en los estándares de los evaluadores independientes y en la regulación de cómo se apaga un modelo.

Anthropic es una empresa estadounidense de investigación y desarrollo de IA, fundada en enero de 2021 en San Francisco, California. 

REUTERS/Dado Ruvic

Cimino también admitió que “probablemente sea momento” de revisar el umbral de 50 muertes, aunque defendió mantener un estándar judicial para bloquear un modelo: la medida es tan drástica, dijo, que necesita un control contra el abuso, pero “la barra no puede ser tan alta que el poder nunca llegue a usarse”.

El episodio ocurre semanas después de que el propio director ejecutivo de Anthropic, Dario Amodei, pidiera en septiembre que toda la industria de IA frenara el ritmo de desarrollo de sus modelos, al advertir que un grupo de agentes de IA podría tomar el control de “todo internet” en un plazo de seis a doce meses.

El proyecto de Anthropic compite además con la ley FRONTIER, presentada en julio por los representantes Lori Trahan y Jay Obernolte, que varios especialistas consideran más estricta. Chris Lehane, jefe de asuntos globales de OpenAI, publicó una respuesta que pareció apuntar a Anthropic: “ninguna empresa, incluida OpenAI, debería escribir sola las reglas de una tecnología con implicancias tan profundas para la sociedad”.

Cimino no dio una fecha para publicar la nueva versión del texto. El Congreso de Estados Unidos, además, está en receso hasta después de las elecciones legislativas de noviembre, lo que deja en pausa cualquier avance formal del proyecto mientras Anthropic revisa sus términos.

  •  

El ‘modo espía’ de Spotify: aprende a ver la música de tus amigos en tiempo real

Lo primero es establecer el vínculo de seguimiento.

 (Imagen Ilustrativa Infobae)

Spotify incluye una función conocida popularmente como ‘modo espía’, que en realidad se llama Actividad de tus amigos y permite ver, en tiempo real, qué canción está escuchando cada persona que sigues en la plataforma. No es un truco oculto ni una configuración secreta: es una herramienta oficial de la aplicación que muestra el tema actual o el último reproducido por tus contactos, junto con el tiempo transcurrido desde esa escucha.

Su funcionamiento depende de tres condiciones que deben cumplirse de forma simultánea para que la lista aparezca con información real.

Requisitos para activar el seguimiento entre amigos en Spotify

Lo primero es establecer el vínculo de seguimiento. Para que la actividad de una persona sea visible, es necesario entrar a su perfil dentro de Spotify y presionar el botón de “Seguir”.

Spotify incluye una función conocida popularmente como ‘modo espía’, que en realidad se llama Actividad de tus amigos.   
  REUTERS/Brendan McDermid

Aunque no es obligatorio que la otra persona haga lo mismo, lo ideal es que el seguimiento sea mutuo, porque así ambos perfiles quedan habilitados para intercambiar esta información dentro del panel de actividad.

El segundo requisito depende exclusivamente de la otra persona. En la configuración de su cuenta, debe tener activada la casilla de “Compartir mi actividad de escucha”. Si esa opción está desactivada, o si el usuario decide reproducir música en una sesión privada, no habrá forma de ver qué está escuchando, sin importar que lo sigas o que ambos se sigan mutuamente.

El tercer punto tiene que ver con el dispositivo desde el cual se consulta esa actividad. La lista completa de reproducciones de los amigos solo está disponible de manera nativa en la versión de escritorio de Spotify, es decir, en la aplicación instalada en computadoras con Windows o Mac. Esto convierte al ordenador en el canal principal para acceder a esta función con todas sus posibilidades.

FILE PHOTO: A logo of Spotify is seen on a beach during the Cannes Lions International Festival of Creativity in Cannes, France, June 20, 2023. REUTERS/Eric Gaillard/File Photo

Cómo revisar la actividad de amigos desde la computadora

El proceso en la versión de escritorio es directo. Primero hay que abrir la aplicación de Spotify en la computadora y ubicar, en la barra superior o en el menú de vista, la opción para activar el panel de “Actividad de amigos”. Esta sección suele desplegarse como una barra lateral ubicada a la derecha de la pantalla.

Una vez activado ese panel, se despliega la lista de amigos junto con la canción que están reproduciendo en ese momento o, en caso de no estar conectados en ese instante, la última que escucharon y el tiempo que pasó desde entonces.

Esta vista permite monitorear en paralelo a varias personas sin necesidad de entrar a cada perfil de manera individual, algo que no ocurre en otros formatos de la aplicación.

Archivo/EFE/EPA/RITCHIE B. TONGO

Es posible ver la actividad musical de amigos desde el celular

A diferencia de la versión de escritorio, la aplicación móvil oficial de Spotify, tanto en Android como en iOS, no incluye una barra lateral que muestre en tiempo real la actividad de todos los amigos a la vez. Esta función está limitada a la versión de computadora.

Sin embargo, existe una alternativa parcial para los usuarios de celular. Ingresar directamente al perfil de Spotify de un amigo puede revelar información útil, siempre que esa persona tenga habilitada la opción de compartir sus artistas más escuchados o sus listas de reproducción.

En ese caso, es posible consultar desde el perfil los “Artistas escuchados recientemente” o acceder a las playlists que haya hecho públicas, aunque sin la actualización instantánea ni el detalle de la canción exacta que sí ofrece el panel de escritorio.

  •  

Por qué instalar Xuper TV en un Smart TV pone en riesgo la red WiFi de toda tu casa

Xuper TV se difundió a través de redes sociales y foros como una plataforma que permite ver televisión en vivo, películas y series sin pagar.  

 (Composición)

Instalar aplicaciones de IPTV no oficiales como Xuper TV en un Smart TV introduce malware que utiliza el televisor como un ‘caballo de Troya’ para infiltrarse en toda la red doméstica. Como este tipo de aplicaciones se descargan desde fuentes no verificadas, mediante archivos APK, y exigen permisos amplios en el sistema, eluden los filtros de seguridad de las tiendas oficiales.

Una vez instalada, la amenaza se expande a la red wifi y compromete el hogar completo, desde el router hasta cada computadora, celular o cámara de seguridad conectada.

Xuper TV se difundió a través de redes sociales y foros como una plataforma que permite ver televisión en vivo, películas y series sin pagar suscripción. Su catálogo incluye contenido en alta definición, canales en directo y una biblioteca bajo demanda que promete actualizaciones diarias.

El verdadero peligro comienza al intentar instalar Xuper TV.  

(Foto: XUPER TV)

Muchos usuarios la consideran una reencarnación de Magis TV, ya que ambas comparten características técnicas y un modelo visual casi idéntico. Ese atractivo gratuito, sin embargo, esconde un costo oculto que se paga en seguridad.

Cómo el malware de Xuper TV se mueve por la red wifi doméstica

El Smart TV ya está conectado a la red del hogar y funciona como un dispositivo de confianza detrás del cortafuegos del router. El malware oculto en Xuper TV aprovecha esa posición para escanear la red local de forma silenciosa, en busca de vulnerabilidades, puertos abiertos o contraseñas débiles en otros equipos conectados, como computadoras, teléfonos celulares, cámaras de seguridad o discos duros en red.

Este movimiento lateral permite que una sola infección en el televisor se convierta en la puerta de entrada hacia el resto de los dispositivos de la casa. El usuario suele notar primero una lentitud inusual en el internet o comportamientos extraños en otros equipos, sin asociarlos de inmediato con la aplicación de streaming instalada semanas atrás.

El código malicioso también puede intentar acceder a la interfaz de administración del router probando combinaciones de contraseñas predeterminadas, como “admin/admin”.

Una mano sostiene un teléfono inteligente que muestra el logo de XUPER TV en su pantalla, simbolizando la disponibilidad del servicio de streaming en dispositivos móviles. (Imagen Ilustrativa Infobae)

Si logra entrar, puede alterar la configuración de los servidores DNS, de manera que cualquier dispositivo de la casa que intente acceder a sitios legítimos, como el portal de un banco o el correo electrónico, sea redirigido a páginas falsas diseñadas para robar credenciales y datos financieros.

Estas aplicaciones instalan procesos en segundo plano que convierten el televisor en parte de una red zombi o botnet. El equipo comienza a recibir órdenes externas para participar en ataques de denegación de servicio contra otras empresas o para minar criptomonedas, lo que satura el ancho de banda de la red wifi y ralentiza el internet en toda la vivienda.

Al operar desde un nodo de confianza, el televisor comprometido también puede actuar como puente para interceptar datos no cifrados que circulan entre los demás dispositivos y el router.

Un joven reacciona con sorpresa y temor mientras observa la pantalla de un televisor que muestra el logo de 'Xuper TV', reflejando el poder de impacto de los contenidos audiovisuales. (Imagen Ilustrativa Infobae)

Por qué la descarga de APK fuera de las tiendas oficiales multiplica el riesgo

El verdadero peligro comienza al intentar instalar Xuper TV. Dado que no se encuentra en tiendas oficiales como Google Play Store o App Store, los usuarios deben recurrir a páginas web externas para descargar el archivo APK.

Esta práctica elude los controles de seguridad y calidad que aplican las tiendas oficiales, lo que deja el camino libre para que archivos modificados con software malicioso infecten los dispositivos.

Según especialistas de ESET, al instalar aplicaciones como Xuper TV desde fuentes no verificadas, el usuario corre el riesgo de descargar malware, troyanos o software espía capaces de robar contraseñas, datos bancarios o incluso insertar keyloggers. Esto puede comprometer la seguridad no solo del dispositivo utilizado, sino de toda la red doméstica, con la posibilidad de exponer información de otros equipos conectados.

El modelo de negocio de estas aplicaciones suele sostenerse en sistemas de publicidad agresiva e intrusiva. Los anuncios pueden interrumpir la visualización, redirigir a sitios inseguros o incitar a descargar más archivos potencialmente peligrosos.

Una fotocomposición presenta los logos de Xuper TV y Magis TV en un televisor de pantalla plana, ubicado sobre un mueble de madera en una sala de estar moderna y acogedora. (Imagen Ilustrativa Infobae)

Algunos prometen premios falsos o incentivan transacciones en plataformas sin garantías, lo que puede derivar en fraudes con tarjetas de crédito, pérdida de acceso a cuentas bancarias y estafas en línea.

La Interpol ha advertido que las transacciones financieras a través de estos servicios carecen de seguridad y que, en muchos casos, los usuarios no tienen forma de recuperar el dinero perdido en caso de fraude.

Qué permisos excesivos pide Xuper TV y qué datos pone en riesgo

Al instalar Xuper TV, la aplicación solicita permisos inusualmente elevados: acceso al almacenamiento, a la red, a la ubicación e incluso a la posibilidad de publicar notificaciones.

Estos permisos pueden utilizarse para acceder a documentos, fotos, videos, audios, credenciales laborales y archivos sensibles almacenados en el dispositivo. Además, facilitan el envío de spam, ataques de phishing y la ejecución de acciones maliciosas sin el conocimiento del usuario.

(Imagen ilustrativa Infobae)

Entre los permisos más peligrosos identificados por los expertos destacan el acceso a tareas en ejecución, que permite rastrear el uso de otras aplicaciones, y la capacidad para montar y desmontar sistemas de archivos, que habilita la manipulación de datos.

También se suma el permiso para instalar paquetes adicionales, que incrementa el riesgo de que se descarguen más aplicaciones maliciosas, junto con la lectura y escritura en el almacenamiento externo, que posibilita el robo o la modificación de archivos personales.

A esto se añade el acceso a grabaciones de audio, con el riesgo de exponer conversaciones privadas y notas de voz. La combinación de estos permisos convierte al televisor en un punto de vigilancia dentro del hogar, con capacidad para recolectar información mucho más allá del simple consumo de contenido audiovisual.

Xuper TV es un servicio de streaming ilegal.

Cómo limpiar la red wifi si Xuper TV ya fue instalada

Desinstalar la aplicación no suele ser suficiente, ya que el malware puede dejar archivos residuales en el sistema. El primer paso recomendado es restablecer el televisor a valores de fábrica desde el menú de configuración, en las opciones de sistema o de restablecimiento general, para borrar todo el contenido instalado.

El segundo paso consiste en cambiar las contraseñas del router. Esto se hace al ingresar a la configuración del equipo, generalmente mediante las direcciones 192.168.1.1 o 192.168.0.1 escritas en un navegador web, donde se debe modificar tanto la contraseña de administrador como la contraseña de la red wifi.

Una vez que el televisor se reinicie, conviene asegurarse de que la opción para instalar aplicaciones de “fuentes desconocidas” u “orígenes desconocidos” permanezca desactivada en los ajustes de seguridad. Por último, se recomienda verificar que tanto el router como el Smart TV tengan instalada la última actualización de firmware, ya que estas incluyen parches diseñados para cerrar agujeros de seguridad explotados por este tipo de aplicaciones.

  •  

Sam Altman creador de ChatGPT ahora lanza herramientas para distinguir humanos de deepfakes en bancos y videollamadas

El paquete, bautizado World ID, combina tres soluciones distintas.


(world.org)

World presentó un conjunto de herramientas de verificación de identidad pensado para bancos e instituciones financieras, con el objetivo de distinguir a personas reales de sistemas automatizados y deepfakes. El anuncio lo hizo Alex Blania, cofundador del proyecto impulsado por Sam Altman, director ejecutivo de OpenAI, durante la conferencia Money20/20.

Se trata del primer producto que World diseña de forma específica para un sector industrial, y llega en un momento en el que la inteligencia artificial multiplica los riesgos de fraude y suplantación.

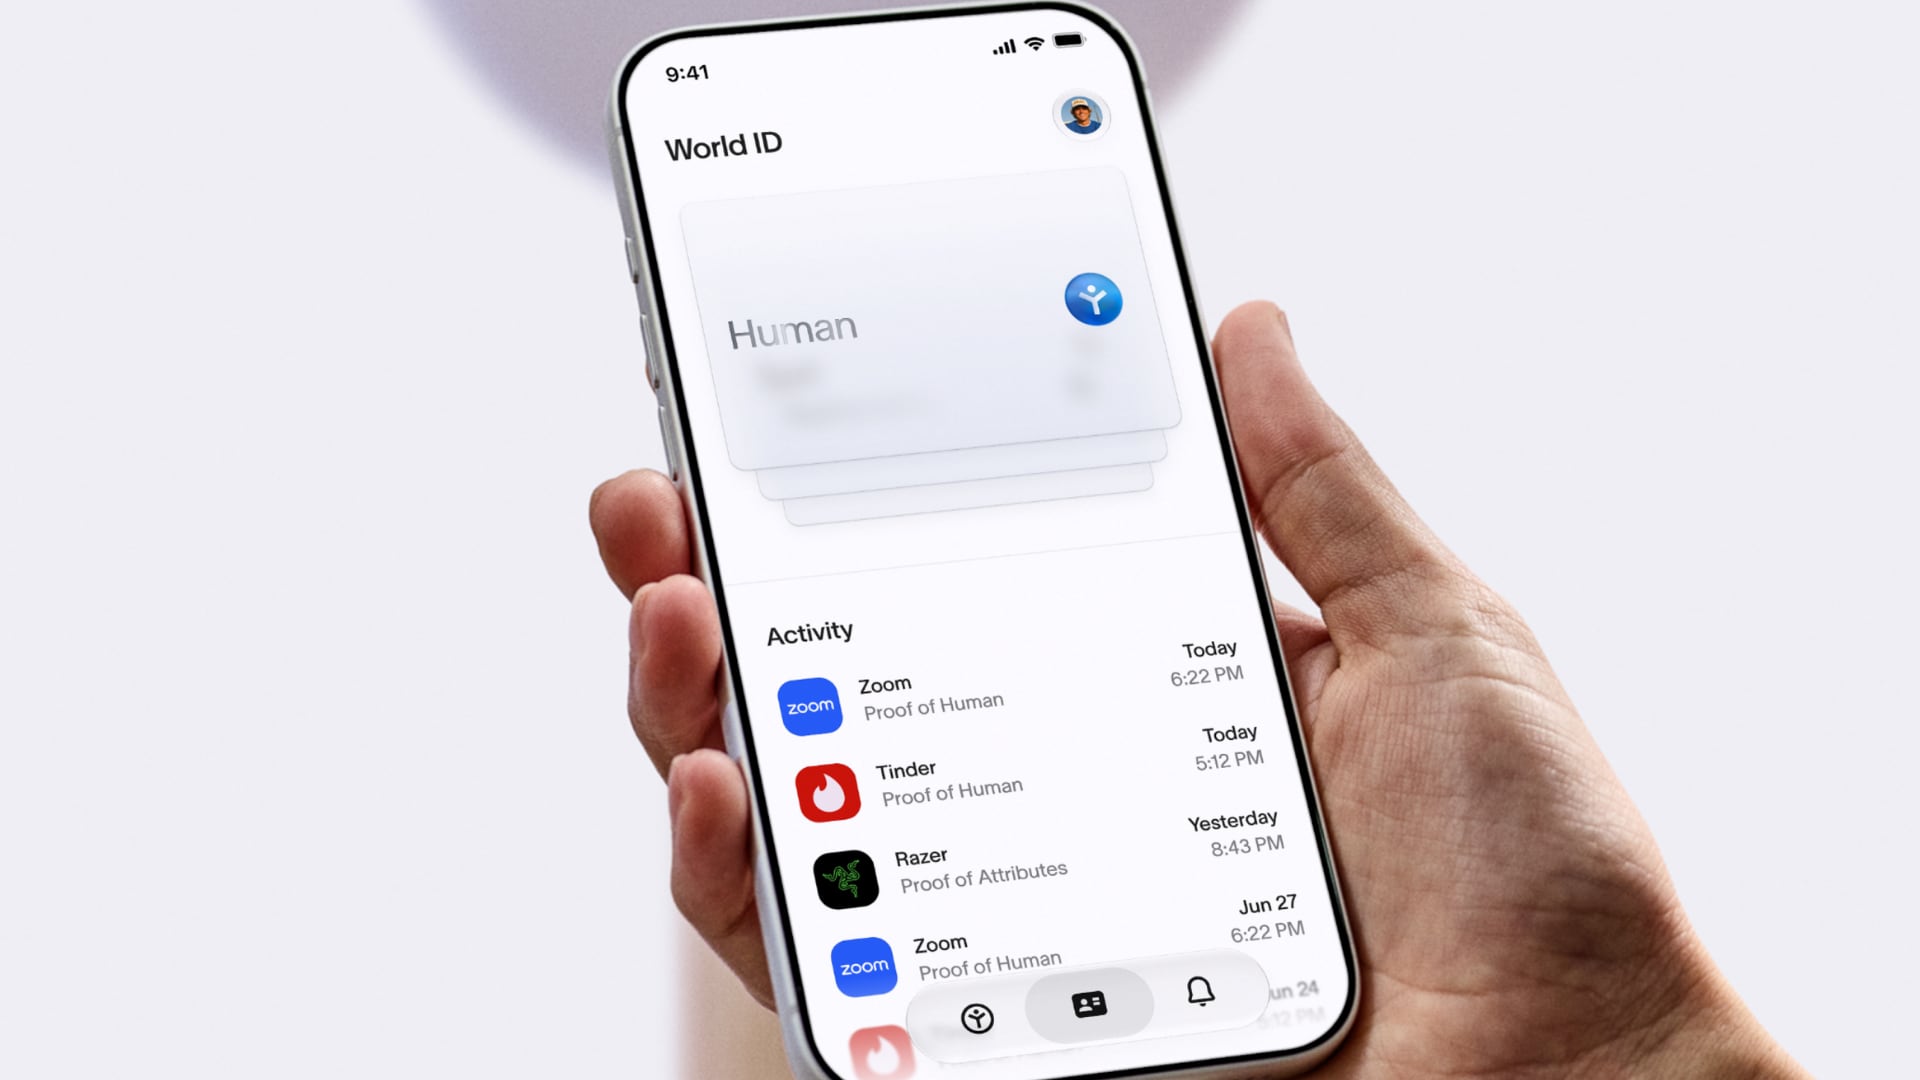
El paquete, bautizado World ID, combina tres soluciones distintas: una aplicación de identidad digital, una extensión para verificar participantes en videollamadas de Zoom y un sistema para que agentes de IA puedan actuar en nombre de los usuarios. Cada componente apunta a un escenario distinto donde la confianza entre humanos y máquinas se ha vuelto un problema para las empresas.

World conecta su ecosistema mediante World ID, socios financieros y mini aplicaciones propias.  
(world.org)

Cómo funciona World ID para verificar identidad bancaria

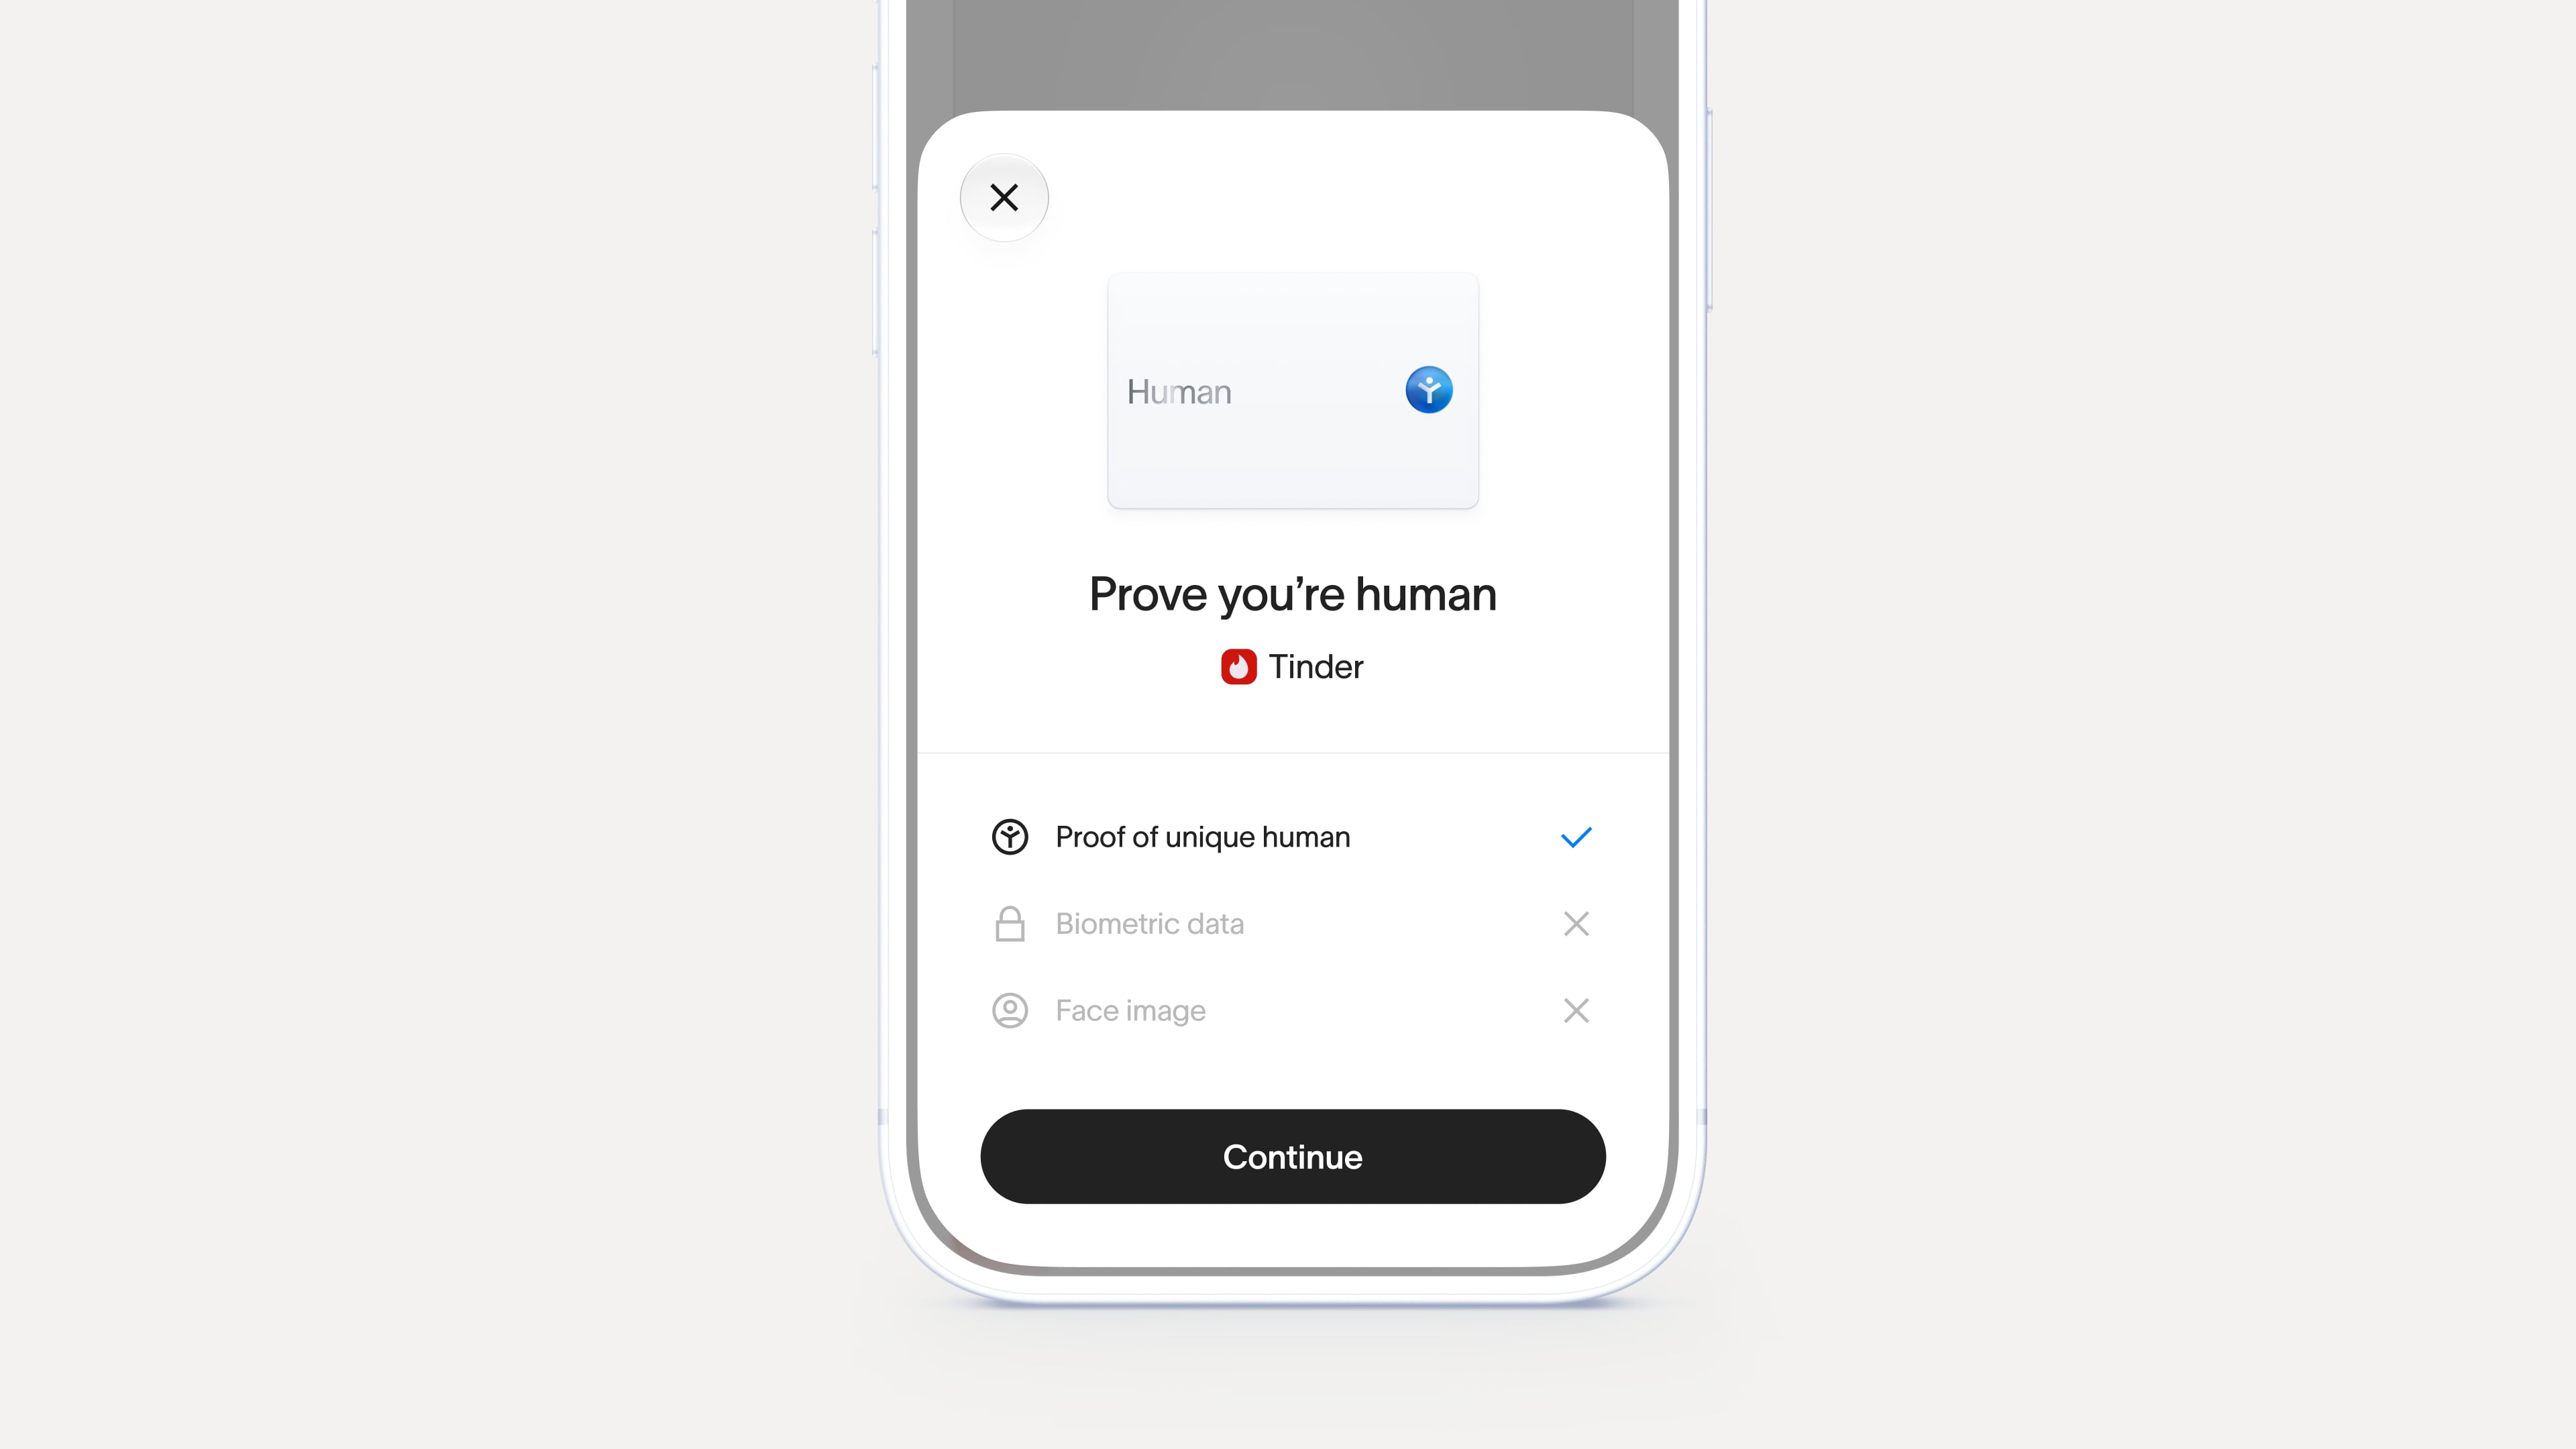
La aplicación World ID funciona como un repositorio de credenciales digitales que certifican la identidad de cada usuario. Estas credenciales permiten demostrar que determinada acción fue ejecutada por una persona real y no por un programa automatizado, un aspecto cada vez más relevante para las instituciones financieras.

Sandro Herbig, presidente de Tools for Humanity, explicó que el avance de la inteligencia artificial está elevando la necesidad de las empresas de contar con mecanismos de verificación confiables. Según indicó, World ID busca aportar una capa adicional de confianza tanto en los sistemas internos como en los externos de los bancos.

Por ahora, World no identificó ninguna entidad bancaria que haya adoptado formalmente la herramienta, ni dio a conocer su costo. Sí mencionó como socios de diseño a OpenExchange, Bain Capital, VanEck Funds y Outtake, compañías que participaron en el desarrollo del producto sin que se haya confirmado su implementación comercial.

La urgencia detrás de este lanzamiento tiene respaldo en cifras concretas. World citó una proyección de Deloitte según la cual las pérdidas por fraude facilitado con IA en Estados Unidos podrían escalar de 12.300 millones de dólares en 2023 a 40.000 millones de dólares en 2027, un salto que explica el interés del sector financiero en herramientas de este tipo.

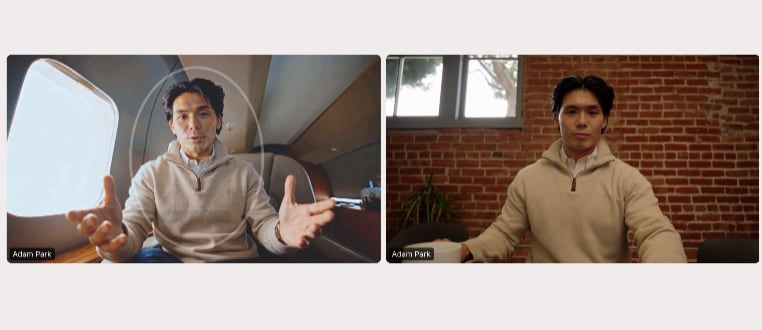
 World ID para Zoom verifica a los participantes de las llamadas y detecta posibles deepfakes durante la interacción.   
(world.org)

World ID para Zoom combate deepfakes en videollamadas

Uno de los componentes del paquete apunta directamente a un problema que ha crecido con la sofisticación de la inteligencia artificial generativa: la suplantación de identidad en videoconferencias. World ID para Zoom verifica a los participantes de las llamadas y detecta posibles deepfakes durante la interacción.

Esta función no es completamente nueva. Había comenzado una fase de pruebas limitada en abril, y tras ese período acotado, la herramienta ya quedó disponible para todos los usuarios. El objetivo es que las empresas puedan confirmar, en tiempo real, que la persona que participa de una reunión virtual es quien dice ser.

AgentKit habilita pagos y acciones de agentes de inteligencia artificial

La tercera pieza del anuncio, conocida como World ID for Agents o AgentKit, resuelve un problema distinto: permite que los usuarios autoricen a agentes de IA a presentar credenciales en su nombre. La herramienta busca simplificar las interacciones entre sistemas automatizados y plataformas externas sin perder el rastro de quién autorizó cada acción.

Este desarrollo no surge de manera aislada. En marzo, World ya había presentado una versión de prueba de AgentKit compatible con el protocolo de pago x402, de Coinbase, que permite a los agentes de inteligencia artificial realizar pequeños pagos con criptomonedas estables por servicios digitales.

Un deepfake (de deep learning y fake) es un contenido multimedia —como un video, un audio o una imagen— creado o manipulado con IA.  

(Imagen Ilustrativa Infobae)

La actividad en torno a ese protocolo ya muestra volumen: se han procesado más de 138 millones de transacciones a través de x402, entre ellas micropagos por datos, recursos informáticos y acceso a modelos de IA. No obstante, todavía no es posible determinar qué proporción de esas operaciones responde a una demanda comercial sostenida en el tiempo.

World sostiene que más de 18 millones de personas ya verificaron su identidad como seres humanos únicos dentro de la red. Esa base de usuarios es la que el proyecto busca capitalizar con una expansión hacia servicios financieros que combinen identidad digital y pagos.

En esa línea se inscribe World Money, una aplicación para pagos con criptomonedas estables que la compañía lanzó en septiembre. El producto se suma a un conjunto de herramientas que World desarrolla en paralelo junto con actores del sector de servicios financieros.

  •  

La “uberización” de Brasil: casi 2 millones de personas ya dependen de las aplicaciones para sobrevivir

El avance de las aplicaciones también revela un giro cultural hacia el individualismo y el trabajo por cuenta propia.

REUTERS/Hannah McKay

Brasil vive un proceso acelerado de “uberización” de su fuerza laboral: casi 2 millones de personas, en su mayoría hombres, trabajan a tiempo completo para aplicaciones de transporte o entrega, una cifra que creció 37% en tres años y que equivale a cerca del 2% de la fuerza laboral del país, según investigaciones gubernamentales citadas por Financial Times.

Por qué crece la economía gig en Brasil

El motivo más habitual por el que los brasileños se suman a las aplicaciones de transporte y reparto es que no consiguieron otro empleo, de acuerdo con datos del organismo de estadística del país. Brasil ofrece condiciones propicias para esta expansión: ciudades extensas y caóticas, transporte público deficiente, salarios bajos y una proporción amplia de trabajadores sin contrato formal.

El resultado es un mercado sin comparación en el mundo. Los brasileños realizan más viajes en Uber que los habitantes de cualquier otro país, y cerca del 85% de los adultos ha usado la aplicación al menos una vez. En la mayoría de los meses, tres de las cinco ciudades con mayor actividad de Uber a nivel global están en Brasil: São Paulo, Río de Janeiro y Belo Horizonte.

Brasil vive un proceso acelerado de “uberización” de su fuerza laboral. 

 REUTERS/Caroline Brehman

El economista Daniel Duque calculó que en Río de Janeiro el 10% de los hombres de entre 25 y 29 años trabaja para aplicaciones, frente al 7% en São Paulo. Para Duque, la plataforma funciona como una red de contención social.

“Uber se ha convertido en una especie de programa de empleo garantizado, excepto que en este caso está sostenido por la demanda privada... sin él, el desempleo definitivamente sería más alto”, señaló Duque al medio citado, quien estima que la economía gig ha reducido la tasa de desempleo general en aproximadamente un punto porcentual.

La economía gig brasileña es el mecanismo por el cual miles de trabajadores sin empleo formal consiguen ingresos inmediatos, a costa de jornadas más largas y menor estabilidad. Funciona como amortiguador del desempleo oficial, aunque no resuelve la precariedad estructural que empuja a la gente hacia estas plataformas.

El testimonio de los conductores que sostienen el sistema

Rafael Antunes, de 52 años, fue camionero durante dos décadas en Río de Janeiro, un empleo que le permitió comprar una vivienda en los suburbios del norte de la ciudad y costear la universidad privada de su hija. Desde que perdió ese trabajo hace dos años, conduce para Uber.

Un conductor de taxi por aplicación es arrestado por la policía. - (Imagen Ilustrativa Infobae)

“Depende del mes, pero a veces gano solo la mitad de lo que ganaba antes”, relató Antunes a Financial Times. “Pero mire, a un tipo de mi edad es el único trabajo que le dan hoy en día”, añadió.

No todos llegan a la plataforma por necesidad. Klebson Vitorino, de 23 años, dejó su empleo como operador de imprenta en São Paulo para manejar un Uber mientras ahorra para estudiar ingeniería agronómica. “Lo estoy tomando más como un pasatiempo hasta que logre alcanzar mis metas”, afirmó.

Carlos Ribeiro, conductor de Uber Black en São Paulo desde hace dos años, valora el control que le da sobre su tiempo. “Si tengo que llevar a mis hijos al médico o algo así, puedo estar allí siempre”, explicó.

Un conductor de taxi por aplicación es arrestado por la policía. - (Imagen Ilustrativa Infobae)

Esa flexibilidad inicial, sin embargo, suele desgastarse. Leandro Cruz, líder de un sindicato de conductores de aplicaciones en São Paulo, advirtió que muchos trabajadores empiezan entusiasmados y después ven caer sus ingresos conforme se acumulan averías o accidentes con el vehículo. “Muchos terminan teniendo que trabajar los siete días de la semana para salir adelante”, aseguró.

Los números respaldan esa percepción de deterioro. Quienes trabajan en plataformas digitales solían ganar más que el promedio del sector privado, pero los datos recientes muestran que esa brecha se cerró, mientras la jornada laboral en la economía gig es 5,4 horas más larga a la semana que la del empleo convencional.

El costo político de la uberización para el Partido de los Trabajadores

Una encuesta de Quaest realizada en septiembre mostró que el 49% de los brasileños cree que la economía empeoró en el último año, frente a solo el 19% que percibe una mejora, en un contexto de endeudamiento creciente de los hogares. Más del 80% de los hogares brasileños paga deudas personales, una carga agravada por las altas tasas de interés del país.

Para el economista Guilherme Klein Martins, de la Universidad Federal de Río de Janeiro, la dependencia de la economía gig alimentó “un sentimiento más amplio de resentimiento en Brasil que se ha ido acumulando durante algún tiempo”.

Un conductor de taxi por aplicación es arrestado por la policía. - (Imagen Ilustrativa Infobae)

Algunos analistas enmarcan esta desconexión como una “vibecession”, un término que describe el desajuste entre indicadores económicos positivos y la percepción negativa de la ciudadanía, un fenómeno comparable al vivido en Estados Unidos durante el gobierno de Joe Biden.

Ese malestar económico es, según economistas consultados por el medio citado, una de las claves detrás del resultado inesperado del senador de extrema derecha Flávio Bolsonaro en la primera vuelta presidencial de este mes, donde obtuvo el 47% de los votos frente al 45% de Lula, lo que lo coloca como favorito para la segunda vuelta.

El avance de las aplicaciones también revela un giro cultural hacia el individualismo y el trabajo por cuenta propia, en contraste con la tradición sindicalista que marcó buena parte de la trayectoria política de Lula.

“Hace 30 años, el primer empleo solía ser en la industria, tal vez para una gran empresa que contaba con sindicatos activos... pero ahora es muy probable que sea en Uber”, apuntó Mansueto Almeida, exfuncionario del Ministerio de Hacienda y actual economista jefe de BTG Pactual.

  •  

Mozilla y Google bloquearon ocho certificados digitales que podían falsificar cualquier sitio web

Seis de los ocho certificados comprometidos se usan para asegurar conexiones web y los otros dos para firmar programas de software.

(Gemini)

Mozilla y Google bloquearon ocho certificados digitales de la empresa india eMudhra después de que un investigador anónimo, identificado solo como Wayne, demostró que podía falsificar la identidad de cualquier sitio de internet.

Los certificados digitales son las credenciales que permiten a un navegador confirmar que una página es quien dice ser y cifrar el tráfico mediante el protocolo HTTPS. Quien controla la clave privada de uno de esos certificados puede hacerse pasar por cualquier sitio web.

Seis de los ocho certificados comprometidos se usan para asegurar conexiones web y los otros dos para firmar programas de software. Todos están respaldados por los programas de confianza de Mozilla, Microsoft, Apple y Google, de los que dependen la mayoría de los navegadores y sistemas operativos del mundo.

Mozilla y Google bloquearon ocho certificados digitales de la empresa india eMudhra.  

MOZILLA

El problema no estuvo en el cifrado sino en cómo eMudhra generó las claves. Una clave de ese tipo debería tener alrededor de 384 bits de aleatoriedad, miles de billones de combinaciones posibles. Las ocho claves filtradas tenían apenas entre tres y ocho bits, lo que las hacía recuperables en segundos.

Un ingeniero de Mozilla recuperó las ocho claves por su cuenta en menos de dos horas, sin conocer el método del primer reportante, y confirmó así que la falla era real. Otros investigadores le pidieron a asistentes de inteligencia artificial que resolvieran el problema como si fuera un desafío de seguridad informática, y lo lograron en el primer intento.

Un error que recuerda al desastre de Heartbleed

Filippo Valsorda, ingeniero de criptografía y uno de los mantenedores del lenguaje de programación Go, le dijo a Ars Technica que la limpieza sería “más grande que Heartbleed”, la falla de 2014 que tardó años en repararse por completo.

Según explicó, el problema ahora se repetirá en dispositivos de internet de las cosas, contenedores de software y computadoras con Linux que nadie actualiza, sistemas mucho más difíciles de alcanzar que un navegador.

El logo de Google en el Centro Europeo de Ingeniería de Google en Zúrich, Suiza. 19 de julio de 2018. REUTERS/Arnd Wiegmann

El riesgo mayor es para quienes usan redes privadas virtuales, conocidas como VPN, y para las personas que viven bajo gobiernos dispuestos a interceptar el tráfico de internet. Aplicaciones como Signal y WhatsApp no dependen de estos certificados para proteger sus mensajes, por lo que no están expuestas.

Los usuarios no pueden revisar por sí mismos si sus programas ya bloquearon los certificados comprometidos, porque esa protección depende de que cada fabricante distribuya su propia actualización. Mantener el navegador y el sistema operativo al día es, por ahora, la única medida al alcance de la mayoría de las personas.

Hasta el momento no hay evidencia en los registros públicos de transparencia de certificados de que alguien haya emitido certificados falsos con las claves filtradas, según un aviso que Mozilla envió a otros fabricantes de navegadores y sistemas operativos. El mismo aviso advirtió que el abuso de esas claves es probable en el corto plazo.

Una limpieza que involucra a toda la industria del software

La reparación definitiva depende de actualizar decenas de sistemas distintos, desde distribuciones de Linux como Ubuntu y Debian hasta lenguajes de programación como Python, Rust y Go, además de navegadores, sistemas operativos móviles y programas como Electron. Cada uno debe eliminar o marcar como no confiables los certificados afectados.

(Gemini)

Ante la posibilidad de que varias personas hubieran recuperado las mismas claves y difundido la información en público, Mozilla decidió ir un paso más allá: retiró por completo la confianza en uno de los certificados raíz de eMudhra, llamado emSign ECC Root CA - G3, en lugar de bloquear solo los certificados intermedios comprometidos.

eMudhra es una autoridad certificadora con sede en India, habilitada para emitir credenciales de seguridad aceptadas por los principales navegadores del mundo. Las ocho claves comprometidas formaban parte de un lote de 24 certificados intermedios generados en abril de 2025.

Mozilla le pidió a eMudhra que deje de emitir certificados desde cualquier cadena vinculada a esa raíz y que ayude a migrar a sus clientes hacia alternativas. La actualización de paquetes para sistemas como Debian y Node.js todavía seguía pendiente al cierre de esta nota.

.

  •  

El fin de la libreta de bocetos: la evolución tecnológica que jubilaría al papel en el diseño gráfico

El S Pen cuenta con un diseño ergonómico que ofrece una entrada precisa e intuitiva para tomar notas y esbozar conceptos sin esfuerzo. 

(Samsung)

El olor a grafito y el sonido de las hojas al pasar solían ser la banda sonora inconfundible de cualquier estudio de diseño. Durante décadas, las mesas de los creativos estuvieron dominadas por montañas de libretas, marcadores desgastados, libretas de recortes y gomas de borrar.

Era un ecosistema enteramente táctil, nostálgico, pero también físicamente limitante y poco amigable con la preservación del medio ambiente. Hoy, ese paisaje de papelería abarrotada empieza a desvanecerse silenciosamente para dar paso a escritorios despejados, donde un solo rectángulo de cristal encierra las herramientas de todo un taller.

La diseñadora gráfica peruana, Abril Belmonte, en declaraciones a Infobae, demostró ser consciente de esta realidad. Ya no busca su viejo cuaderno cuando llega la inspiración: ahora sus manos se deslizan sobre una pantalla con un lápiz digital que no requiere tajador. Aunque la celulosa ha sido reemplazada por luz dinámica, la fricción, el flujo de la idea y el nacimiento del trazo siguen intactos.

Los dispositivos han sido diseñados para largas jornadas de inspiración lejos de un enchufe, ofreciendo baterías masivas que brindan hasta 23 horas de uso continuo.    

(Samsung)

Esta transformación está impulsada por el desarrollo de tabletas de gama alta orientadas a la creatividad y la productividad. Dispositivos como la Galaxy Tab S12 Ultra buscan replicar la precisión del soporte físico mediante pantallas de bajo grosor, integración de estilete y funciones de inteligencia artificial. De este modo, la transición del formato impreso al digital se plantea como una optimización del flujo de trabajo.

La simulación del trazo físico: sensación táctil y ergonomía

El mayor reto de la digitalización siempre ha sido convencer a la memoria muscular de los artistas. Sin embargo, el desarrollo del lápiz óptico ha logrado replicar con exactitud el comportamiento de las herramientas tradicionales.

“Para mí, se siente muy similar a dibujar sobre una hoja de papel. Lo que más me gusta es la sensibilidad a la presión del S Pen de Samsung: cuando presionas más, el trazo sale más oscuro y grueso, y cuando lo haces más suave, se vuelve más fino”, detalla Abril Belmonte.

Para ver contenido multimedia, la Galaxy Tab S12 Ultra ofrece experiencias inmersivas gracias a su pantalla Dynamic AMOLED 2X de 14,6 pulgadas. 


(Samsung)

Técnicamente, el S Pen cuenta con un diseño ergonómico que ofrece una entrada precisa e intuitiva para tomar notas y esbozar conceptos sin esfuerzo. “Dibujar directamente con el S Pen es mucho más intuitivo que hacerlo con un mouse, porque tienes un control más directo sobre cada trazo”, añade la diseñadora.

Este nivel de detalle se potencia en aplicaciones de nivel profesional como Clip Studio Paint —que ahora llega con herramientas de pintura de precisión y beneficios exclusivos en el ecosistema—, permitiendo que el lienzo digital reaccione de la misma forma que un papel de alto gramaje absorbería la tinta.

Sostenibilidad y digitalización: de la libreta al ecosistema ecológico

Más allá de la experiencia de dibujo, la transición busca reducir la dependencia de insumos físicos. Migrar a un formato completamente digital transforma el flujo de trabajo, eliminando la necesidad de arrumar decenas de cuadernos a lo largo del año.

“Personalmente, prefiero bocetar directamente en la tablet porque es súper ligera y la llevo a todos lados. Además, tener nuestros proyectos digitalizados nos permite compartir las ideas rápidamente con el equipo”, afirma Belmonte.

Cuando el ritmo de trabajo exige energía, la batería pasa del 0% al 100% en aproximadamente 95 minutos. 

(Samsung)

Este nivel de portabilidad se apoya en un diseño de ingeniería delgado, con apenas 5,1 milímetros de grosor en su versión tope de gama. El reemplazo del papel se completa a través de plataformas nativas como Samsung Notes y herramientas de Galaxy AI, como Note Assist.

Autonomía y colaboración en cualquier lugar

El entorno de una agencia exige respuestas rápidas y soluciones integrales. Para Belmonte, la capacidad de avanzar con agilidad en proyectos complejos de marcas, empaques e ilustraciones directamente desde una tablet portátil, sin estar atada a una computadora de escritorio, es importante para el ritmo de Enigma Brand Studio.

Este rendimiento ininterrumpido en exteriores o reuniones se sostiene sobre especificaciones técnicas de vanguardia. La nueva serie de tablets incorpora resistencia al agua y al polvo con certificación IP68, lo que permite bocetar al aire libre o en ambientes exigentes sin temor a accidentes.

A nivel de autonomía, los dispositivos han sido diseñados para largas jornadas de inspiración lejos de un enchufe, ofreciendo baterías masivas que brindan hasta 23 horas de uso continuo en su modelo de 14,6 pulgadas y 21 horas en la versión Plus.

Cuando el ritmo de trabajo exige energía, la batería pasa del 0% al 100% en aproximadamente 95 minutos. Todo esto es impulsado por un procesador de 3 nanómetros que aumenta la capacidad de la CPU y GPU, refrigerado por una cámara de vapor 3D de nuevo diseño para que, al renderizar proyectos complejos bajo el brillo de 1.600 nits de su pantalla Dynamic AMOLED 2X, el equipo mantenga un rendimiento óptimo sin sobrecalentarse.

  •  

ChatGPT activa PIN o huella digital en los chats para evitar que tu pareja o amigos los vean

OpenAI aclaró que bloquear un chat no equivale a cifrarlo de punta a punta.  
REUTERS/Dado Ruvic

OpenAI anunció que los usuarios de ChatGPT ya pueden bloquear conversaciones individuales con un PIN de cuatro dígitos, Face ID o Touch ID, para evitar que otra persona las vea al tomar prestado el teléfono o la computadora.

La función, llamada Locked Chats, mueve cada conversación protegida a una sección separada del historial regular, de los chats fijados y de los resultados de búsqueda dentro de la aplicación. Según la empresa, está pensada para quien habla de temas personales o planea una sorpresa y no quiere exponer esa charla al mostrarle otra cosa a un familiar o amigo.

A diferencia de los Chats Temporales, que generan una sesión aparte que desaparece y no queda guardada en el historial, los chats bloqueados se conservan y pueden volver a abrirse en cualquier momento con la misma autenticación.

OpenAI anunció que los usuarios de ChatGPT ya pueden bloquear conversaciones individuales con un PIN de cuatro dígitos.     
REUTERS/Dado Ruvic

OpenAI aclaró que bloquear un chat no equivale a cifrarlo de punta a punta ni crea una bóveda encriptada aparte. Tampoco cambia cuánto tiempo la empresa conserva esa conversación, ni borra la información que ChatGPT ya había incorporado a su memoria antes de activar el bloqueo.

La compañía explicó además que la opción no modifica la configuración de “mejorar el modelo para todos”, con la que algunos usuarios autorizan que sus conversaciones se usen para entrenar el sistema.

Cómo funciona la memoria en los chats bloqueados

Cuando la función de memoria está activada, los chats bloqueados comparten entre sí un registro propio, separado del que usa el resto de la cuenta. Los mensajes nuevos que se envían dentro de esa sección pueden actualizar esa memoria interna, pero no se filtran hacia las conversaciones comunes.

OpenAI también advirtió que restablecer el PIN borra de forma permanente todos los chats bloqueados, junto con los archivos y el resto del contenido que estaban protegidos bajo ese código anterior.

Cuando la función de memoria está activada, los chats bloqueados comparten entre sí un registro propio, separado del que usa el resto de la cuenta. 

REUTERS/Dado Ruvic

La función no está disponible para los Chats Temporales, los chats archivados, las conversaciones grupales, los chats creados a partir de un enlace compartido, los que tienen tareas programadas ni los que incluyen grabaciones de reuniones.

Locked Chats comenzó a desplegarse este martes para las cuentas Free, Go, Plus, Pro, Business, Enterprise y Edu. OpenAI precisó que, por ahora, no llegará a ChatGPT for Healthcare, la versión pensada para el sector salud.

Una función de privacidad para un producto masivo

ChatGPT superó los 1.000 millones de usuarios activos por semana, según la propia OpenAI, una escala que convirtió al chatbot en una herramienta donde millones de personas comparten información médica, laboral o económica junto con consultas cotidianas.

Locked Chats comenzó a desplegarse este martes para las cuentas Free, Go, Plus, Pro, Business, Enterprise y Edu. 
 (AP Foto/Michael Dwyer, Archivo)

Esa masividad explica por qué otras plataformas de inteligencia artificial conversacional enfrentaron esta misma semana cuestionamientos de privacidad: The Verge reportó que Meta pausó la posibilidad de compartir conversaciones de su asistente Muse después de que investigadores encontraran chats privados accesibles en internet.

Por el momento, OpenAI no detalló si prevé extender alguna variante de Locked Chats a sus herramientas empresariales ni si planea sumar cifrado de punta a punta en el futuro. El despliegue sigue en curso y, según la compañía, podría tardar días en llegar a todos los usuarios de las cuentas habilitadas.

.

  •  

Fútbol Libre - Partidos de Fútbol y Canales Deportivos Online, es la búsqueda de Google que no aconsejamos

APK y extensiones “para mejorar la señal” son la trampa más común de Fútbol Libre.

La búsqueda de “Fútbol Libre - Partidos de Fútbol y Canales Deportivos Online” se multiplicó en Google entre los aficionados que buscan ver gratis los cruces de la UEFA Champions League y la Copa Sudamericana. Sin embargo, esta consulta es una de las que los especialistas en seguridad digital desaconsejan con mayor insistencia.

Lejos de ofrecer una vía segura para disfrutar del torneo, la mayoría de los resultados asociados a ese nombre conducen a sitios clonados que ponen en riesgo la información personal y financiera de quien los visita.

El fenómeno responde a un patrón conocido. A medida que avanzan las fases decisivas de ambos certámenes, crece la presión por acceder a las transmisiones en tiempo real, y con ella, el tráfico hacia plataformas que prometen acceso instantáneo y sin costo. Esa demanda masiva es, precisamente, lo que explotan los operadores de estas páginas fraudulentas.

Más allá del riesgo informático, la experiencia de ver fútbol a través de esta plataforma pirata tiene fallas evidentes.


 (Fotocomposición Infobae)

Por qué la búsqueda Fútbol Libre en Google es peligrosa

Durante los últimos meses, las autoridades y las grandes cadenas televisivas lograron bloquear buena parte de las páginas originales vinculadas a la red Fútbol Libre. La consecuencia directa es que, en la actualidad, casi todos los resultados que aparecen bajo ese nombre en los buscadores corresponden a clones maliciosos.

Estos sitios, en muchos casos, ya no están administrados por fanáticos del fútbol, sino por ciberdelincuentes que aprovechan el pico de visitas en los días de partido para lanzar campañas de estafa a gran escala.

El riesgo principal al ingresar a estas plataformas es la descarga forzada de extensiones o archivos APK. Bajo la excusa de mejorar la calidad de la transmisión, muchas páginas solicitan instalar programas o aplicaciones externas que en realidad contienen troyanos, virus espía o malware bancario capaces de robar credenciales y vaciar cuentas.

A esto se suma el peligro de aceptar permisos de notificación, que exponen al dispositivo a una avalancha de publicidad engañosa y mensajes de phishing diseñados para capturar contraseñas y datos sensibles.

Roja Directa y Fútbol Libre son dos de las páginas que debes de evitar buscar para ver partidos gratis.

También existen scripts ocultos para minado de criptomonedas: un clic en un falso botón de reproducción puede activar procesos que usan el hardware del teléfono o la computadora sin autorización, lo que sobrecalienta el equipo y acorta su vida útil.

En síntesis, buscar Fútbol Libre en Google para ver partidos de la UEFA Champions League o de la Copa Sudamericana expone al usuario a instalaciones de malware, robo de credenciales bancarias y minado oculto de criptomonedas, además de una transmisión de baja calidad con retrasos de hasta dos minutos respecto a las señales oficiales.

Fallas técnicas y tácticas de engaño en los sitios piratas

Más allá del riesgo informático, la experiencia de ver fútbol a través de estas plataformas piratas tiene fallas evidentes. Las transmisiones de Fútbol Libre suelen presentar un retraso de señal de hasta dos minutos respecto a las opciones legales, lo que implica spoilers de goles y jugadas clave para quienes siguen el resultado por otros medios.

A esto se agregan las caídas constantes del servicio en los momentos de mayor tensión del partido, producto de la sobrecarga de servidores clandestinos que no están preparados para sostener el tráfico de un encuentro decisivo. La calidad de imagen suele ser baja y las interrupciones, frecuentes, justo en los instantes donde más importa no perder la transmisión.

(Imagen ilustrativa Infobae)

Los clones de Fútbol Libre y de plataformas similares se multiplican cada día y cambian de dominio de forma constante para evadir los bloqueos de las autoridades. Están diseñados para parecer legítimos y captar la urgencia de quienes buscan ver el partido a cualquier costo.

Entre las tácticas más frecuentes que utilizan estos sitios se encuentran los formularios falsos de “registro gratuito” que capturan datos bancarios, los anuncios que simulan ser controles del reproductor de video y redirigen a páginas de estafa, y las promociones falsas que ofrecen premios o acceso VIP a cambio de información personal.

Alternativas oficiales para ver los partidos de la Champions League y la Sudamericana

Frente a estos riesgos, la recomendación de los especialistas es recurrir a plataformas legales y autorizadas para seguir el torneo. Para los partidos de la UEFA Champions League o de la Copa Sudamericana existen varias opciones verificadas.

Entre ellas se cuentan los canales de televisión autorizados en cada país, la señal de DSports junto con su plataforma de streaming oficial DGO, y las señales abiertas y aplicaciones oficiales disponibles en distintos territorios.

(Imagen ilustrativa Infobae)

Estas alternativas garantizan una experiencia estable, sin malware ni fraudes asociados, y protegen tanto los datos personales como la información financiera del usuario durante toda la transmisión.

Recomendaciones para cuidar tus datos al ver fútbol online

Para reducir el riesgo de caer en una estafa digital durante la temporada de partidos decisivos, los especialistas recomiendan evitar la descarga de archivos o extensiones fuera de las tiendas oficiales de aplicaciones.

También sugieren verificar siempre que la URL del sitio comience por “https” y pertenezca a una entidad reconocida, mantener actualizado el dispositivo con soluciones de seguridad activas para bloquear amenazas, y evitar compartir datos sensibles en plataformas que no cuenten con verificación.

Buscar Fútbol Libre en Google puede parecer una solución rápida para ver partidos de la UEFA Champions League o de la Copa Sudamericana, pero es una de las formas más sencillas de exponerse a fraudes y robo de datos financieros. Apostar por los servicios oficiales continúa siendo la única manera de disfrutar el torneo sin comprometer la seguridad digital.

  •  
❌