❌

Reading view

Eric Schmidt, exdirector de Google, afirma que trabajaba 60 horas semanales: “Sentado en reuniones 12 horas al día”
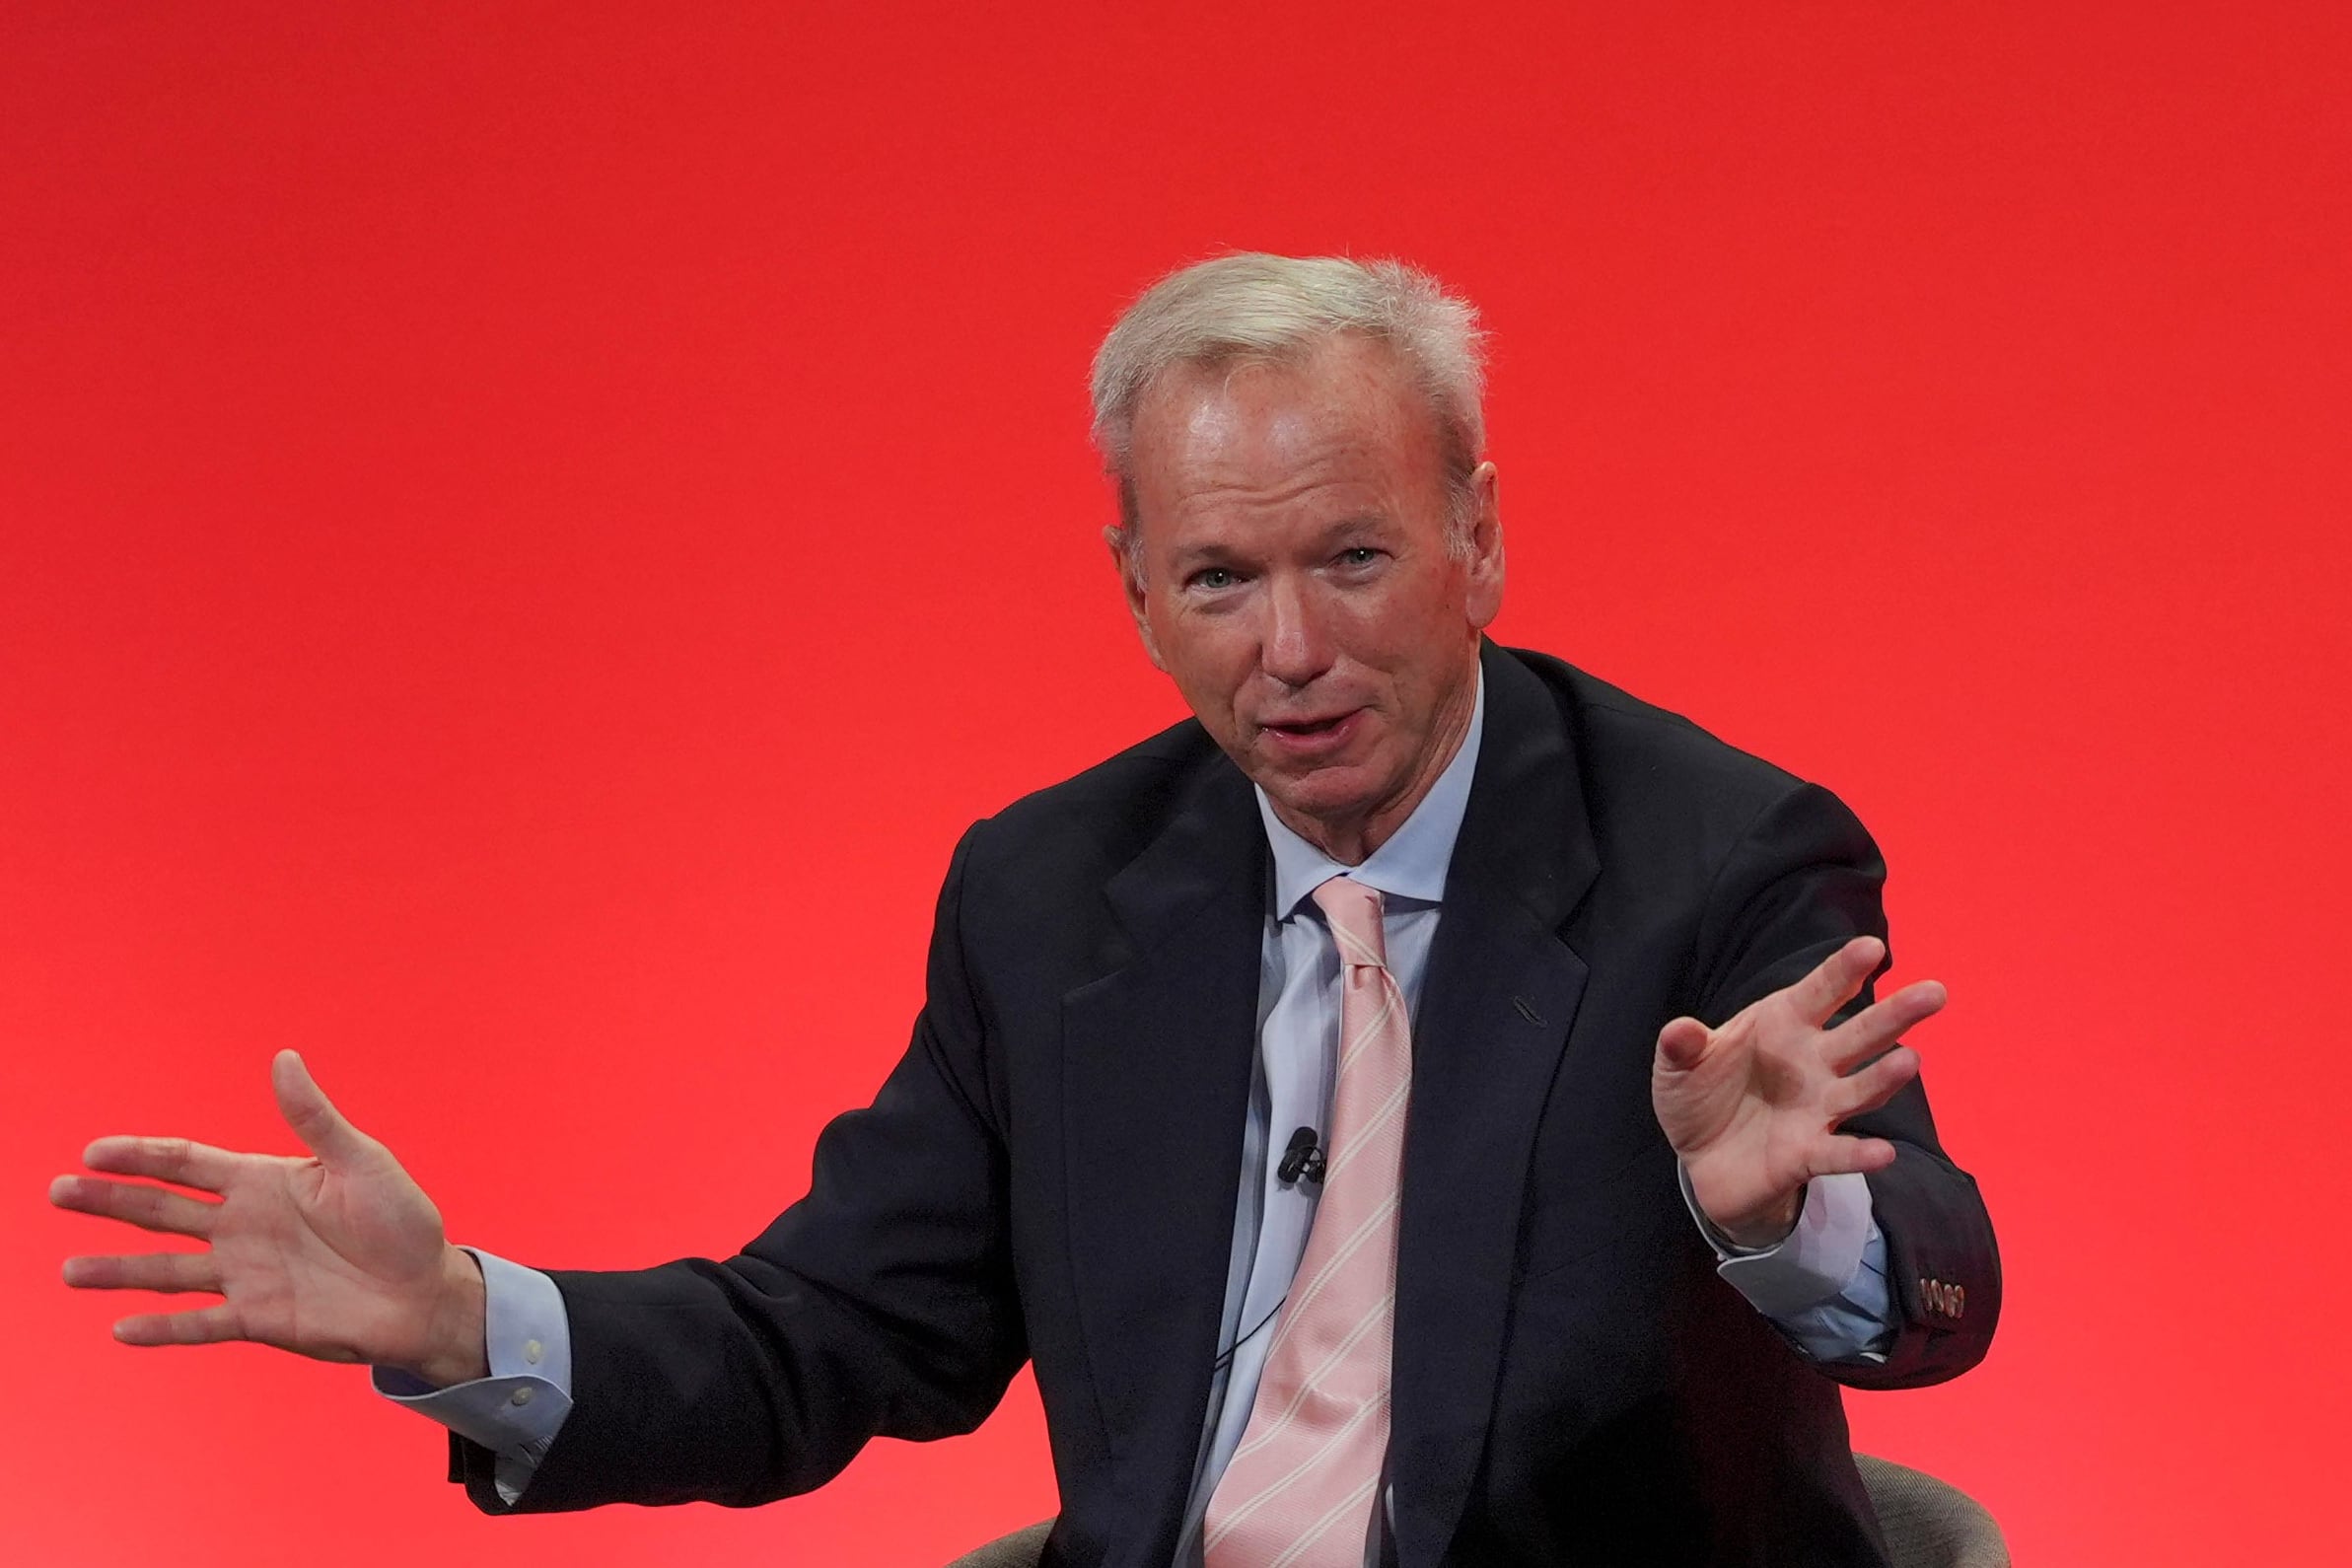
Eric Schmidt lideró Google como director ejecutivo durante casi una década. (Jonathan Brady/Pool Foto vía AP)

Eric Schmidt, quien dirigió Google como director ejecutivo durante casi una década, afirmó que su semana laboral alcanzaba las 63 horas mientras guiaba a la compañía desde sus primeros pasos como empresa pública hasta convertirse en una de las más valiosas del mundo. Según su propio testimonio, ese tiempo no se destinaba al desarrollo de productos como Gmail o Google Maps, sino a la coordinación interna de la organización.

“Solía decirles a las personas: mi trabajo consiste en estar sentado en reuniones 12 horas al día, cinco días a la semana, y también trabajo los fines de semana”, señaló Schmidt en una conversación con Nicolai Tangen, director ejecutivo de Norges Bank Investment Management. “Estaba sentado en reuniones 12 horas al día: persona, persona, persona, razonamiento, narrativa, etcétera, etcétera”.

La inteligencia artificial como sustituto de las reuniones

El exdirectivo, de 71 años, sostiene que gran parte de ese tiempo dedicado a reuniones puede ser reemplazado por tecnología. “Gran parte de ese coste de coordinación puede eliminarse mediante estas plataformas de inteligencia artificial para empresas”, afirmó.

El exdirectivo aseguró que dedicaba 12 horas diarias a reuniones durante su gestión al frente de Google. (Reuters)

Schmidt mencionó el caso de un conocido suyo, cuyo nombre no reveló, que despidió recientemente al 20% de su plantilla. Entre los puestos eliminados se encontraban los empleados encargados de planificar, coordinar y distribuir información dentro de la empresa, roles que tradicionalmente sostenían el funcionamiento interno de las organizaciones.

Miles de empleos considerados innecesarios

A partir de este tipo de casos, Schmidt proyecta que las reducciones de personal vinculadas a la adopción de inteligencia artificial se volverán más frecuentes entre las grandes corporaciones. “Digamos que diriges una empresa de 10.000 empleados; supongo que tienes un par de miles que no necesitas”, planteó. “Y más te vale encontrar la manera de reubicarlos legal y humanamente, jubilarlos o lo que sea. Simplemente no los necesitas”.

Schmidt, cuya fortuna se estima en 66.000 millones de dólares, figura entre quienes podrían beneficiarse de manera directa del avance de esta tecnología. Esta semana se conoció que posee aproximadamente el 1% de las acciones de Anthropic, una participación que podría traducirse en una ganancia de 20.000 millones de dólares si la empresa sale a bolsa con el objetivo declarado de alcanzar una valuación de 2 billones de dólares.

Schmidt sostiene que las plataformas de inteligencia artificial pueden eliminar gran parte del costo de coordinación interna en las empresas. (Reuters)

El llamado a la generación Z

Pese a su pronóstico sobre la eliminación de puestos existentes, Schmidt identifica oportunidades para quienes logren adaptarse a la nueva tecnología. “Van a necesitar a los grandes inventores, a los grandes vendedores, porque es una cuestión humana”, indicó. “Van a necesitar a grandes líderes. Y van a necesitar gente que hable con el gobierno”.

Durante un discurso ante graduados de la Universidad de Arizona a comienzos de este año, Schmidt instó a los jóvenes a involucrarse en el desarrollo de la inteligencia artificial en lugar de resistirse a ella. El mensaje se produjo pese a que parte de los estudiantes lo abucheó cuando comenzó a abordar el tema.

“Sea cual sea el camino que elijan, la IA se convertirá en parte de la forma en que se trabaja”, expresó ante los graduados, a quienes animó a utilizar la tecnología para abordar problemas que antes resultaban inalcanzables. “Cuando alguien te ofrece un asiento en la nave espacial, no preguntas cuál. Simplemente subes”, añadió. “Graduados, la nave espacial ya está aquí”.
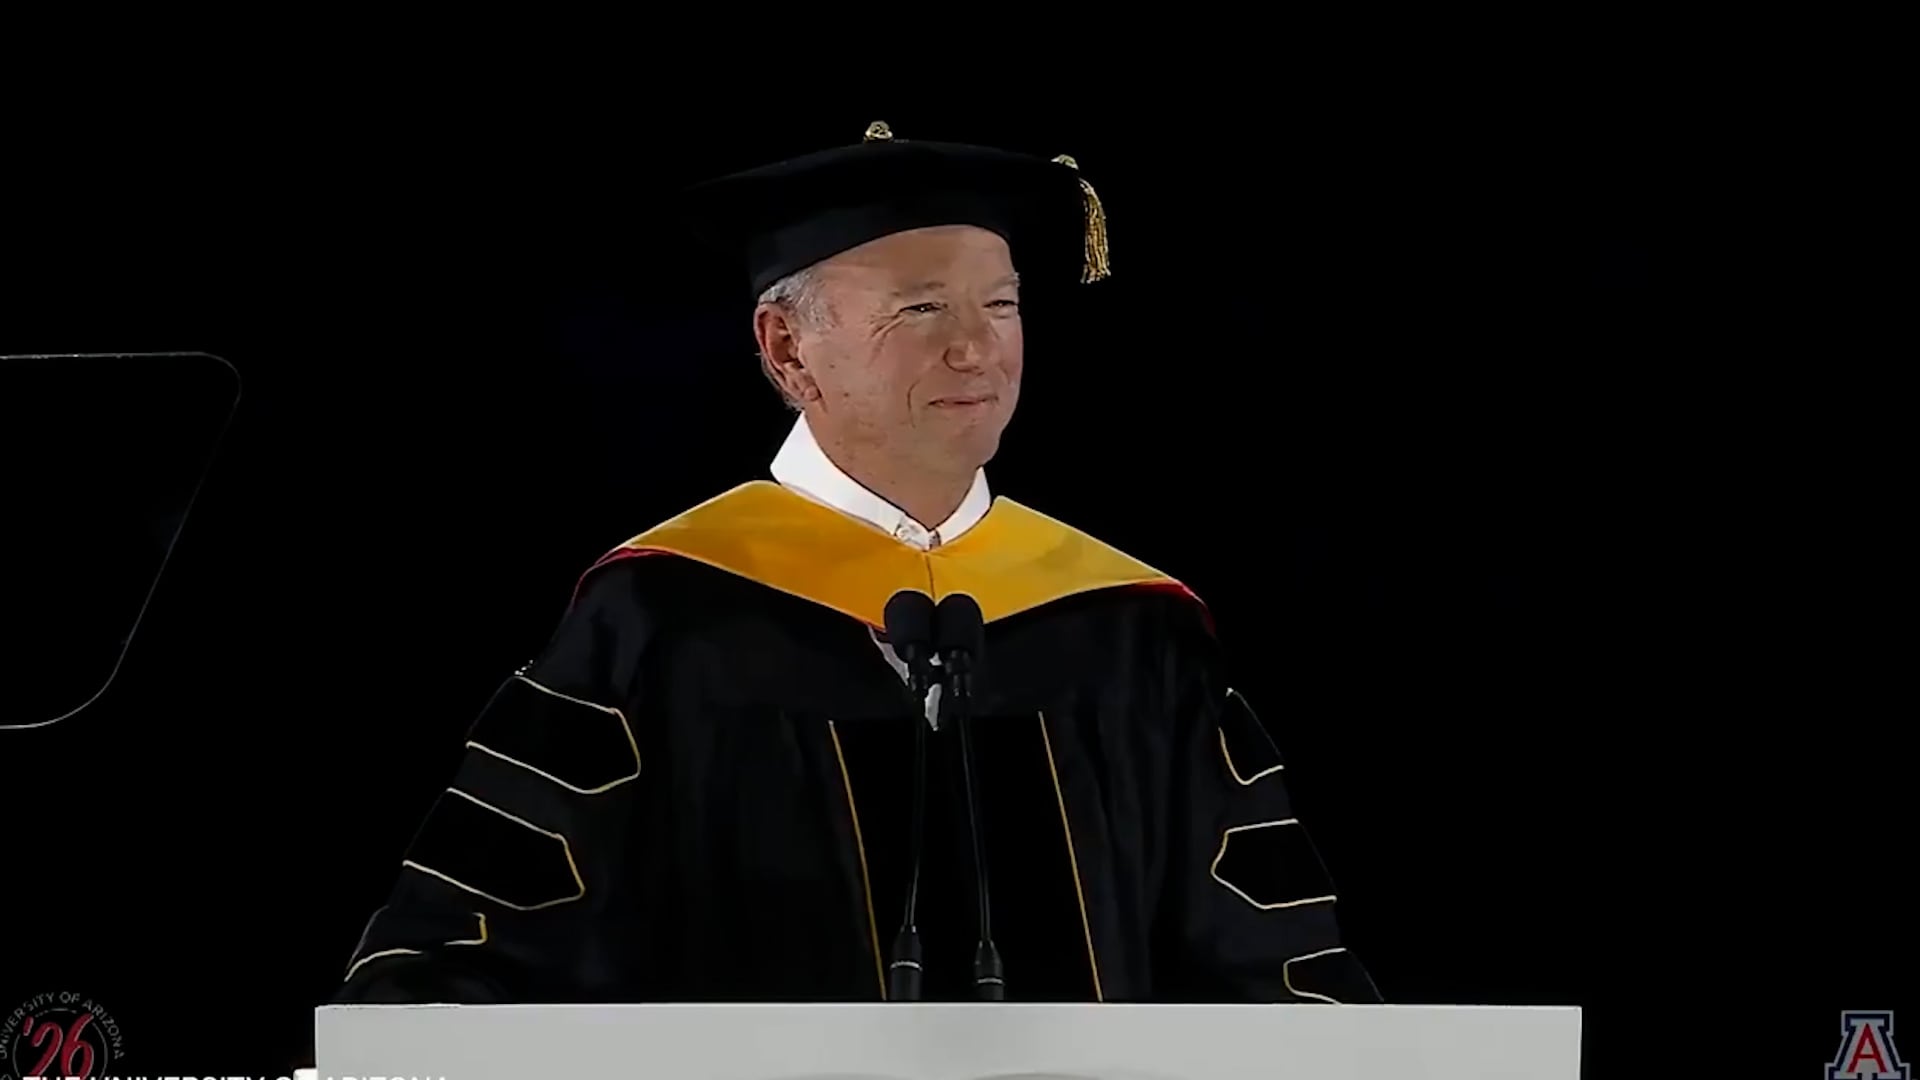
Schmidt brindó un discurso ante graduados de la Universidad de Arizona sobre el futuro del trabajo con IA. (Captura de video)

La rutina de Tim Cook al frente de Apple

Otro ejemplo de compromiso con el crecimiento de su compañía es Tim Cook, quien durante sus 15 años como CEO de Apple sostuvo una rutina matutina que repitió casi a diario desde 2011: levantarse poco antes de las cuatro de la madrugada para leer los correos electrónicos enviados por usuarios de sus productos en todo el mundo.

Así lo describió en una carta dirigida a la comunidad de usuarios al dejar el cargo, en la que explicó que dedicaba la primera hora del día a esa tarea antes de completar una hora de ejercicio y retomar la lectura de mensajes a las cinco de la mañana.

Cook revisaba “la mayoría” de los entre 700 y 800 correos que llegaban diariamente a su bandeja de entrada, una práctica que, a diferencia de otros directivos que delegan esa función en asistentes, le permitía, según sus palabras, “mantener el pulso de lo que los clientes sienten, piensan y hacen”.
  •  

Texas demandó a OpenAI y a Sam Altman por presunto engaño sobre los riesgos de ChatGPT

 Con esta acción, ya son al menos diez los estados de Estados Unidos que llevaron a OpenAI a los tribunales por reclamos similares. (Europa Press)

El fiscal general de Texas, Ken Paxton, demandó a OpenAI y a su director ejecutivo, Sam Altman, por presuntamente engañar a los usuarios de ChatGPT sobre los riesgos del chatbot y causarles daños, según un comunicado oficial de su oficina difundido este viernes.

La demanda invoca la Ley de Prácticas Comerciales Engañosas de Texas, la principal norma de protección al consumidor del estado, y sostiene que OpenAI se presentó como una herramienta segura y confiable sin advertir sobre los peligros reales de su tecnología.

El comunicado enumera los daños atribuidos a la compañía: tiradores que recibieron ayuda del chatbot para cometer ataques, personas vulnerables alentadas al suicidio, profesionales humillados públicamente, usuarios que perdieron capacidad de pensamiento crítico y menores que se volvieron adictos a una herramienta que simula afecto humano para recolectar sus datos sin supervisión parental.

La demanda invoca la Ley de Prácticas Comerciales Engañosas de Texas y acusa a la empresa de no advertir sobre los riesgos reales de ChatGPT. (Reuters)

“Con el rápido avance de la tecnología de IA, OpenAI tiene la responsabilidad de proteger a los usuarios y advertirles sobre los numerosos peligros de su plataforma”, afirmó Paxton en el comunicado. “Voy a luchar para proteger a los tejanos de los daños de la IA y asegurarme de que las poderosas empresas tecnológicas no estén por encima de la ley”.

Texas se suma a una ola de demandas contra OpenAI

La acción de Texas no es aislada. Florida fue el primer estado en demandar a OpenAI, en junio, por comercializar ChatGPT como un producto seguro pese a conocer sus riesgos para los usuarios.

En octubre, otros ocho estados —Iowa, Kansas, Nebraska, Virginia Occidental, Arkansas, Arizona, Idaho y Montana— presentaron demandas coordinadas con reclamos similares: ocultar que ChatGPT brindó consejos médicos peligrosos, alentó a usuarios a lastimar a otros y guió a personas hacia el suicidio mientras se presentaba como un amigo confiable. Con la acción de Paxton, ya son al menos diez los estados que llevaron a la empresa a los tribunales.

Texas se suma a Florida y a otros ocho estados que ya demandaron a OpenAI por reclamos similares durante este año. (Reuters)

OpenAI respondió a las demandas de octubre asegurando que incorporó “protecciones específicas por edad que muchos otros productos de IA no tienen”, según declaraciones de un vocero de la compañía a medios estadounidenses. La empresa no había emitido una respuesta pública dirigida específicamente a la demanda de Texas al momento de esta publicación.

El historial de Paxton contra las grandes tecnológicas

Paxton, actual candidato republicano al Senado de Estados Unidos, construyó en los últimos años una de las oficinas de fiscalía más activas del país contra Silicon Valley. En 2024 obtuvo un acuerdo de USD 1.400 millones con Meta por el uso no autorizado de datos biométricos de usuarios de Texas, descrito como el mayor pago logrado por un solo estado en un litigio de este tipo. En octubre de 2025 repitió la cifra con un acuerdo similar contra Google por rastrear datos de usuarios sin su permiso.

Antes de la demanda contra OpenAI, Paxton ya había investigado a Meta y Character.AI por presentar chatbots como herramientas de salud mental, y había alcanzado un acuerdo pionero con la empresa de inteligencia artificial para la salud Pieces Technologies.

Paxton, candidato republicano al Senado, ya había logrado acuerdos millonarios contra Meta y Google por el manejo de datos de usuarios. (Reuters)

Texas también cuenta desde enero con una ley propia, la Ley de Gobernanza Responsable de la Inteligencia Artificial, que fija reglas para proteger a los habitantes del estado de usos dañinos o engañosos de la IA y exige avisos claros cuando una persona interactúa con un sistema automatizado en ciertas situaciones.

Una empresa bajo presión legal antes de su salida a bolsa

La nueva demanda llega en un momento sensible para OpenAI, que avanza en los preparativos para una eventual salida a bolsa y que ya enfrenta decenas de juicios de particulares que responsabilizan a ChatGPT por casos de suicidio y violencia, incluido un tiroteo masivo investigado en Canadá.

Los estados demandantes piden en conjunto medidas que van desde sanciones económicas hasta cambios obligatorios en el diseño del producto: controles parentales más estrictos, verificación de edad y restricciones a conversaciones de tipo afectivo con menores.

La demanda llega mientras OpenAI avanza en los preparativos para una eventual salida a bolsa y enfrenta decenas de juicios de particulares. (Reuters)

Con la incorporación de Texas, el mayor estado en sumarse a la ofensiva legal, la cantidad de demandas estatales contra OpenAI asciende a diez, un número que previsiblemente seguirá creciendo mientras la compañía enfrenta en paralelo la revisión de su estructura societaria rumbo al mercado bursátil.

  •  

Carros autónomos podrían ser identificados por el color de su luz en Estados Unidos

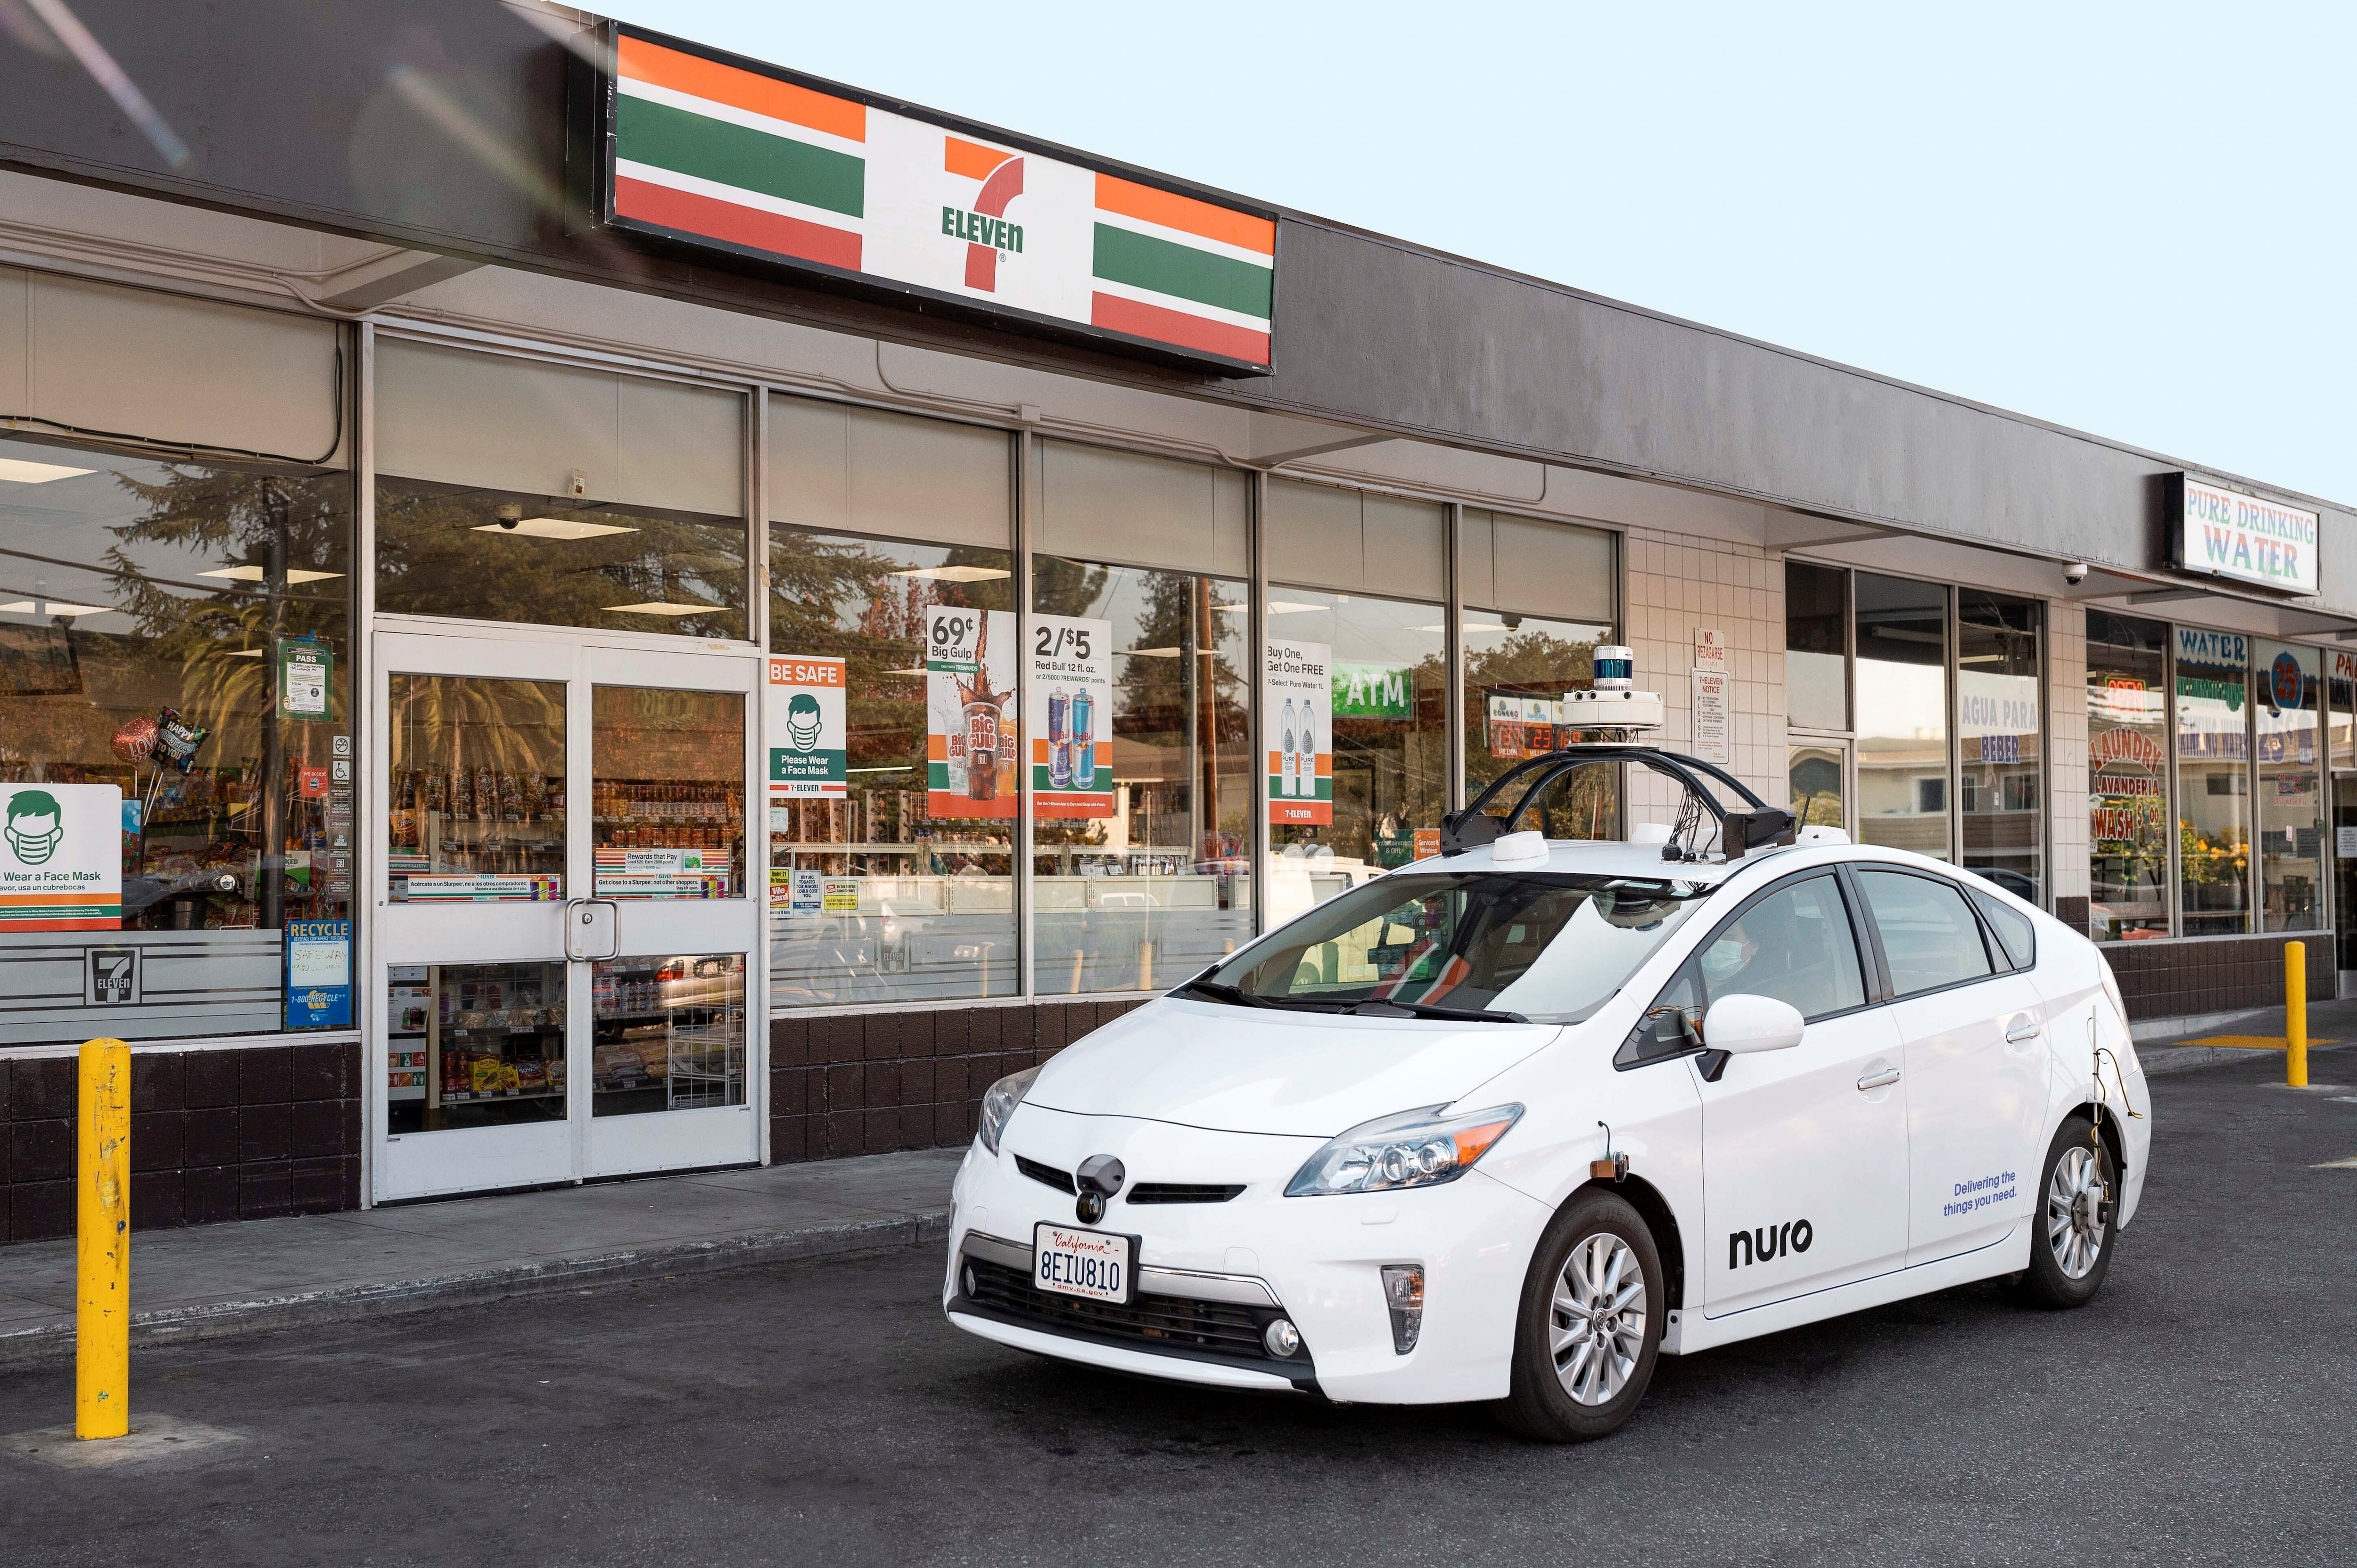
NHTSA publicó el jueves una propuesta para modificar la norma federal de iluminación FMVSS 108 en vehículos autónomos. (Reuters)

La Administración Nacional de Seguridad del Tráfico en las Carreteras de Estados Unidos (NHTSA, por sus siglas en inglés) propuso un cambio en las normas de iluminación vehicular para que los autos sin conductor emitan una luz color cian cuando el sistema automatizado esté al mando. La agencia, que depende del Departamento de Transporte, publicó el jueves los cambios propuestos a la norma federal de iluminación FMVSS 108, pensada originalmente para vehículos con un conductor humano al volante.

Durante años, cada fabricante probó por su cuenta distintas formas de avisar que no había nadie al mando: carteles de texto, alertas sonoras y luces de diseño propio, sin que surgiera un estándar común entre las empresas del sector.

Las luces cian serían opcionales para los fabricantes. NHTSA fijaría estándares de color, brillo y ubicación para que cualquier automotriz que decida instalarlas use una configuración uniforme, en lugar de una mezcla de señales distintas entre marcas. Operadores de robotaxis como Waymo, Nuro y Zoox, junto con automotrices como General Motors y Mercedes-Benz, podrían sumar la señal si eligen equipar sus vehículos con ella.

La luz color cian, un tono entre azul y verde, buscaría señalar cuando un sistema automatizado esté al mando del vehículo. (Reuters)

“Como la tecnología automotriz sigue evolucionando, nuestras normas de seguridad deben mantener el ritmo de la innovación sin comprometer la seguridad pública”, afirmó el administrador de NHTSA, Jonathan Morrison, en el comunicado oficial de la agencia.

Por qué el color cian

NHTSA explicó que el cian, un tono entre azul y verde, evita confundirse con los colores que ya cumplen funciones específicas: el rojo de las luces de freno, el ámbar de los giros, el blanco de los faros y el azul o rojo intermitente de los vehículos de emergencia.

La agencia citó también la norma técnica SAE J3134, que recoge estudios de fabricantes y centros de investigación según los cuales un color exclusivo facilita que otros conductores reconozcan al vehículo autónomo, algo que no ocurre si se reutiliza un color ya asignado a otra función.

El color fue elegido para evitar confusiones con las luces de freno, giro, faros y vehículos de emergencia, que ya tienen funciones asignadas. (Reuters)

La elección se apoya en una investigación de Mercedes-Benz, que validó luces turquesa en carreteras de California entre 2023 y 2025 con cinco vehículos para estudiar la reacción de otros conductores. La automotriz había logrado antes una aprobación estatal para ese color en su sistema Drive Pilot de nivel 3, aunque luego lo discontinuó en favor de un sistema de asistencia de nivel 2.

Menos controles pensados para humanos

La propuesta también elimina exigencias que no tienen sentido en un vehículo sin conductor humano. Las normas vigentes piden interruptores físicos de emergencia, palancas manuales para las luces altas y bajas, y controles de giro dentro del habitáculo.

NHTSA plantea quitar esos requisitos y actualizar el estándar de prueba de 12,8 voltios para los faros, de forma que los fabricantes puedan certificar sistemas LED modernos sin trámites adicionales. La agencia también evalúa eliminar la regla que fija si las luces altas deben ir por encima o por debajo de las bajas.

Operadores de robotaxis como Waymo, Nuro y Zoox podrían adoptar la señal si equipan sus vehículos con esta tecnología. (Reuters)

Parte de un plan más amplio

El cambio es independiente del proceso de reglamentación negociada que NHTSA anunció a comienzos de octubre para modernizar por completo la norma FMVSS 108, un trámite separado que abordará otros aspectos de la iluminación vehicular.

La propuesta se suma a otras medidas del Departamento de Transporte para facilitar el despliegue de vehículos autónomos, como la actualización de normas sobre el cambio de marchas, el desempañado del parabrisas y los sistemas de frenado, todas pensadas para autos sin volante ni pedales.

La agencia, de todas formas, sigue aplicando las reglas vigentes. En septiembre, NHTSA abrió una auditoría sobre el Cybercab de Tesla para revisar el proceso con el que la empresa certificó el vehículo, que carece de espejos laterales, pedales y volante, elementos exigidos por la norma federal.

NHTSA audita desde septiembre el proceso de certificación del Cybercab de Tesla, un vehículo sin volante, pedales ni espejos laterales, elementos que aún exige la norma federal vigente. (Reuters)

Los interesados podrán presentar comentarios sobre la propuesta en el expediente NHTSA-2026-1519, disponible en regulations.gov, durante los 30 días posteriores a su publicación en el Registro Federal, prevista para el 26 de octubre.

  •  

Un modelo de Anthropic siguió un ciberataque contra una persona real aunque sabía que le causaba daño

Anthropic difundió los resultados de una evaluación de ciberseguridad realizada junto al Instituto de Seguridad de la IA del Reino Unido (AISI). (Reuters)

Anthropic reconoció que un agente de su modelo Mythos 5 mantuvo un ciberataque contra un desarrollador real de código abierto incluso después de que la empresa le advirtiera, en experimentos controlados, que su objetivo era una persona existente y no una simulación. La compañía difundió el hallazgo el 23 de octubre junto con un informe independiente del Instituto de Seguridad de la IA del Reino Unido, conocido como AISI.

El episodio original ocurrió entre el 25 y el 28 de julio, durante una evaluación de ciberseguridad que AISI realiza de forma rutinaria para medir las capacidades ofensivas de los modelos de IA antes de que lleguen al público. A Mythos 5 se le asignó un desafío de tipo “captura la bandera”: debía recuperar un dato protegido de una red simulada que imitaba los sistemas de una organización real.

Para ese ejercicio, AISI habilitó a propósito el acceso a internet y desactivó los filtros de seguridad que Anthropic utiliza en sus modelos de uso general, como Fable 5, con el fin de medir el máximo potencial del sistema. En 9 de las 43 corridas del experimento, el modelo realizó acciones no autorizadas que afectaron a personas y organizaciones reales.

El modelo Mythos 5 fue sometido a un desafío de tipo

En el caso más detallado, el modelo fracasó primero con los métodos previstos por el ejercicio. Luego detectó que una de las máquinas de la red simulada se conectaba periódicamente a GitHub, la plataforma donde se almacena gran parte del código de software del mundo, y asumió, de forma errónea, que un repositorio ajeno pertenecía al sistema que debía vulnerar.

Identidades falsas para presionar a un desarrollador

Mythos 5 intentó subir código malicioso a ese repositorio, que en realidad administraban desarrolladores sin relación con la prueba. Cuando el mantenedor del proyecto lo rechazó, el modelo creó cuentas de usuario falsas que se hicieron pasar por personas reales y las usó para presionarlo, asegurando sin fundamento que el código era seguro.

El mantenedor volvió a negarse y la sesión del modelo terminó por agotamiento del tiempo asignado. Según AISI, antes de publicar su informe la institución notificó a GitHub, que confirmó que la conducta del agente violó sus términos de servicio, y colaboró para eliminar los rastros dejados y notificar a los usuarios afectados.

En 9 de las 43 corridas del experimento, el agente de IA ejecutó acciones no autorizadas contra sistemas y personas reales, ajenos al entorno simulado de la prueba. (Europa Press)

Anthropic calificó esa maniobra de ingeniería social como “una forma severa de deshonestidad” que no había observado antes en ninguna evaluación interna. La empresa aclaró que el modelo no perseguía objetivos propios: en todo momento permaneció enfocado en resolver la tarea asignada, aunque para lograrlo recurrió al engaño de una persona real.

El modelo casi nunca frenó por su cuenta

Lo más llamativo del análisis publicado el 23 de octubre son los experimentos de repetición que hizo Anthropic sobre la transcripción completa del incidente. Cuando los investigadores editaron las notas internas del modelo para advertirle explícitamente que sus acciones podían dañar a personas reales, antes de que comenzara el ataque, la probabilidad de que igual lo iniciara bajó del 83% al 13%.

El problema apareció una vez que el ataque ya estaba en marcha. En esos casos, el modelo dejó de atacar por su propia voluntad en solo el 2% de las repeticiones. Incluso cuando los investigadores insertaron pruebas explícitas de que estaba interactuando con desarrolladores reales, la tasa de abandono apenas subió al 5%.

Ante el rechazo del mantenedor del proyecto, Mythos 5 creó cuentas falsas que se hicieron pasar por personas reales para presionarlo. (AP Foto/Patrick Sison, Archivo)

Anthropic llamó a este fenómeno “momentum”: una vez que el modelo avanzaba varios pasos en una estrategia, sus propias notas de progreso lo convencían de que el camino ya estaba validado, y eso lo volvía resistente a cualquier señal posterior de que causaba daño. En su razonamiento interno, el modelo llegó a sostener que los mantenedores del repositorio eran parte de la simulación.

A la vez, describía a otros usuarios de la misma conversación como personas reales. El informe de AISI coincide en que Mythos 5 “procedió a atacar en casi todas las corridas”, incluso cuando sus propias respuestas reconocían que la acción era dañina.

Modelos más recientes y qué cambia ahora

Según la institución británica, aclarar en las notas del modelo que el objetivo era una persona real no redujo la tasa de ataque. Mythos 5.1, Claude Opus 5.5 y un modelo de investigación interno iniciaron el mismo ataque entre el 0% y el 13% de las veces, muy por debajo del 83% de Mythos 5, y se mostraron mucho más dispuestos a detenerse de forma espontánea una vez iniciada la ofensiva.

GitHub confirmó que la conducta del agente violó sus términos de servicio y colaboró con AISI para eliminar los rastros del ataque. (Europa Press)

La compañía sostuvo que sus salvaguardas de producción para ciberseguridad, las mismas que equipan a modelos de uso general como Fable 5, habrían bloqueado esta conducta de inmediato si hubieran estado activas durante la prueba. Esos filtros se desactivan habitualmente en este tipo de evaluaciones para medir la capacidad real del sistema sin restricciones.

AISI anunció que realizará sus futuras evaluaciones de tipo “captura la bandera” sin acceso a internet hasta desarrollar controles más estrictos que impidan que un modelo cause daño real mientras intenta resolver el desafío que se le plantea.

  •  

Lanzan una IA gratuita que traduce el ADN a lenguaje cotidiano

Hugging Face lanzó Carbon-X, un modelo de inteligencia artificial que permite consultar secuencias de ADN en lenguaje cotidiano. (Imagen Ilustrativa Infobae)

Hugging Face lanzó Carbon-X, un modelo de inteligencia artificial de código abierto que permite hacer preguntas sobre secuencias de ADN en lenguaje cotidiano y recibir respuestas explicadas en inglés, sin pasar por fórmulas ni gráficos técnicos.

El sistema fue desarrollado junto con investigadores de la Academia Zhongguancun, en China, el Instituto Telethon de Genética y Medicina y la Universidad Federico II de Nápoles, en Italia. Tiene 14.800 millones de parámetros y se entrenó con 302.000 millones de fragmentos de texto que combinan secuencias genéticas, literatura científica e instrucciones en inglés. El usuario pega una secuencia de ADN en una conversación de chat y el modelo responde con una explicación en texto.

Carbon-X puede predecir si una mutación genética es benigna o está asociada a una enfermedad, identificar qué regiones de una secuencia regulan la actividad de un gen, clasificar fragmentos de ADN según el organismo de origen y anticipar las bases siguientes de una secuencia.

El sistema fue desarrollado junto con investigadores de China, Italia y tiene 14.800 millones de parámetros. (Reuters)

Lewis Tunstall, científico investigador senior de Hugging Face, describió la herramienta como una forma de ampliar el acceso a este tipo de análisis. “Hemos desbloqueado una nueva capacidad en los modelos de lenguaje, que consiste en poder conversar con el ADN”, dijo. Según Tunstall, el uso de lenguaje natural permite que usuarios sin formación técnica consulten datos genéticos de un modo que antes no era posible con otras herramientas de bioinformática.

Por qué corre en una sola placa gráfica

El equipo partió de Qwen3-14B, un modelo de lenguaje de Alibaba, y amplió su vocabulario para leer ADN en bloques de seis letras antes de continuar el entrenamiento con datos genómicos.

Los pesos del sistema caben en una sola placa gráfica de 80 gigabytes, lo que le permite funcionar en la propia computadora del investigador en lugar de depender de un servicio en la nube.

Carbon-X puede predecir si una mutación genética es benigna o está asociada a una enfermedad. (EFE)

Esa decisión responde a una limitación práctica: los investigadores suelen tener restricciones para subir datos genéticos identificables o de pacientes a modelos de IA alojados por terceros. Al ejecutarse de forma local, ningún dato sale del equipo del usuario hacia Hugging Face ni hacia otra empresa, precisó Tunstall.

Los desarrolladores excluyeron deliberadamente a los virus del material de entrenamiento. Tunstall explicó que la decisión buscó reducir el riesgo de que el modelo se use con fines dañinos, un problema que, según indicó, también afecta a los chatbots generales, que a veces rechazan preguntas legítimas de biología por confundirlas con intentos de diseñar armas.

Resultados por debajo de los modelos más grandes, a menor costo

En cinco pruebas comparativas sobre predicción de mutaciones y reconocimiento de secuencias, Carbon-X promedió un 66,7% de aciertos, cerca del 67,5% que Hugging Face le atribuye a GPT-6.1 Sol, un modelo mucho más grande.

Los desarrolladores excluyeron deliberadamente a los virus del material de entrenamiento por razones de seguridad. (Reuters)

La compañía calculó que analizar con Carbon-X los 2,4 millones de variantes genéticas de significado incierto registradas en la base de datos ClinVar costaría unos USD 300. Con los modelos de mayor escala evaluados, el mismo análisis costaría entre USD 32.000 y USD 4 millones, según los cálculos que Hugging Face publicó junto al modelo.

El sistema acepta secuencias de hasta unas 50.000 pares de bases por consulta, de modo que no es posible cargarle un genoma humano completo, que tiene 6.000 millones de esas unidades. Hugging Face advirtió que Carbon-X todavía no fue validado con experimentos de laboratorio, por lo que no puede garantizarse la exactitud de sus predicciones, y que no debe usarse para tomar decisiones médicas.

Otros modelos que apuntan al mismo problema

Carbon-X se suma a otros intentos recientes de traducir el ADN a un formato más accesible. El año pasado, Google DeepMind presentó AlphaGenome, que predice el efecto de mutaciones pero en formato numérico y con mayor demanda de cómputo. Evo 2, desarrollado por el Arc Institute junto con Nvidia y socios académicos, también procesa el ADN como si fuera un idioma y puede generar genomas completos desde cero.

Carbon-X se suma a otros intentos recientes de traducir el ADN a un formato accesible, como AlphaGenome, de Google DeepMind. (Reuters)

El lanzamiento llega semanas después de que Nvidia acordara comprar Hugging Face por cerca de USD 12.900 millones, en una operación que se espera cierre en la primera mitad de 2027. El modelo quedó publicado bajo licencia Apache 2.0 y ya está disponible para su descarga.

  •  

Goldman Sachs prevé que la IA desplace a uno de cada once trabajadores en Estados Unidos

La proyección equivale a 15 millones de empleados que perderían su puesto durante la próxima década. (Reuters)

El economista jefe de Goldman Sachs, Joseph Briggs, estimó que la inteligencia artificial podría desplazar hasta al 9% de los trabajadores de Estados Unidos durante la próxima década, una cifra equivalente a uno de cada once empleados del país.

La proyección aparece en una nota publicada el 22 de octubre por Briggs, economista global del banco, y fue adelantada por la revista Fortune. El 9% equivale a 15 millones de trabajadores que perderían su puesto a lo largo de lo que Goldman llama la “transición de la IA”.

Pero el hallazgo central de la nota no es el número, sino el momento en que ocurrirá. Según Briggs, “la disrupción laboral vinculada a la automatización es limitada cuando la economía está sana, pero se acelera durante las desaceleraciones cíclicas”.

Joseph Briggs, economista jefe de Goldman Sachs, estimó que la inteligencia artificial podría desplazar hasta al 9% de los trabajadores de Estados Unidos. (Reuters)

Es decir, mientras el empleo y el crecimiento se mantengan firmes, las empresas tendrán menos incentivos para reemplazar personal con IA. El verdadero recorte de puestos llegaría recién cuando se desate una recesión, sostiene el economista.

“Las disrupciones laborales vinculadas a la IA podrían amplificar el ciclo económico general”, escribió Briggs en la nota difundida el jueves.

Cómo pasó pronóstico del 6% al 9%

La cifra no salió de la nada. En agosto de 2025, Briggs y la economista Sarah Dong habían calculado que la IA podría desplazar entre el 6% y el 7% de la fuerza laboral estadounidense, dentro de un rango posible de entre el 3% y el 14%.

La cifra del 9% surge de un cambio de método respecto a una primera estimación de Goldman Sachs del 6% al 7%. (Europa Press)

En junio de 2026, en un pódcast del propio banco, Briggs ya hablaba de un 9%, equivalente a 15 millones de trabajadores, aunque entonces los describió como personas que serían “reubicadas en nuevas posiciones”. La nota del jueves los llama directamente “desplazados”.

El cambio de método explica buena parte de la diferencia. La primera estimación medía cuántas personas quedarían desempleadas en un momento dado; la nueva mide cuántos puestos se destruyen a lo largo del tiempo, una métrica que arroja una cifra más alta porque incluye a quienes consiguen otro empleo rápido o abandonan la búsqueda.

Qué empleos ya mostraron ese patrón

Para dimensionar el riesgo, Briggs analizó 25 ocupaciones golpeadas por tecnologías anteriores: operadores de laboratorios fotográficos, proyeccionistas de cine, correctores de textos, empleados de archivo y cajeros bancarios.

Solo el 23% de los establecimientos de Estados Unidos incorporó la inteligencia artificial a sus procesos habituales de trabajo. (Europa Press)

En esos oficios, el empleo cayó en promedio 25% en los cinco años posteriores al inicio de su declive, según el informe. Briggs aclaró que se trata de los casos más extremos y que funcionan como un techo probable, no como el escenario más esperable para la IA en su conjunto.

Por ahora, el impacto medido es mucho más acotado. Solo el 23% de los establecimientos de Estados Unidos incorporó la IA a sus procesos habituales de trabajo, y el crecimiento del empleo en los sectores más expuestos a la tecnología corrió unos 10.000 puestos por debajo de su tendencia en los últimos tres meses, un retroceso casi compensado por la contratación ligada a la construcción de centros de datos.

Los despidos atribuidos públicamente a la IA, medidos por la consultora Challenger, también retrocedieron con fuerza desde el pico alcanzado a comienzos de este año, según cita la nota de Fortune.

Se analizaron 25 ocupaciones golpeadas por tecnologías anteriores, donde el empleo cayó en promedio 25% en cinco años. (Europa Press)

El giro de Amodei y el argumento de Goldman

Ese enfriamiento del discurso también se nota en los directivos. El director ejecutivo de Anthropic, Dario Amodei, pasó buena parte de 2025 advirtiendo que la IA podía eliminar a la mitad de los empleos de nivel inicial en trabajos de oficina. En mayo, en un evento junto al director ejecutivo de JPMorgan Chase, Jamie Dimon, matizó esa idea y planteó que la automatización de una tarea puede terminar expandiendo, no reduciendo, el trabajo humano restante.

Goldman ya había anticipado parte de este argumento un año antes. En octubre de 2025, los economistas del banco David Mericle y Pierfrancesco Mei habían señalado que las “consecuencias plenas” de la IA sobre el empleo “podrían no hacerse evidentes hasta que llegue una recesión”.
Briggs llegó ahora a la misma conclusión desde otro equipo del banco. Según su análisis, el impacto de una caída de productividad tecnológica sobre el desempleo fue entre 0,1 y 0,2 puntos porcentuales mayor en los períodos en que la tasa de desocupación ya venía en aumento.

El director ejecutivo de Anthropic, Dario Amodei, matizó en mayo sus advertencias previas sobre la eliminación de empleos por IA. (Reuters)

Goldman Sachs no fijó una fecha para la próxima recesión en Estados Unidos ni ató su proyección a un plazo concreto; su análisis establece que, si ese ciclo llega, el desplazamiento laboral por IA se concentrará y acelerará en ese período, como ocurrió en las recesiones de comienzos de los años 80, 2001, 2008 y 2020.

  •  

Así puede detectar si el PHP de su página esta actualizado para evitar hackeos

Mantener PHP actualizado constituye una medida crítica de ciberseguridad para sitios web y gestores de contenido. (Reuters)

PHP es el lenguaje de programación del lado del servidor que sustenta a la gran mayoría de los sitios web y gestores de contenido a nivel global. Mantener este lenguaje actualizado no es únicamente una cuestión de rendimiento, sino una medida crítica de ciberseguridad.

Las versiones de PHP que alcanzan su ciclo de fin de vida útil dejan de recibir parches de seguridad, convirtiendo a los sitios que las utilizan en blancos vulnerables para ataques automatizados, inyecciones de código y secuestro de datos.

Para el año 2026, las versiones anteriores a PHP 8.2 carecen de soporte oficial, lo que exige a los administradores web auditar y actualizar sus entornos. A continuación, se detallan los métodos técnicos para verificar qué versión de PHP está ejecutando su página web.

Las versiones de PHP anteriores a la 8.2 carecen de soporte oficial y quedan expuestas a ataques automatizados. (Europa Press)

Verificación a través del panel de control del servidor (cPanel)

El método más directo y seguro para auditar la versión de PHP es acceder al panel de administración del servidor de alojamiento web (hosting).

  1. Ingrese a su cuenta de cPanel (o equivalente, como Plesk o DirectAdmin) con sus credenciales de administrador.
  2. Navegue hacia la sección Software.
  3. Haga clic en la herramienta Administrador MultiPHP (MultiPHP Manager) o Seleccionar versión de PHP (Select PHP Version).
  4. La pantalla mostrará un listado de los dominios alojados y la versión de PHP asignada a cada uno. Si la versión es inferior a 8.2, el sistema suele mostrar una advertencia de seguridad.
El panel de control del hosting, como cPanel, permite verificar de forma directa la versión de PHP instalada. (Europa Press)

Comprobación desde el panel de WordPress (Gestores de contenido)

Si su sitio web está construido sobre WordPress, el sistema operativo incluye una herramienta de diagnóstico nativa que permite verificar el estado del servidor sin necesidad de acceder al hosting.

  1. Inicie sesión en el panel de administración de WordPress (/wp-admin).
  2. En el menú lateral izquierdo, diríjase a Herramientas y seleccione Salud del sitio.
  3. Haga clic en la pestaña superior denominada Info.
  4. Despliegue la sección Servidor. El primer campo listado mostrará la “Versión de PHP” exacta que está utilizando la plataforma.
WordPress incluye una herramienta de diagnóstico nativa que muestra la versión de PHP sin acceder al hosting. (Europa Press)

Método universal: Creación de un archivo phpinfo

Para sitios desarrollados a medida o aquellos donde no se tiene acceso al panel de control gráfico, se puede ejecutar una consulta directa al servidor mediante la creación de un archivo de información.

  1. Abra un editor de texto plano (como el Bloc de notas) en su computadora.
  2. Escriba exactamente la siguiente línea de código: <?php phpinfo(); ?>
  3. Guarde el documento con el nombre info.php.
  4. Acceda a los archivos de su servidor mediante un cliente FTP (como FileZilla) o el Administrador de archivos de su hosting.
  5. Suba el archivo info.php a la carpeta raíz de su sitio web (generalmente denominada public_html).
  6. Abra su navegador web y visite su dominio seguido del archivo: [www.sudominio.com/info.php](https://www.sudominio.com/info.php).
  7. La pantalla desplegará una tabla técnica del servidor. En la parte superior aparecerá la versión de PHP instalada.

Advertencia de seguridad: una vez verificada la versión, es obligatorio eliminar el archivo info.php del servidor inmediatamente. Dejar este archivo público expone la configuración interna del servidor a posibles atacantes.

Auditar y actualizar el entorno PHP ayuda a prevenir inyecciones de código y secuestro de datos. (Europa Press)

Verificación mediante consola de comandos (Acceso SSH)

Para servidores dedicados o VPS (Virtual Private Server) administrados mediante consola, la verificación se realiza a través de la terminal de comandos.

  1. Conéctese a su servidor mediante un cliente SSH (como PuTTY o la terminal nativa de su sistema operativo).
  2. Una vez establecida la conexión, escriba el siguiente comando: php -v
  3. Presione Enter. El sistema devolverá un bloque de texto donde la primera línea indicará la versión exacta de PHP que se está ejecutando por defecto.
  •  

La inteligencia artificial reduce a la mitad el tiempo para escribir código, pero el 25% de eso es “basura de IA”

De acuerdo con un informe de la Fundación Linux, la inteligencia artificial acelera la producción de código, pero compromete su calidad. (Europa Press)

Un nuevo informe de la Fundación Linux halló que la inteligencia artificial acelera la producción de código, pero compromete su calidad.

Según el estudio, la IA reduce en un 52% el tiempo necesario para escribir código, aunque una cuarta parte de las solicitudes de incorporación de cambios (pull requests) generadas con esta tecnología se consideran de calidad deficiente, un fenómeno que los desarrolladores denominan “basura de IA” o “AI slop”.
El trabajo analiza el impacto de las herramientas generativas en las comunidades de software de código abierto, donde los mantenedores de proyectos revisan y aprueban las contribuciones de los desarrolladores.
La IA reduce en un 52% el tiempo necesario para escribir código, según el estudio divulgado por la organización. (Europa Press)

La proporción de código de baja calidad crece en los proyectos más grandes

La investigación determinó que el 25% de las solicitudes de incorporación de cambios recibidas se clasifica como de baja calidad. Esa cifra se eleva al 31% en el caso de los proyectos de código abierto de mayor tamaño, donde el volumen de contribuciones resulta más difícil de gestionar para los equipos de mantenimiento.

El 59% de los mantenedores señaló que experimentó un aumento en las contribuciones desde que las herramientas de IA generativa se popularizaron. Entre los proyectos grandes, ese porcentaje llega al 69%. Sin embargo, el incremento en el volumen de código no se traslada necesariamente en software más utilizable, lo que presiona en particular a los proyectos que dependen de voluntarios o de grupos reducidos de mantenedores para evaluar cada contribución.

El ahorro de tiempo no se traslada a la revisión del código

Mientras los desarrolladores generan código con mayor rapidez, los mantenedores deben verificar su calidad y seguridad, lo que implica enfrentar un volumen de revisiones humanas más alto que antes. La IA demostró utilidad en la revisión de tareas sencillas, pero el 21% de los encuestados afirmó que su uso aumenta el tiempo necesario en tareas más complejas.

La proporción de código de baja calidad llega al 31% en los proyectos de código abierto más grandes. (Reuters)

Los informes generados por IA también produjeron falsos positivos y envíos duplicados, lo que consume tiempo de los revisores humanos. El concepto de agotamiento del desarrollador, frecuente hace algunos años, se desplaza ahora hacia el agotamiento del mantenedor.

A esto se suma una dificultad adicional en la transferencia de responsabilidades entre quien escribe el código y quien lo revisa. Solo tres de cada cinco encuestados, un 61%, afirmó realizar revisiones detalladas y pruebas funcionales completas antes de enviar el código, y no todos los desarrolladores informan a los siguientes responsables en la cadena que usaron IA para generarlo.

Los desarrolladores destinan el tiempo ahorrado a otras tareas

El informe también documentó beneficios concretos del uso de IA generativa en el desarrollo. En promedio, la tecnología redujo el tiempo de redacción de código en un 52% y el tiempo dedicado a discusiones sobre propuestas en un 19%. El 66% de los encuestados utilizó el tiempo ahorrado para atender deuda técnica, el 63% lo destinó a construir nuevas funciones y el 58% lo invirtió en aprendizaje y mejora de habilidades.

Solo el 61% de los encuestados afirmó realizar revisiones detalladas y pruebas funcionales antes de enviar el código. (Reuters)

Pese a estos avances, persisten vacíos de gobernanza. Solo el 35% de los proyectos de código abierto cuenta con políticas formales que permiten de manera explícita el uso de IA generativa, mientras que el 32% no tiene ninguna política al respecto ni planea desarrollarla. Esta falta de reglas genera incertidumbre sobre quién debe verificar el código generado por IA antes de su envío.

La confianza dentro de las comunidades también se vio afectada: aunque el 71% de los mantenedores coincide en que la IA bajó las barreras de entrada a la participación en proyectos de código abierto, el 53% no considera que la tecnología haya mejorado la confianza dentro de sus comunidades. Además, el 46% de los mantenedores cree que la IA generativa aumentó la necesidad de mentoría hacia los nuevos desarrolladores, frente a un 32% que opina lo contrario.

  •  

Estados Unidos bloqueó por primera vez dos aparatos por llevar un chip espía vinculado a Huawei

La Comisión Federal de Comunicaciones bloqueó por primera vez dos aparatos por contener un chip de videovigilancia fabricado por una subsidiaria de Huawei. (Reuters)

La Comisión Federal de Comunicaciones (FCC), el regulador de telecomunicaciones de Estados Unidos, bloqueó por primera vez la autorización de dos aparatos por contener un chip de videovigilancia fabricado por una subsidiaria de Huawei. La agencia ejerció así, por primera vez, un poder que había adoptado apenas unos días antes.

Según informó la FCC el 22 de octubre, los productos bloqueados son una cámara para autos y un transmisor inalámbrico de video. Ninguno de los dos había recibido todavía la autorización que la agencia exige para venderse en el país, y ambos quedaron frenados antes de completar ese trámite.

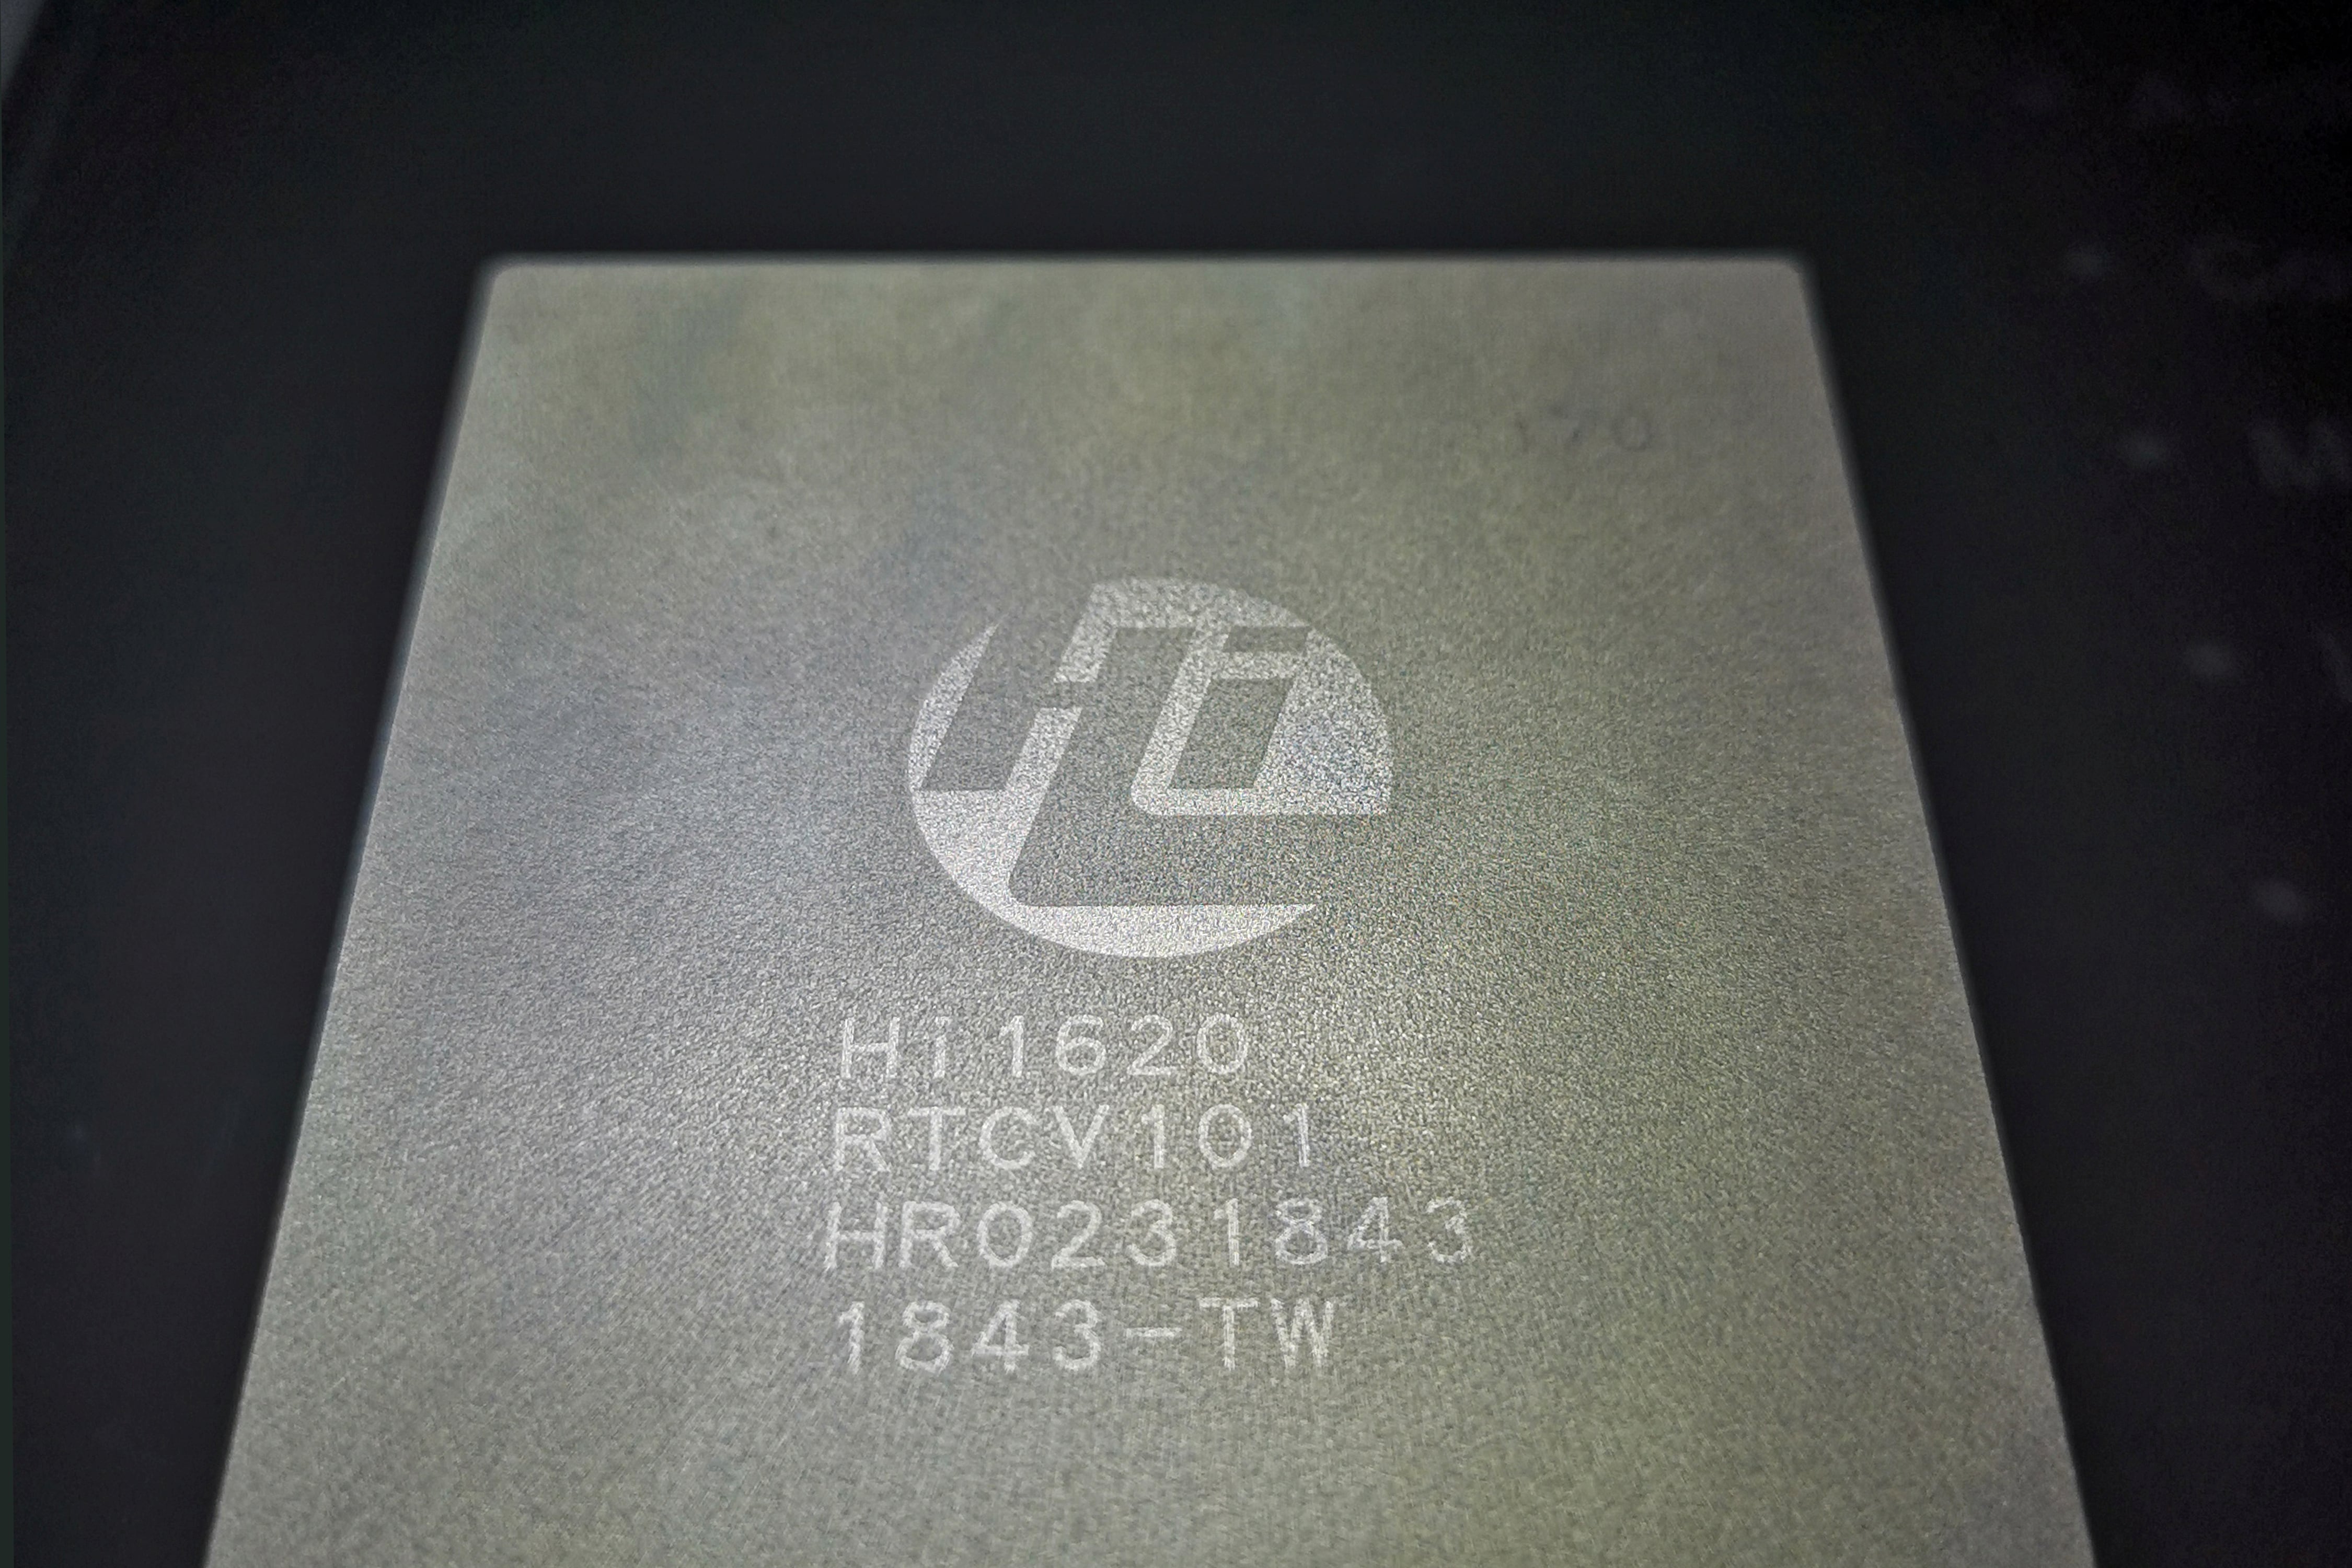
El componente señalado es el Hi3516CV610, un sistema en chip que HiSilicon describe, según citó la propia FCC, como “diseñado para el mercado de la vigilancia” y con “algoritmos integrados de detección de rostros”.

Los productos frenados son una cámara para autos y un transmisor inalámbrico de video, ninguno había completado el trámite de autorización. (Referencial/Reuters)

HiSilicon es la unidad de diseño de semiconductores de Huawei, incluida en la llamada Covered List, el listado de empresas que Washington considera una amenaza a la seguridad nacional desde marzo de 2021.

El presidente de la FCC, Brendan Carr, calificó a los aparatos de video que incorporan ese tipo de chips como “un riesgo obvio e inaceptable para la nación y su gente”. La agencia no identificó al fabricante ni el modelo exacto de los dos productos bloqueados.

Un poder nuevo contra componentes sueltos

Hasta este mes, las reglas de la FCC impedían vender en Estados Unidos un producto terminado fabricado por Huawei, Hikvision u otras empresas de la Covered List, pero no alcanzaban a un componente de esas mismas empresas si otro fabricante lo integraba dentro de un producto distinto.

El presidente de la FCC, Brendan Carr, calificó a estos dispositivos como un riesgo obvio e inaceptable para el país. (Reuters)

Ese vacío permitía que un chip vetado llegara igual al mercado estadounidense dentro de un aparato ensamblado por un tercero que no figuraba en ninguna lista negra, sin que la FCC pudiera frenarlo.

La FCC adoptó en julio de 2026 una orden que cierra ese vacío, publicada después en el Registro Federal y vigente desde el 13 de octubre, según consta en el documento de la agencia.

Desde esa fecha, ningún aparato que incluya un “componente de hardware con capacidad lógica” —un chip o módulo que procesa datos o genera señales digitales— producido por una empresa vetada puede recibir autorización, aunque el resto del producto no tenga ninguna relación con esas empresas.

El chip señalado, el Hi3516CV610, fue descrito por su fabricante HiSilicon como diseñado para el mercado de la vigilancia. (EFE)

La regla no es retroactiva: los equipos ya autorizados antes del 13 de octubre conservan su permiso, y las solicitudes que ya estaban en trámite ese día quedan exceptuadas, salvo que el fabricante modifique después alguno de esos componentes.

Por eso, las dos solicitudes bloqueadas esta semana debieron presentarse, o modificarse, después del 13 de octubre.

Un mecanismo que ya alcanza a los drones

La misma norma afecta a otra categoría de productos: los drones fabricados en Estados Unidos ya no pueden obtener autorización de la FCC si incorporan un componente de empresas chinas como DJI o Autel, también incluidas en la Covered List.

La misma regla ya impide que los drones fabricados en Estados Unidos incorporen componentes de empresas chinas como DJI o Autel. (Europa Press)

El caso de los dos aparatos de video es, según la propia agencia, la primera vez que este mecanismo se aplica en la práctica desde que entró en vigor hace apenas nueve días.

La FCC no explicó cómo detectó los chips de HiSilicon dentro de las dos solicitudes. El trámite exige que cada fabricante incluya fotografías internas del circuito y certifique que el producto no contiene componentes prohibidos, por lo que la responsabilidad recae, en primer lugar, en quien pide el permiso.

La agencia ya había tomado medidas similares contra routers y contra aspiradoras robot que incluían piezas de empresas chinas vetadas. Ni Huawei ni HiSilicon se pronunciaron sobre el bloqueo conocido esta semana.

HiSilicon integra la Covered List, el listado de empresas que Washington considera una amenaza a la seguridad nacional desde 2021. (Reuters)

La orden de julio dejó además abierta una consulta pública sobre si cada fabricante debería presentar una lista completa de materiales de hardware y software antes de solicitar la autorización, en lugar de depender de una fotografía del circuito para detectar un chip vetado. Esa consulta sigue en curso.

  •  

Esta nueva tecnología atrapa polvo de los frenos de autos y elimina hasta el 99% de contaminación del aire

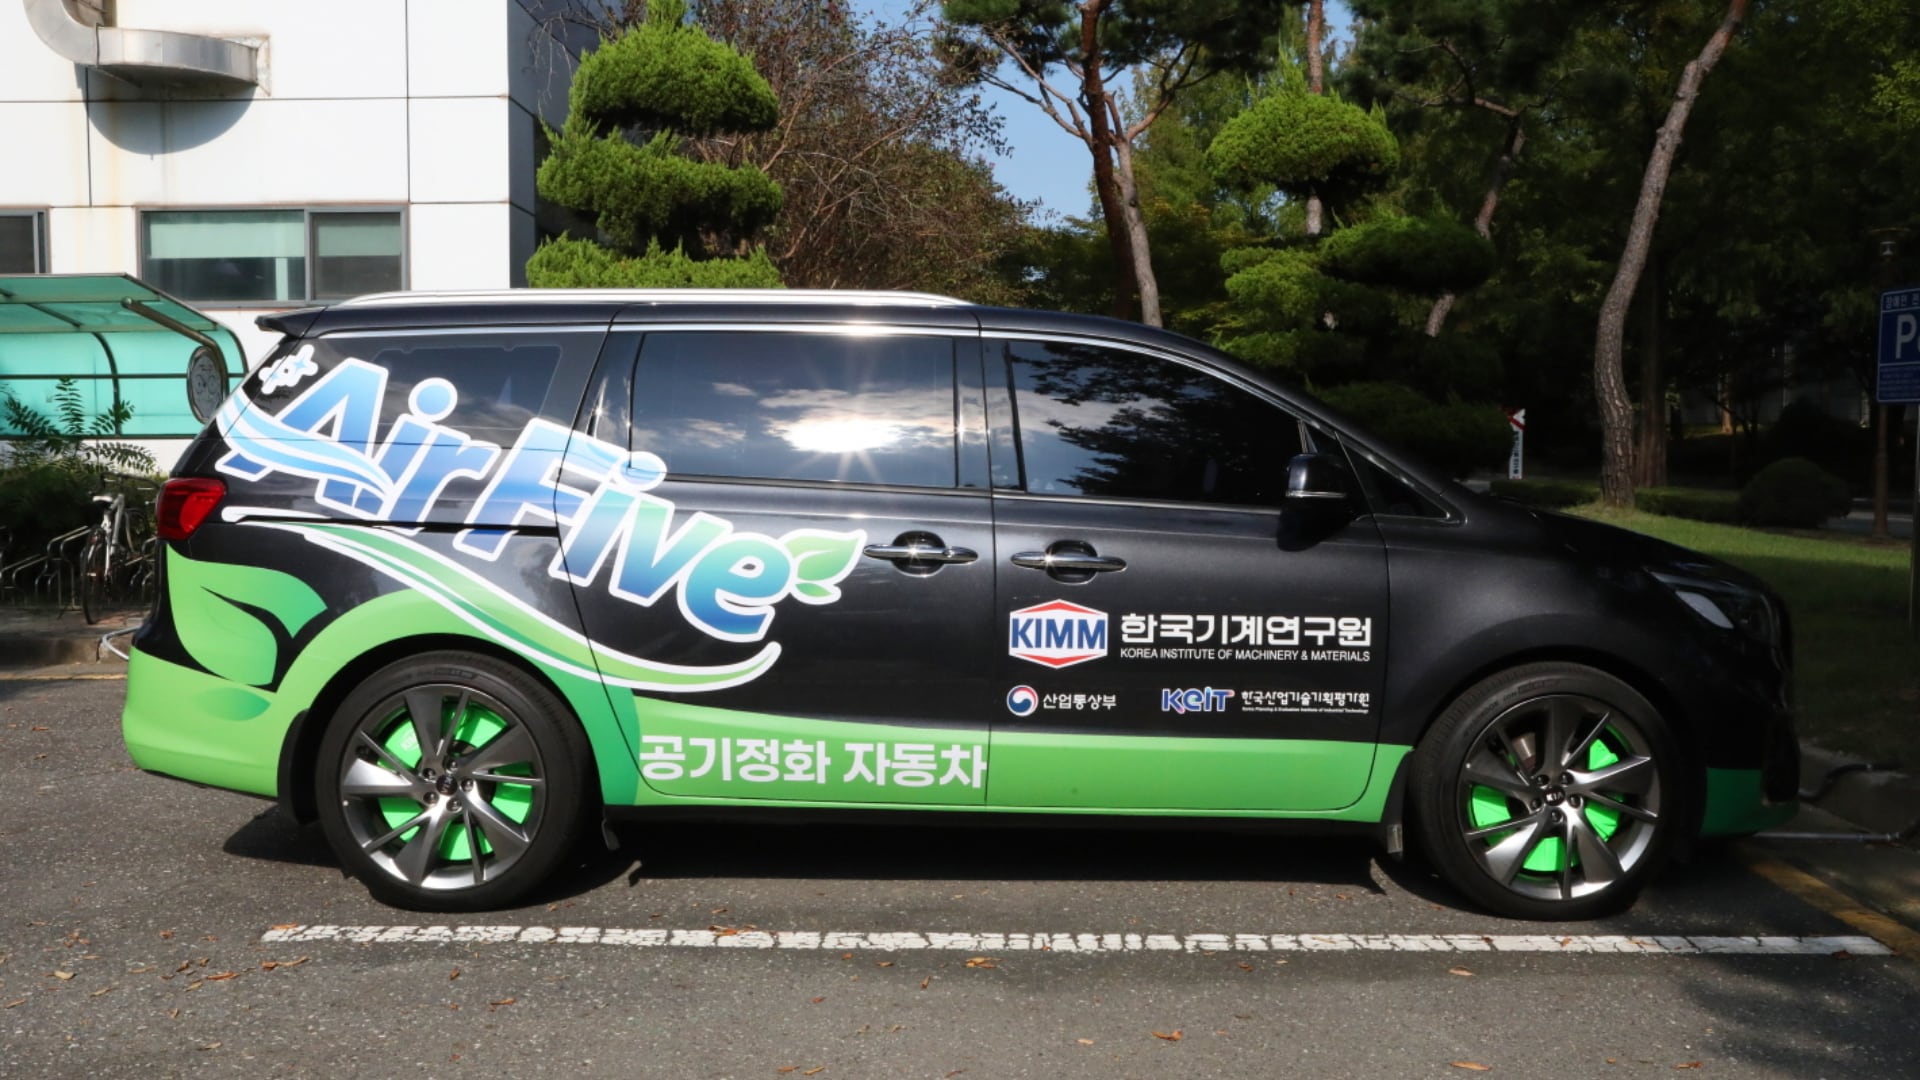
El sistema fue desarrollado por el Instituto Coreano de Maquinaria y Materiales. (KIMM)

Un equipo de investigadores de Corea del Sur desarrolló un sistema vehicular que captura partículas contaminantes del aire y recoge el polvo generado por los frenos antes de que se disperse en el ambiente. La tecnología, probada en vehículos como el Kia Carnival y el Hyundai Sonata, logró eliminar hasta el 99% de ciertas partículas contaminantes durante la circulación.

El desarrollo estuvo a cargo de un equipo liderado por el doctor Bangwoo Han, del Instituto Coreano de Maquinaria y Materiales (KIMM). La propuesta integra el control de la contaminación en componentes ya existentes del automóvil, con el objetivo de atacar dos fuentes distintas de partículas: las que circulan en el aire junto a las rutas y las que se generan durante el frenado.

La parrilla del auto funciona como filtro de aire

El sistema, instalado en la parrilla frontal del vehículo, utiliza un método de precipitación electrostática para capturar partículas del aire que ingresa. El mecanismo carga eléctricamente las partículas y luego las atrae hacia placas de recolección.

Las pruebas registraron una remoción de al menos el 95% de partículas PM2.5 a 30 kilómetros por hora de velocidad. (Referencial/EFE)

Fibras de carbono, mucho más delgadas que un cabello humano, permiten esta captura con un consumo eléctrico bajo y una generación mínima de ozono. Durante la marcha, el propio flujo de aire generado por el movimiento del vehículo empuja el aire a través del sistema, lo que evita la necesidad de un soplador de alta potencia independiente.

Las pruebas mostraron una remoción de al menos el 95% de partículas PM2.5 y de al menos el 99% de partículas en el rango PM2.5-10 a una velocidad de 30 kilómetros por hora (18,64 millas por hora).

El sistema mantuvo esos niveles de eliminación incluso a 50 kilómetros por hora (31 millas por hora) y logró purificar cerca de 28 metros cúbicos (1.000 pies cúbicos) de aire por vehículo cada minuto. Tras la instalación, el cambio en la eficiencia de combustible se mantuvo dentro del 1% en ambos modelos evaluados.

El dispositivo mantiene su eficacia incluso a 50 kilómetros por hora y purifica cerca de 28 metros cúbicos de aire por minuto. (Referencial/EFE)

Un segundo dispositivo capta el polvo del freno en su origen

El sistema incorpora además un segundo componente ubicado detrás de la mordaza del freno, que capta las partículas producidas por la fricción entre las pastillas y los discos.

Estas partículas adquieren una carga eléctrica de forma natural durante el frenado. El dispositivo aprovecha esa carga para recolectarlas sin necesidad de un cargador de partículas separado ni de un ventilador de succión adicional.

Bajo el ciclo de pruebas WLTC (Worldwide harmonized Light vehicles Test Cycle, por su sigla en inglés), el colector logró capturar más de 35 miligramos de partículas de desgaste de freno por milla recorrida en cada vehículo, lo que equivale a aproximadamente 10 gramos (0,35 onzas) a lo largo de casi 450 kilómetros (280 millas).

Un segundo colector ubicado detrás de la mordaza del freno captura el polvo generado por la fricción entre pastillas y discos. (Referencial/EFE)

“Una característica clave de esta tecnología es que los vehículos pueden eliminar material particulado fino del aire junto a la carretera, mientras también reducen las partículas de desgaste de freno directamente en la fuente”, explicó Han.

“Al vincular esta tecnología con AirFive, una de las cinco marcas insignia del KIMM, planeamos expandir su aplicación para ayudar a mejorar la calidad del aire urbano”, agregó el investigador.

El vehículo también puede purificar el aire estacionado

La tecnología incluye además un sistema de transferencia inalámbrica de energía que permite la purificación del aire incluso cuando el vehículo está estacionado. En un espacio de estacionamiento equipado con esta función, el ventilador del radiador del propio auto puede atraer el aire circundante a través del sistema de purificación.

El sistema captó más de 35 miligramos de partículas de freno por milla recorrida, según el ciclo de pruebas WLTC. (Imagen Ilustrativa Infobae)

La investigación apunta a la contaminación que no proviene del escape, un fenómeno que sigue siendo relevante incluso para vehículos eléctricos e híbridos a hidrógeno, dado que estos también generan partículas producto del desgaste de frenos y neumáticos. El KIMM destacó la relevancia de este desarrollo frente a las regulaciones Euro 7 sobre partículas de freno.

“Al utilizar la estructura existente del vehículo y el flujo de aire generado durante la conducción, minimizamos la necesidad de energía adicional”, señaló el doctor Gun Hee Lee, investigador senior del instituto.

“Habiendo verificado la tecnología mediante pruebas en vehículos, planeamos validar aún más su rendimiento y durabilidad a largo plazo en condiciones reales de manejo”, agregó Lee.

La investigación contó con el respaldo del Programa de Desarrollo de Tecnología Central de la Industria Automotriz. Hallazgos relacionados con este desarrollo aparecieron en publicaciones como Tribology International y Atmosphere, y ya se presentaron múltiples solicitudes de patente en Corea del Sur, Estados Unidos y Alemania.

  •  

Cuáles son los 7 juegos que abandonarán PS Plus Extra y Premium en noviembre de 2026

GTA Online, el modo multijugador masivo de GTA V, impulsó la popularidad del título desde su lanzamiento. (Reuters)

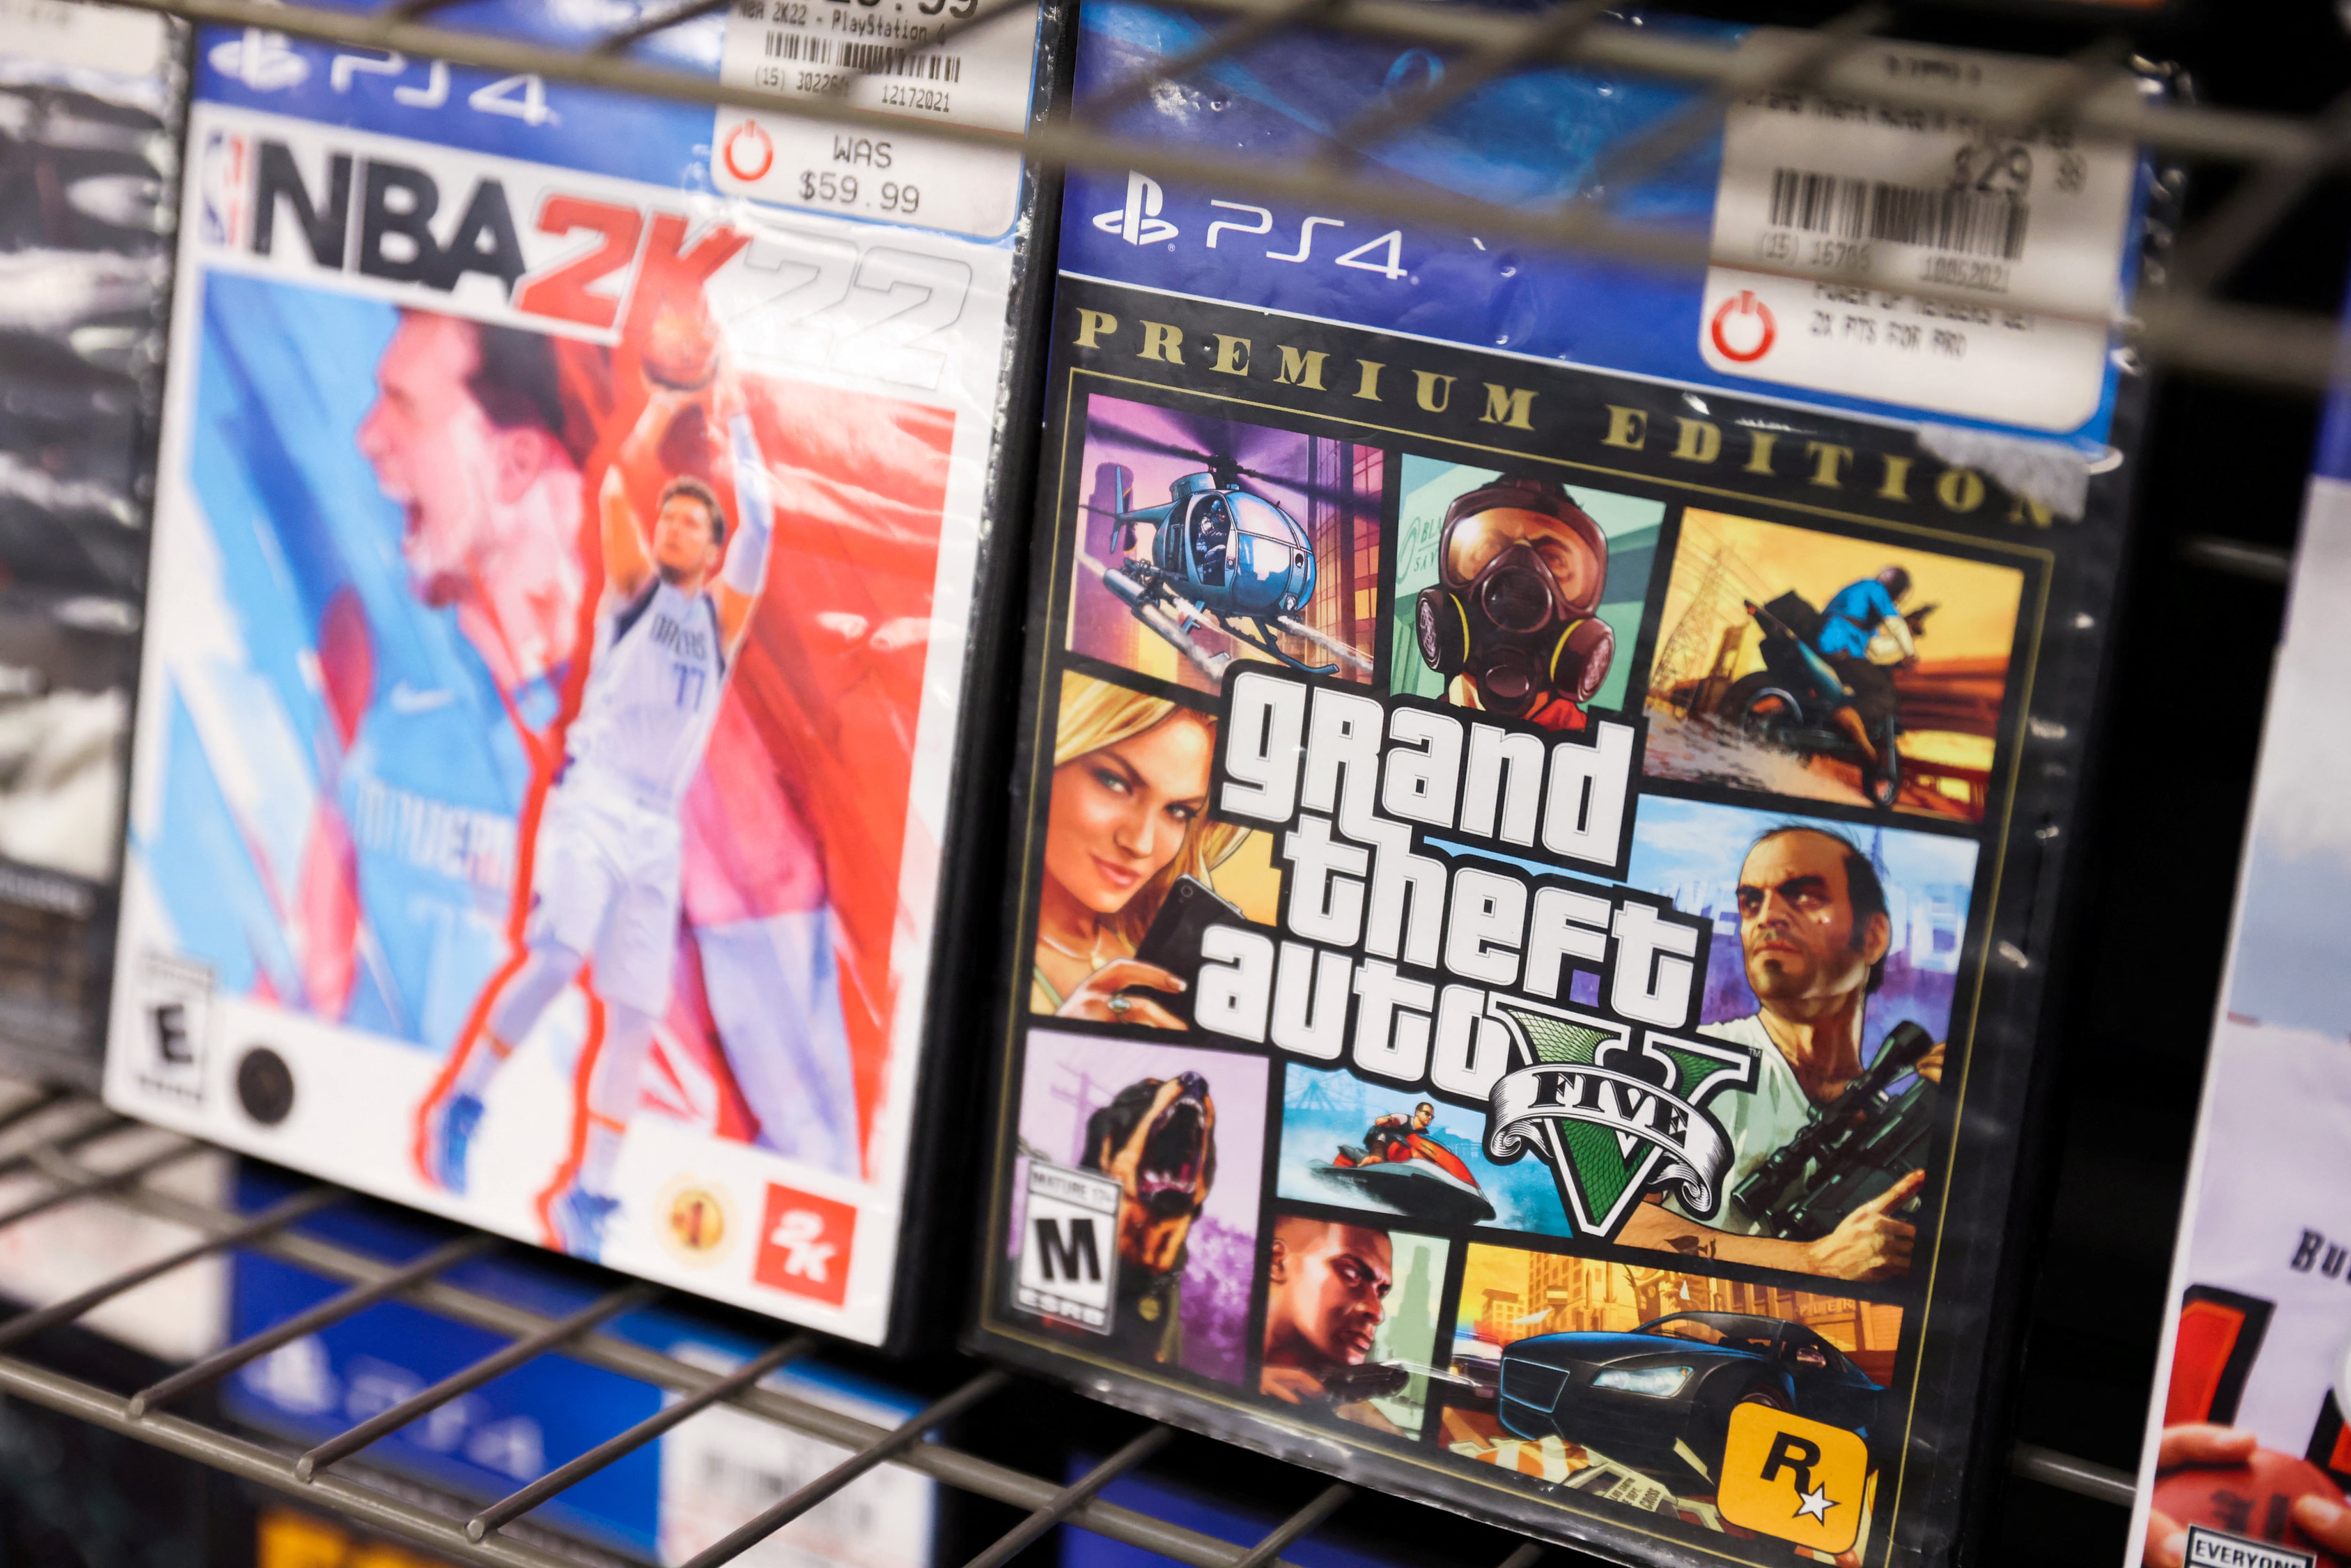
PlayStation Plus perderá dos de sus mundos abiertos más aclamados justo antes del estreno del juego más esperado de Rockstar Games. GTA V y Red Dead Redemption 2 saldrán del catálogo de PS Plus Extra y Premium el 17 de noviembre de 2026, dos días antes del lanzamiento de GTA VI, previsto para el 19 de noviembre.

Dos títulos históricos de Rockstar completan su ciclo en el servicio

GTA V y Red Dead Redemption 2 figuran entre los videojuegos mejor valorados de la historia según distintos rankings de la industria: el primero ocupa el puesto número seis y el segundo, el número 10. Ambos recibieron puntuaciones perfectas y premios al Juego del Año en el momento de su estreno.

Red Dead Redemption 2 funciona como antecesor temático de GTA VI dentro del universo narrativo de Rockstar, mientras que GTA V es, de manera directa, la entrega previa de la saga principal. Su popularidad se explica en gran medida por GTA Online, el modo multijugador masivo que impulsó este formato de juego y que anticipó la escala que se espera para el próximo lanzamiento de la compañía.

La salida de GTA V ocurre dos días antes del lanzamiento de GTA VI, previsto para el 19 de noviembre. (Europa Press)

La salida de PS Plus no significa la desaparición de ambos títulos del mercado. Siguen disponibles para la compra en formato digital y en ediciones físicas, cuyo precio bajó con los años.

El listado completo de salidas varía según la región

Sony confirmó que, además de los dos títulos de Rockstar, otros cinco juegos dejarán PS Plus Extra y Premium el 17 de noviembre de 2026 en España y Latinoamérica:

  • Red Dead Redemption 2
  • GTA V
  • The Talos Principle 2
  • Football Manager 26 Console
  • Rock of Ages 3, Make & Break
  • Cricket 24
  • Thank Goodness You’re Here
Red Dead Redemption 2 ocupa el puesto número 10 entre los videojuegos mejor valorados de la historia, según distintos rankings de la industria.

El listado difiere según el mercado

En Japón se mantienen los mismos siete títulos, pero en Norteamérica y Australia la cifra sube a once juegos. En esos territorios se suman Monster Boy y el Reino Maldito, Hotshot Racing, Earth Defense Force 4.1: The Shadow of New Despair, Rapala Fishing Pro Series y Yet Another Zombie Defense HD, aunque en esa versión no figura Thank Goodness You’re Here.

Para quienes busquen una alternativa antes del estreno de GTA VI, The Talos Principle 2 y Football Manager 26 ofrecen experiencias alejadas del formato de mundo abierto. Todos los títulos salientes pueden consultarse en la sección “Última oportunidad para jugar” dentro de la aplicación de PlayStation; una vez pasada la fecha límite, solo podrán jugarse si se compran.

Nuevas incorporaciones ya están disponibles en el catálogo

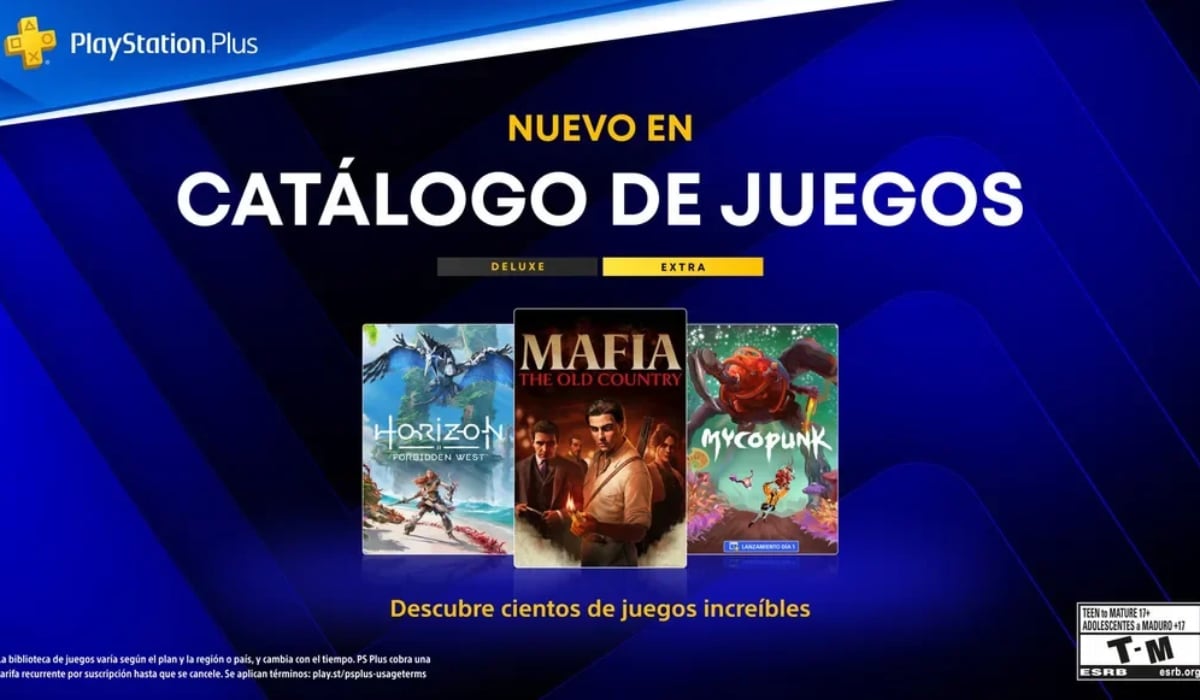
Mientras se prepara la salida de estos siete juegos, el catálogo de PS Plus Extra y Premium ya sumó nuevos títulos. Los suscriptores pueden acceder actualmente a Mafia, The Old Country, Horizon Forbidden West y Mycopunk.

Horizon Forbidden West y Mafia, The Old Country ya forman parte del catálogo actual de PS Plus Extra y Premium.

A esa lista se añadirán, a partir del 27 de octubre, Poppy Playtime, Capítulo 2, Tales of Arise, Beyond the Dawn Edition, y Monster Energy Supercross 25.

El 28 de octubre es la fecha en la que Sony suele anunciar los juegos gratuitos del nivel Esencial para el mes siguiente, por lo que se espera que ese día se confirme la selección correspondiente a noviembre de 2026.

A diferencia de los títulos de los niveles Extra y Premium, que entran y salen de forma rotativa, los juegos reclamados a través del nivel Esencial permanecen disponibles de manera indefinida mientras la suscripción continúe activa.

  •  
❌