La corporación de Zuckerberg apenas acusa el impacto de los 10.000 millones abonados para cerrar la demanda por sus algoritmos adictivos, multiplicando un 39% sus beneficios de enero a septiembre
Dos horas diarias, dinero condicionado y Europa fuera: qué implica el pacto por el diseño adictivo de Instagram y Facebook
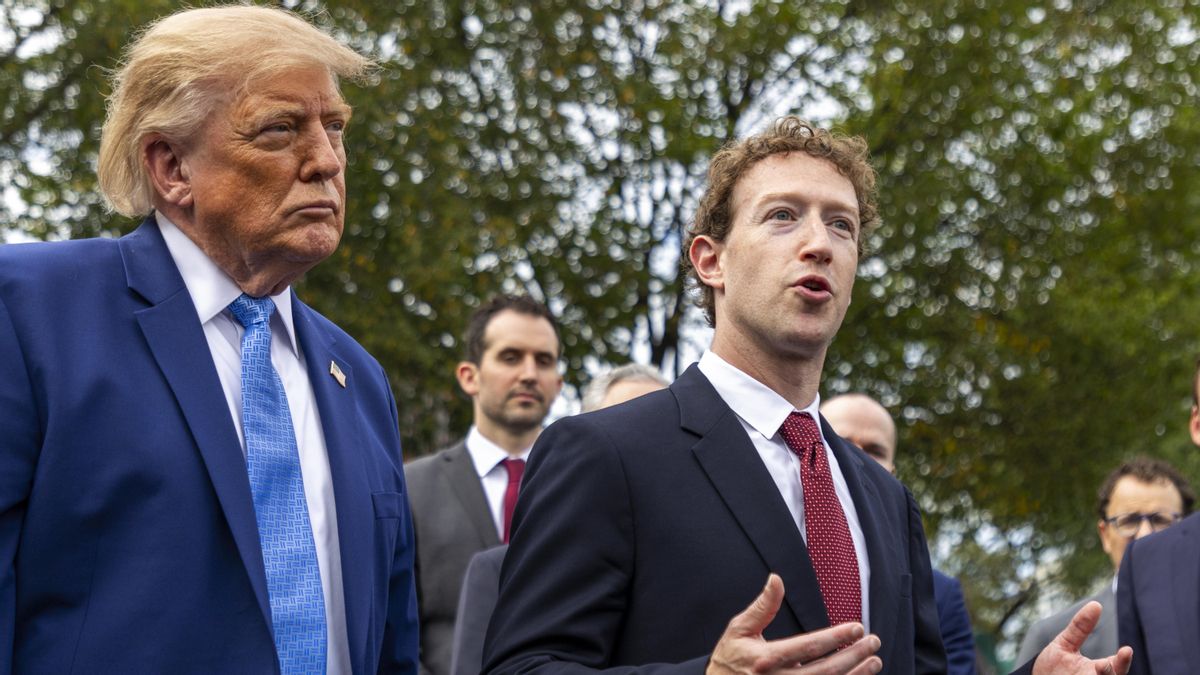
Meta ha obtenido un beneficio acumulado de 52.481 millones de dólares (46.763 millones de euros) en los nueve primeros meses de 2026, lo que supone un aumento del 39% respecto al mismo tramo del año anterior. Unos 20.000 millones de dólares más que en 2025 pese a que Meta se ha apuntado en estas cuentas un pago de 10.000 millones por el acuerdo extrajudicial alcanzado con 52 fiscales generales de EEUU para enterrar la macrodemanda por los daños que el diseño adictivo de sus redes ha provocado a los menores.
La empresa propietaria de Facebook, Instagram y WhatsApp facturó 181.712 millones de dólares (161.914 millones de euros) entre enero y septiembre, un 29% más interanual. Un semestre en el que la empresa de Mark Zuckerberg ha seguido apostando muy fuerte por la inteligencia artificial, aunque la práctica totalidad de sus ingresos provienen de la publicidad en redes sociales.
La clave es que la nueva tecnología entronca directamente con el principal negocio de Meta. “Nuestras inversiones en IA ya están generando importantes ingresos publicitarios adicionales gracias a una mayor interacción de los usuarios, mejores recomendaciones y una monetización más eficiente”, ha explicado la jefa financiera de Meta, Susan Li, en la reunión con los inversores posterior a la comunicación de resultados.
Nuestras inversiones en IA ya están generando importantes ingresos publicitarios adicionales
Susan Li— jefa financiera de Meta
“Están creando la tecnología y la infraestructura necesarias para abrir importantes oportunidades de nuevos ingresos y reforzar las capacidades en todo el negocio”, ha insistido Li. Zuckerberg, por su parte, ha destacado que en este último trimestre la empresa ha logrado “hitos” en IA como el lanzamiento de su asistente Muse, una prueba de que las “inversiones están dando frutos” y su compañía experimenta un “avance acelerado”.
Presentado en septiembre y todavía no disponible en Europa, Muse es el agente de inteligencia artificial con el que Meta busca pasar de los chatbots que contestan preguntas a herramientas que actúan directamente en nombre del usuario. Para alcanzar su máximo potencial, necesitan acceso al correo electrónico, las apps de mensajería, el calendario, los archivos de los dispositivos personales o las cuentas bancarias del usuario.
Meta promete que ni las conversaciones ni los datos almacenados por Muse se añadirán a su base de datos publicitaria, aunque reconoce que la actividad del agente puede “influir indirectamente” en los anuncios que recibe el usuario. Abogados especialistas y la propia Agencia Española de Protección de Datos advierten que los agentes representan un reto mayor para la privacidad: “Una cosa es pedir a la IA una respuesta y otra darle poderes para actuar. Podemos pedirle que organice una cena, haga una compra o gestione nuestros mensajes, sin saber exactamente qué pasos seguirá, a quién contactará o qué información compartirá. Una orden sencilla que puede desencadenar muchas actuaciones”, explicó su presidente, Lorenzo Cotino, a elDiario.es.
Beneficio disparado en el trimestre pese al pago a los estados
En el tercer trimestre del año, el beneficio neto de Meta llegó a los 9.860 millones de dólares (8.786 millones de euros), un 264% más interanual, mientras que la facturación se situó en 64.601 millones de dólares (57.563 millones de euros), un 26% más. Tras publicar unos resultados que superaron las expectativas de los analistas al cierre de Wall Street, las acciones de la multinacional subieron casi un 6% en las operaciones posteriores al cierre y acumulan una revalorización cercana al 50% desde el inicio de 2026.
Todo ello a pesar de que las cuentas incluyen un cargo de 9.900 millones de dólares (8.821 millones de euros) correspondiente al acuerdo judicial alcanzado el pasado agosto para cerrar las demandas de 52 estados de Estados Unidos por haber diseñado sus redes sociales para que resulten adictivas para los menores. Meta señala que sin esa partida sus beneficios habrían sido mucho mayores, aunque advierte que aún tiene procesos judiciales abiertos por esta cuestión “en varios mercados”, cuyos resultados podrían “afectar” a su negocio.
Más centros de datos, menos gente
Zuckerberg espera que los ingresos de su compañía crezcan aún más en el cuarto trimestre, el más dulce para la publicidad por las festividades de acción de gracias y navidad, hasta los 76.000 millones de dólares (67.720 millones de euros). A su vez, también ha ampliado las previsiones de gasto en infraestructuras de IA, que podría alcanzar los 145.000 millones de dólares en el total del ejercicio (129.202 millones de euros).
El aumento del gasto basado en los centros de datos a hiperescala va acompañado de una reducción de personal. Meta tiene en concreto un 15% menos trabajadores que el año pasado, lo que sitúa su plantilla en 66.775 empleados. Asimismo, la compañía anunció que creará una nueva clase de acciones que podrán cotizar en bolsa, pero no tendrán derecho a voto, que entrarán en vigor en enero de 2027, una práctica que emula la que está siguiendo Elon Musk en SpaceX.
El incremento de la partida destinada a infraestructuras mantiene la apuesta de Zuckerberg en pleno debate sobre una burbuja en torno a la inteligencia artificial, cuya existencia tanto él como el director ejecutivo de OpenAI, Sam Altman, han admitido que “es bastante posible”. “Aquí el riesgo, al menos para una empresa como Meta, está en no ser lo suficientemente agresivo, en lugar de en ser demasiado agresivo”, defendió Zuckerberg sobre el despliegue de infraestructuras para esta tecnología.
Múltiples empresas y bancos con sede en Reino Unido sufren caídas de su servicio desde las 8.00 h de este martes. Google asegura que los problemas se migarán a partir de las 14.00 h
Revolut obtiene licencia bancaria francesa y controlará desde París su negocio en España
Un “incidente eléctrico” en los servidores de Google Cloud en Londres ha provocado este martes interrupciones de servicio en el neobanco Revolut en toda Europa, cuyos clientes no pueden acceder a su aplicación ni pagar con tarjeta. La avería también afecta a diversas entidades financieras, empresas de logística o páginas web que operan desde el Reino Unido y dan servicio a Europa Occidental. Esta ha comenzado a las 08.08 de la mañana en la España peninsular y a esta hora mantiene desconectada una parte de la infraestructura de red de múltiples firmas con base en suelo británico.
“Múltiples servicios de Google Cloud están experimentando un elevado número de errores y fallos de red intermitentes”, reconoce la multinacional en el panel de estado de sus herramientas. Tras más de dos horas sin poder ofrecer una alternativa, la empresa ha actualizado su aviso para sugerir una medida de urgencia: “Si es factible, el cliente afectado puede intentar migrar su carga de trabajo afectada a otra ubicación disponible (zona o región)”.
En su último parte, Google ha explicado que la caída se debe a un problema energético. “Debido a un incidente eléctrico sufrimos un corte de energía dentro de la zona europa-oeste2-b. Este evento ya se ha corregido. Se observará una mitigación parcial de los servicios de infraestructura dentro de los próximos 30 minutos y los servicios restantes se mitigarán después”, ha comunicado la multinacional a las 13.15 h.
La caída ha impactado de forma directa en Revolut, cuyos clientes han registrado problemas para acceder a su plataforma, efectuar pagos y realizar otras operaciones desde primera hora de la mañana. El neobanco ha reconocido en un comunicado que hasta 31 operaciones, como las transferencias o las retiradas de efectivo en cajeros, han quedado bloqueadas en España por el fallo en Google Cloud.
El fallo ha afectado a 38 herramientas de la división en la nube de Google. Eesto ha causado problemas operativos en empresas postales y de paquetería como Royal Mail, en la operadora de telecomunicaciones BT y en la cadena minorista Screwfix, según recoge el medio especializado The Register. En España, los clientes de CaixaBank y Spotify también han reportado fallos que coinciden con el incidente, según Downdetector.
“Muchas empresas descubrirán hoy que sus contratos en la nube protegen al proveedor mucho más que al cliente”, ha declarado Ryan Gracey, socio del despacho de abogados Gordons, a The Guardian. “Cuando un proveedor deja de funcionar, el remedio habitual es un descuento modesto en cobros futuros. Se trata de un pequeño consuelo frente a la pérdida de ingresos, la frustración de los clientes y el daño a la reputación. La responsabilidad por esas pérdidas más amplias suele estar limitada o excluida por completo”, explica el letrado.
El Departamento de Seguridad Nacional acusa a la empresa de "transferencia de datos sensibles a China" y da un paso más en el izado de un telón de acero digital entre ambos bloques
Hemeroteca - Por qué el trato de Trump y Xi para dividir TikTok es una mala noticia para todo Internet
Estados Unidos ha ordenado retirar cualquier inteligencia artificial (IA) de la empresa china DeepSeek de los sistemas informáticos gubernamentales. La directiva, emitida este lunes por el Departamento de Seguridad Nacional, obliga a las agencias de la administración a eliminar los productos de la compañía y cualquier servicio de terceros que se apoye en sus modelos o haya sido desarrollado a través de ellos. Entre los organismos afectados figuran los departamentos del Tesoro, de Estado y de Justicia, aunque quedan excluidas las agencias dependientes del Departamento de Defensa.
Washington justifica el veto por motivos de espionaje y ciberseguridad. Según la notificación oficial de Seguridad Nacional, el uso de DeepSeek abre “múltiples vectores de amenaza” y “puede dar lugar a la transferencia de datos sensibles a China si lo utilizan empleados o proveedores del Gobierno estadounidense”, según recoge la agencia Reuters.
El departamento advierte a su vez de que la utilización de esta tecnología en la Administración “podría producir inteligencia procesable sobre personas estadounidenses y/o agencias gubernamentales”, y añade que los propios modelos “pueden contener software malicioso u otras vulnerabilidades de seguridad”.
China pide “no politizar” la IA
La respuesta de Pekín ha llegado en la mañana de este martes a través de su Ministerio de Exteriores. En una rueda de prensa recogida por la agencia EFE, la portavoz Mao Ning ha expresado el rechazo de su Ejecutivo a la “politización de las cuestiones tecnológicas y económico-comerciales”. Mao ha trasladado la oposición de su país a la “generalización” del concepto de seguridad nacional que defiende Washington y ha anunciado que China defenderá “con firmeza” los derechos e intereses legítimos de sus empresas.
La prohibición a escala federal amplía el cerco que varias instituciones norteamericanas ya habían impuesto sobre DeepkSeek. Antes de esta orden, el Departamento de Comercio, la Marina y estados como Nueva York, Tennessee o Virginia habían vetado el uso de los productos de la tecnológica con sede en Hangzhou en sus dispositivos oficiales.
Ahora el Departamento de Estado va un paso más allá, ya que ha hecho público un memorando interno del pasado mes de julio en el que ya instruía a las agencias federales para que vigilaran los flujos de tráfico entrante y saliente en las páginas web del Gobierno con el fin de mitigar posibles riesgos derivados de esta inteligencia artificial.
DeepSeek ganó notoriedad internacional a principios de 2025 al lanzar modelos de inteligencia artificial que podían conseguir resultados similares a los estadounidenses pero entrenados, según sus datos, a una fracción del coste de aquellos. Su irrupción sacudió un sector dominado hasta ese momento casi en exclusiva por corporaciones como OpenAI, Google, Meta o Anthropic, inmersas en inversiones multimillonarias en infraestructura de computación que han despertado alertas entre analistas e inversores sobre una posible burbuja financiera en torno a esta tecnología.
Una nueva guerra fría tecnológica
El veto a DeepSeek forma parte de una ofensiva mucho más amplia por parte de Donald Trump para frenar la IA china, que ha terminado dando origen a una guerra fría tecnológica. En julio, la Comisión Federal de Comunicaciones (FCC) votó a favor de prohibir la venta en Estados Unidos de dispositivos con componentes críticos de fabricantes chinos y propuso impedir que las operadoras de telecomunicaciones se interconecten con firmas chinas. También prohibió la venta de androides de fabricación china en el país.
Antes, en diciembre, el mismo organismo ya había bloqueado la importación de nuevos modelos de drones y de routers domésticos fabricados en China. Mientras que el próximo 29 de octubre votará si prohíbe que todos los laboratorios chinos realicen las pruebas de certificación de dispositivos que se vayan a vender en EEUU, como teléfonos móviles, cámaras y ordenadores. Será una medida de alto impacto: el año pasado, el 82% de los aparatos electrónicos comercializados en Estados Unidos pasó sus controles en instalaciones del gigante asiático.
Unas medidas comerciales que entroncan con la tendencia hacia la fragmentación de la red en bloques nacionales que puso sobre la mesa el acuerdo entre Trump y Xi Jinping para separar a los 170 millones de usuarios de TikTok en Estados Unidos del resto del mundo. Aquel pacto, diseñado para dejar el algoritmo de recomendación bajo la supervisión de la Casa Blanca y de aliados empresariales como Oracle, evidenció el giro de Washington hacia la doctrina de fronteras digitales practicada por Pekín y Moscú.
Se trata de una política que puede terminar extendiéndose al resto del mundo y “balcanizar” la red. “Existe un riesgo real de que los usuarios queden encerrados en jardines amurallados nacionales”, avisaba en conversación con elDiario.es Christoph Schmon, director de Políticas Internacionales de la Electronic Frontier Foundation (EFF), a raíz de aquel movimiento. “Las leyes y órdenes nacionales están pensadas para regular asuntos internos, por lo que cierta fragmentación legal de Internet es inevitable. Sin embargo, la verdadera preocupación surge cuando estas medidas están mal dirigidas y corren el riesgo de segmentar la red global e interoperable en sistemas aislados”, dice Schmon en conversación con elDiario.es.
El laboratorio cederá el 5% de sus acciones a un fondo con el que pretende paliar los efectos negativos de esta tecnología como la "inestabilidad laboral" que provoca en muchos trabajadores
Más de 400 científicos denuncian la “negligencia” de los laboratorios de IA y exigen control internacional
Anthropic ha anunciado este domingo que destinará el 5% de sus acciones a un nuevo “fondo de beneficio público” con el que busca contrarrestar el creciente malestar social hacia la inteligencia artificial antes de su esperada salida a Bolsa. La compañía, valorada actualmente en cerca de un billón de dólares, reservaría, por tanto, un paquete de acciones estimado en unos 48.000 millones de dólares, equivalente a unos 42.000 millones de euros. La medida todavía debe ser aprobada por sus accionistas.
Se espera que el laboratorio de IA dirigido por Dario Amodei salte a los parquets el mes de noviembre, una operación con la que aspira a llegar a unos dos billones de dólares de valoración, unos 1,78 billones de euros. Sería la mayor salida a bolsa de la historia, superando ampliamente la de SpaceX del pasado junio. El plan de la empresa es sumar un 2% adicional de sus acciones al nuevo fondo cada vez que el valor de la compañía en bolsa se incremente un 50%, según ha comunicado. Esta medida deberá ser aprobada en cada caso por la dirección, que no ha revelado qué valor tomará como referencia para calcular ese 50%.
La propia Anthropic está constituida como una “corporación de beneficio público”, una figura de la regulación estadounidense en la que las empresas privadas tradicionales se comprometen a tener en cuenta cuestiones de beneficio social o ambiental en sus estrategias de negocio, además de los intereses de sus accionistas. El laboratorio afirma que el fondo le permitirá ampliar su alcance con “grandes donaciones a organizaciones sin fines de lucro tradicionales o distribuciones directas a poblaciones específicas” para compensar el impacto negativo de la IA.
“Un ejemplo son sus repercusiones en el mercado laboral. La IA puede generar un enorme valor económico, pero también podría provocar inestabilidad en muchos trabajadores”, recuerda. La empresa afirma que ya ha dedicado importantes sumas a estudiar cómo resolver este problema, “pero dado el ritmo de los avances en IA, podrían ser necesarios enfoques más audaces. El Fondo tendrá la versatilidad necesaria para implementarlos”.
Según el comunicado de la empresa, las acciones depositadas en este nuevo instrumento no podrán ser utilizadas para financiar campañas de lobby ni donaciones políticas en Estados Unidos o en el extranjero. Anthropic calcula que este anuncio eleva a cerca del 20% el total de su capital reservado a causas sociales. Esa cifra incluye la promesa fundacional de sus creadores de donar el 80% de sus participaciones y un programa interno en el que participa la mitad de la plantilla, cuyas donaciones de acciones son igualadas por la firma.
Los gigantes de la IA buscan esquivar el malestar social
La idea de Anthropic no es nueva. La creación de mecanismos para ceder una parte de los beneficios de la inteligencia artificial lleva meses circulando en Silicon Valley. Dichos mecanismos quieren frenar no solo la incertidumbre que está provocando esta tecnología (impulsada por los propios laboratorios, que avisan de que la IA supone un “riesgo existencial”) sino también a las protestas contra los centros de datos, que se ha configurado como uno de los movimientos más transversales del país.
En la madrigada de este domingo, tras conocerse el plan de Anthropic, Elon Musk publicó en X que su recomendación es “entregar las acciones directamente al público”. El principal competidor de la firma de Amodei, OpenAI, filtró durante el verano conversaciones internas para poner cerca del 5% de la empresa en manos del gobierno de EEUU. Un plan que perdió tracción debido a que no pocos críticos señalaron que la operación también equivalía a socializar con el estado parte de los riesgos de la burbuja de la IA.
El debate en la meca tecnológica estadounidense está servido. Los dos laboratorios punteros son mirados con cada vez más recelos por la parte del sector que no ha invertido en ellos o no está involucrado en sus investigaciones. El propio Mark Zuckerberg marcaba distancias recientemente con el modelo de estas compañías. “En Meta no somos una de estas empresas como OpenAI o Anthropic que recaudan dinero para financiar su crecimiento y, ya sabes, obviamente abre la pregunta de hasta qué punto podrán seguir recaudando dinero”, ha declarado recientemente.
Una desconfianza que crece también fuera de Silicon Valley. La semana pasada, más de 400 científicos firmaron una carta en la que tachaban de “irresponsables” a los laboratorios que desarrollan IA de frontera, entre los que se encuentran Anthropic, OpenAI, Meta y Google DeepMind. Los investigadores, procedentes de más de 30 países, hacían hincapié en las “negligencias” cometidas este verano tras la salida a la luz de los hackeos cometidos por sus inteligencias artificiales sin supervisión.
"Los próximos 12 a 18 meses serán decisivos", avisan los especialistas y agentes que se enfrentan a los primeros desafíos que la inteligencia artificial supone para ciudadanos e instituciones del Estado
Reclamar facturas, buscar vuelos y anular suscripciones: la IA que todo el mundo quería tiene cara B
Es verano de 2026 y dos personas acuden a la sede de una empresa pública de un gran municipio español. Es un padre acompañado de su hijo, un adolescente de 17 años. Vienen a disculparse por un error de juventud, casi “una trastada”, reconocerían más tarde fuentes policiales. Pero una extremadamente grave: el joven ha utilizado modelos comerciales de inteligencia artificial para abrir una brecha en la seguridad del portal oficial de la institución y robar los datos personales de unos 5.000 ciudadanos.
Pese a que el progenitor acudió con su hijo para pedir perdón e informar sobre la necesidad de cerrar el agujero, el alcance de los hechos hizo obligatoria la denuncia a las autoridades. Hoy el caso está en manos de la jurisdicción de menores. Es un ejemplo de las situaciones que se están viviendo alrededor de la IA, pero que pasará bajo el radar.
La Policía no tiene previsto hacer públicos los detalles del caso porque el joven está colaborando. Y podría hacerlo aún más. “Hemos planteado a la autoridad judicial que este chico pueda colaborar con nosotros, obviamente sin tener información de ninguna investigación, pero sí ayudándonos a crear alguna herramienta que nos ayude a monitorizar lo que está sucediendo”, explica el inspector Javier Izquierdo, jefe de grupo de investigación de Ciberataques de la Policía Nacional.
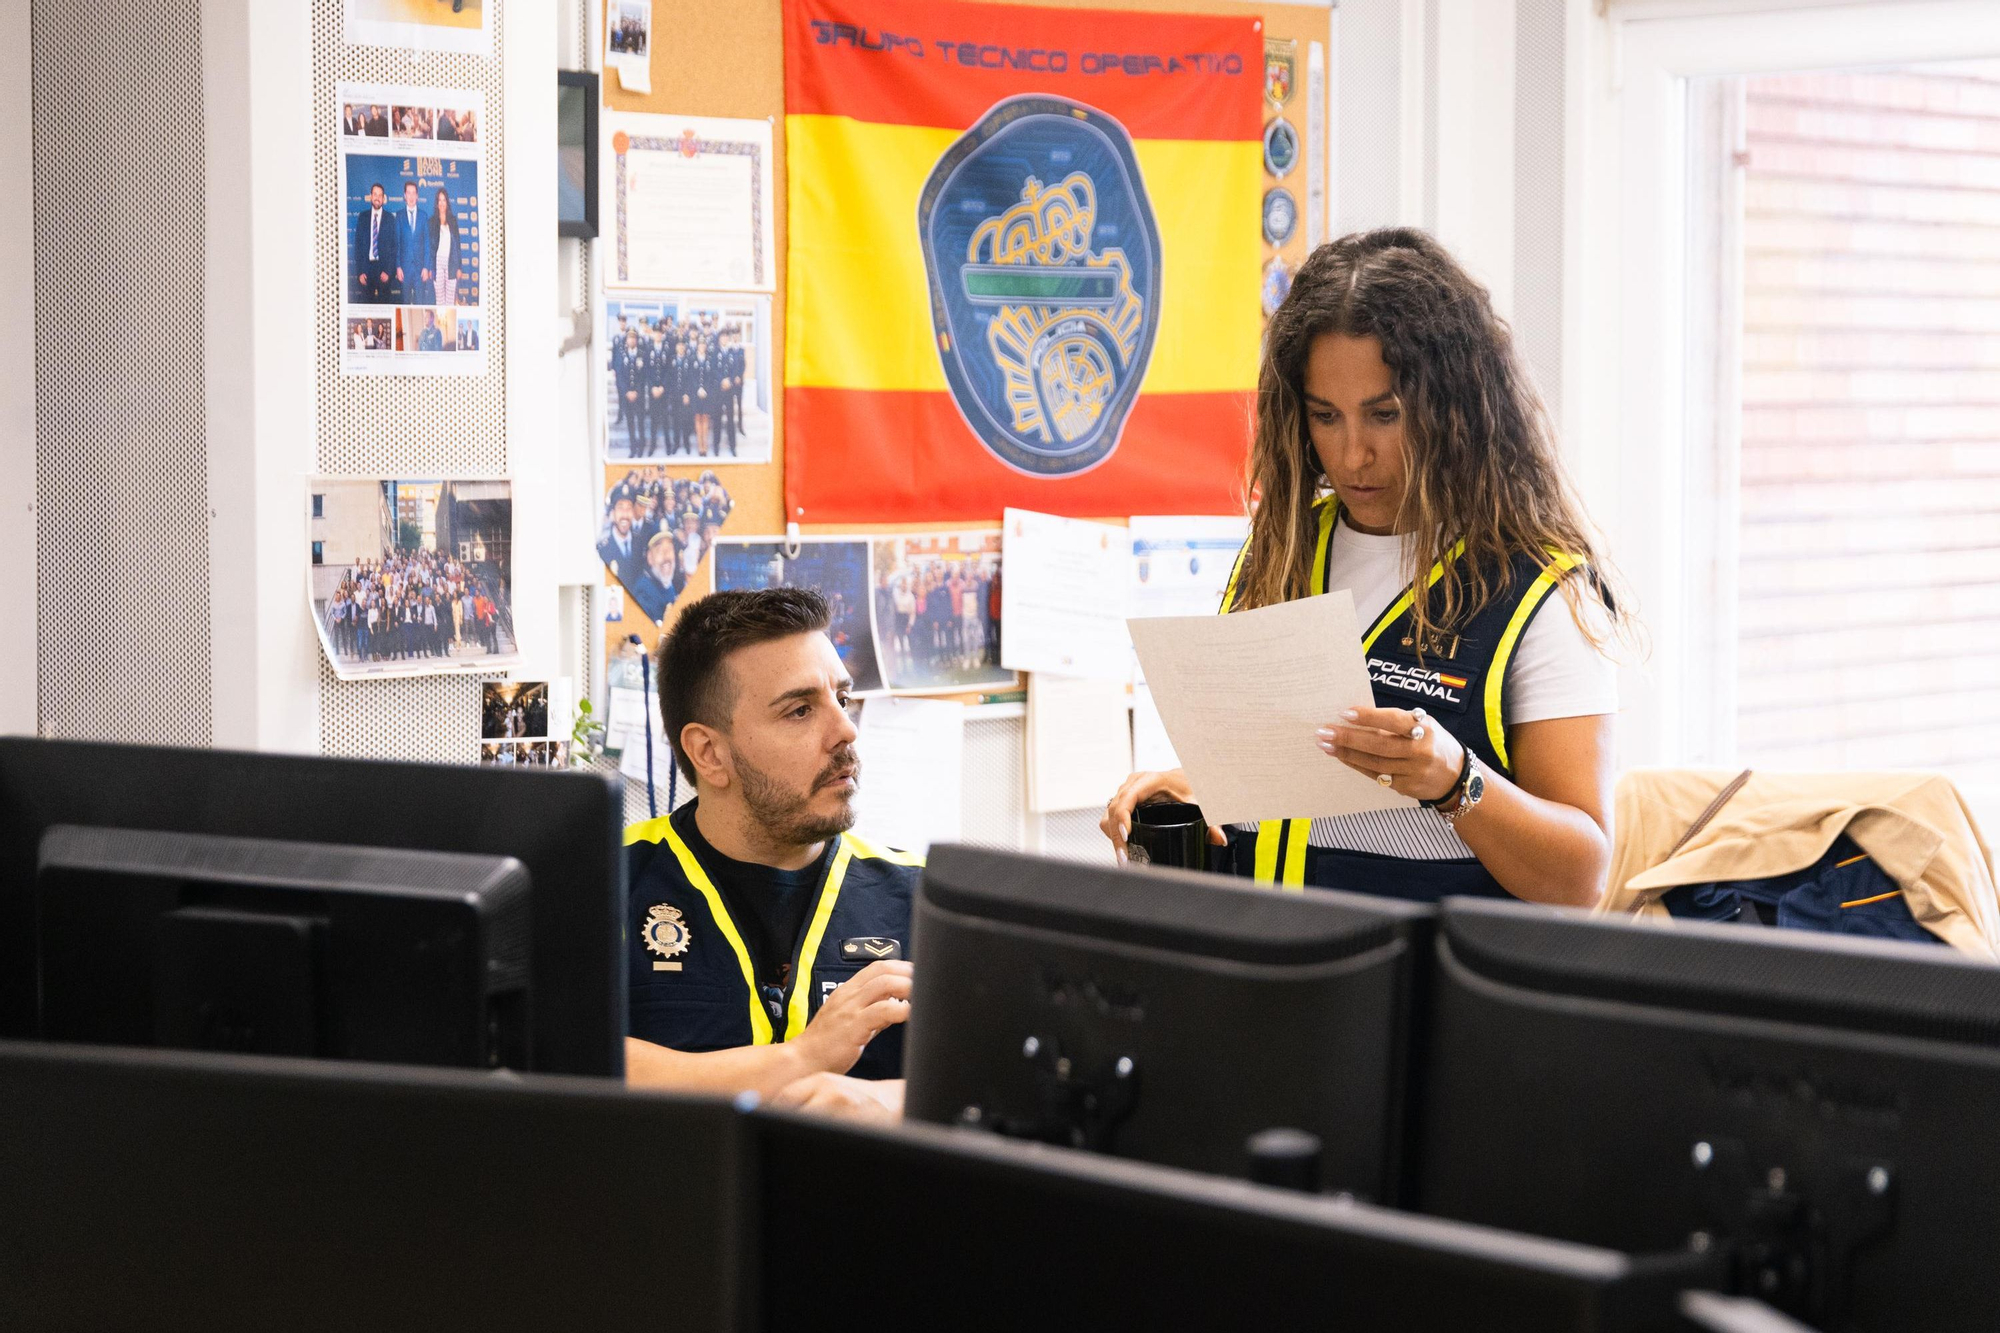
Un agente del grupo de investigación de ciberataques.
Los hackers adolescentes, y más aún aquellos que colaboran con la Policía, han sido durante décadas un estereotipo exagerado. Una figura alejada de la realidad sobre el terreno de la ciberdelincuencia, cada vez más especializada y profesionalizada. Sin embargo, están reapareciendo. En muchos casos, como el citado, con actividades en las que “no vemos ningún ánimo de lucro”, continúa Izquierdo.
“Estamos deteniendo a chavales menores, algunos con altísimos conocimientos de ciber. Chavales con 15 o 16 años que no han pisado una facultad de informática en la vida, pero que disponen de una cantidad de herramientas que antes no estaban a su alcance. Son nativos digitales, han nacido con una pantalla delante, y ahora cuentan con las posibilidades que ofrece la inteligencia artificial. Es como darle una pistola a un mono, para ellos los ciberataques se han convertido en un reto”, alerta el inspector jefe.
Estamos deteniendo a chavales que no han pisado una facultad de informática en la vida, pero que disponen de herramientas de IA que antes no estaban a su alcance. Es como darle una pistola a un mono
Javier Izquierdo— jefe del grupo de investigación de Ciberataques
Para la Policía esto resulta muy preocupante. No solo por la inconsciencia de los jóvenes, que cometen delitos extremadamente graves solo por “el reto”. También, porque es un patrón: al igual que hace décadas, cuando la llegada de Internet abrió un territorio nuevo en el que algunos adolescentes jugaban a poner a prueba los límites de la tecnología, el mundo está cambiando de nuevo.
La inteligencia artificial vuelve a abrir un espacio inexplorado. Nuevas herramientas, nuevas armas y nuevas defensas. Y con tendencias más peligrosas que el aumento de hackers adolescentes.
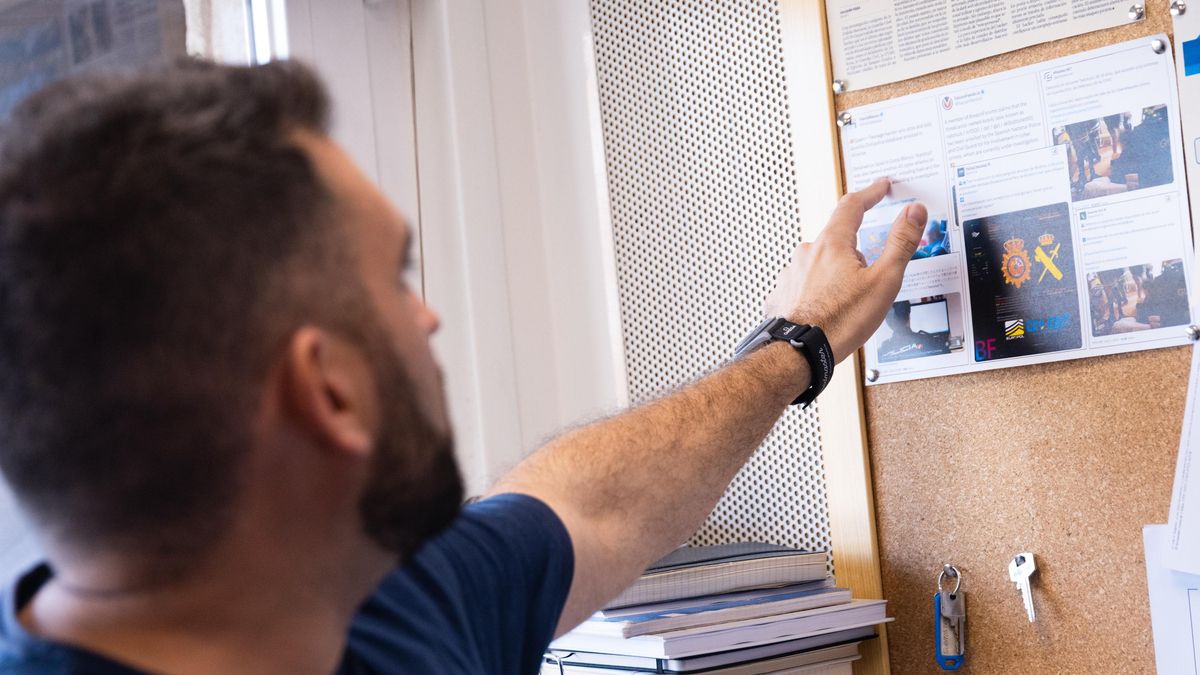
El inspector jefe Javier Izquierdo señala una operación exitosa de la Policía que fue comunicada en redes para desincentivar a los hackers adolescentes.
Una tecnología que cambia las reglas
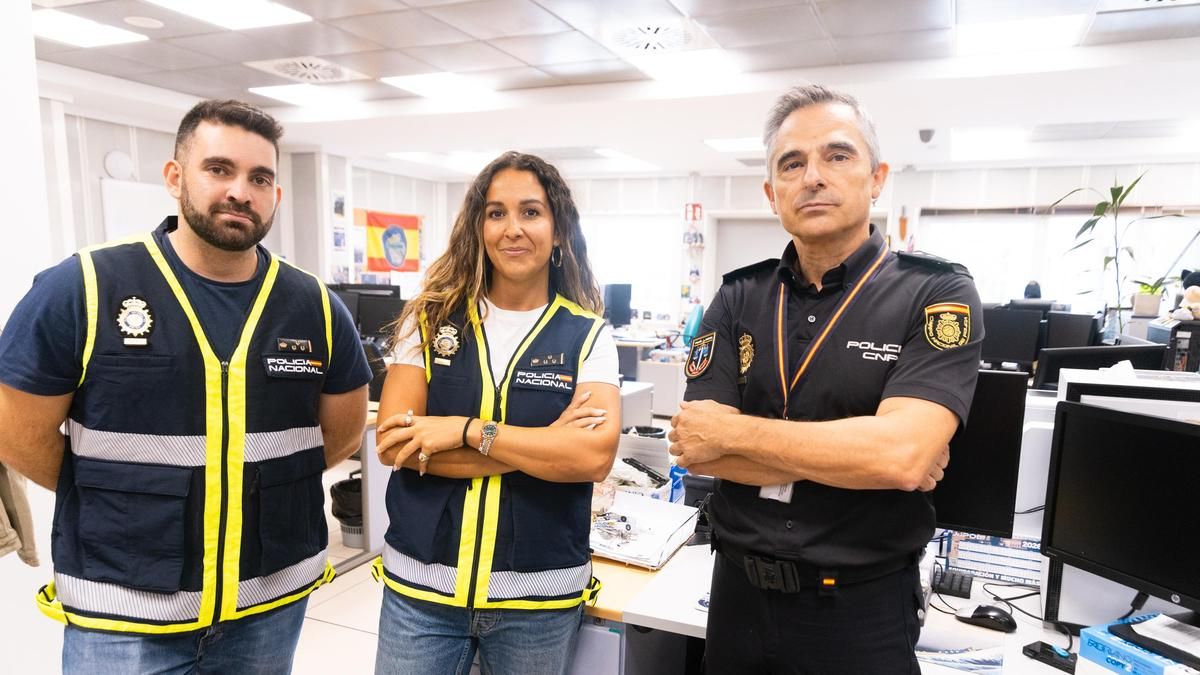
Al jefe de la Brigada Central de Seguridad Informática, el comisario Juan Carlos Sancho, le extraña un tanto la petición de elDiario.es de visitar las instalaciones del grupo de investigación de Ciberataques. Para él, es solo una oficina. Pero como la unidad encargada de investigar los ciberdelitos más complejos, es la primera línea donde se están investigando los cambios que la inteligencia artificial trae a los ciberataques.
Una parte de la lógica es sencilla. Hay un efecto llamada. Para los criminales es más fácil pedirle a ChatGPT que haga su trabajo que jugársela sobre el terreno. “Gente que hasta hace un año se dedicaba a llevar la gasolina en una barquita para dársela a los narcos que cruzan el estrecho para traer hachís, ahora la estamos deteniendo por hacer ciberataques de spoofing”, cuenta el comisario.
Gente que hasta hace un año se dedicaba a llevar la gasolina a los narcos en el estrecho, ahora la estamos deteniendo por ciberataques de spoofing
Juan Carlos Sancho— jefe de la Brigada Central de Seguridad Informática
El spoofing es la técnica de suplantar el número de teléfono o el correo electrónico de una empresa o institución. Uno de los formatos más repetidos es falsificar el remitente de los SMS de los bancos para que el intento de estafa llegue bajo el nombre oficial de la entidad: “Se ha detectado una transferencia de 5.000 euros desde su cuenta. Si no reconoce el cargo, active el sistema de seguridad en el siguiente enlace”.
Para este tipo de perfiles, la IA ha derribado las barreras de entrada. “Toda la primera campaña, todas las primeras comunicaciones de 'voy a buscar víctimas', eso ahora lo hace la IA. Gente que no tenía ningún tipo de cultura informática, ni formación técnica ni nada de nada, está cometiendo este tipo de delitos. Compran la herramienta como si la pidieran por Amazon, compran los listados de potenciales víctimas, y con la ayuda de la IA se ponen a ciberatacar”, explica Sancho.
El comisario Juan Carlos Sancho, durante su entrevista con elDiario.es.
Esta “democratización” del cibercrimen es el principal cambio que ha traído consigo la IA, destacan el comisario y sus agentes. La IA ha limado muchas de las trabas que frenaban a los delincuentes a dar el salto al ciber. Elimina, por ejemplo, la principal pista que permitía detectar fraudes simples, como las faltas de ortografía, facilitando la redacción de ganchos más convincentes.
El impacto se percibe también en estafas más complejas, en las que se están empleando chatbots para contactar a potenciales víctimas. La Policía está viendo cómo en delitos como “el despiece del cerdo” (llamado así porque los ciberdelincuentes se ganan la confianza de la víctima durante semanas o meses para luego intentar estafarla varias veces) ya hay grupos que utilizan IA para llevar a cabo el primer contacto e intentar guiar a los ciudadanos a plataformas falsas de inversión. Los estafadores reales intervienen después, cuando alguien ha mordido el anzuelo y llega el momento del fraude.
La inspectora Alexandra Martínez-Azpiazu, junto a otro agente de la unidad.
Pero el salto va más allá. Un ejemplo detectado en bandas más especializadas es el uso de IA para burlar la verificación de identidad online que utilizan los bancos e instituciones financieras con sistemas de “prueba de vida”, que comprueban que quien aparece ante la cámara es una persona real y no una grabación. Los más habituales son los que piden al usuario que se grabe sosteniendo su DNI y haciendo diferentes movimientos con la cabeza.
“Hemos visto grupos que utilizan DNI robados para darse de alta en servicios muy, muy relevantes, a través de los cuales cometen fraudes. Se ponen una careta de la persona del DNI con inteligencia artificial, y mueven la cara como les pide el sistema. Pero claro, luego ves los vídeos de diferentes personas y está el mismo cuadro, la misma silla o incluso la misma camiseta. Pero la cara ha cambiado”, detalla Sancho.
Veías los vídeos de diferentes personas y estaba el mismo cuadro, la misma silla o incluso la misma camiseta. Pero la cara había cambiado
Juan Carlos Sancho— jefe de la Brigada Central de Seguridad Informática
El comisario sostiene que el agujero que utilizó ese grupo ya se ha subsanado, pero el caso da idea de las capacidades de estas nuevas herramientas. “La empresa que hacía la acreditación se había relajado mucho”, lamenta. En este nuevo escenario, la falta de actualización de las herramientas es una puerta abierta a los delincuentes. “Prefiero no dar más detalles, por si acaso”, responde el comisario ante las preguntas de este medio.
La defensa debe evolucionar ya
La inteligencia artificial está permitiendo automatizar estafas y refinar fraudes para que perfiles sin conocimientos técnicos puedan lanzar ciberataques exitosos. Pero las amenazas que ya eran peligrosas antes, ahora lo son aún más. “Este nuevo paradigma es crítico, no solo por la aparición de actores con escasa especialización, sino también por la potencia que alcanzan aquellos que tradicionalmente han supuesto una amenaza grave”, explica el Centro Criptológico Nacional (CCN).
Si la Policía Nacional libra la batalla diaria contra los fraudes que sufren ciudadanos y empresas, el CCN se ocupa de la alta ciberseguridad de las instituciones e infraestructuras críticas del Estado. Depende directamente del Centro Nacional de Inteligencia (CNI) y su misión es vigilar amenazas a escala global. Su conclusión es clara. “La IA no descansa. Nos enfrentamos a un escenario de automatización y paralelización de los ciberataques que puede hacer colapsar las estructuras defensivas si no se adaptan a la misma velocidad que la parte ofensiva. Los próximos 12 a 18 meses serán decisivos”, avanza el organismo a elDiario.es.
La IA no descansa. Puede hacer colapsar las estructuras defensivas si no se adaptan a la misma velocidad que la parte ofensiva
Centro Criptológico Nacional
Cuando habla de “automatización y paralelización”, el organismo se refiere a cómo los modelos de IA pueden leer el código de una aplicación o analizar cómo responde una web, detectar fallos y preparar herramientas diseñadas expresamente para explotarlos. Esto, que antes exigía horas de análisis especializado sin garantía de éxito, es algo que la máquina puede automatizar y repetir con miles de objetivos a la vez.
Según fuentes policiales, es exactamente el proceso que siguió el joven contra el portal oficial de la empresa pública, con una orden a la IA tan sencilla como: “escanéame la infraestructura de este servicio, dime por dónde se puede atacar y cómo podemos sacar información”.
Esa “capacidad de la IA para detectar automáticamente deficiencias o vulnerabilidades en el software, y desarrollar el código necesario para explotarlas” es la que está cambiando también el modus operandi de las bandas de ciberdelincunecia organizada y los grupos patrocinados por estados, expone el CCN. La tendencia dominante ha dejado de ser los ataques de ransomware, basados en el secuestro de archivos y sistemas informáticos para extorsionar a la víctima. Ahora se centra en el robo de información y bases de datos personales para su posterior venta en el mercado negro.
Un ataque de ransomware equivale a asaltar un comercio por la puerta principal. Explotar un agujero descubierto por la IA es como encontrar las llaves de la entrada de servicio y llevarse la caja fuerte sin ser visto. Es mucho más limpio, ya que de momento “solo es posible determinar si un incidente se ha realizado con IA tras su investigación”, recuerda el organismo.
La consecuencia no son más ciberataques, sino más daño. No hay “un incremento significativo en el número de incidentes gestionados”, pero sí “un aumento en el impacto recibido”, señala el CCN. Los datos del Ministerio del Interior apuntan en la misma línea en cuanto al volumen: el peso de la cibercriminalidad sobre el total de delitos se mantiene en torno al 20% desde 2023, en plena explosión de la IA generativa. No miden, en cambio, la gravedad de los ataques.
Para los defensores, todo esto tiene una parte positiva: no hay que irse muy lejos para encontrar la solución. También es la inteligencia artificial: IA defensiva que frene a la IA ofensiva. O, lo que es lo mismo, “centros de operaciones de ciberseguridad soportados por agentes de IA donde las máquinas, y no las personas, puedan responder a los ciberataques ejecutados con ayuda de la IA”, pide el CCN.
Las personas no pueden seguir el ritmo de las máquinas. Por ello, los defensores deben hacer “un uso extensivo de la IA” tanto para detectar y cerrar los agujeros de seguridad, como para “optimizar las capacidades técnicas de los analistas”. “El punto clave aquí es el control de estos agentes por personas, que deben tener un nivel de formación elevado tanto en ciberseguridad como en IA”, advierte el organismo.
Más allá de la IA contra la IA
Para el resto de ciudadanos, el espíritu crítico es el mejor escudo. Pese a su sofisticación, los fraudes y estafas con IA siguen dependiendo, en casi todos los casos, de engañar a la víctima. “Hay que poner en duda todo lo que se vea en una pantalla. Ya no te puedes creer un audio, un texto o un vídeo solo porque lo estés viendo: tienes que ponerlo en duda”, enfatiza el comisario Juan Carlos Sancho.
Ante cualquier tipo de comunicación oficial o web que genere sospechas, la respuesta debe ser contactar con los canales oficiales de esa empresa u organismo, continúa el mando policial. Incluso aunque en la pantalla del teléfono aparezca el nombre de una entidad reconocida. Y ante todo, siempre hay que desconfiar de cualquier acción que requiera actuar de urgencia, una sensación que los ciberdelincuentes explotan por su capacidad de anular el espíritu crítico de la víctima.
Hay que poner en duda todo lo que se vea en una pantalla. Ya no te puedes creer un audio, un texto o un vídeo solo porque lo estés viendo: tienes que ponerlo en duda
Juan Carlos Sancho— jefe de la Brigada Central de Seguridad Informática
Cuando esa comunicación venga de personas del círculo cercano, también hay un método sencillo para anular cualquier engaño, provenga de la IA o no. Establecer una palabra clave. “En mi familia tenemos una contraseña, una palabra que es una tontería, pero que solo sabemos nosotros. Si alguna vez les pido dinero por WhatsApp o por teléfono, saben que me tienen que pedir esa palabra”, expone Sancho.
Con todo, los especialistas técnicos piden que la responsabilidad recaiga también en las compañías. Esta semana, más de 400 científicos e investigadores de una treintena de países pidieron en una carta abierta a los laboratorios que desarrollan los modelos más potentes que corrijan la “negligencia irresponsable” en sus prácticas de ciberseguridad, tanto en la investigación de IA avanzada como en su despliegue.
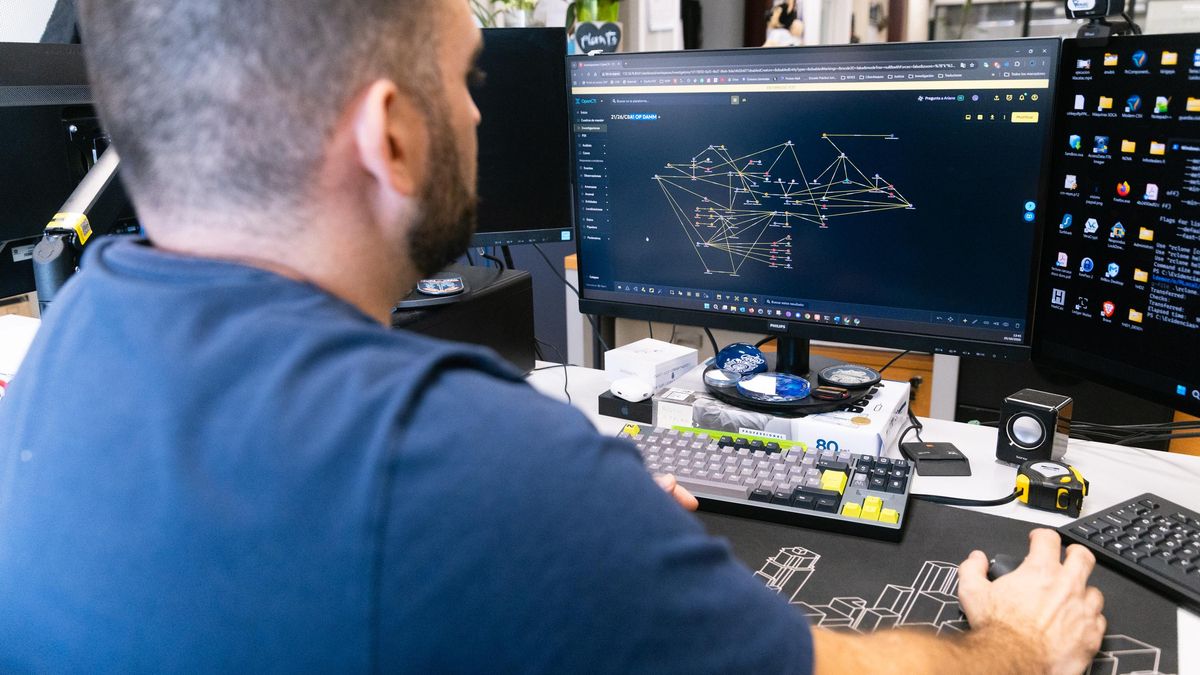
El inspector jefe Izquierdo muestra una red de conexiones utilizada en la investigación de un delito
Mientras tanto, en la oficina de la unidad de ciberataques, intentan desincentivar a todos aquellos a los que se les pase por la cabeza que los ciberataques son demasiado fáciles como para no intentarlo. Es la “prevención activa”: los agentes crean páginas-señuelo donde se anuncian herramientas ofensivas y en cuanto detectan que alguien está intentando comprar, envían un mensaje de advertencia informando de las penas que recoge el Código Penal y advirtiendo de que la Policía monitoriza constantemente esos canales.
No es una trampa en la que vayan a caer delincuentes experimentados, pero sí puede asustar lo suficiente a los más inexpertos o a los adolescentes aspirantes a hacker, asume el inspector jefe Izquierdo. No obstante, son métodos sencillos que no esconden el problema global: la IA facilita los ciberataques y los defensores piden más recursos, tanto personales como técnicos. “Va a haber que crecer como unidad y con equipos de investigación especializados en esta materia, porque si no, de aquí a muy poco tiempo vamos a estar desbordados. Lo tengo claro”.

 Login