Company ordered to stop work at two sites in country, which has found itself at forefront of tech firms’ latest push
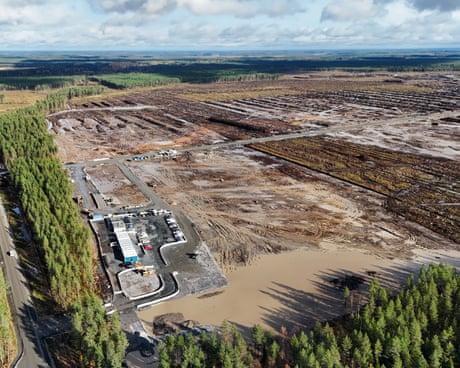
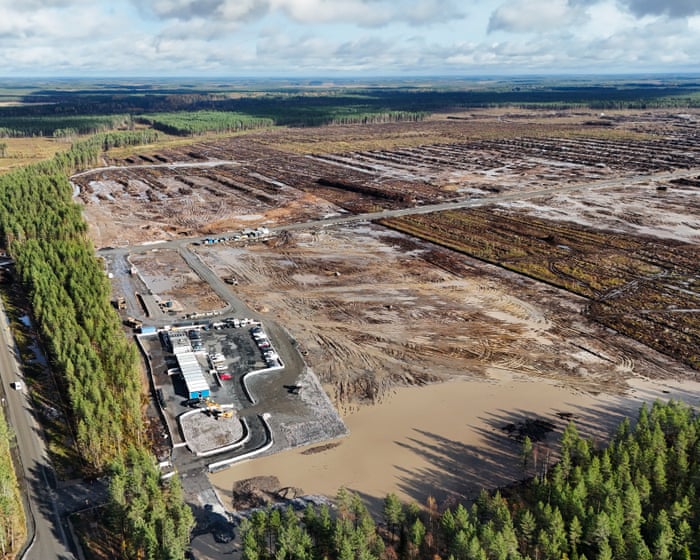
Behind a wire fence lies a vast gaping wound of earth. Before Google’s arrival a few months ago, an estimated quarter of a million trees occupied the 330 hectares (815 acres) of forest near the town of Muhos in rural northern Finland. Now they are all gone.
After the tech company illegally stripped the entire area to build a datacentre – taking even the top soil with it – all that remains is a vast expanse of mud indented with the trail marks of machinery, puddles and mounds of earth, roots and branches. Residents say that brown water flowing off the site is going into a stream that feeds the Oulujoki River.
Companies are announcing enormous new data centers to power the AI boom. Some promise facilities bigger than anything the industry has built before.
There's just one problem: Most of these projects may never happen.
Bernstein Research analyzed thousands of planned US data centers and concluded that only about 35% of the announced capacity is likely to get built. That's roughly 170 gigawatts of data center capacity out of a total of almost 500 gigawatts.
The rest? A significant chunk of it belongs to a category the industry has a wonderfully dismissive name for: "Bragawatts." These are ambitious announcements, often from newcomers with little experience building data centers, that have a slim chance of becoming reality.
"Press releases are cheap…concrete is not," Bernstein analysts wrote in a research note.
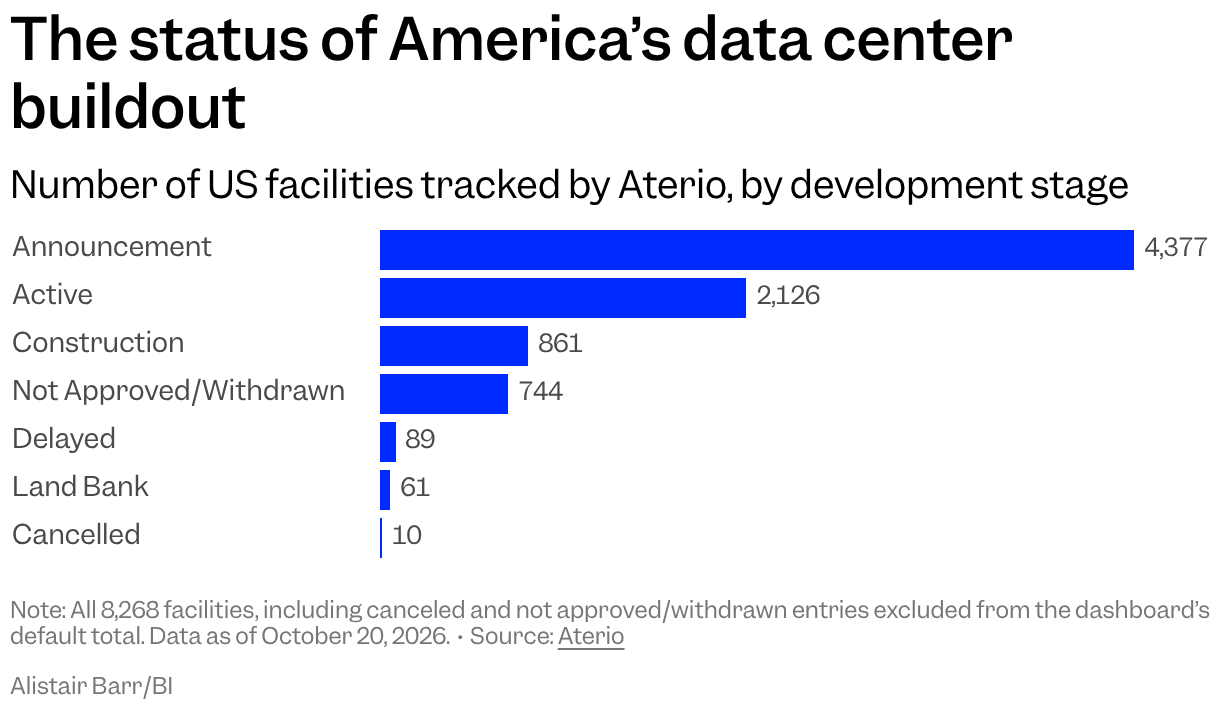
Bernstein began its analysis with more than 7,000 data center projects across North America, drawing on information from Aterio, a company that tracks construction through satellite imagery, permits, and other records. The analysts narrowed that to more than 5,000 projects (partly by excluding thosealready canceled).
Then they assessed the chances of these remaining projects being completed. The analysts considered factors such as whether construction had started, whether electricity was available, and whether the companies involved had successfully built data centers before.
The results revealed a striking divide.
The 'bragawatt brigade'
Kevin O'Leary.
Daniel Delgado Jr./Disney via Getty Images
Experienced operators including Amazon, Google, Microsoft, and Meta landed at the top. Bernstein gave these companies perfect scores of 5 out of 5 for their development credentials. Other data center specialists, such as Digital Realty, Equinix, and CoreSite, got top marks, too.
O'Leary Digital, associated with celebrity investor Kevin O'Leary, ended up at the bottom,with a credibility score of 0.35 out of 5, according to Bernstein. His company has announced 15 gigawatts of data center projects, and Bernstein estimates that only 489 megawatts, or about 3%, will actually materialize.
Although the term "bragawatts" has been doing the rounds in the data center industry lately, it's unclear who coined it, Bernstein analyst Madison Rezaei told me.
"I wish I could take credit for that," she said. "I believe I originally heard it from an Equinix executive, but I don't think he owned it either."
She said that whilesome ambitious newcomers could succeed, they haven't yet demonstrated they can deliver.
"It's not that all of these guys are sort of terrible and not going to deliver, but we just have lower confidence because we don't know them," Rezaei said.
O'Leary Digital responds
O'Leary Digital disputed Bernstein's assessment, saying the research doesn't account for substantial work that occurs before construction begins.
While acknowledging that O'Leary Digital is a young company, CEO Paul Palandjian said the team has decades of experience building major infrastructure projects and that its proposed 15 gigawatts of capacity would be built in stages over several years.
The company said it has secured binding agreements covering about 11,000 acres in Utah and 13,000 acres in Alberta, obtained a 30-year development agreement in Utah, and made progress on planning, engineering, and permits at both sites. It also said the projects would generate their own electricity.
The company said its early development work is funded, additional capital is committed to reaching key milestones, and experienced engineering and construction partners are involved.
"We would rather be judged on milestones than on a model," Palandjian said.
'An announcement in search of a project'
Opponents of the proposed La Osa data center attend a Pinal County Board of Supervisors meeting in Florence, Arizona, on August 26.
USA TODAY Network via Reuters Connect
Other low scorers in the "bragawatt" brigade included Vermaland and Joule Capital Partners, according to Bernstein analysis based on Aterio data.
Joule has announced 50 data center projects with a combined capacity of 11.7 gigawatts. Bernstein estimates that only about 11% of that capacity will actually get built. Almost all of Joule's planned capacity remains at the announcement stage, with little evidence of construction progress or of major customers committing to use the facilities, Bernstein wrote in a July note to investors.
The analysts gave Joule a credibility score of 2.05 out of 5, placing it among the lowest-ranked developers in its database.
"An announcement in search of a project," the analysts wrote.
Vermaland has announced plans for a massive data center project in Arizona. Bernstein estimates that only 4% of its proposed 2.2 gigawatts of capacity will get built. The company is primarily a landowner, not a data center developer. Its proposed $33 billion La Osa project near Eloy had already been sharply scaled back amid local opposition and without construction approval. In late August, regulators formally rejectedthe project. Even before that, the analysts gave Vermaland a credibility score of 0.75 out of 5.
Joule and Vermaland didn't respond to emails seeking comment this week.
A yawning gap for data centers
Sergio Toro, CEO of Aterio, sees similar patterns in his firm's voluminous, detailed data.
Aterio's tracking shows that roughly 30 to 40 gigawatts of new data center capacity get announced each month. Yet only about 7 gigawatts begin construction each month, while 2 to 3 gigawatts actually start operating.
This leaves a yawning gap.
Many announced projects get withdrawn before construction begins — and before real money has been spent.
"They just make the announcement, but they didn't get their approvals. Or they make multiple filings in multiple locations to see which one gets selected," Toro told me. "That's why we track with satellite if there's real movement on the ground or not."
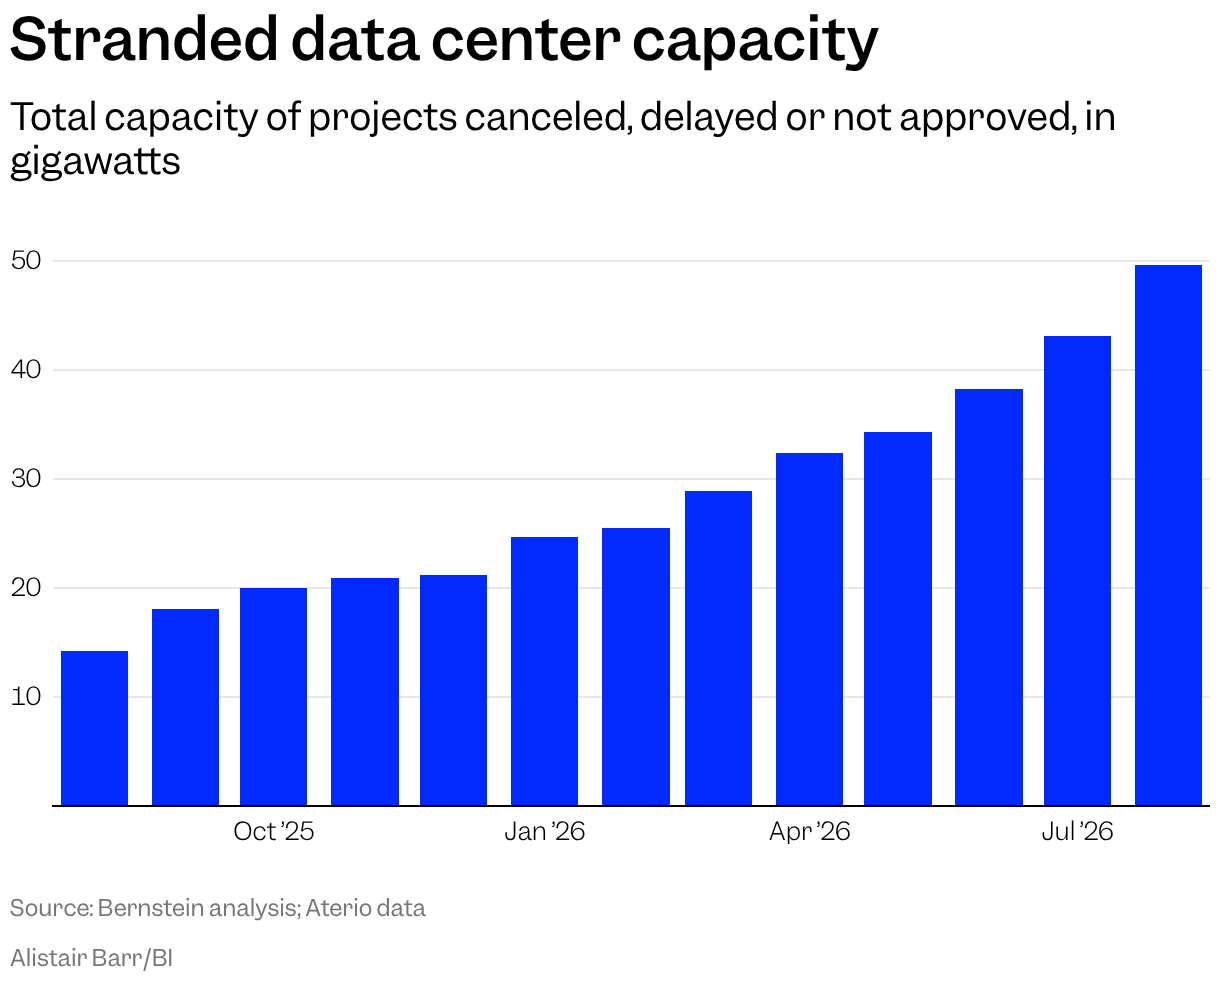
Indeed, Bernstein analysts wrote recently that the amount of "stranded" data center capacity has surged. These are projects that are either canceled, delayed, or not approved.
The AI boom's three tiers
Toro sees three broad groups competing to build AI infrastructure.
At the top are the established technology giants, including Amazon, Microsoft, and Google. They've built data centers for decades and generally deliver on their commitments. Most of their projects will get done, he said.
In the middle are "neoclouds," newer companies such as CoreWeave that rent out computing power specifically for AI. Although they're more vulnerable to financing problems and delays, many are making solid progress, especially because some of these players already have access to electricity.
"We see them advancing quite well," Toro said. "Sometimes we see some delays, but it's not something significant or any kind of big capacity that is at risk."
Then come the newcomers making extraordinary promises. That's where most delays and cancellations happen, Toro said.
Even Amazon needs a backup plan
A technician works at an Amazon Web Services AI data center in New Carlisle, Indiana.
Noah Berger/Getty Images via Amazon Web Services
Not every project that disappears was a fantasy, though. Even a top player like Amazon struggles sometimes to secure electricity and other supplies on time for these huge projects.
The biggest, most experienced tech companies deliberately pursue more potential data center capacity than they need because they know some developments will fail or get delayed.
Major AI companies were committing to three or four times the space and electricity they needed over the following two years, Jeffrey Moerdler, a data center lawyer, estimated during an interview with Bernstein analysts.
His reasoning: Of data center projects that haven't started construction, roughly a third will arrive on schedule, another third will be delayed, and the remainder won't happen.
Rezaei and Toro estimate that the top players don't over-commit that much — more like double the capacity they need at most.
The strategy provides a "Plan B," as Toro put it, in case of delays involving electricity, equipment, permits, local opposition, or other factors.
Texas has a ghost problem
The Decker Creek Power Station in Austin.
Brandon Bell/Getty Images
This helps explain another extraordinary number.
Data center companies have requested connections for roughly 450 gigawatts of electricity demand on Texas' main power grid, more than five times the grid's roughly 85 gigawatts of existing capacity, according to Toro and others.
Many of those requests are placeholders rather than firm construction plans. Toro calls them "ghost projects."
These speculative projects clog the waiting lists for electricity connections, making the electricity shortage look a lot worse than it actually is.
"Developers routinely spam projects across several sites, and many are speculative builds with no customer yet," Ryan McEntush, a partner at venture capital firm Andreessen Horowitz, wrote in a recent blog. "Often these new developers have never even plugged in a GPU, let alone a power plant."
Texas has paused applications to review and weed out projects that aren't serious. Toro, from Aterio, expects this to favor the established players at the expense of the bragawatts.
The real AI boom
None of this means the AI infrastructure boom is imaginary.
Aterio tracks thousands of buildings, including major projects already under construction. Bernstein estimates that nearly 80% of the capacity the largest technology companies are directly developing is credible.
And when speculative projects disappear, Rezaei doesn't expect a wave of unpaid debt. Many will fail before building begins, the stage when developers borrow serious money through project financing.
Some of those missing data centers were never really coming in the first place.
C’è una data che dovrebbe togliere il sonno ai governi, ai banchieri centrali, ai vertici delle grandi aziende tecnologiche. E, a pensarci bene, anche a ciascuno di noi. Il 2030. Mancano poco più di tre anni. Un tempo brevissimo, se paragonato alla portata della trasformazione che ci attende. Perché entro quella data potremmo trovarci di fronte a un problema che oggi viene discusso soprattutto nei laboratori di ricerca e negli ambienti della cybersicurezza, ma che riguarda direttamente la tenuta dell’economia mondiale: la possibilità che le tecnologie sulle quali abbiamo costruito la fiducia digitale diventino improvvisamente vulnerabili.
Non sto parlando soltanto di Bitcoin. E neppure dell’ennesima bolla finanziaria pronta a scoppiare. Il problema è molto più profondo. Riguarda la possibilità di dimostrare che un pagamento è autentico, che una transazione è stata autorizzata dal legittimo proprietario, che una comunicazione riservata non è stata intercettata, che un ordine impartito attraverso una rete informatica proviene effettivamente da chi sostiene di averlo inviato. In altre parole, riguarda qualcosa che abbiamo imparato a considerare scontato: la fiducia nei sistemi digitali.
Per capire la gravità della questione bisogna partire da una constatazione. Negli ultimi vent’anni abbiamo trasferito una parte crescente della nostra esistenza dentro infrastrutture informatiche che funzionano grazie alla crittografia. Il denaro, le identità, le comunicazioni, i contratti, i segreti industriali. Tutto è protetto da sofisticati sistemi matematici che rendono estremamente difficile, per i computer tradizionali, violare determinate chiavi di sicurezza. Il punto è che questa protezione non è una legge di natura. Dipende dalla capacità di calcolo disponibile. E quella capacità sta cambiando.
L’intelligenza artificiale accelera la ricerca, individua vulnerabilità, automatizza gli attacchi. Il quantum computing promette di fare qualcosa di ancora più radicale: risolvere problemi matematici che oggi consideriamo praticamente impossibili. La combinazione delle due tecnologie potrebbe cambiare le regole della sicurezza digitale.
Prendiamo Bitcoin. La blockchain è stata presentata per anni come una delle innovazioni più sicure mai concepite. Un registro distribuito, non controllato da un’autorità centrale, nel quale le transazioni vengono validate attraverso meccanismi crittografici. Una costruzione ingegnosa, che ha resistito a numerosi attacchi e ha alimentato un intero universo finanziario. Eppure anche questa architettura ha un punto vulnerabile. Le firme digitali utilizzate per autorizzare le transazioni si basano su algoritmi che un computer quantistico sufficientemente potente potrebbe compromettere. In particolare, potrebbe risalire da determinate chiavi pubbliche alle corrispondenti chiavi private, consentendo a un aggressore di disporre di fondi che non gli appartengono.
Non significherebbe cancellare magicamente la blockchain. Significherebbe mettere in discussione la prova stessa della proprietà digitale. Che, per una moneta nata per eliminare la necessità di fidarsi di un intermediario, sarebbe un paradosso devastante. Il problema non è fantascientifico. Nel marzo 2026 Google Quantum AI ha pubblicato una ricerca che ridimensiona le risorse teoricamente necessarie per compromettere la crittografia a curve ellittiche utilizzata anche dalle criptovalute. Non significa che oggi qualcuno possa violare Bitcoin. Significa, però, che la distanza tecnologica da quel risultato potrebbe essere inferiore a quanto si pensava. E qui nasce una domanda inquietante. Che cosa accadrebbe se un giorno venisse annunciato che una macchina è riuscita a ricavare una chiave privata da una chiave pubblica?
Non servirebbe aspettare furti su larga scala. Basterebbe la notizia. I mercati comincerebbero a interrogarsi sulla sicurezza dei patrimoni custoditi nei portafogli digitali. Gli operatori dovrebbero distinguere gli indirizzi vulnerabili da quelli protetti. Le piattaforme sarebbero costrette ad accelerare aggiornamenti delicatissimi. La fiducia, che nel sistema finanziario è importante quanto il capitale, subirebbe un colpo difficilmente quantificabile.
Ma sarebbe un errore fermarsi alle criptovalute. Il vero rischio è che Bitcoin rappresenti soltanto il primo campanello d’allarme di una crisi molto più estesa. Pensiamo ai sistemi di pagamento. Ogni giorno miliardi di operazioni attraversano una rete mondiale fatta di banche, circuiti di carte, piattaforme digitali, infrastrutture interbancarie e sistemi di regolamento. Non tutti utilizzano gli stessi algoritmi e non tutti presentano le medesime vulnerabilità. Ma molti dipendono, direttamente o indirettamente, da protocolli crittografici che dovranno essere aggiornati per resistere ai futuri computer quantistici. Se la transizione non avvenisse in tempo, il problema potrebbe diventare sistemico. Non perché un computer quantistico sarebbe automaticamente capace di svuotare ogni conto corrente. Sarebbe una rappresentazione sbagliata. Ma perché la compromissione di componenti critiche dell’autenticazione e delle comunicazioni potrebbe mettere in difficoltà intere catene di pagamento, costringendo gli operatori a sospendere servizi, sostituire certificati, verificare transazioni e ripristinare la sicurezza.
Immaginiamo per un istante una grande infrastruttura finanziaria costretta a fermarsi per verificare l’affidabilità delle proprie chiavi crittografiche. I bonifici internazionali rallentano. Le imprese incontrano difficoltà nei regolamenti. Le banche devono gestire un’ondata di richieste e controlli. I mercati reagiscono all’incertezza. Le catene di fornitura, che già oggi dipendono da pagamenti tempestivi e flussi informativi continui, subiscono nuove interruzioni.
È uno scenario, non una previsione. Ma è uno scenario che chi governa la finanza non può permettersi di ignorare. E c’è un aspetto ancora più delicato. La sicurezza nazionale. Siamo abituati a pensare alla guerra attraverso carri armati, missili, droni e sistemi di difesa. Ma un esercito moderno è anche una gigantesca organizzazione digitale. Deve pagare personale e fornitori, trasferire risorse, acquistare componenti, gestire informazioni riservate, proteggere comunicazioni e autenticare ordini.
Le criptovalute sono già entrate nell’economia dei conflitti, attraverso donazioni, trasferimenti transfrontalieri, finanziamenti e circuiti alternativi utilizzati anche per aggirare restrizioni finanziarie. Questo non significa che gli eserciti paghino ordinariamente i propri soldati in Bitcoin: non ci sono elementi per considerarla una pratica generalizzata. Significa però che gli asset digitali sono ormai parte dell’infrastruttura finanziaria che circonda la guerra. E se la crittografia che protegge queste operazioni diventasse vulnerabile, le conseguenze potrebbero andare ben oltre la perdita di denaro.
Un sistema militare deve poter essere certo dell’identità di chi impartisce un comando, dell’integrità di un messaggio e della riservatezza di un’informazione. Un avversario capace di compromettere alcuni di questi meccanismi potrebbe ottenere vantaggi strategici enormi. La sicurezza delle comunicazioni e quella delle transazioni finanziarie appartengono, sotto questo profilo, alla stessa famiglia di problemi. Esiste poi un pericolo meno appariscente, ma forse ancora più insidioso. È la possibilità che informazioni cifrate vengano intercettate oggi e conservate in attesa di poterle decifrare domani. I tecnici lo chiamano harvest now, decrypt later. Significa che un segreto industriale, un documento diplomatico o una comunicazione militare sottratti nel 2026 potrebbero diventare leggibili negli anni successivi, quando saranno disponibili strumenti di calcolo adeguati. Il futuro, insomma, potrebbe compromettere retroattivamente la sicurezza del presente.
A questo punto la domanda diventa inevitabile. Come ci salviamo? La risposta è, almeno in parte, dentro la stessa rivoluzione tecnologica che genera la minaccia. Il quantum computing non è soltanto un potenziale strumento di attacco. Può contribuire allo sviluppo di nuove tecnologie di comunicazione e sicurezza. Ma soprattutto ci obbliga a compiere un passaggio che non possiamo più rimandare: abbandonare progressivamente gli algoritmi vulnerabili e adottare una crittografia post-quantistica. Non occorre aspettare l’arrivo di un computer quantistico sufficientemente potente per farlo. Anzi, sarebbe il peggior errore possibile. Nel 2024 il National Institute of Standards and Technology americano ha approvato i primi tre standard fondamentali di crittografia post-quantistica, progettati per resistere anche agli attacchi dei futuri computer quantistici. Il Regno Unito ha indicato il 2035 come orizzonte per completare la migrazione dei sistemi. Il lavoro, dunque, è già cominciato.
Ma aggiornare un algoritmo non è come sostituire un’applicazione sul telefono. Bisogna intervenire su reti bancarie, software, dispositivi, infrastrutture pubbliche, sistemi industriali e apparati che possono rimanere operativi per decenni. Occorrono investimenti, competenze, test e soprattutto coordinamento.
Ed è qui che la questione tecnologica diventa politica, nel senso più alto del termine. Nessun Paese può mettere in sicurezza da solo un’economia che funziona attraverso reti globali. Non possono farlo gli Stati Uniti, nonostante la loro supremazia in molti segmenti dell’innovazione digitale. Non può farlo la Cina, pur disponendo di enormi capacità di ricerca e investimento. Non può farlo l’Europa, che possiede competenze scientifiche e industriali importanti ma soffre di frammentazioni e dipendenze tecnologiche.
Se una banca europea aggiorna i propri sistemi, ma continua a dialogare con infrastrutture vulnerabili in altre parti del mondo, il problema non è risolto. Se una catena industriale protegge i propri dati ma i fornitori non fanno altrettanto, resta esposta. Se le infrastrutture civili e militari adottano standard incompatibili, la sicurezza rischia di trasformarsi in una nuova forma di isolamento.
Serve allora qualcosa che oggi può sembrare quasi utopistico: una grande alleanza internazionale per la sicurezza crittografica. Un accordo che coinvolga Stati Uniti, Cina, Unione europea e le altre principali potenze tecnologiche. Non per condividere segreti militari o rinunciare alla competizione strategica, ma per individuare standard interoperabili, procedure di certificazione, tempi di transizione e meccanismi di gestione delle vulnerabilità. Un terreno comune sul quale la rivalità geopolitica non impedisca la protezione delle infrastrutture civili essenziali.
È difficile? Certamente. I rapporti tra Washington e Pechino sono segnati dalla competizione tecnologica. L’Europa cerca faticosamente una propria autonomia digitale. Il controllo dei semiconduttori, delle tecnologie quantistiche e dell’intelligenza artificiale è diventato una questione di potere. Ma proprio per questo la cooperazione è necessaria. Ci sono infrastrutture che nessuno ha interesse a vedere collassare. Il sistema dei pagamenti internazionali è una di queste. La sicurezza delle comunicazioni essenziali è un’altra. Come per la sicurezza nucleare o per la gestione dei grandi rischi sanitari, la competizione fra Stati deve poter convivere con alcune regole comuni.
E l’Europa, anziché limitarsi a osservare la sfida tra le due superpotenze, dovrebbe assumere un ruolo da protagonista. Ha le competenze scientifiche, le imprese, i centri di ricerca e la forza regolatoria per contribuire alla definizione delle nuove regole. Ma deve investire molto di più e, soprattutto, deve muoversi con maggiore rapidità. Perché il problema del 2030 non è sapere se proprio in quell’anno una macchina riuscirà a violare una firma digitale di Bitcoin. Nessuno può affermarlo con certezza. Le stime divergono e le difficoltà ingegneristiche restano considerevoli.
Il problema è che potremmo arrivare al 2030 senza avere ancora completato il lavoro necessario a difenderci. E in una società nella quale quasi ogni attività economica dipende da una forma di autenticazione digitale, la vulnerabilità di quei sistemi non sarebbe una questione per informatici. Diventerebbe una questione di stabilità finanziaria, continuità industriale, sicurezza nazionale e sovranità. Abbiamo trascorso gli ultimi anni chiedendoci quanto l’intelligenza artificiale cambierà il lavoro, la produttività, la medicina e la nostra vita quotidiana. Domande legittime, naturalmente. Ma forse abbiamo dedicato troppo poco tempo a un interrogativo ancora più elementare: chi garantirà che le infrastrutture digitali sulle quali poggia questa nuova economia continueranno a essere affidabili?
C’è una sottile ironia in tutto questo. Abbiamo costruito un mondo nel quale il denaro si muove alla velocità della luce, i contratti possono essere eseguiti automaticamente e le macchine cominciano a prendere decisioni autonome. E ora scopriamo che le fondamenta matematiche di una parte di questo edificio potrebbero dover essere sostituite. Non è una ragione per fermare il progresso. È una ragione per governarlo. Il 2030 non deve diventare la data di un’apocalisse digitale. Deve diventare la scadenza entro la quale le grandi potenze avranno dimostrato di saper collaborare almeno sulla sicurezza del mondo che hanno costruito. Perché il rischio più grande non è che un giorno un computer diventi abbastanza potente da violare una chiave crittografica. È che gli uomini, pur conoscendo il pericolo, non riescano a mettersi d’accordo in tempo per cambiare la serratura.
 Login