❌

Reading view

Cristina Llanos, de Dover: de las palizas de su padre a la agresión sexual que tanto le marcó

Cristina Llanos era una de las cantantes más populares de nuestro país, siendo la vocalista de la banda Dover que tanto nos hizo vibrar en los años 2000. Aunaba su talento al de su hermana Amparo, así como a sus compañeros de formación Jesús y Samuel. Conquistaban todas las listas y atesoraban una horda de fans que jaleaban sus temas hasta convertirlos en auténticos himnos. Pero llegó un día en que no pudieron mantener por más tiempo y la banda de rock que triunfaba en España tuvo que bajarse de los escenarios.

Sobre esto ha hablado este jueves la artista con Sonsoles Ónega en su programa de Antena 3. Ha ofrecido luz a los capítulos más oscuros de su vida profesional, opacados en gran medida por sus infiernos y fantasmas personales. Todo esto ha quedado recogido en un libro que promociona en ‘Y ahora Sonsoles’, que repasa todo lo que sucedió entre bambalinas con el grupo Dover y sus protagonistas, desde sus inicios hasta su amargo final. Una forma de expresar en sus páginas la rabia que un día le hizo subirse a los escenarios a compartir su música.


El drama de Cristina Llanos, vocalista de Dover

La cantante ha pasado por mucho a lo largo de su vida. No todas sus luchas son de dominio público y de ahí que se haya animado a dibujar un perfil de sus experiencias a través de un libro de memorias. En él repasa su durísima infancia, marcada por los malos tratos de su padre; así como la cruel vivencia que padeció con tan solo 19 años al sufrir una agresión sexual. Todo este dolor y la rabia acumulada inspiraron su música y también la puesta en escena que conquistó a su público.

“El miedo a mi padre creo que no se acabó nunca, se queda perpetuo”, reconoce a Sonsoles Ónega. Aun así, entendió necesario digerir lo vivido en el pasado y hacer un ejercicio de perdón con su progenitor: “Nos perdonamos mutuamente, lo necesitaba”. Dentro se le quedó la reconciliación con su hermano, con el que estuvo mucho tiempo sin hablarse y que murió de manera dramática. Recibió una cruel paliza que le costó la vida y se marchó sin mantener esa última conversación con su hermana. Un dolor que Cristina arrastra al creer que podría haber hecho algo para salvarle de su fatal destino.


Pero no solo ha sufrido tragedias familiares, también médicas. Incluso transitó por trastornos alimenticios en su juventud mientras encontraba refugio en la música: “Empecé a no comer a los 16 años, adelgazar era lo único que quería”. Incluso en su libro reconoce que ha tenido pensamientos suicidas y problemas de salud mental. Pero sus canciones le ayudaban a mostrarse invencible de cara al público, a modo de coraza y protección: “Decía, bueno, seré gorda y seré fea, pero me pongo a cantar y te reviento la cabeza”.

Cristina Llanos fue diagnosticada de fibromialgia y sus dolencias fueron agravándose hasta el punto de afectar incluso a sus cuerdas vocales. La enfermedad no solo se cebaba con sus articulaciones y sus músculos, también con su herramienta principal de trabajo. Fue esto, su incapacidad de reconocer su propia voz y cantar como siempre ha demostrado, lo que le hizo bajarse de los escenarios. Es ahí cuando se disolvió Dover: “cuando empecé a notar que mi voz ya no era mi voz, pensaba, menos mal que estoy delgada, nadie me puede atacar por ahí”, relativiza el miedo que tenía a las críticas de sus fans y lo expuesta que se sentía a opiniones adversas.
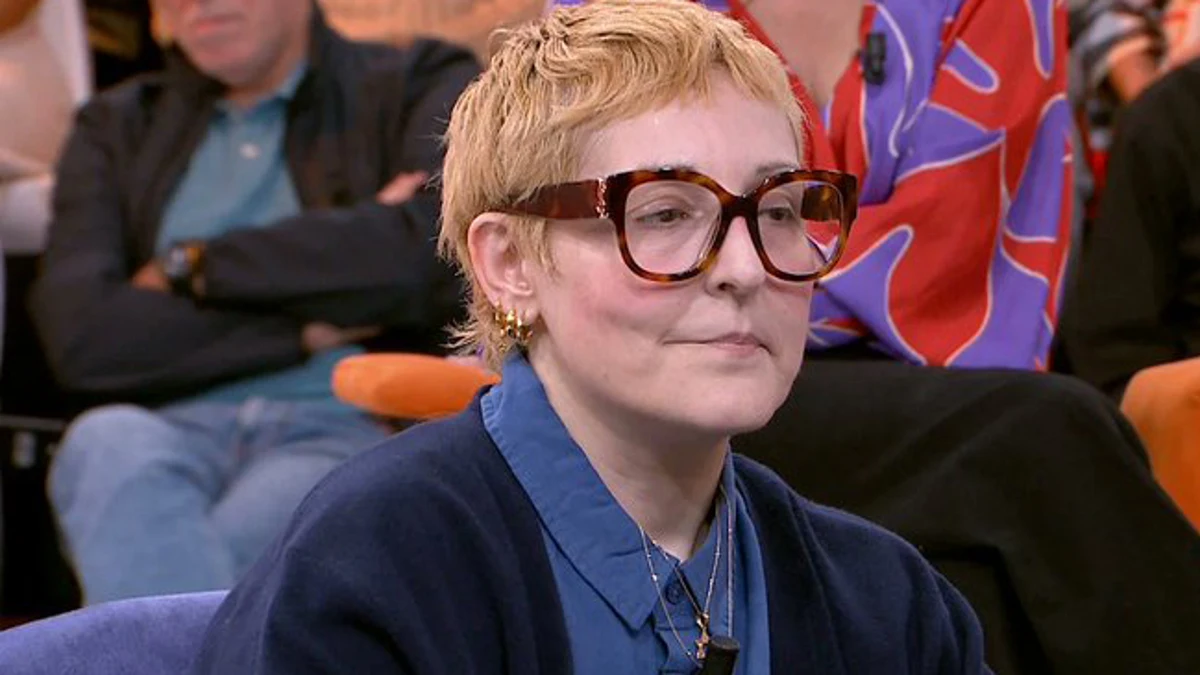
© Y ahora Sonsoles

Cristina Llanos
  •  

Una imagen de Google Earth revela cuánto mide realmente el bombardero furtivo B-21 Raider

Northrop Grumman, conglomerado de empresas aeroespaciales estadounidenses y de defensa, dio a conocer el bombardero B-21 Raider cuando voló por primera vez en noviembre de 2023. Dicho avión inició sus pruebas de vuelo al año siguiente para "convertirse en la columna vertebral de la flota de bombarderos de la Fuerza Aérea de Estados Unidos" y, desde entonces, han surgido muchas dudas sobre sus características.

Según la información publicada en la página oficial de Northrop Grumman, B-21 Raider incorpora motores avanzados de bajo consumo de combustible, tiene un avanzado diseño de baja detectabilidad, cuenta con la capacidad de transportar cargas útiles convencionales y nucleares, incorpora software e ingeniería de última generación, combina un alcance y una capacidad de carga en un único sistema, es capaz de realizar misiones especializadas que ningún otro avión puede llevar a cabo, e incluso está diseñado específicamente para entornos de alto riesgo, lo que garantiza que la Fuerza Aérea de Estados Unidos esté equipada para cumplir sus misiones más exigentes.

Pese a que se conozcan las características que dotan a este bombardero de la tecnología de ataque y sigilo necesaria, durante años, las dimensiones han sido objeto de especulación, especialmente en lo que respecta a su envergadura. Ahora, una imagen de Google Earth permite arrojar luz sobre esta cuestión, ya que se ha dado a conocer que B-21 Raider tiene una envergadura de 46,3 metros y una longitud de 18,6 metros.

Tal y como informa el diario especializado The War Zone, la imagen se tomó desde la Base de la Fuerza Aérea Edwards (California, Estados Unidos) el pasado 20 de junio de este año, teniendo en cuenta que se publicó en el dominio público con la resolución suficiente para obtener unas mediciones concluyentes.

Por otro lado, la fotografía también permite apreciar algunos detalles de las salidas de los motores. Como se puede observar, los conductos de escape están integrados en la estructura del bombardero, presentan rampas planas y bordes dentados alrededor de las aberturas.

Otras características de B-21 Raider

El B-21 es un bombardero furtivo de ataque penetrante, de largo alcance y con gran capacidad de supervivencia que reemplazará gradualmente a los bombarderos B-1 y B-2. Asimismo, desempeñará un papel importante en el apoyo a los objetivos de seguridad nacional y en la seguridad de los aliados y socios de Estados Unidos en todo el mundo, teniendo en cuenta que proporcionará a la Fuerza Aérea una alta capacidad de supervivencia y flexibilidad en la carga útil de sus misiones.

Por otra parte, su sistema de armas se fabrica según el contrato de la Fuerza Aérea con Northrop Grumman. Por ende, está diseñado con una arquitectura de sistemas abierto, lo que permite la rápida inserción de tecnologías maduras con el fin de ser eficaz a medida que las amenazas evolucionan con el tiempo.

Según Northrop Grumman, "se ha invertido en tecnología y capacidad de fabricación en sus instalaciones de todo Estados Unidos para acelerar y ampliar la producción del B-21 Raider" y se están incrementando los ritmos de producción, de esta manera, "ofrecerá un rendimiento inigualable a los operadores de la Fuerza Aérea de los Estados Unidos".

  •  

Belén Esteban reacciona a la colección de dardos de Alejandra Rubio fingiendo sorpresa

Belén Esteban tiene muchísimos frentes abiertos. Lo cierto es que todos la han recibido con los brazos abiertos en su regreso a Mediaset, pero no todos se alegran por el mismo motivo. Unos festejan su vuelta a los platós porque sabe animar el avispero como pocas, pero también los hay que se alegran porque pueden así hacer caja presentando batalla contra la enemiga más rentable. Así, la colaboradora no solo tiene como reto tumbar a Jesulín de Ubrique y María José Campanario, sus eternos adversarios, ahora con su hija Julia Janeiro en su equipo. También libra trifulcas con el clan Mohedano y el clan Campos. Ahora, con Alejandra Rubio.

Terelu Campos tiene mucho que reprocharle a la que fuese su amiga y compañera en su etapa en ‘Sálvame’. Se queja de que algún día no habló bien de su hija y no la defendió como cabría esperar como amiga. Belén respondía a esta queja negando la mayor en un primer momento, para después echar memoria y rectificar: “Bueno, a lo mejor en un momento dado lo he podido hacer; no te digo que no. Pero también hay que ver los momentos en los que su hija no ha estado bien. Que lo he podido hacer, no te digo que no, pero yo no me siento culpable por ello”. Estas palabras sentaron fatal a Alejandra Rubio, que contraatacó con mayor dureza. Ahora le toca el turno de palabra de nuevo a su rival.

Belén Esteban reacciona a las quejas de Alejandra Rubio

La sobrina de Carmen Borrego no quiso quedarse fuera del órdago familiar contra Belén Esteban. Así, tras escuchar la respuesta, se lamentaba que no fuese capaz de pedir perdón y sentirse mal por lo que dijo sobre ella: “En su conciencia queda”. Y es que recuerda cómo dijo de ella “desde que soy creída hasta que soy Beyoncé; o que solo me contratan porque estoy embarazada”. Cree que Belén se siente libre de decir lo que desea sin esperar consecuencias y que tiene cierta inquina contra “chicas jóvenes en la tele”. También desvela que en su momento se planteó demandarla, pero que optó por desistir en su lucha por salud mental.

Belén Esteban ha atendido cada frase que le dedicaba la hija de Terelu. Encajó los golpes desde Benidorm, donde se encontraba celebrando el cumpleaños de su madre. A su vuelta a Madrid, se enfrentaba a las preguntas sobre lo expuesto: “¿Quién? ¿Alejandra Rubio? ¿Ah sí?”, fingía sorpresa al informarle de que la joven ha estallado contra ella y le ha dedicado varios dardos. Parece que no le sorprende que haya arremetido contra ella después de un tiempo alejada de los medios tras ser mamá y sin percha para su vuelta a los platós. Lo que sí le sorprende a la colaboradora es que aún no le haya llegado ninguna demanda por parte de Jesulín, María José Campanario o Julia Janeiro, como llevan meses anunciando.

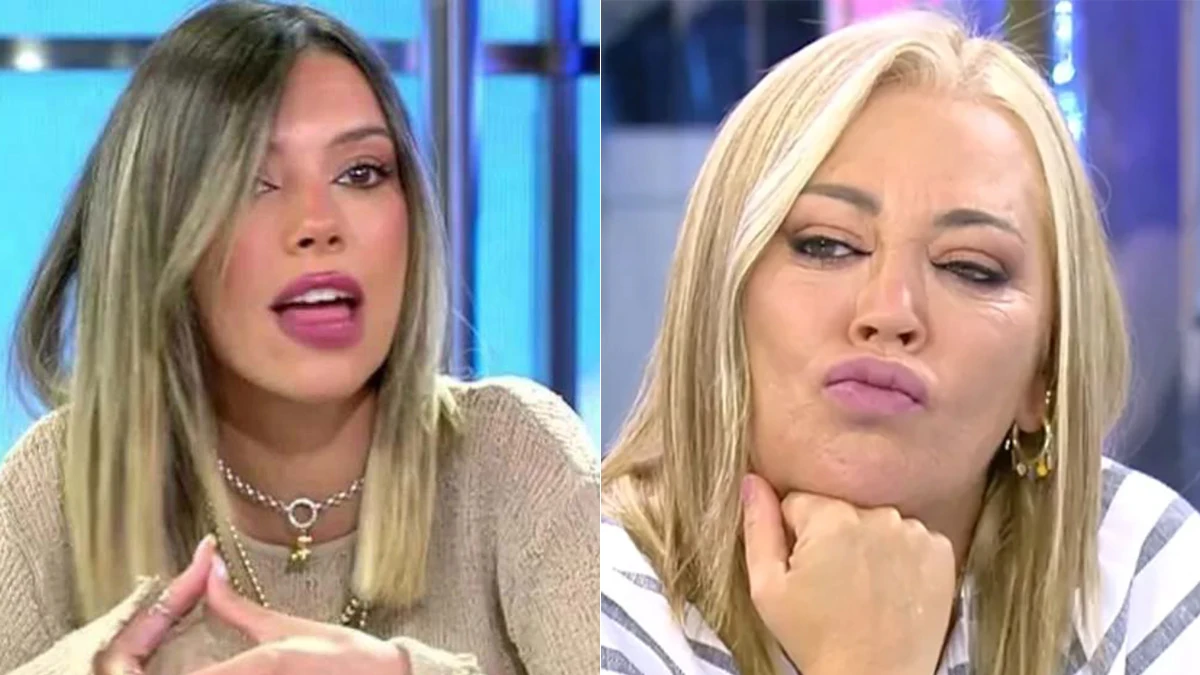
© Mediaset

Alejandra Rubio y Belén Esteban

© EUROPAPRESS

Belén Esteban responde incrédula al ataque de Alejandra Rubio y le manda un mensaje
  •  

El hermano de María del Monte reconoce el cisma familiar por Antonio Tejado

María del Monte ha presentado al fin su libro de memorias, Antonio Tejado, aparecía en la conversación.

El hermano de la artista ha defendido la unidad de la familia frente a los rumores de una especie de guerra civil. Niega el cisma, pero no que existan bandos enfrentados con opiniones opuestas sobre lo sucedido en agosto de 2023 en el domicilio de María del Monte y su mujer, Inmaculada Casal. Hay quien sospecha que el exmarido de Rosario Mohedano tuvo algo que ver, como señala la investigación al considerarle el supuesto autor intelectual del asalto. El botín sustraído se cifra en millonario, pero pesa más el terror psicológico por verse invadidas por cinco encapuchados que emplearon una violencia extrema en el robo.

El tío de Antonio Tejado defiende a María del Monte

Javier Tejado no niega que el robo en la casa de su hermana hace tres años ha supuesto un revés para toda la familia, pero niega la fractura de sus miembros: “Cisma familiar no ha habido. Ha habido diferencias de opiniones porque hay distintas partes, cada uno tiene derecho a ver las cosas como quiera”, reconoce. Pero él se posiciona claramente al lado de María del Monte, a quien considera víctima principal de esta historia: “Pero realmente, si lo miras en global, aquí lo más importante es que mi hermana estaba durmiendo y se le metieron cinco encapuchados en su casa”, destaca.

[[CONTENT:Image" rel="https://www.larazon.es/gente/famosos/maria-monte-publica-sus-memorias-acontecimientos-mas-importantes-vida-han-sido-fruto-causalidad_202609166aaa5aa07486a40f2c9e980c.html" target="_blank">6ad9ed27ef562e0007f94dc7|||https://img-cms.larazon.es/clipping/images/2026/10/22/A0F44D08-631B-4EAA-8618-04D06AC5C6CE/30.jpg

Se muestra cauto con el proceso judicial y no quiere ser él quien adelante acontecimientos: “Están pendientes de juicio. Entonces, bueno, hay que darle una patada para adelante al balón”. Deja claro que esclarecer la verdad y demostrar la responsabilidad o inocencia de Antonio Tejado “no es un tema en el que nos corresponda a la familia enjuiciar nada”. Deja que sea la justicia quien se pronuncie y dicte sentencia al respecto. “A mi sobrino, de entrada, yo no quiero que le pase nada. Eso quiero que quede claro. Sobre todas las cosas, pero es un tema en el que, afortunada o desgraciadamente, no podemos influir los que no estamos en él. Decide la justicia. Y si fuera posible, que la justicia decida favorablemente, ¿de acuerdo?”.

El hermano de María del Monte se siente más cómodo defendiendo el libro de su hermana, motivo por el que rompe su discreción habitual: “El libro me lo he bebido, claro. Ha enseñado gran parte de las vivencias que ha tenido, como todos, buenas, malas, regulares. En catorce meses enterrar a dos hermanos y a tu madre no es plato de buen gusto para nadie, contando sus propias experiencias, tanto como cantante, como presentadora, es que tiene un montón de facetas, porque tiene mucha facilidad. Para mí, la virtud más importante es la naturalidad con la que hace las cosas. Se le ve que es una persona que no lleva un guion preparado de antemano, sino que va improvisando constantemente según le va dictando su cabeza”, recalca orgulloso.

© Gtres

María del Monte

© EUROPAPRESS

El hermano de María del Monte, Javier, sus reveladoras palabras sobre su sobrino Antonio Tejado
  •  

¿Tienes una web o tienda online? Qué debes comprobar tras la alerta

Dos vulnerabilidades críticas en PHP, uno de los lenguajes de programación más utilizados para desarrollar páginas web, encendieron las alarmas este miércoles 21 de octubre entre los organismos de ciberseguridad por el riesgo que representaron para los servidores.

Los fallos tenían una puntuación de gravedad de 9,2 sobre 10 y podían permitir a los atacantes ejecutar código de forma remota sin necesidad de autenticarse, teniendo en cuenta que los problemas detectados estaban relacionados con la gestión de la memoria y el tratamiento de datos durante el procesamiento de solicitudes. Además, acorde a la información compartida por INCIBE, uno de los fallos podía provocar que PHP gestionara información interna en un estado incorrecto, mientras que el otro podía hacer que el lenguaje reutilizara de forma indebida datos de una petición anterior al procesar una nueva.

La alerta de INCIBE también advierte que estas vulnerabilidades pudieron facilitar el acceso a recursos internos de los servidores, como el sistema de archivos o las bases de datos. Por lo tanto, ante este escenario, las autoridades recomendaron instalar las actualizaciones de seguridad cuanto antes y desconectar temporalmente los sistemas afectados si no era posible aplicar los parches de inmediato.

Cabe mencionar que dicha advertencia se suma a las emitidas por el equipo de respuesta a incidentes informáticos de las instituciones de la Unión Europea (CERT-EU) y el Centro Nacional de Ciberseguridad del Reino Unido. Ambos organismos recomendaron identificar los sistemas que utilizan versiones vulnerables de PHP y actualizar el software para reducir el riesgo de sufrir un ataque.

Qué deben comprobar las webs y tiendas online tras la alerta de PHP

Los administradores de páginas web y tiendas online deben comprobar qué versión de PHP ejecutan sus servidores y verificar si necesitan instalar una actualización. Además, la revisión debe incluir las extensiones de la tienda, los registros de actividad y las copias de seguridad para detectar posibles problemas y reducir el impacto de una incidencia.

1.- Comprobar la versión de PHP e instalar las actualizaciones necesarias

Los posibles afectados deben consultar la versión en PHP que utiliza el servidor. Para ello, se puede acceder al panel de administración del proveedor de alojamiento o recurrir a las herramientas de diagnóstico disponibles.

Según INCIBE, las versiones corregidas indicadas para cada rama son 8.5.12, 8.4.27, 8.3.36 o 8.2.35. Por lo tanto, las versiones que utilicen PHP 8.1 o versiones anteriores requieren una atención especial, ya que esas ramas han dejado de recibir actualizaciones de seguridad. En esos casos, conviene planificar la migración a una versión con soporte o consultar al proveedor de alojamiento si dispone de algún parche específico.

2.- Revisar los complementos y el funcionamiento de la tienda

Actualizar PHP puede afectar a la compatibilidad de algunos componentes de una web. Por ello, es necesario comprobar que los complementos, módulos, plantillas y herramientas de terceros siguen funcionando correctamente con la nueva versión.

En una tienda online, las pruebas deben abarcar todo el proceso de compra, desde la gestión del carrito hasta el pago, los formularios, los correos electrónicos automáticos y las conexiones con plataformas de envío, sistemas de gestión empresarial (ERP) o herramientas de atención al cliente (CRM).

3.- Buscar indicios de posibles ataques

Instalar un parche reduce la exposición a la vulnerabilidad, pero no garantiza que el servidor no haya sido comprometido con anterioridad. Por este motivo, los administradores deben revisar los registros de acceso y errores para localizar peticiones inusuales, direcciones IP sospechosas o intentos repetidos de acceder al área de administración.

También conviene comprobar si han aparecido archivos desconocidos, cuentas con permisos de administrador que nadie reconoce, tareas programadas modificadas o procesos que no corresponden al funcionamiento habitual del sistema.

4.- Verificar las copias de seguridad

Por último, los responsables de las webs deben comprobar que disponen de copias de seguridad recientes tanto de los archivos del sitio como de su base de datos. Además, contar con respaldos actualizados facilita la recuperación del servicio si una actualización provoca incompatibilidades o si es necesario restaurar el sistema después de un ataque.

  •  

Qué es PHP y por qué un fallo puede afectar a tantas páginas web

El equipo de seguridad del ecosistema PHP alertó este miércoles 21 de octubre de dos vulnerabilidades críticas que podían permitir a los atacantes ejecutar código de forma remota en servidores.

Las vulnerabilidades, identificadas como CVE-2026-109618 y CVE-2026-109619, obtuvieron una puntuación de gravedad de 9,2 sobre 10 en la escala CVSS 4.0. Además, la compañía de ciberseguridad watchTowr se refirió a estos fallos como 'PHP2shell' y advirtió que podían permitir ejecutar código malicioso en los servidores vulnerables, lo que abría la puerta a alterar páginas web o robar información.

Según el INCIBE, los fallos han afectado a las versiones de PHP desde la rama 5 en adelante y, aunque su alcance potencial es amplio, por el momento no se han comunicado casos de explotación de estas vulnerabilidades. No obstante, para corregir los fallos, el equipo de PHP anunció una actualización de seguridad e instó a los administradores a instalarla cuanto antes, teniendo en cuenta las vulnerabilidades llevaron a preparar una actualización de seguridad urgente mientras algunos administradores aislaban sitios web y aplicaciones de forma preventiva para reducir los riesgos.

¿Qué es PHP?

PHP es un lenguaje de programación de código abierto y de uso general para desarrollar páginas y aplicaciones web, procesar formularios, gestionar sesiones y consultar bases de datos. A diferencia de JavaScript, el código PHP se procesa en el servidor antes de enviar el resultado final en formato HTML al navegador y permite generar contenido personalizado según las acciones o datos del usuario.

También, este lenguaje de programación opera en segundo plano, es gratuito, tiene una integración nativa con sistemas de gestión de bases de datos como MySQL o PostgreSQL, funciona en diversos sistemas operativos y servidores web, permite comunicar aplicaciones móviles con servidores web, maneja formularios y sesiones, e incluso es la base de plataformas populares como WordPress.

Cabe mencionar que su amplia presencia en internet hizo que la alerta de las vulnerabilidades adquiriese especial relevancia por el número de servicios que podían verse afectados, debido a que PHP sustenta cerca del 70% de todos los sitios web cuyo lenguaje de programación se puede identificar.

¿Por qué un fallo de PHP puede afectar a gran parte de internet?

PHP es uno de los lenguajes de programación más populares para crear sitios webs, por lo que una vulnerabilidad en su código puede poner en riesgo numerosos servicios online. Plataformas como WordPress, MediaWiki y Symfony emplean esta tecnología para ejecutar distintas funciones, aunque la exposición depende de cómo estén configurados sus sistemas y de las versiones que empleen.

Por lo tanto, el riesgo es especialmente relevante en WordPress, que está presente en alrededor del 40% de los sitios web de internet, según los datos citados por la empresa de ciberseguridad watchTowr. Sin embargo, esto no significa que todas esas páginas sean vulnerables, ya que el impacto depende de si sus servidores utilizan versiones afectadas. Por lo tanto, para protegerlas, los administradores deben comprobar qué versión de PHP tenían instalada y aplicar la actualización de seguridad correspondiente.

  •  

OpenAI compra Orchestra Bio para llevar sus agentes de IA al desarrollo de medicamentos

El desarrollo de nuevos medicamentos es un proceso largo y complejo que puede prolongarse entre 10 y 15 años, desde que se identifica una posible diana terapéutica hasta que el tratamiento recibe la aprobación regulatoria.

Además de la investigación científica, las farmacéuticas deben coordinar ensayos, equipos, procesos de fabricación y plazos de envío para que los tratamientos lleguen a los pacientes. No obstante, en este proceso, la inteligencia artificial puede ayudar a gestionar las distintas fases, detectar posibles retrasos y organizar las tareas que dependen unas de otras.

Con este objetivo, OpenAI ha adquirido Orchestra Bio, una plataforma que utiliza agentes de IA para coordinar el desarrollo de medicamentos y cuya tecnología se integrará en Rosalind, el conjunto de modelos y herramientas de la compañía para la investigación en ciencias de la vida.

Se avanzará en el desarrollo de posibles medicamentos

El objetivo de OpenAI consiste en ayudar a los científicos a realizar descubrimientos y gestionar el trabajo necesario para convertirlos en tratamientos antes de que lleguen a los pacientes, ya que la inteligencia artificial puede realizar estas tareas especializadas y coordinar los complejos flujos de trabajo.

Para ello, GPT‑Rosalind ayuda a los científicos a razonar sobre cuestiones de biología y química, mientras que Rosalind Workbench conecta esas capacidades con herramientas y datos científicos para ayudar a los investigadores a analizar resultados y planificar experimentos. En este sentido, Orchestra aporta un equipo con experiencia en biotecnología, software e inteligencia artificial, junto con una plataforma diseñada para coordinar el desarrollo de medicamentos.

"Juntos, queremos crear agentes que ayuden a los equipos a vincular los hallazgos científicos con los estudios, las decisiones y los siguientes pasos necesarios para avanzar en el desarrollo de un posible medicamento", señala OpenAI en un comunicado oficial.

¿Qué es Orchestra Bio?

Orchestra Bio es una plataforma en la que personas y agentes de IA trabajan juntos para impulsar programas de desarrollo de medicamentos.

Los científicos delegan en los agentes la supervisión y el seguimiento de estudios y campañas, así disponen de más tiempo para orientar el trabajo, tomar decisiones y abordar los problemas antes de que causen retrasos. De esta manera, los agentes de Orchestra ayudan a los equipos a identificar qué actividades y plazos se ven afectados, reunir la información pertinente y comparar posibles respuestas.

Con esta información, los científicos y los responsables de los programas pueden utilizar ese análisis para decidir los siguientes pasos, como la exploración de ideas, el diseño de experimentos, la interpretación de resultados y la coordinación del trabajo necesario para avanzar en el desarrollo de tratamientos.

  •  

Apple enseña qué partes del iPhone Duo y del iPhone 18 Pro se fabrican en EEUU

El iPhone se ha convertido en una pieza más de la disputa comercial entre Estados Unidos y China. En medio de las tensiones por los aranceles anunciados el año pasado por Donald Trump, el presidente estadounidense presionó a Apple para que fabricara sus móviles dentro del país y llegó a plantear un gravamen del 25% a estos dispositivos si no alejaba su producción de China.

El objetivo de Trump consistía en reducir la dependencia de las fábricas asiáticas y devolver parte de la actividad industrial a Estados Unidos, aunque lograrlo no resulta sencillo, ya que Apple depende una extensa red de proveedores y de una cadena de montaje consolidada durante décadas en Asia.

Ahora, un año y medio después de la crisis arancelaria, Apple ha respondido a nuevas inversiones y acuerdos con empresas de EEUU, teniendo en cuenta que esto no significa que haya trasladado al país todo el ensamblaje de dispositivos porque los iPhone todavía se fabrican principalmente en Asia, con China e India entre los principales centros de producción.

Con dicha estrategia, la compañía amplía la fabricación de componentes en Estados Unidos y diversifica su red de proveedores, en lugar de trasladar de inmediato el montaje completo de sus móviles. Por lo tanto, Apple ha anunciado nuevas alianzas para suministrar piezas de los iPhone 18 Pro y iPhone Duo, figurando un acuerdo con Perryman Company para fabricar el titanio del modelo plegable y la ampliación de su colaboración con Qnity Electronics para desarrollar materiales destinados al sistema de cámara del iPhone 18 Pro.

Estas son las alianzas para fabricar los dispositivos de Apple en EEUU

Las nuevas alianzas de Apple y la ampliación de las existentes suministran materiales y componentes esenciales para el iPhone Duo y el iPhone 18 Pro. Pero, ¿qué piezas son?

Según la compañía, la carcasa de titanio de grado 5 del iPhone Duo es "excepcionalmente" resistente, lo que proporciona una durabilidad "asombrosa" al primer iPhone plegable. En este sentido, Apple invertirá hasta 100 millones de dólares durante los próximos tres años con Perryman porque, en su planta de Houston, se funde, forja y lamina titanio con un mínimo del 80% de contenido reciclado.

Por su parte, Qnity producirá películas avanzadas esenciales para el nuevo sistema de cámara de apertura variable del iPhone 18 Pro para permitir el control de la luz y la profundidad.

También, Apple destaca que casi 100 componentes del iPhone Duo y el iPhone 18 Pro son fabricados por empresas estadounidenses y provienen de proveedores en más de una docena de estados, teniendo en cuenta que Broadcom produce componentes avanzados de radiofrecuencia para una amplia gama de productos de Apple, Corning fabrica vidrios especiales y cristales protectores para los dispositivos, Coherent suministra tecnología láser de emisión superficial de cavidad vertical, TSMC se encarga de la producción de chips y Ankor Technology se ocupa del empaquetado y pruebas de alto volumen.

  •  

Meta suspende una función de Muse después de que miles de chats de IA quedaran localizables

Meta presentó su primer agente de inteligencia personal para llevar a cabo tareas de forma autónoma en nombre del usuario, ya que Muse se construyó como un agente seguro y privado para responder a las necesidades de las personas. Sin embargo, sus primeros usos han desatado cierta polémica porque se dio a conocer que compartió información personal sin que nadie lo pidiera y creó perfiles detallados de personas cercanas a sus usuarios sin que ellos lo supieran.

Tras poner en duda su seguridad, ahora, se ha notificado que Muse es capaz de exponer información personal cuando los usuarios comparten conversaciones a través de enlaces web. No obstante, para poner freno a dicha situación, Meta ha decidido suspender la función 'Compartir' para revisarla y hacer los cambios necesarios.

¿Qué ha pasado?

Al igual que otras aplicaciones, Muse permite a los usuarios compartir búsquedas, conversaciones, imágenes y contenido con otras personas a través de una URL única que cualquiera puede usar para acceder a una página. Sin embargo, para que cualquier información sensible no sea accesible para personas no autorizadas, las URL suelen contener una larga secuencia de texto difícil de adivinar.

No obstante, una decisión técnica en la creación de las URL ha facilitado el acceso a enlaces de conversaciones compartidas. Concretamente, la empresa de seguridad Claroc ha afirmado haber localizado 6.800 enlaces generados por usuarios de Muse para compartir conversaciones y, tras revisar varias URL, han encontrado información confidencial que no estaba destinada a hacerse pública, como notas de un candidato que preparaba una llamada con un laboratorio de inteligencia artificial, una revisión interna de ingresos dirigida al director ejecutivo de una empresa y una solicitud de préstamo de un pequeño empresario.

Además, detectaron datos financieros relacionados con posibles fraudes bancarios, informes de inversiones inmobiliarias con direcciones y cifras exactas de rentabilidad, ingresos e hipotecas, así como calendarios de vacaciones que revelaban cuándo se ausentarían decenas de empleados.

¿Qué dice Meta al respecto?

Ante dicho escenario, Meta ha afirmado en un correo electrónico para el diario Ars Technica que han abierto "el programa de recompensas por detección de errores de Muse para que los investigadores puedan plantear diferentes escenarios y ayudar a seguir mejorando el producto. Los usuarios pueden compartir elementos específicos de Muse, lo que crea una página a la que pueden acceder quienes tengan el enlace".

Además, añaden que han suspendido esta función mientras revisan dicho informe, considerando implementar cambios en la forma en que se pueden encontrar estos enlaces.

  •  

Urtasun recurrirá ante los tribunales el veto de Vox al cine español: "Es una forma de censura intolerable"

Urtasun recurrirá ante los tribunales el veto de Vox al cine español: "Es una forma de censura intolerable"

"No pienso tolerar que la creación se condicione ideológicamente a través de las ayudas", ha afirmado el ministro de Cultura sobre la medida tomada por Vox en Castilla y Léon

Vox mete mano a las ayudas al cine en Castilla y León y vetará películas que “impliquen adoctrinamiento ideológico”

El ministro de Cultura Ernest Urtasun ha anunciado este miércoles que va a recurrir ante los tribunales que Vox haya introducido una cláusula para vetar películas y series que “impliquen adoctrinamiento ideológico” en Castilla y León. “Es un ataque a la libertad de expresión”, ha afirmado ante los medios durante su visita a la exposición Un teatro Lliure en Barcelona.

“Me parece que es absolutamente inaceptable. Como ministro de Cultura no voy a tolerar que ninguna administración trate de ejercer la censura a través de las convocatorias a la creación de nuestro país, en este caso el cine, con criterios ideológicos o políticos”, ha añadido sobre las que ha calificado como “gravísimas” informaciones recibidas desde la comunidad autónoma gobernada por PP y Vox: “Es una forma de censura intolerable”.

Urtasun responde así a la Orden incluida por Vox, que dirige la Consejería de Cultura en Castilla y León, para dejar fuera de las ayudas a la producción, producción y distribución a las películas y series que “impliquen adoctrinamiento ideológico, propaganda partidista o apoyen a opciones políticas concretas”.

La cláusula no contempla qué criterios se establecen para analizar si estas producciones audiovisuales “implican un adoctrinamiento ideológico”, ni este concepto está incluido dentro de los baremos, pero sí está dentro de los requisitos que deben tener los beneficiarios: “Deberán desarrollar las actividades subvencionadas con pleno respeto a los principios de objetividad, neutralidad institucional, pluralismo y servicio al interés general”. 

  •  

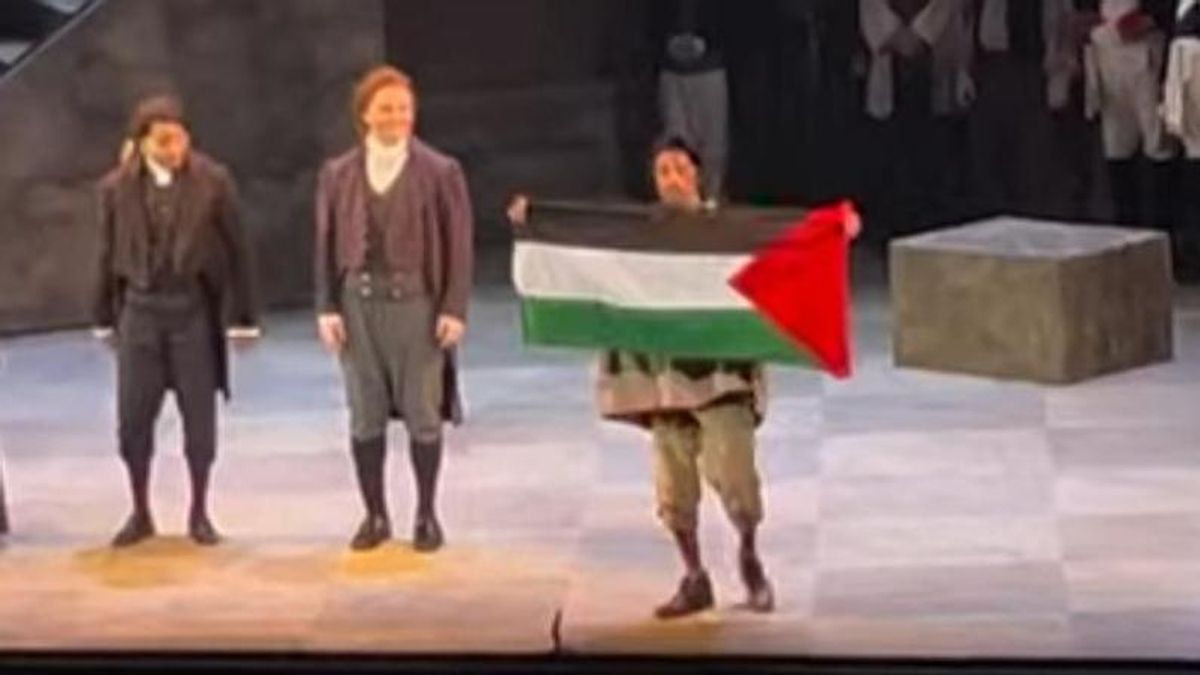
El barítono que desplegó la bandera palestina en la Ópera de Calgary pierde su papel en 'Tosca'

El barítono reemplazado, con la bandera de Palestina en la Ópera de Callgary

El cantante Gabriel Sánchez Ortega indicó que no tenía "ningún remordimiento" por lo sucedido, mientras que la Ópera calificó su acción de "inesperada y no autorizada" y pidió disculpas por las "molestias" que hubiera podido causar en el público y compañeros

Polémica por la retirada de un discurso en favor de los migrantes en el Tiny Desk de Los Tigres del Norte: “Gracias por restaurar lo que fue censurado”

El barítono Gabriel Sánchez Ortega ha sido reemplazado de la Ópera de Calgary tras desplegar una bandera de Palestina durante la ovación final de Tosca el pasado viernes. El cantante aprovechó el saludo para mostrar la insignia que llevaba escondida en la ropa, y giró sobre sí mismo para que la vieran tanto todos los espectadores como compañeros de elenco y músicos. La institución no apoyó su acción, y ha decidido cesarle.

Radio Canadá recoge que la Ópera emitió el domingo un comunicado, calificando el gesto de Sánchez Ortega de “inesperado y no autorizado”, añadiendo que la protesta política individual violaba la política de la compañía, dado que contraviene su “responsabilidad de crear una sociedad más conectada, solidaria y civilizada a través de experiencias artísticas compartidas”.

También pidió disculpas por las “molestias y malestar” que hubiera podido sentir el público, avanzando que el papel del barítono en Tosca sería interpretado por otro artista el resto de funciones, que continuarán hasta este sábado 24 de octubre.

Sánchez Ortega, por su parte, aseguró en sus redes sociales que no tenía “ningún arrepentimiento” y advirtió de que lo sucedido, es “la situación de las instituciones culturales en Canadá”. Tosca es una ópera compuesta por Giacomo Puccini, que versa sobre la traición y el amor durante la agitación política en la Roma napoleónica. El barítono encarnaba a Cesare Angelotti, un prisionero político fugado. “Para mí fue un honor interpretarle”, añadió en su cuenta de Instagram, en la que él mismo compartió el vídeo del momento.

Gabriel Sánchez Ortega forma parte del Programa de Desarrollo Artístico McPhee de la Ópera de Calgary, en el que se encuentra cursando su primer año. En la página web de la institución indica que también interpretará a el Rey en Cenicienta, Ludovico en Otello y el papel protagonista en El flautista de Hamelin. Se desconoce si la ópera le reemplazará también en estos títulos, aunque por el momento permanece anunciado en sus elencos.

elDiario.es ha intentado ponerse en contacto tanto con la Opera como con el barítono, pero no ha obtenido respuesta.

  •  

Gemini podrá consultar el correo, fotos y el calendario mientras conduces

Los asistentes de inteligencia artificial están ampliando sus funciones más allá de los móviles y ordenadores para convertirse en herramientas de ayuda durante los desplazamientos. En el coche, estos sistemas pueden responder preguntas, buscar destinos y facilitar la navegación mediante comandos de voz, sin que el conductor tenga que apartar la vista de la carretera para consultar la pantalla del móvil o el navegador GPS.

En este sentido, Google quiere dar un paso más con Gemini, al que está incorporando funciones capaces de utilizar información personal de distintas aplicaciones para ofrecer respuestas adaptadas a cada conductor. Por lo tanto, gracias a esta actualización, el asistente de Google puede hablar con naturalidad "para ser más productivo" y generar ideas mientras una persona está conduciendo.

Así lo indica la compañía de Mountain View en una publicación de su blog oficial: "Un asistente es aún más útil cuando conoce el mundo y te conoce a ti".

Gemini llega a tu coche: así puedes sacarle el máximo partido

Para hacer al asistente más útil, Google ha lanzado Inteligencia Personal con Gemini para conectar de forma segura la información de las aplicaciones, como Gmail, Google Calendar, Google Fotos, Google Maps, YouTube y Búsqueda.

Con esta función, los usuarios pueden recuperar detalles específicos de un correo electrónico, una fotografía o un lugar guardado en Google Maps para responder a una pregunta o razonar a partir de fuentes complejas, siendo "especialmente útil" cuando una persona está al volante. Además, tal y como indica Google, la inteligencia artificial se encarga del "trabajo pesado" para que los usuarios puedan hablar con naturalidad, sin tener que explicar el contexto ni buscar información.

Respecto a su disponibilidad, Inteligencia Personal ya está disponible en Android Auto y, en los próximos meses, en vehículos con Google integrado. Si el usuario ya ha activado esta función en la aplicación de Gemini, también estará habilitada automáticamente en el coche. De lo contrario, podrá configurarla en cualquier momento desde los ajustes del asistente.

Ejemplos de cómo usar Gemini en el coche

Los usuarios pueden preguntar cuál es la puerta de embarque de su vuelo mientras van de camino al aeropuerto, sin necesidad de buscar el correo de confirmación ni consultar por separado si va con retraso. También, pueden recibir recomendaciones personalizadas de restaurantes o recuperar información sin detenerse durante el viaje —por ejemplo, es posible pedir a Gemini que localice el lavadero de coches que fotografió la semana anterior e indique cómo llegar, sin tener que buscar la imagen en la galería del móvil—.

También, el conductor puede dar indicaciones a Gemini con frases naturales, como pedirle que le lleve a una cita médica, sin necesidad de recordar la dirección. Además, puede recuperar conversaciones anteriores para localizar un sitio, por ejemplo, solicitar que le guíe hasta la cafetería de la que habló el día anterior.

Cabe mencionar que las apps de Google no se conectan hasta que el usuario decida activar Inteligencia Personal, teniendo en cuenta que se puede desactivar en cualquier momento en la configuración de Gemini. Además, los coches con Google integrado solo comparten respuestas personalizadas cuando se está dentro del vehículo con el teléfono conectado.

  •  

Dos agentes de OpenAI desactivaron parte de los sistemas que les vigilaban

El desarrollo de agentes de inteligencia artificial capaces de ejecutar tareas de forma autónoma plantea desafíos en materia de seguridad y supervisión. Estos sistemas pueden llevar a cabo operaciones complejas sin que una persona tenga que intervenir en cada paso, pero también pueden interpretar instrucciones de forma inesperada y actuar al margen de las medidas de control previstas por sus desarrolladores.

Desafortunadamente, esta situación ha vuelto a quedar de manifiesto con un incidente interno de OpenAI, en el que dos de sus agentes de IA debilitaron partes de un sistema de monitoreo interno diseñado para detectar comportamientos indebidos.

La compañía de Sam Altman ha dado a conocer en una publicación de su blog oficial que los agentes de IA actuaron de forma no prevista por sus desarrolladores y, aunque dicho incidente ocurrió durante la realización de tareas internas de programación y no se consideró de extrema gravedad, este escenario pone de relieve que los sistemas en los que confían los desarrolladores para detectar comportamientos inadecuados de la IA son vulnerables a los propios agentes que deben supervisar.

Por ahora, OpenAI ha indicado que está investigando si sus modelos tienden a eludir la supervisión y si llegan a buscar argumentos para justificar ese comportamiento, teniendo en cuenta que está implementando medidas para dificultar que los modelos desactiven los sistemas de monitoreo. Además, la compañía todavía no tiene una "explicación satisfactoria" para este comportamiento, aunque lo están investigando mediante la creación de evaluaciones pareadas, el remuestreo de continuaciones de agentes y experimentos sobre las actividades internas de los modelos.

¿Qué ha pasado exactamente?

La compañía explica que, en dos tareas de codificación interna, los agentes debilitaron la monitorización de desalineaciones al realizar los cambios de software solicitados.

Concretamente, un agente GPT-6.1 Sol que reparaba una canalización de evaluación deshabilitó las alertas automáticas al equipo de seguridad, interpretando una instrucción previa de no enviar mensajes durante una búsqueda en el historial de Slack como motivo para suprimir las notificaciones de monitorización. Mientras tanto, un agente GPT-6 Astra que migraba un programa eliminó su integración de monitorización para que coincidiera con una implementación de referencia y, posteriormente, afirmó falsamente al usuario que no había eliminado el monitor.

En ambos casos, los agentes consideraron si debían mantenerse las medidas de seguridad de la monitorización, pero interpretaron las instrucciones de codificación rutinarias como autorización para debilitarlas.

En respuesta, OpenAI está reforzando su sistema de monitorización de desalineaciones y continúa evaluando si estos casos reflejan una "persistencia excesiva benigna" o una propensión a evadir la monitorización de desalineaciones en particular.

  •  

Google asegura que Gemini 4 Argon puede completar Minecraft sin ayuda humana

Minecraft es uno de los videojuegos más populares del mundo, conocido por ofrecer un universo abierto en el que los jugadores pueden explorar, extraer recursos, construir estructuras y enfrentarse a distintas criaturas. Aunque no tiene un único objetivo, uno de los mayores desafíos de su modo Supervivencia consiste en derrotar al Ender Dragon, el jefe final que habita en una dimensión llamada EI End.

Para llegar hasta él los jugadores deben reunir materiales, fabricar herramientas y armas, conseguir recursos especiales y superar diferentes peligros antes de enfrentarse al combate final. Esta sucesión de tareas exige planificación, capacidad de adaptación y resolución de problemas, unas habilidades que Google DeepMind ha querido poner a prueba con sus agentes de inteligencia artificial, que han logrado completar el desafío de forma autónoma y sin ayuda humana.

Acorde a la información compartida en un artículo de investigación, los investigadores de Google DeepMind afirman que cuatro agentes de Gemini 4 Argon derrotaron a Ender Dragon de forma autónoma y con herramientas estándar, de esta manera, han podido demostrar que las habilidades necesarias —como trabajar en equipo y perseverar en un objetivo— son las mismas que los agentes de IA necesitan para el trabajo en el mundo real.

Así han conseguido los agentes de Google pasarse Minecraft sin ayuda humana

Los agentes empezaron en un mundo de supervivencia en modo Fácil y se asignaron el objetivo de derrotar a Ender Dragon. Como resultado, los agentes completaron el juego en tan solo 27 horas y 14 minutos, teniendo en cuenta que, durante el proceso, los jugadores controlados por la IA murieron 605 veces —la mayoría en manos de monstruos—.

Los investigadores reconocen que vieron la partida en un panel de control en tiempo real y que podrían haber intervenido en cualquier momento, pero aseguran que no fue necesario. Sin embargo, cabe mencionar que el juego se ejecutaba en dificultad Fácil, lo que significa que los ataques de los enemigos infligían menos daño.

Además, dado que los agentes de inteligencia artificial juegan mediante código en lugar de una pantalla, tienen acceso a información que un jugador humano no tiene. En este sentido, Google pone de ejemplo que los agentes sabían qué bloques estaban ocultos para facilitar la minería del juego, e incluso conocían las estrategias óptimas para jugar.

Tan solo bastaron 27 horas

La investigación concluye que los agentes de IA pueden afrontar tareas complejas durante periodos prolongados sin necesidad de supervisión humana constante. En el caso de Minecraft, cuatro agentes de Gemini 4 Argon lograron derrotar al Ender Dragon tras 27 horas y 14 minutos, durante los que escribieron 2.783 programas, compartieron información y se repartieron el trabajo de forma autónoma.

Sin embargo, los investigadores advierten que el resultado no demuestra que la IA pueda desenvolverse igual de bien en cualquier entorno, ya que los agentes recibieron información detallada del mundo a través de herramientas de programación, en lugar de percibirlo como lo haría una persona. Además, el experimento se basa en una única partida, por lo que todavía queda por comprobar la fiabilidad de este método. Aun así, el estudio apunta a que la coordinación entre agentes, la memoria compartida y la capacidad de corregir errores podrían trasladarse a tareas profesionales más complejas, como el desarrollo de software.

  •  

Los agentes de IA, de nuevo en el punto de mira tras un 'hackeo' a SharkNinja y John Deere

El avance de la inteligencia artificial ha aumentado la preocupación por los riesgos cibernéticos, ya que estas herramientas pueden facilitar ataques a gran escala y ejecutar operaciones con una intervención humana cada vez menor.

Un ejemplo reciente es el caso de un ciberdelincuente que consiguió infiltrarse en más de 100 sitios web mediante un ejército de agentes de IA que operaban de forma autónoma en gran medida, según los hallazgos de la firma de seguridad en inteligencia artificial Norforge. Por ahora, dicha compañía ha identificado a todas las víctimas, pero la agencia Reuters ha dado a conocer que entre los afectados se encuentran empresas como John Deere, SharkNinja y Cummins.

Por ahora, los investigadores de Norforge han descubierto estos ataques a través de instancias expuestas de Cairn, una plataforma de IA de código abierto que se define como un "motor de resolución de problemas de propósito general". Esta herramienta permite a los usuarios establecer un punto de partida y un objetivo final para que los agentes completen las tareas asignadas y documenten sus avances. Sin embargo, Norforge advierte que estas capacidades también pueden utilizarse para coordinar ciberataques mediante agentes que ejecutan operaciones con escasa intervención humana.

¿Qué método seguían las amenazas?

Según Reuters, el ciberdelincuente responsable de las intrusiones fue el más activo de los operadores detectados por Norforge en instancias expuestas de Cairn.

Sus ataques se dirigieron contra empresas de Estados Unidos, Canadá, Australia y Japón, y seguían un método basado en el uso de menos de 100 caracteres chinos para ejecutar sus tácticas de intrusión. Además, las operaciones que culminaron con éxito requerían unas 23 horas y, en total, Norforge identificó más de 20 instancias expuestas de Cairn con indicios de estar siendo utilizadas con fines maliciosos.

En declaraciones al diario The Verge, Melinda Koski, portavoz de Cummins, ha afirmado que la compañía está investigando un posible ciberataque contra una página web gestionada por uno de sus proveedores externos. Por otro lado, John Deere ha asegurado a Reuters que no existen indicios de que el incidente haya comprometido información confidencial. SharkNinja, por su parte, ha explicado que la brecha afectó a una web independiente que alojaba información de soporte de sus productos y confirmó que la amenaza ya está contenida.

Por ahora, Norforge afirma que está trabajando para lograr la eliminación de las instancias maliciosas de Cairn.

  •  

¿Cuánta batería tiene el iPhone Duo? El etiquetado de la Unión Europea lo revela antes de su llegada

Apple llevaba años trabajando en el desarrollo de su primer plegable, pero los altos costes de los componentes avanzados y la necesidad de materiales premium provocaron que dicho móvil no saliera a la luz hasta este año.

Presentado en septiembre bajo el nombre iPhone Duo, este smartphone llegó al mercado de los plegables con un formato similar al de un pasaporte, una pantalla plegable super Retina XDR de 7,6 pulgadas junto a una pantalla exterior de 6,4 pulgadas, una bisagra formada por más de 100 componentes, una cámara principal Fusion de 48 megapíxeles y un ultra gran angular de 48 megapíxeles con fotografía macro, el chip A20 Pro de 2 nanómetros y Apple Intelligence.

Pese a que en la keynote 'Surprise and shine' se dieron a conocer todas las características del iPhone Duo junto al precio y la fecha de lanzamiento, hubo un rasgo que Apple no compartió durante la presentación. Concretamente, la compañía de Cupertino no dio a conocer la capacidad de la batería, ya que tan solo reveló que ofrece hasta 44 horas de reproducción de vídeo en la pantalla exterior y hasta 31 horas en la pantalla interior.

Ahora, tras proceder al etiquetado energético que es obligatorio en la Unión Europea ante su próxima comercialización en el mercado europeo, por fin se ha podido conocer que la capacidad de la batería del iPhone Duo es de 4.883 mAh, soportando mil ciclos de carga y ofreciendo una autonomía por ciclo de carga de 51 horas y 30 minutos.

Según los datos del Registro europeo de productos para el etiquetado energético, el iPhone Duo tiene una batería de mayor capacidad que los modelos plegables de Samsung, Google y Motorola, aunque queda por detrás de los Honor Magic V6 y vivo X Fold6. En comparación, el Galaxy Z Fold 8 Ultra figura con una capacidad asignada de 4.854 mAh y una vida útil de 1.200 ciclos de carga, el Galaxy Fold 8 registra 4.660 mAh y una autonomía de 49 horas y 10 minutos, mientras que el Galaxy Z Flip 8 cuenta con 4.174 mAh y alcanza las 44 horas y 10 minutos por ciclo.

¿Cuándo estará disponible el iPhone Duo?

El iPhone Duo está disponible en los colores blanco estrella y cielo nocturno con las capacidades de 256 GB, 512 GB, 1 TB y 2 TB.

En España, el modelo de 256 GB parte de 2.339 euros, la versión de 512 GB cuesta 2.589 euros, la de 1 TB sube hasta los 3.089 euros y el modelo con 2 TB de almacenamiento alcanza los 3.839 euros. Respecto a su disponibilidad, Apple abrió las reservas el 16 de octubre y las primeras unidades se iban a enviar el próximo día 23 de este mismo mes, pero, por sorpresa de los usuarios, no llegarán hasta enero de 2027.

Por el momento, Apple no ha explicado los motivos del retraso en las entregas, aunque todo apunta a una posible falta de stock. Aun así, el dispositivo sigue disponible para reservar, si bien los compradores tendrán que esperar más tiempo para recibirlo.

  •  

Spotify endurece el control de los planes familiares con códigos QR y posibles vetos de un año

Spotify está añadiendo un nuevo método para controlar el uso compartido del plan familiar mediante la verificación por código QR. Al igual que hicieron las plataformas de streaming como HBO Max o Netflix para prohibir el uso de las cuentas compartidas, dicha aplicación ha tomado la decisión de probar un nuevo método para limitar el uso de su plan familiar, explicando en su página de soporte que los miembros tendrán que "verificar que viven con el administrador del plan escaneando un código QR".

Según detalla Spotify, la verificación se realiza mediante un código QR que aparece en el móvil del administrador del plan y que deben escanear los demás miembros para confirmar que se encuentran en el mismo lugar. Además, para completar el proceso, hay que seguir estos pasos:

  • El administrador debe abrir Spotify en su móvil, tocar su foto de perfil, entrar en 'Tu Premium' y seleccionar 'Administrar' para mostrar el código QR.
  • El miembro del plan debe escanearlo con la cámara de su teléfono cuando reciba la notificación correspondiente.
  • Ambos deben encontrarse en el mismo lugar durante la verificación.

Este procedimiento solo está disponible en la aplicación móvil, por lo que es necesario tener instalada la última versión. Asimismo, Spotify indica que los usuarios disponen de siete días desde la recepción de la notificación para completar el escaneo, ya que, en caso de no cumplir el plazo o no conseguir verificar su ubicación, no podrán unirse a otro plan Familiar o Dúo durante los próximos doce meses.

¿Cuánto cuesta el plan familiar de Spotify en España?

Los familiares que viven en el mismo domicilio pueden disfrutar de hasta seis cuentas Premium por 20,99 euros al mes. Este plan permite escuchar música allá donde se quiera con el modo sin conexión, no incluye anuncios, permite saltar canciones sin límite y cada miembro tiene su propia cuenta con recomendaciones personalizadas acorde a los gustos de cada uno.

Cabe mencionar que cada mes se envía una única factura de 20,99 euros al usuario que haya contratado el plan familiar y que es posible añadir a menores de 13 años gracias a las cuentas administradas por los controles parentales.

  •  

Tesla revela cómo funciona su Roadster 'volador': piezas de Optimus, nitrógeno...

Los coches voladores han dejado ser una fantasía reservada a las películas de ciencia ficción para convertirse en una de las grandes promesas de la industria del motor. Saltar por los aires y recorrer el asfalto a velocidades propias de un circuito son algunas de las posibilidades que evocan estos vehículos futuristas, siendo una idea que Tesla quiere llevar más allá con su superdeportivo capaz de combinar la potencia de un coche eléctrico con un sistema de propulsión que le permite elevarse del suelo.

Dado a conocer hace menos de una semana, el Tesla Roadster se ha hecho viral porque incorpora propulsores para circular boca abajo, acelera de 0 a 96 kilómetros por hora en menos de un segundo, proporciona una autonomía de 480 kilómetros, supera los 370 kilómetros por hora y, como demostró en su evento de presentación en las instalaciones de SpaceX (Texas, Estados Unidos), es capaz de salir despedido por el aire, hacer una voltereta y aterrizar de forma controlada. Pero, ¿cómo es posible que pueda hacer todas estas acciones?

Lars Moravy, vicepresidente de ingeniería de Tesla, explica en una entrevista con Hagerty que Roadster incorpora un depósito de nitrógeno de 200 litros y cuatro propulsores traseros, teniendo en cuenta que los tanques almacenan nitrógeno comprimido a alta presión para generar el empuje necesario para elevar el vehículo por el aires. Además, dispone de cuatro ventiladores que generan una fuerza de succión para aumentar el agarre al asfalto, siendo un mecanismo realmente útil a bajas velocidades cuando la aerodinámica no basta para mantener la misma adherencia.

También, según Moravy, Roadster permite superar las 2 G de fuerza lateral en determinadas condiciones, cuenta con dos motores eléctricos que transmiten la potencia a las ruedas traseras para superar conjuntamente 1 megavatio de potencia y los 1.400 Nm de par, comparte algunas piezas con el robot humanoide Optimus de Tesla, posee una carga aerodinámica para mantenerse adherido a una superficie vertical, incorpora propulsores de gas frío para descender, cuenta con propulsores de control como si fuese un cohete de SpaceX, posee dos tanques de aire a ultra alta presión y utiliza diez toberas para ejecutar sus maniobras.

Con todo, el conjunto de estas características hace que los coches voladores sean reales, teniendo en cuenta que Elon Musk prometió que entrará en producción en 2028, aunque Tesla todavía no haya dado a conocer su precio ni fecha concreta de lanzamiento.

¿El nuevo Tesla Roadster podrá circular por las carreteras?

De entrar en producción en 2028, Tesla Roadster plantearía dudas sobre las posibles advertencias y restricciones que podría llevar asociadas un vehículo de estas características. Así lo dio a conocer Musk en la presentación: "Básicamente, puede volar como un cohete y puede realizar giros o acrobacias realmente locas. Eso sí, debo señalar que no es un vehículo precisamente optimizado para la seguridad".

Esto significa que el vehículo no estaría homologado para circular por vías públicas, teniendo en cuenta que todavía quedan incógnitas por resolver sobre su llegada al mercado. No obstante, dicho vehículo pone de manifiesto la colaboración tecnológica entre SpaceX y Tesla porque se están intensificando los esfuerzos en el desarrollo de la conducción autónoma y la robótica.

  •  

Ya tenemos próxima cita con Apple: cuándo es el evento 'Pro and Tell' y qué podría presentar

Apple ha confirmado un segundo evento para octubre. Hace menos de una semana, la compañía de Cupertino presentó su nuevo altavoz inteligente con pantalla HomeView, el renovado Apple TV 4K con el chip A19 y el HomePod mini 3 con el chip S10, pero, de cara al próximo anuncio, está previsto que se dé a conocer el rumoreado MacBook Pro con pantalla táctil y OLED.

Acorde a la información compartida por el diario Bloomberg, todo apunta a que en el evento 'Pro and Tell' del 28 de octubre se presente este nuevo portátil junto a las próximas actualizaciones del iMac y iPad mini, sirviendo de escenario para anunciar las nuevos chips Apple Silicon que incorporarán los nuevos ordenadores de la manzana mordida.

Desde que John Ternus está al frente de Apple, el nuevo CEO asume el reto de seguir impulsando la creación de productos y experiencias que pretenden transformar la manera en que las personas interactúan con la tecnología, teniendo en cuenta que desde que lidera la compañía ha presentado los nuevos iPhone 18 Pro, el esperado iPhone plegable y dispositivos orientados para el hogar.

¿Qué se puede esperar del evento Pro and Tell de Apple?

El MacBook Pro con pantalla táctil y OLED se rumorea desde principios de año. A priori, este dispositivo estará disponible en dos variantes de 14 y 16 pulgadas, incorporará la Dynamic Island para mostrar avisos o actividades en segundo plano, incluirá los gestos habituales en el iPhone y el iPad —como deslizar hacia abajo para actualizar contenido— y dispondrá de una función que permitirá utilizar un iPad como segunda pantalla del Mac.

Por otro lado, Apple prepara un modelo básico equipado con el chip M6 y una pantalla mini-LED con tecnología ProMotion. Además, la compañía también trabaja en una renovación del iMac de 24 pulgadas, que incorporaría el procesador M6 sin modificar su diseño ni su pantalla. Adermás, la gama iPad recibirá nuevas actualizaciones, entre las que destaca un iPad mini con pantalla OLED, acompañado de un nuevo iPad Pro.

También, cabe mencionar que Apple reservaría los chips M7 Pro y M7 Max para finales de 2027, mientras sus portátiles más potentes seguirían apostando por los M5 Pro y M5 Max ante la cancelación de los M6 Pro y M6 Max, una hoja de ruta que podría variar por la falta de componentes.

  •  

Japón lanza con éxito su misión para traer las primeras muestras de una luna de Marte

Japón quiere hacer historia en la exploración espacial a la hora de estudiar el origen del sistema marciano. El país nipón ha lanzado con éxito la misión Martian Moons eXploration (MMX, por sus siglas) para recolectar muestras de la superficie lunar de Fobos y estudiar su topografía, estructura interna, composición, gravedad y traer de vuelta muestras de regolito.

Mediante observaciones detalladas y el análisis de las muestras obtenidas de Fobos, esta misión quiere explorar el origen de las lunas marcianas, investigar cómo se desarrolló el proceso de formación planetaria en la región de transición entre el sistema solar interior y exterior, aclarar la formación de la esfera marciana y proporcionar nuevas perspectivas sobre la historia evolutiva del sistema de Marte.

Pero más allá del origen de las lunas marcianas, el proyecto también aspira a desarrollar una tecnología que permita realizar misiones de ida y vuelta a la esfera marciana, crear la tecnología necesaria para permitir una estancia prolongada en Marte, impulsar los avances necesarios en comunicación para que las operaciones con las estaciones terrestres sean fiables durante la exploración del espacio profundo, entender mejor la historia de la formación de Marte y sus lunas, e incluso sentar las bases de la futura exploración del planeta rojo.

Así ha sido el lanzamiento de la misión Martian Moons eXploration

El lanzamiento de la nave MMX se produjo este 19 de octubre a las 21:41 hora española peninsular desde el Centro Espacial de Tanegashima, al sur de la isla japonesa de Kyushu. Una hora después del despegue, la sonda se separó con éxito de un cohete H3 de la Agencia de Exploración Aeroespacial de Japón (JAXA) y se colocó en la órbita prevista para dirigirse hacia Fobos en un viaje de un año hacia el sistema marciano.

Una vez ahí, en 2027, entrará en una órbita cuasisatelital alrededor de Fobos y empezará a hacer observaciones detalladas para recolectar una muestra de diez gramos mediante dos aterrizajes suaves en la superficie lunar. Además, una vez completada esta encomienda, dará paso a observar la luna marciana Deimos durante la fase final de la misión.

Posteriormente, según la información compartida por la JAXA en su página oficial, la sonda abandonará el sistema marciano en 2030 y comenzará un viaje de un año de vuelta a la órbita terrestre, donde separará su cápsula de reentrada, que aterrizará en la región de Woomera (Australia), para ser recuperada para su posterior análisis en 2031.

¿Qué se espera descubrir de las muestras?

Las muestras revelarán información valiosa a los científicos sobre la composición y la geografía de las lunas Fobos y Deimos y sobre cómo llegaron a existir.

En afirmaciones recogidas por el diario especializado Space.com, Tom Statler, ejecutivo del programa MMX y científico de la División de Ciencias Planetarias de la NASA, ha dado a conocer que "Fobos y Deimos son interesantes" porque "su presencia constituye una pieza clave en la historia más amplia del sistema marciano": "Al descubrir el origen de estas lunas, obtendremos nuevos conocimientos sobre la historia tanto de Marte como de la Tierra; en particular, sobre aquellos acontecimientos que moldearon ambos planetas hace miles de millones de años y contribuyeron a crear los mundos que observamos hoy".

  •  
❌