Login

Exclusif : L’Iran, un cobra lové prêt à frapper
L’Iran et le Pakistan sont pleinement engagés dans la construction d’un ordre financier post-américain à la croisée du Moyen-Orient et de l’Asie du Sud.
Allons droit au cœur du sujet : après avoir soigneusement examiné l’échiquier, les dirigeants politiques et militaires de Téhéran sont déjà parvenus à la conclusion qu’une attaque conjointe américano-israélienne, dont la planification avance à un rythme effréné, est inévitable.
Ils se positionnent donc désormais comme un cobra lové, prêt à frapper et à injecter son venin mortel au premier signe d’une menace imminente du syndicat Epstein — sans même attendre une attaque effective.
Cette offensive préventive, dont les contours sont déjà tracés, sera dévastatrice ; elle s’étendra au-delà des bases américaines au Moyen-Orient vers d’autres cibles régionales, et pourrait notamment inclure les infrastructures énergétiques du Golfe ainsi que les câbles sous-marins (ce qui, dans ce cas, affecterait principalement le Golfe et l’Inde, bien plus que les États-Unis et l’Europe).
Nous sommes en présence d’un danger clair et immédiat : une opération militaire américano-israélienne destinée à exercer une pression sera certainement interprétée à Téhéran comme le début d’une attaque.
Ainsi, la pression en faveur de la guerre exercée par le «culte de la mort» et par Trump se heurte désormais à un seuil de tolérance iranien dangereusement bas. Les options de frappe du Pentagone vont des installations nucléaires iraniennes aux infrastructures énergétiques.
Il va sans dire que le «sociopathe en chef» — déjà en pleine panique face à la débâcle imminente des élections de mi-mandat — est une proie facile pour le puissant lobby sioniste pro-guerre et ses donateurs. Le danger stratégique suprême réside donc dans le fait que cette pression incessante puisse envoyer un signal que Téhéran interpréterait comme une attaque imminente, même si Washington affirme publiquement qu’aucune frappe n’aura lieu avant les élections de mi-mandat.
Le Yémen fait passer la situation à un niveau supérieur
Parallèlement, des sources privilégiées à Islamabad confirment le succès d’un essai de missile pakistanais à Mach 7, d’une portée de plusieurs milliers de kilomètres. Cette nouvelle capacité a tout ce qu’il faut pour modifier concrètement l’équilibre des pouvoirs au Moyen-Orient, en renforçant la portée dissuasive du Pakistan et sa capacité à influencer tous les calculs de sécurité régionaux, tout en approfondissant les liens du Pakistan avec la Chine, l’Iran et les pétro-monarchies du Golfe.
Et voici une autre exclusivité : des membres des services de renseignement militaire israéliens, notamment un général de division, ont quitté Riyad après que MbS, dans un prétendu moment de lucidité, eut dit «non» à l’offre d’»assistance» de la secte de la mort. Et pourtant, plus de 100 membres du CENTCOM sont toujours sur place.
La décision de MbS lui a peut-être été imposée par la Turquie et le Pakistan — les deux autres signataires de l’Alliance de défense de La Mecque, qui se sont soudainement retrouvés dans la même salle de crise à Riyad, côte à côte avec des agents de la secte de la mort.
Si leur départ a peut-être écarté un risque d’escalade, les agents américains restent révélés : toute frappe, d’où qu’elle vienne, faisant des victimes américaines entraînera immédiatement Washington dans la guerre entre l’Arabie saoudite et Ansarallah.
La guerre entre l’Arabie saoudite et Ansarallah atteint en effet un nouveau niveau de volatilité. Le mélange explosif constitué par l’interception d’un missile de croisière au-dessus de la province de Médine, les interceptions de drones ailleurs en Arabie saoudite et les frappes de missiles des forces armées yéménites contre le complexe présidentiel du gouvernement fantoche d’Aden n’est qu’un début.
Ce qui s’est passé après qu’Ansarallah a pris pour cible Najran — l’une des provinces du sud de l’Arabie saoudite volées au Yémen en 1934 par les Britanniques — est tout à fait stupéfiant.
Un porte-parole saoudien a accusé Ansarallah d’avoir lancé un missile de croisière sur Médine. La réponse du porte-parole emblématique des forces armées yéménites, le général Yahya Saree, a été cinglante : «Nous n’avons mené aucune opération militaire visant le territoire saoudien aujourd’hui. Par conséquent, l’affirmation de l’ennemi saoudien selon laquelle Médine aurait été prise pour cible est une pure invention et un mensonge grave».
Traduction : le Yémen frappe l’une de ses anciennes provinces ; les Saoudiens se lancent dans des fausses informations à outrance, inventant de toutes pièces une attaque contre l’une des deux mosquées sacrées — sans doute en préparation d’une opération sous faux pavillon ; puis le Yémen nie aussitôt avoir frappé quelque (italiques de ma part) territoire saoudien.
Cela signifie que Sanaa déclare subtilement, pour que tout le monde comprenne, qu’elle ne mène plus d’opérations à l’étranger (italiques de ma part) sur les trois provinces : Jizan, Najran et Asir. Elle prépare déjà — psychologiquement et opérationnellement — le terrain pour récupérer son territoire volé.
Tout cela se résume dans cette analyse yéménite succincte de la déconstruction de la fastueuse Maison des Saoud :
«Le Yémen sape les piliers ultra-fragiles de l’économie non pétrolière sur lesquels les pirates du désert ont fondé tous leurs espoirs : l’image, les investissements (IDE), l’évasion de la réalité, ainsi que l’impunité et l’invulnérabilité face au terrorisme à l’étranger».
Comment le Pakistan et l’Iran contournent le FMI
Prêtez maintenant attention à un événement assez surprenant qui s’est produit en milieu de semaine à Bangkok, lors de la réunion annuelle du FMI et de la Banque mondiale — dûment accueillie par des manifestations de rue en Thaïlande.
Le gouverneur de la Banque centrale d’Iran, Abdolnaser Hemmati, a rencontré le gouverneur de la Banque centrale du Pakistan, Jameel Ahmad, en marge de ce rituel annuel de premier plan à la gloire du dollar américain.
Le Pakistan est soumis à la poigne de fer des ajustements structurels imposés par le FMI et la Banque mondiale — et, pour couronner le tout, menacé de sanctions américaines parce qu’il entretient des relations commerciales avec l’Iran.
Le fait que le Pakistan et l’Iran discutent de facto de la dédollarisation au cœur même de la tanière du lion — le temple du dollar américain — n’a donc pas de prix.
L’infrastructure est en place depuis 2023, grâce à un accord de swap de devises utilisant le rial et la roupie à la place du dollar américain. Le troc est géré par les deux banques centrales, et les flux bancaires transitent par la Banque Melli en Iran et la Banque Mellat au Pakistan. Leurs marchés frontaliers — au moins six d’entre eux — sont en plein essor : des routes commerciales physiques qui contournent complètement le dollar américain.
Ce dont ils discutaient à Bangkok en début de semaine, c’est la manière d’étendre ce système : ils se moquent éperdument des sanctions secondaires américaines. D’autant plus que Téhéran offre à Islamabad ce que le système américain ne peut tout simplement pas offrir : la souveraineté, pas de changement de régime, pas d’austérité, pas de leçons de morale et, surtout, pas d’ajustement structurel.
Sans compter que le Pakistan a cruellement besoin du gaz iranien — et des routes commerciales de la nouvelle Route de la soie rendues possibles par la Chine.
L’Iran a bâti toute une économie en contournant complètement le FMI — et capable de survivre à un tsunami de sanctions, à un blocus et à la guerre.
Aujourd’hui, l’Iran et le Pakistan sont en pleine construction d’un ordre financier post-américain à la croisée du Moyen-Orient et de l’Asie du Sud — avec des swaps de devises, du troc, des marchés frontaliers en plein essor et des canaux bancaires adaptés, tournant ainsi en dérision les sanctions secondaires.
Soit dit en passant, cela se produit au moment même où un immense train iranien, chargé de pétrole brut — et le premier d’une longue série —, s’apprête à partir pour… la Chine via l’Asie centrale, sur la ligne ferroviaire de la «nouvelle Route de la soie» construite par la Chine.
Le cobra lové est peut-être prêt à frapper. Mais le cobra, depuis des temps immémoriaux, adore aussi faire des affaires.
Traduction: Reseau International
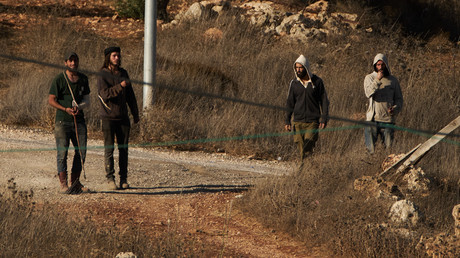 En Cisjordanie occupée, des colons israéliens masqués ont attaqué ce 17 octobre une délégation européenne à Taybeh et roué de coups Bernard Baudoux, un maire français de 78 ans. La Belgique dénonce cette agression visant aussi des Palestiniens et des diplomates. Cette attaque illustre la violence quotidienne des colons dans ce territoire occupé.