❌

Reading view

Roman House Cut Into Rock Found with Its Own Ancient Pier From the Empire’s Last Centuries on Corsica

Anyone who wants to build a house on the waterfront at Meria, at the northern tip of Corsica, has to let archaeologists look underneath first. The rule comes from the island’s regional archaeology service (the DRAC of Corsica). It has just paid off. Working on the plot, a team from Inrap, France’s national institute for […]

  •  

Descubren en Córcega una casa romana tallada en la roca con su propio puerto de los últimos siglos del Imperio

Cuando alguien quiere construirse una casa en la marina de Meria, en el extremo norte de Córcega, antes de poner el primer ladrillo hay que mirar qué hay debajo. Así lo exige el Servicio regional de Arqueología (la DRAC de Córcega), y gracias a esa norma los arqueólogos del Inrap, el instituto francés de arqueología […]

  •  

La spia scoperta dall’IA. La nuova frontiera del controspionaggio tecnologico e il caso OpenAI

Quando il bersaglio dell’intelligence diventa l’intelligenza artificiale

Il futuro dello spionaggio potrebbe essere già arrivato. E questa volta il teatro dell’operazione non è una struttura militare, un’ambasciata o un centro di ricerca governativo, ma la sede di una delle aziende tecnologiche più importanti del pianeta: OpenAI. L’arresto di Abdulrahman Alfozan, ingegnere saudita di 35 anni accusato di aver installato clandestinamente un dispositivo di registrazione all’interno di una sala riunioni riservata ai dirigenti dell’azienda di San Francisco, rappresenta un episodio particolarmente significativo nell’evoluzione delle attività di intelligence e controspionaggio. Secondo quanto comunicato dalle autorità statunitensi, il dispositivo, individuato il 30 settembre 2026, era stato occultato dietro un televisore e progettato per registrare conversazioni potenzialmente riservate. L’Fbi ha arrestato il dipendente il 9 ottobre, mentre il caso è stato reso pubblico il 13 ottobre. L’indagato deve rispondere di accuse relative all’intercettazione illecita di comunicazioni orali, ancora da accertare in sede giudiziaria.

L’aspetto più interessante della vicenda, tuttavia, non riguarda esclusivamente la tecnica di intercettazione utilizzata, ma il ruolo assunto dall’intelligenza artificiale nella ricostruzione dell’accaduto. OpenAI ha infatti dichiarato di aver impiegato i propri modelli per analizzare il dispositivo e contribuire all’identificazione del presunto responsabile. Una circostanza che introduce un elemento di profonda discontinuità rispetto ai tradizionali paradigmi del controspionaggio. Per la prima volta, almeno in un caso di questa rilevanza mediatica, emerge con particolare evidenza il ruolo operativo dell’IA nella protezione dei segreti industriali di un’azienda che sviluppa proprio sistemi avanzati di intelligenza artificiale.

Il paradosso tecnologico: l’IA al servizio dello spionaggio e del controspionaggio

La vicenda presenta un paradosso particolarmente interessante. Secondo gli elementi investigativi riportati dalla stampa statunitense, l’ingegnere avrebbe utilizzato strumenti di produttività basati sull’intelligenza artificiale per acquisire informazioni relative alla disposizione degli uffici, alla localizzazione delle sale riunioni e alla programmazione degli incontri riservati.

Gli investigatori avrebbero inoltre individuato interrogazioni rivolte a un chatbot, attraverso un account associato alla moglie dell’indagato, riguardanti la realizzazione e la configurazione di dispositivi di registrazione, la cifratura dei dati e le possibilità di accesso remoto. L’attribuzione delle singole interrogazioni rimane parte degli elementi investigativi da valutare.

In altri termini, strumenti di IA sarebbero stati impiegati nella fase preparatoria della presunta attività illecita, mentre altri sistemi di intelligenza artificiale avrebbero successivamente contribuito alla sua individuazione. È proprio questa duplice dimensione a rappresentare una delle trasformazioni più importanti dello scenario contemporaneo.

L’intelligenza artificiale non costituisce più soltanto un oggetto di interesse per i servizi di intelligence, ma diventa contemporaneamente uno strumento di supporto alle operazioni clandestine e un moltiplicatore delle capacità investigative e di controspionaggio. Se da una parte, i sistemi generativi possono ridurre le competenze specialistiche necessarie per acquisire conoscenze tecniche, analizzare ambienti organizzativi, elaborare informazioni e automatizzare determinate attività preparatorie, dall’altra, gli stessi sistemi possono contribuire a individuare anomalie, correlare informazioni apparentemente scollegate, analizzare dispositivi sospetti e supportare gli investigatori nella ricostruzione di comportamenti potenzialmente ostili. Non bisogna tuttavia confondere il supporto algoritmico con un’autonoma capacità investigativa.

Nel caso OpenAI, l’identificazione del sospettato è maturata attraverso un insieme di elementi che comprendevano analisi tecniche, registrazioni delle telecamere, riscontri documentali e attività investigative tradizionali. In altri termini, l’IA ha contribuito al processo, ma non ha sostituito l’investigatore, e questa distinzione è fondamentale per comprendere il futuro del controspionaggio.

Il vero obiettivo strategico: conquistare i segreti dell’intelligenza artificiale

Per comprendere maggiormente il significato geopolitico dell’episodio occorre considerare il valore strategico assunto dalle tecnologie di intelligenza artificiale.

I modelli avanzati non rappresentano semplicemente prodotti commerciali. Sono infrastrutture tecnologiche capaci di influenzare la competitività economica, l’innovazione industriale, la ricerca scientifica, la sicurezza cibernetica e le capacità militari degli Stati. La conoscenza delle architetture dei modelli, dei processi di addestramento, dei sistemi di ottimizzazione, delle vulnerabilità e delle strategie di sviluppo può rappresentare un vantaggio competitivo straordinario.

In questo contesto, aziende come OpenAI, Google DeepMind, Anthropic e gli altri protagonisti della ricerca avanzata diventano obiettivi potenzialmente appetibili per attività di intelligence economica, industriale e tecnologica. L’interesse non riguarda necessariamente soltanto la sottrazione del codice sorgente o dei parametri dei modelli, poichè anche le informazioni apparentemente meno sensibili possono assumere un valore strategico. Programmi di ricerca non ancora pubblici, accordi con governi e organizzazioni militari, partnership industriali, strategie di acquisizione, capacità computazionali disponibili, roadmap tecnologiche e vulnerabilità organizzative, o anche una conversazione riservata tra dirigenti, può rivelare informazioni che non compaiono in alcun documento ufficiale.

Da questo punto di vista, l’intercettazione ambientale mantiene un’importanza considerevole anche nell’epoca dell’intelligenza artificiale. Il caso OpenAI dimostra quindi che l’evoluzione tecnologica non determina necessariamente la scomparsa delle metodologie tradizionali dello spionaggio, ma favorisce la loro integrazione con strumenti digitali sempre più sofisticati.

La minaccia interna: il punto debole delle organizzazioni tecnologiche

Un altro degli aspetti più rilevanti dell’episodio riguarda la cosiddetta “insider threat”, ossia la minaccia rappresentata da soggetti che operano all’interno di un’organizzazione e che possono sfruttare la propria posizione per compromettere informazioni, sistemi o processi aziendali.

Nelle attività di controspionaggio, il fattore umano continua a rappresentare una delle principali vulnerabilità. Un dipendente può conoscere le procedure interne, le abitudini dei dirigenti, le modalità di accesso agli ambienti riservati e le caratteristiche delle infrastrutture tecnologiche. Può inoltre disporre di credenziali, autorizzazioni e relazioni professionali che rendono meno evidente un comportamento anomalo. La crescente digitalizzazione delle organizzazioni non elimina questa vulnerabilità; al contrario, può ampliarne la portata, soprattutto quando le informazioni interne sono distribuite tra piattaforme collaborative, assistenti intelligenti e sistemi automatizzati di gestione aziendale.

Nel caso OpenAI, secondo gli atti investigativi, l’ingegnere avrebbe cercato informazioni sulle sale riunioni e sulle attività dei dirigenti attraverso strumenti interni di produttività. Questo elemento evidenzia una questione particolarmente delicata: gli strumenti di intelligenza artificiale adottati per migliorare l’efficienza organizzativa possono diventare, se non adeguatamente governati, strumenti di ricognizione interna. Ad esempio, un assistente digitale autorizzato ad accedere a calendari, documenti, organigrammi e informazioni operative può infatti consentire a un utente di ricostruire aspetti sensibili dell’organizzazione. Di conseguenzaa, non è necessario violare un sistema informatico se è possibile ottenere informazioni attraverso funzionalità legittime, ma utilizzate per finalità improprie.

Il problema diventa quindi quello della gestione delle autorizzazioni, della segmentazione informativa e della capacità di identificare interrogazioni anomale. La sicurezza non può più limitarsi a stabilire chi abbia accesso a un determinato sistema, ma deve considerare anche quali informazioni possano essere ricostruite attraverso l’interazione tra sistemi diversi.

Lo spionaggio a basso costo contro infrastrutture miliardarie

Secondo le ricostruzioni tecniche pubblicate dopo l’arresto, il dispositivo sarebbe stato realizzato utilizzando una piccola scheda elettronica commerciale, la Seeed Studio XIAO ESP32-S3 Sense, disponibile a un prezzo indicativo di circa 14 dollari nella sua configurazione di base.

La cifra non rappresenta necessariamente il costo complessivo dell’apparato modificato, ma evidenzia un fenomeno significativo: la progressiva riduzione delle barriere economiche e tecnologiche per realizzare strumenti di sorveglianza. Microcontrollori, sensori miniaturizzati, connettività wireless, sistemi di memorizzazione e software open source permettono oggi di costruire dispositivi con funzionalità che in passato richiedevano apparecchiature specialistiche, e la disponibilità di sistemi di IA generativa può ulteriormente accelerare questo processo, facilitando la comprensione delle tecnologie e la soluzione di problemi di programmazione. Si determina così una crescente asimmetria tra il valore delle informazioni da proteggere e il costo degli strumenti potenzialmente impiegabili per comprometterle.

Un’organizzazione può investire miliardi di dollari nello sviluppo di tecnologie avanzate e trovarsi esposta a un dispositivo fisico di costo estremamente contenuto. Il punto debole non è necessariamente il sistema informatico più sofisticato, ma un ambiente apparentemente ordinario: una sala riunioni, un televisore, una porta USB o una procedura di controllo fisico non sufficientemente rigorosa. È la dimostrazione che la cybersecurity, da sola, non coincide con la sicurezza complessiva dell’organizzazione.

Intelligence economica e sicurezza nazionale: il nuovo fronte della competizione globale

Questa vicenda si inserisce, peraltro, in uno scenario internazionale caratterizzato da una competizione tecnologica sempre più intense soprattutto tra Stati Uniti e Cina, Paesi che considerano l’intelligenza artificiale una componente essenziale della propria capacità di proiezione economica, militare e geopolitica. Il controllo delle tecnologie avanzate, delle infrastrutture computazionali e delle filiere dei semiconduttori è ormai parte integrante delle strategie di sicurezza nazionale. In questo quadro, le aziende private che sviluppano tecnologie strategiche assumono una funzione che supera la dimensione puramente commerciale e diventano depositarie di conoscenze rilevanti per la sicurezza degli Stati e, conseguentemente, potenziali obiettivi di attività informative ostili.

Occorre però introdurre una precisazione fondamentale: allo stato delle informazioni pubblicamente disponibili, non esistono elementi sufficienti per attribuire il caso OpenAI a un servizio di intelligence straniero o a un’operazione promossa da uno Stato. La nazionalità saudita dell’indagato non costituisce, naturalmente, un elemento idoneo a dimostrare collegamenti con apparati governativi. Non risultano inoltre chiariti il movente, l’eventuale destinatario delle informazioni e l’effettiva acquisizione di conversazioni riservate. OpenAI ha dichiarato di non aver rilevato prove di sottrazione di pesi dei modelli, codice sorgente o dati dei clienti. Tale circostanza non equivale, tuttavia, a escludere in via definitiva ogni possibile registrazione ambientale. La distinzione tra fatti accertati, ipotesi investigative e interpretazioni strategiche è essenziale, e ciò non impedisce di riconoscere che le modalità dell’episodio richiamano problematiche tipiche del controspionaggio industriale: accesso interno, ricognizione preliminare, acquisizione clandestina di informazioni e possibile compromissione di segreti aziendali.

Le implicazioni per l’Italia e per la sicurezza europea

Il caso OpenAI offre spunti di riflessione anche per il sistema industriale e istituzionale italiano. Le organizzazioni che operano nei settori della difesa, dell’aerospazio, dell’energia, delle telecomunicazioni, della ricerca scientifica e delle tecnologie digitali custodiscono informazioni che possono assumere un rilevante valore strategico. La loro protezione richiede un approccio integrato nel quale sicurezza fisica, cybersecurity, intelligence economica e gestione del personale non siano più considerate dimensioni separate. In particolare, sarebbe opportuno rafforzare le capacità di prevenzione delle minacce interne, sviluppare procedure di verifica dei dispositivi presenti negli ambienti sensibili, controllare l’accesso alle informazioni strategiche e adottare strumenti di analisi delle anomalie opportunamente regolamentati.

Un’attenzione specifica dovrebbe essere dedicata agli assistenti di IA integrati nei sistemi documentali e organizzativi. Le amministrazioni pubbliche, le università e i centri di ricerca rappresentano ambienti nei quali la circolazione delle informazioni costituisce una condizione essenziale per l’innovazione, ma può generare vulnerabilità significative quando mancano adeguati criteri di classificazione e protezione. La protezione del patrimonio tecnologico nazionale non può essere affidata esclusivamente alle misure tradizionali di sicurezza informatica. Occorre sviluppare una vera cultura del controspionaggio tecnologico, capace di riconoscere che le informazioni strategiche possono essere sottratte non soltanto attraverso attacchi informatici, ma anche mediante strumenti fisici, comportamenti interni e utilizzi impropri delle piattaforme intelligenti.

Verso lo Spionaggio 6.0: la convergenza tra fattore umano, tecnologie digitali e intelligenza artificiale

L’episodio di San Francisco rappresenta un esempio emblematico della trasformazione delle attività di intelligence nell’era dell’intelligenza artificiale.

Lo spionaggio contemporaneo non è caratterizzato dalla sostituzione delle tecniche tradizionali con strumenti esclusivamente digitali. È piuttosto il risultato della loro progressiva convergenza. Il fattore umano continua a essere centrale, ma opera in un ambiente nel quale sistemi intelligenti, infrastrutture digitali, sensori miniaturizzati e capacità di analisi automatizzata modificano profondamente le modalità di acquisizione e protezione delle informazioni.

Questa convergenza rappresenta uno degli elementi distintivi di quello che possiamo definire Spionaggio 6.0: una dimensione nella quale l’intelligence diventa sempre più tecnologicamente aumentata, interconnessa e caratterizzata dall’impiego dell’intelligenza artificiale lungo l’intero ciclo informativo.

L’IA può assistere la ricognizione, l’elaborazione delle informazioni, la valutazione dei rischi e le attività di controspionaggio, ma il suo utilizzo non elimina la necessità dell’analisi umana, della valutazione contestuale e della responsabilità decisionale. Anzi, proprio la crescente sofisticazione degli strumenti tecnologici rende ancora più importante la capacità di distinguere un indizio da una prova, un’anomalia da una minaccia e una correlazione da un rapporto causale.

  •  

Selma Blair ‘did not intend to harm anyone’ during airplane incident, representatives say

Actor experienced a ‘medical emergency’ on flight during which she allegedly injured crew members, statement says

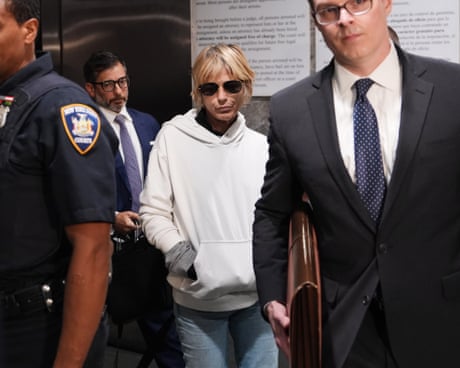
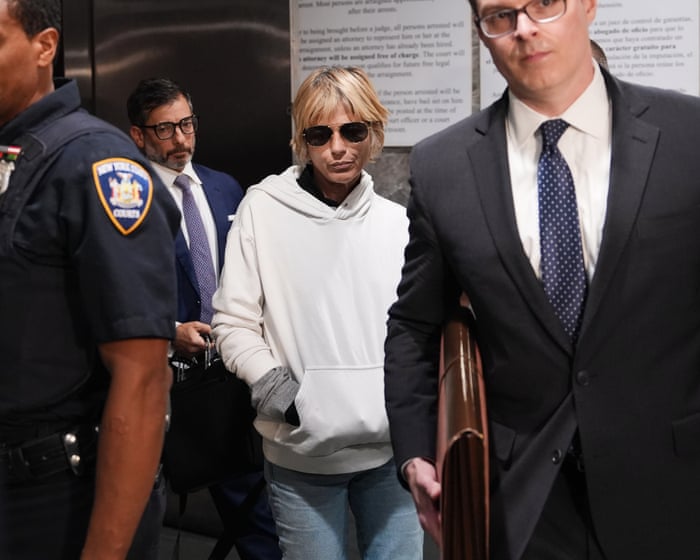
Actor Selma Blair did not mean to hurt anyone during the recent flight which led to her arrest on allegations that she assaulted a pair of cabin crew members, a police officer and a nurse, her representatives said on Friday in a statement that characterized the episode as a medical emergency.

The lengthy statement also dismissed prior media coverage of Blair’s arrest after a Delta Air Lines flight from Los Angeles to New York as unsympathetic and inaccurate, singling out reporting from several outlets alleging that she tried to open the door of the airplane that she and her fellow passengers were on.

Continue reading...

© Photograph: Ryan Murphy/AP

© Photograph: Ryan Murphy/AP

© Photograph: Ryan Murphy/AP

  •  

El verano eterno deja “en pausa” la vegetación de Doñana

El verano eterno deja “en pausa” la vegetación de Doñana

Tras un año "razonable" de lluvias y "bueno" en lo que respecta a la reproducción de aves, la Estación Biológica alerta de que el estío se prolonga durante cada vez más tiempo y que el calor "vuelve muy difícil el día a día"

Torres para capturar remolinos de viento que nos cuentan cómo respira Doñana

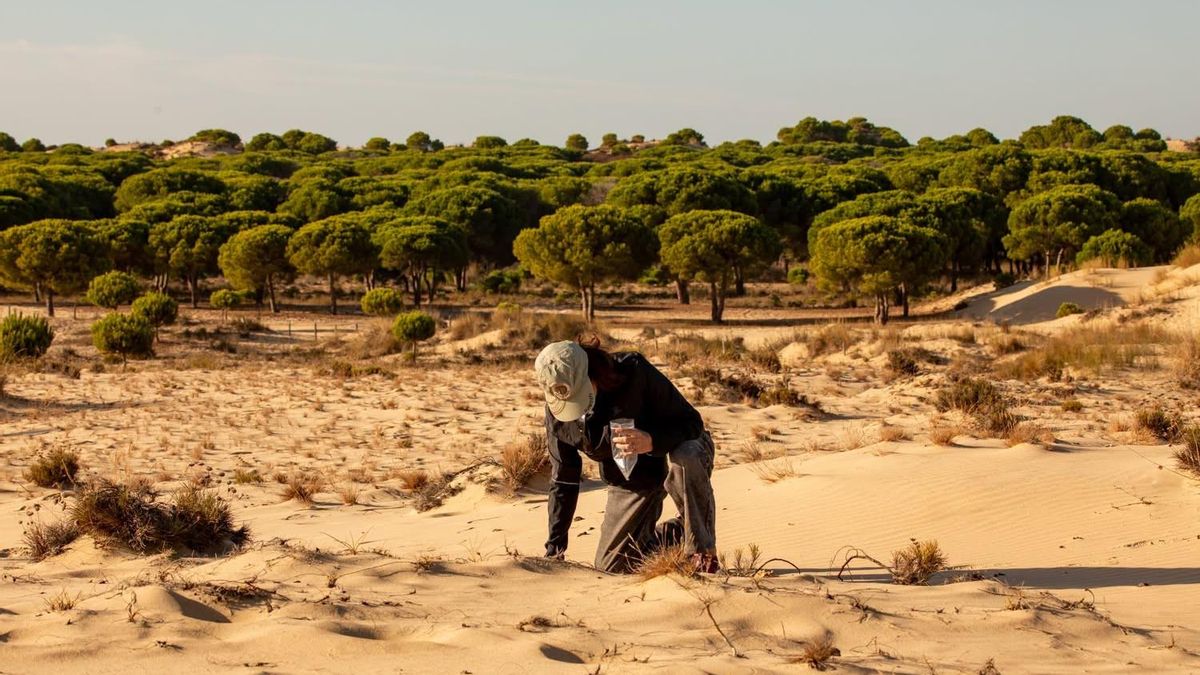
Doñana es un espacio tan grande y tan diverso que siempre hay lugar para que, en paralelo, se produzcan buenas y malas noticias. El pasado 30 de septiembre acabó un año hidrológico que en el parque nacional se puede definir de “razonable” en cuanto a lluvias y “bueno” en lo que respecta a la cría de aves, pero las cosas se han complicado con un verano que como quien dice todavía se hace sentir. Esto se ha traducido en un septiembre con récord histórico de temperaturas, lo que tiene a la vegetación del parque “en pausa” y con una elevada mortalidad.

Este es el balance que hace el director de la Estación Biológica de Doñana (EBD), Eloy Revilla, que alerta de que son señales de un “cambio de patrón” fruto de los efectos cada vez más evidentes del cambio climático. Esto propicia “un verano larguísimo” y unas “altísimas temperaturas”, y como muestra valga el botón de que 13 de los 25 días más calurosos del pasado estío se vivieron en septiembre, con récord el 3 de ese mes y sus 42,2 grados.

“En septiembre se han batido todos los récords de temperatura histórica”, apostilla, y toda la primera mitad de octubre también ha tenido registros elevados. Esto propicia que la vegetación en Doñana esté “en pausa” y lo que es peor, “se observa una mortalidad importante en muchas zonas”.

“Un patrón de cambio”

“Hay un patrón de cambio que se está observando en muchos años consecutivos”, prosigue su análisis, y que “tiene que ver directamente con el cambio climático”. Esto no solo ocurre en Doñana, advierte, ya que es algo evidente “en muchos más sitios”, lo cual “genera incertidumbre desde el punto de vista del funcionamiento de los ecosistemas”.

Y eso que el año hidrológico ha sido “bastante razonable” desde el punto de vista de la marisma y de las poblaciones de aves, tras unas lluvias invernales que permitieron una inundación importante y propiciaron “un buen año de reproducción”. La abundancia de agua ha permitido, además, que la laguna más grande, Santa Olalla, no se haya secado por segundo año consecutivo, aunque ha entrado en octubre con un aspecto no precisamente exuberante.

La conclusión es que el verano “se está volviendo muy difícil en el día a día” y eso “tiene que ver directamente con el cambio climático”. Esto provoca “cambios muy importantes” que no solo sacuden a este enclave natural, sino que “nos están afectando a nosotros también como país, tanto en la agricultura como en los servicios”. En este sentido, resalta “que no hay que olvidar que España ”es dependiente del turismo“, aunque aquí Doñana funciona como una oportunidad: ”Es un buen lugar para hacer un seguimiento muy fino y que podamos adelantarnos y adaptarnos“

La cuestión del acuífero

Junto a ello, y a la hora de hacer balance del año hidrológico, apunta a otro problema recurrente en el parque como es la situación del acuífero, “que está pendiente de recuperarse”. Este proceso es mucho más lento, porque el último informe técnico (referido al ejercicio 2024/25) evidenció que el año con más agua en una década –con precipitaciones un 123% por encima de la media– no logró una mejora significativa. “Una recuperación del acuífero requiere no un año aislado, sino un nuevo periodo húmedo”, apuntaba al respecto el análisis de la Confederación Hidrográfica del Guadalquivir (CHG).

Tanto es así, que en julio volvió a repetirse lo que ya se ha convertido en un ritual: la Unesco alertó de que Doñana podría entrar en su lista negra de patrimonio en peligro si no se rehabilita esta masa de agua subterránea clave para la vida del parque. El último paso para caminar en esta recuperación se ha dado esta misma semana, con la publicación por fin de las ayudas para los agricultores que dejen de cultivar en el parque y, así, disminuir las extracciones.

Hablamos de 407 hectáreas, y el cálculo oficial es que esto permitiría reducir en 1,8 hectómetros cúbicos anuales el consumo de agua para riego en la zona. El Ministerio para la Transición Ecológica define este dato como “muy significativo” si se tiene en cuenta que el volumen de agua que ahora se extrae de manera ilegal es de casi 1,5 hectómetros cúbicos al año. WWF, en cambio, eleva esta cifra hasta 13,34 hectómetros, ya que calcula que todavía hay unas 3.330 hectáreas de cultivos irregulares.

  •  

El Gobierno mira a Irlanda y sus medidas ante el "significativo riesgo" de apagones por culpa de los centros de datos

El Gobierno mira a Irlanda y sus medidas ante el "significativo riesgo" de apagones por culpa de los centros de datos

El regulador irlandés ha detectado un "riesgo inmediato y significativo para la estabilidad de la red y la seguridad del suministro" por los data centers, que copan casi un 30% del consumo allí

La CNMC pide flexibilizar la obligación a los centros de datos de cubrir el 80% de su consumo con renovables

El Gobierno español tiene muy presente el efecto de los centros de datos en Irlanda. Este país acaba de aprobar un cambio legal que afecta directamente a estas instalaciones, con un enorme peso en su consumo eléctrico, tras detectar un “riesgo inmediato y significativo para la estabilidad de la red y la seguridad del suministro”.

En el Ministerio para la Transición Ecológica circulan varios informes de la Commission for Regulation of Utilities (CRU) irlandesa que sustentan su decisión de obligar a estos centros a mantenerse conectados durante perturbaciones de la red eléctrica.

La obligación entrará en vigor de forma gradual el 27 de octubre y afecta a todas las instalaciones de demanda conectadas a la red de transporte, también las existentes, con nuevas obligaciones técnicas y un régimen transitorio que restringe la demanda de los centros que no cumplan estas especificaciones.

La medida partió del operador del sistema, EirGrid, equivalente a Red Eléctrica de España (REE) y 100% estatal, para reducir el riesgo de desconexiones masivas de la red de transporte de grandes consumidores, en especial, centros de datos.

El dictamen de la CRU, del 22 de septiembre, recuerda que Irlanda no es el único país en esta situación: “Se han registrado casos de una pérdida significativa de carga de demanda de centros de datos a nivel mundial”. “Jurisdicciones como Australia y Texas ya han implementado, o están en proceso de implementar, normas técnicas similares”. 

EirGrid calculó que, en algunos escenarios, con la normativa actual podía llegar a perderse hasta el 90% de la demanda de centros de datos. En junio su consumo alcanzó unos 1.000 megavatios (MW), muy cerca del nivel de 900 MW que EirGrid cree compatible con su límite de seguridad: la cantidad máxima de demanda que su sistema (que incluye a Irlanda del Norte) podría perder de golpe sin poner en peligro su estabilidad.

Ya en julio, la CRU advirtió de que “la desconexión simultánea de un gran volumen de demanda del sistema eléctrico puede crear desequilibrios repentinos entre la oferta y la demanda, que EirGrid gestiona en tiempo real”, lo que supone “un riesgo significativo para la seguridad del sistema”.

Con el sistema actual, ante una perturbación breve de la tensión de la red en Irlanda, muchos centros de datos se desconectan casi instantáneamente y un fallo pequeño puede provocar una pérdida súbita de cientos de MW de demanda, con el consiguiente desequilibrio para la red. Ocurrió el pasado 6 de junio tras un problema en una subestación de 220 kV en Dublín (el área metropolitana de la capital irlandesa concentra el 99% de la capacidad de los data centers irlandeses). Se perdieron unos 480 MW, el 52% de la demanda de los centros de datos en ese momento. 

Para paliarlo, el operador irlandés lleva meses reduciendo exportaciones de electricidad, entre otras actuaciones, lo que puede encarecer la electricidad y agravar el desperdicio de energía renovable (los llamados vertidos). El objetivo con estas medidas es que, a medida que se adapten las instalaciones, EirGrid pueda retirar esas restricciones. La isla, una potencia eólica, cubrió con renovables en 2025 cerca del 42% de su consumo bruto de electricidad, según Eurostat.

Este país aprobó a principios de año el plan LEAP (Large Energy User Action Plan), para compatibilizar la expansión de los centros de datos y otras industrias de gran consumo energético con la capacidad de la red y el despliegue de renovables. El plan les obliga a aportar generación gestionable o almacenamiento y cubrir al menos el 80% del consumo anual con nuevas renovables, como acaba de plantear el Gobierno español, aunque les da un plazo de adaptación de seis años.

Sin parangón

Los principales centros de datos en Irlanda pertenecen, sobre todo, a grandes tecnológicas estadounidenses (Amazon, Microsoft, Meta y Google) y a operadores especializados que alquilan espacio, capacidad eléctrica y conectividad a terceros. Su situación no es comparable a España. Aquí tienen todavía un consumo residual, aunque ya empieza a notarse en la demanda de los grandes consumidores, según los indicadores que maneja REE, y no hay una normativa específica, aunque existen requisitos técnicos y permisos de consumo flexible.

La Comisión Nacional de los Mercados y la Competencia (CNMC) ya reclamó en enero de 2025, antes del histórico apagón del 28 de abril, que los data centers “dispongan de las características técnicas necesarias con respecto a capacidades de soportar huecos de tensión, de seguimiento de rampas u obligaciones de observabilidad y gestionabilidad, acordes a las necesidades actuales de la operación del sistema”.

Irlanda, que ejerce la presidencia de turno de la UE y en abril firmó con España un protocolo para explorar una futura interconexión eléctrica, está también en el foco del regulador español. En su informe sobre el borrador de decreto del Ejecutivo para regular los centros de datos, Competencia recuerda que en Irlanda estas instalaciones han pasado “del 4% del consumo total en 2015 al 28% en 2026, y se proyecta que alcance el 35% en 2035”.

Esto ha llevado “a introducir medidas para ordenar el desarrollo de este tipo de proyectos”, como modificar los códigos de red “para así gestionar mejor la conexión, fomentar el autoconsumo o la autogeneración y garantizar un acceso no discriminatorio que evite moratorias o retrasos en el desarrollo urbano”, recordó la CNMC.

El peso de los centros de datos en el consumo de Irlanda este año “podría alcanzar el 32%”, advertía hace unas semanas en Bloomberg Pedro Sánchez, en un artículo para defender la pertinencia de ese decreto urgente, planteado en agosto y que puede aprobarse con las Cortes disueltas, al no requerir del visto bueno del Parlamento.

Según El Periódico, la patronal del sector, que agrupa a gigantes tecnológicos pero también a ACS, las grandes energéticas o incluso al gigante sanitario Quirón, confía en que el decreto tenga que pasar el filtro de la Comisión Europea por sus exigencias sobre soberanía digital, con lo que no se aprobaría antes de las elecciones del 29 de noviembre.

Pero la parte mollar del borrador no es esa, sino los exigentes requisitos de consumo de renovables que La CNMC ha pedido flexibiliza, al igual que la patronal de los centros de datos, que asegura que hay en riesgo 9.000 millones de inversión.

El Gobierno propuso que los centros de datos con potencia igual o superior a 1 MW respalden hora a hora al menos el 80% de su consumo eléctrico con nueva generación renovable, hasta que la generación limpia supere el 90% del mix eléctrico. El borrador, que también incorpora nuevas exigencias de eficiencia energética e hídrica, suscita también el rechazo de los gobiernos autonómicos del PP, como el de Aragón, donde se han anunciado inversiones multimillonarias. Su consejera de Economía es Eva Valle, esposa del gurú económico de Alberto Núñez Feijóo, Alberto Nadal.

En paralelo a este decreto y a dos para impulsar el autoconsumo y las comunidades energéticas que el Gobierno ha reactivado ahora, el último Consejo de Ministros acordó la tramitación urgente de otra norma que permitirá ampliar la capacidad de la red eléctrica al establecer requisitos sobre las demandas de centros de datos y otras instalaciones que se conectan con electrónica de potencia.

Por la aplicación del criterio de acceso dinámico de la CNMC, los requisitos actuales drenan capacidad en aquellos nudos con los que comparte zona, que pueden estar a muchos kilómetros de distancia. Es decir, además de aprovechar la capacidad que necesiten para operar, impiden que otras demandas se conecten a su alrededor. Y la norma persigue aflorar capacidad disponible en las redes y reforzar la estabilidad del sistema frente a perturbaciones.

Ante la burbuja de peticiones de acceso a la red de proyectos de centros de datos sin nada detrás, el primer decreto por la guerra de Irán ya introdujo incentivos para permitir a los promotores renunciar formalmente a sus permisos recuperando los avales y sin ejecutar las garantías depositadas y atajar la especulación. También implantó exigencias como la vinculación del permiso a una actividad económica concreta, la prestación económica por reserva de capacidad, la caducidad de los permisos de acceso y conexión ante incumplimientos de determinados hitos y la priorización de determinados proyectos considerados estratégicos.

Según la CNMC, tras ese decreto en el caso de los centros de datos ya habrían renunciado permisos equivalentes a 1.600 MW. El secretario de Estado de Energía, Joan Groizard, dijo hace unos días que las medidas para evitar el acaparamiento de permisos ya han liberado más de 1.000 MW en la red de transporte y 1.700 MW en distribución.

  •  
❌