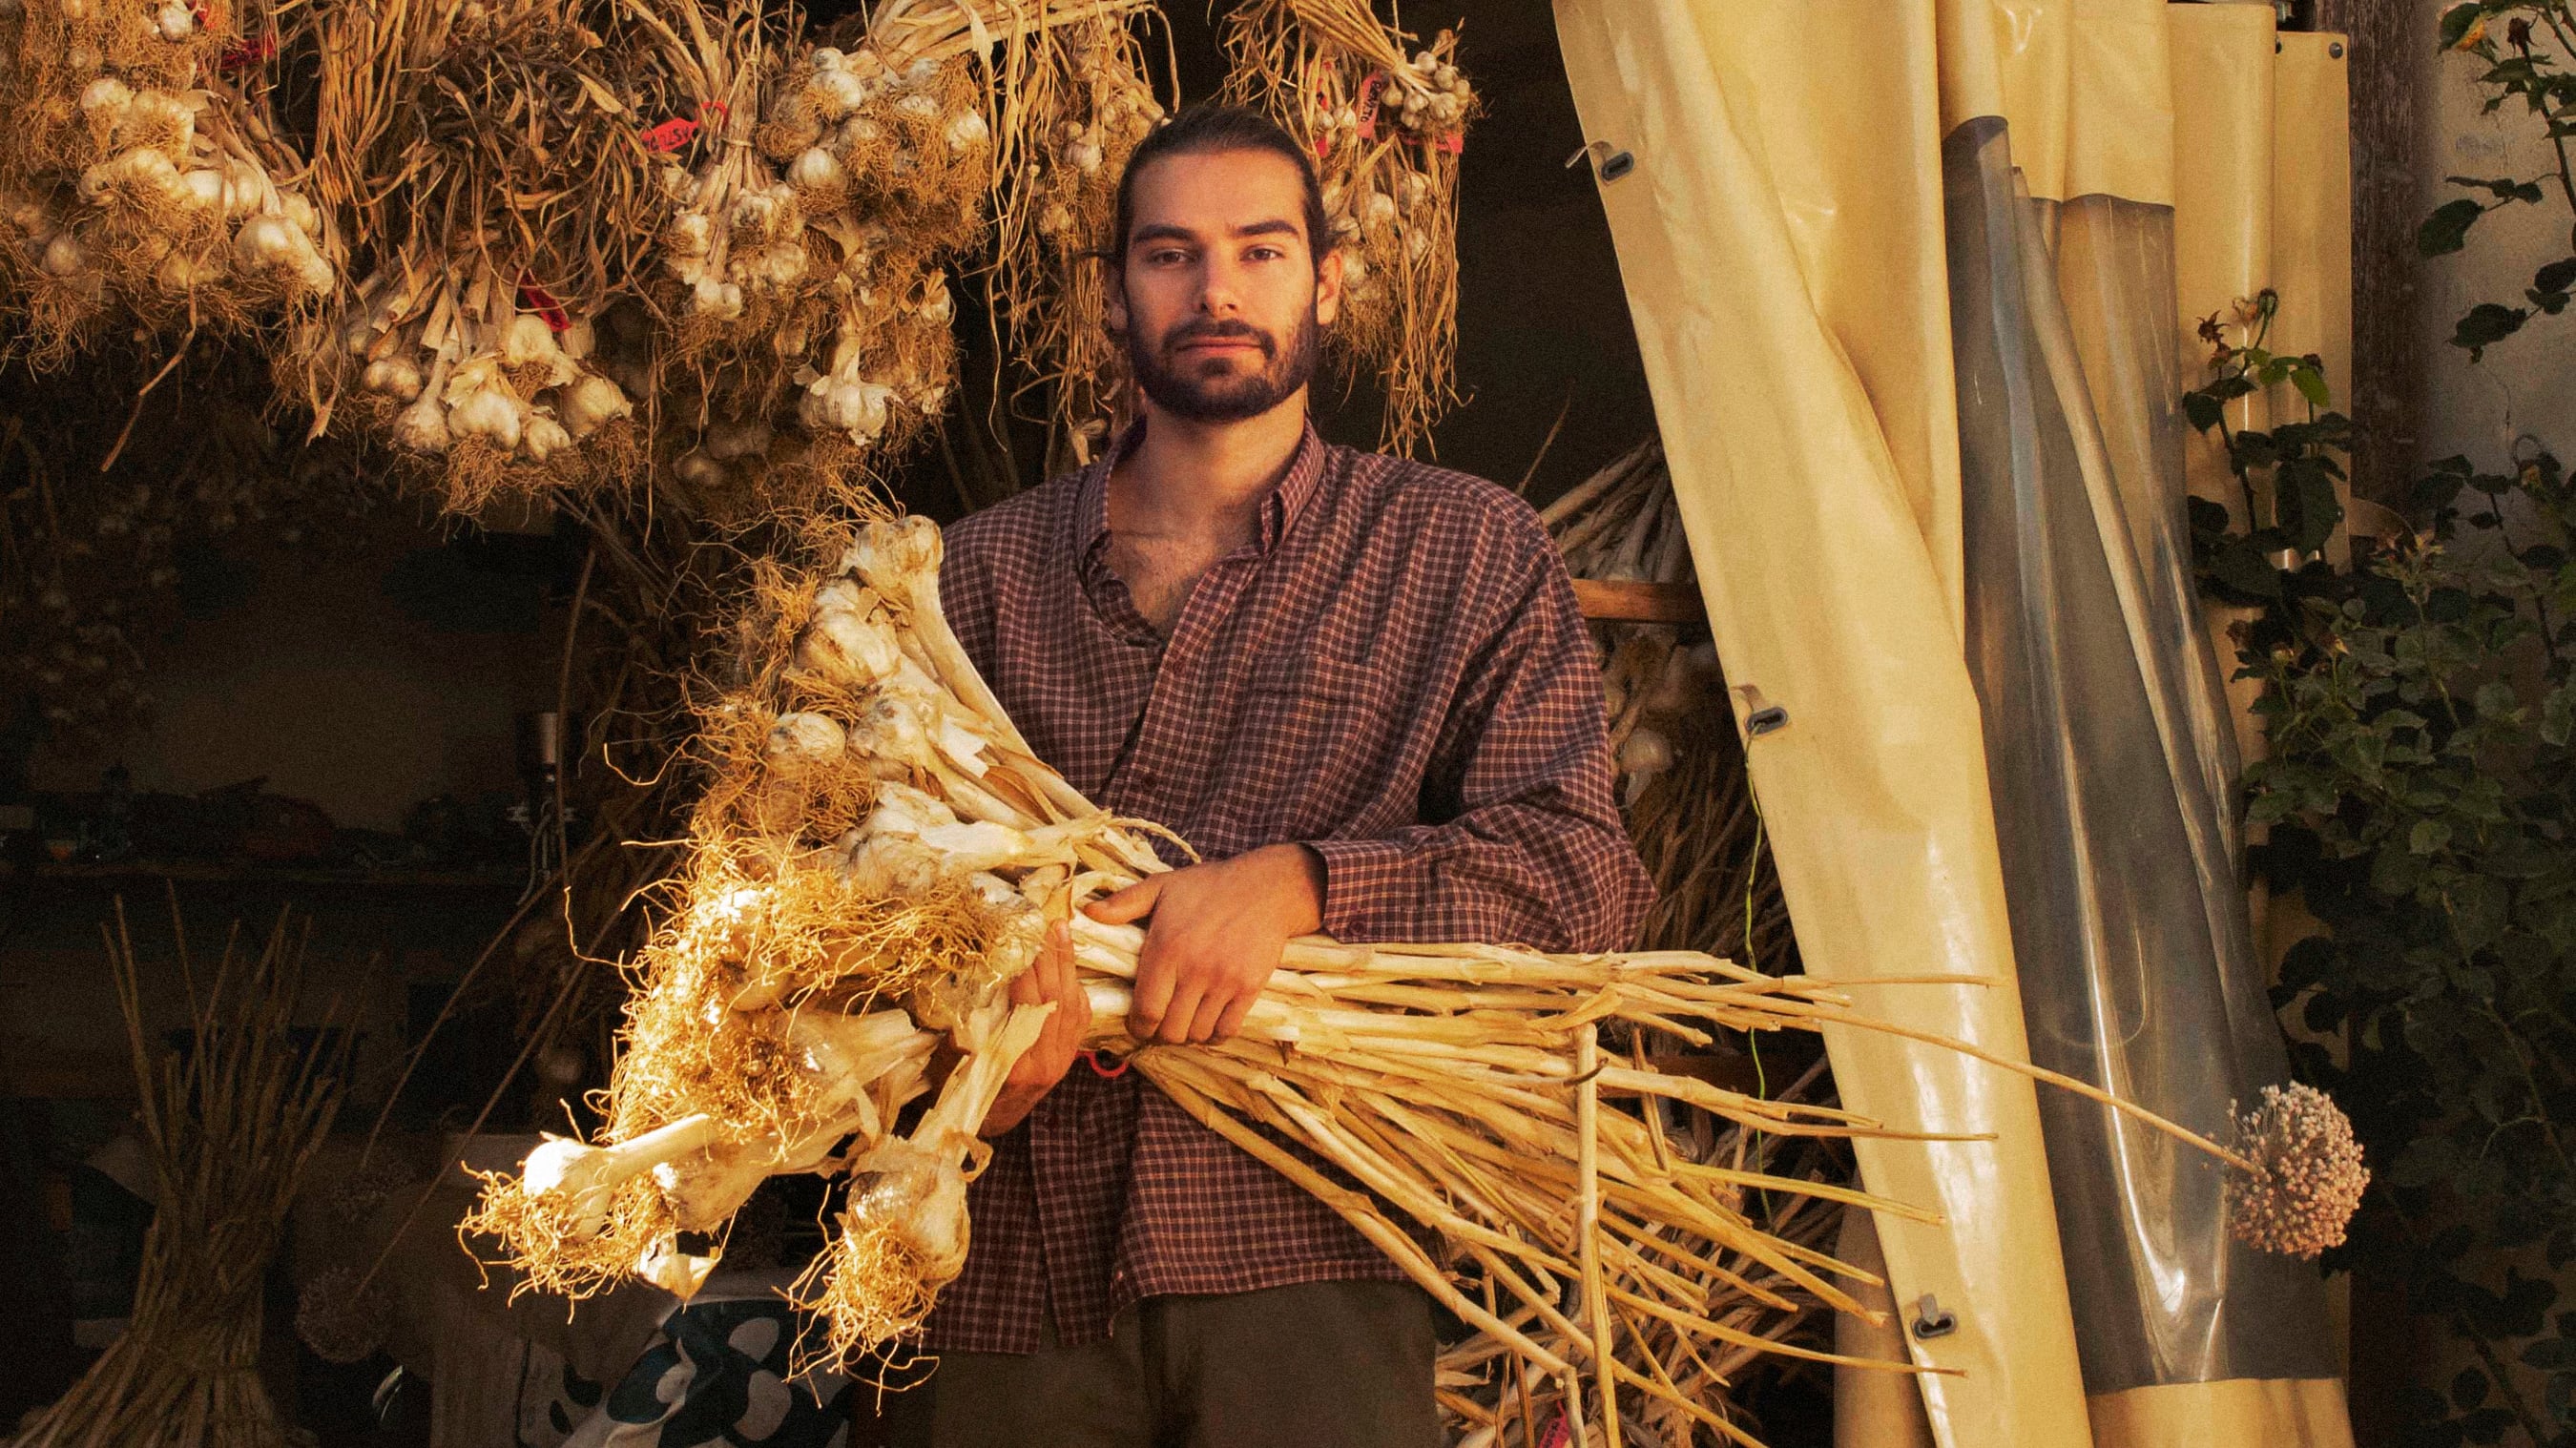
En la última Feria Nacional del Tomate Antiguo de Polanco, celebrada en Cantabria el pasado verano, el agricultor y bombero forestal Emilio Medina (27 años, Villalcázar de Sirga, Palencia) se alzó con el premio al mejor tomate de España con la variedad Negro del Escorial. En el mismo certamen también se llevó el reconocimiento al mejor tomate internacional gracias a su ejemplar de Ananas Noir, una variedad de origen francés. Pero no era la primera vez. El año pasado regresó a su casa del mismo concurso con nueve premios y, con esos, tiene ya en su haber una veintena que avalan el trabajo de recuperación de semillas que lleva a cabo desde su pequeña huerta en su pueblo de Tierra de Campos.
Una web oficial deja de responder justo cuando alguien necesita hacer un trámite. Eso ocurrió el 21 de octubre en portales públicos de varios países europeos, retirados durante unas horas ante una alerta de seguridad. Detrás del cierre había dos fallos graves en PHP, una tecnología que la mayoría de usuarios nunca llega a ver.
El aviso dio pie a una pregunta que el politólogo Jorge Galindo planteó en X al ver que el asunto apenas se explicaba fuera de los círculos técnicos: "¿Pero somos conscientes de lo que acaba de pasar?". La respuesta empieza por distinguir las páginas desconectadas de internet en su conjunto: los gobiernos mantuvieron la red en funcionamiento mientras protegían servicios concretos.
PHP es un lenguaje que trabaja en el servidor, el ordenador al que llega la petición cuando se abre una página. Puede consultar una base de datos, preparar el contenido solicitado y enviar el resultado al navegador. Si falla esa pieza, la puerta de entrada al servidor puede quedar expuesta aunque la pantalla que ve el visitante parezca normal.
El problema estaba detrás de la pantalla
Las vulnerabilidades identificadas como CVE-2026-109618 y CVE-2026-109619 afectan a tareas internas de gestión de memoria y errores. Según la Fundación PHP y CERT-EU, bajo ciertas condiciones un atacante podría ejecutar instrucciones en un servidor sin haber iniciado sesión. Eso abriría la posibilidad de manipular el sistema o acceder a información que aloje, dependiendo de cómo esté configurado cada servicio.
Por ese motivo, algunas instituciones decidieron retirar temporalmente sus portales. En Países Bajos se vieron afectados servicios oficiales, entre ellos herramientas de identificación y trámites. También hubo portales belgas desconectados como precaución. En ambos casos, la suspensión reducía la exposición mientras los equipos técnicos comprobaban sus sistemas y aplicaban las correcciones.
Una caída visible tampoco permite saber si alguien ha explotado el fallo. Las autoridades de ciberseguridad recomiendan a cada organización revisar sus registros y valorar posibles indicios de intrusión. El hecho de que una web haya estado inaccesible describe una medida de protección, no confirma por sí solo un ataque ni una filtración de datos.
Las correcciones ya están disponibles
El equipo responsable de PHP publicó el 21 de octubre las versiones 8.5.12, 8.4.27, 8.3.36 y 8.2.35, que corrigen los dos fallos. CERT-EU pide actualizar los sistemas expuestos cuanto antes. Si una entidad no puede hacerlo de inmediato, aconseja aislar la aplicación de internet hasta instalar y comprobar el arreglo.
La tarea corresponde a quienes administran la web o prestan el alojamiento, no a quien entra desde su móvil. Un visitante puede encontrar un portal cerrado y tener que esperar para completar un trámite; no necesita instalar PHP ni cambiar ajustes de su navegador por esta alerta. Si recibió un aviso de la entidad sobre sus datos, sí conviene seguir las instrucciones oficiales de ese servicio.
Las versiones antiguas sin soporte requieren una revisión especial. CERT-EU advierte de que algunas reciben correcciones de proveedores externos, mientras otras deben migrarse a una rama mantenida. Para los responsables de páginas públicas, comprobar la versión instalada y verificar que la actualización funciona será el paso necesario antes de devolver el acceso normal a los ciudadanos.

 Login