Falhas na linguagem de programação PHP obrigam sites em vários países a desligar-se
Empresas que utilizam o Windows Server 2016 têm um prazo crucial para atualizar suas estruturas tecnológicas. Em 12 de janeiro de 2027, a Microsoft encerrará o suporte oficial ao sistema operacional. A partir desta data, a plataforma deixará de receber correções de segurança e assistência técnica, elevando os riscos de vazamento de informações, paralisações operacionais e prejuízos financeiros — um cenário que afeta desde grandes corporações até pequenas e médias empresas.
Embora o sistema continue operacional após a data-limite, a ausência de atualizações contínuas expõe os servidores a invasões automatizadas e a ataques de ransomware, nos quais criminosos criptografam dados e exigem resgate. A vulnerabilidade do ambiente também atrai a atenção para o cumprimento da Lei Geral de Proteção de Dados (LGPD), já que manter infraestruturas desprotegidas pode evidenciar falhas na segurança de dados pessoais.
Segundo Wagner Medeiros Melo, cientista da computação e diretor de Tecnologia e Inovação da Surfix Cloud & Data Center, o impacto é direto na continuidade do negócio. “O servidor não deixa de funcionar no dia 12 de janeiro, mas passa a operar sem a proteção das atualizações regulares da Microsoft. Isso significa que novas vulnerabilidades poderão permanecer sem correção, ampliando as possibilidades de ataques. Muitas empresas concentram nesses servidores informações financeiras, dados de clientes, sistemas de gestão e documentos estratégicos. Uma falha pode comprometer toda a operação”, explica.
Além do risco de brechas no sistema principal, os criminosos costumam visar as cópias de segurança. Para conter essa ameaça, a adoção de estratégias como o backup imutável — que impede a alteração ou exclusão dos dados por um período determinado — surge como medida indispensável. “Hoje, não basta apenas fazer backup. É necessário garantir que as cópias estejam protegidas contra alterações e exclusões indevidas. O backup imutável permite preservar os dados durante um período determinado, mesmo diante de tentativas de comprometimento das credenciais administrativas. Essa proteção, associada ao monitoramento contínuo de vulnerabilidades, é fundamental para reduzir os impactos de um ataque”, destaca Wagner.
Para mitigar os riscos, os especialistas recomendam que o primeiro passo seja a realização de um inventário tecnológico para mapear sistemas legados e máquinas esquecidas em ampliações passadas. A partir daí, as empresas podem avaliar alternativas de modernização, que variam entre a atualização dos servidores locais, a adoção de ambientes híbridos e a migração para a nuvem.
Wagner ressalta que o momento exige visão estratégica. “Muitas empresas acabam investindo continuamente na manutenção de equipamentos antigos, que já apresentam limitações de desempenho e segurança. A migração para a nuvem pode ser uma alternativa para reduzir a dependência dessa estrutura, mas a decisão precisa considerar os sistemas utilizados, os custos e as necessidades de cada negócio. O importante é aproveitar esse momento para modernizar a operação com planejamento".
A orientação é iniciar o diagnóstico imediatamente, testar a compatibilidade de softwares e realizar a transição de maneira gradual para evitar interrupções nos serviços. “Uma migração bem planejada começa pelo diagnóstico. É preciso conhecer as dependências entre os sistemas, testar a compatibilidade das aplicações e estabelecer um plano de retorno caso alguma etapa apresente problemas. O ideal é realizar a transição de forma gradual, começando pelos serviços menos críticos, para reduzir os riscos de paralisação”, orienta o executivo.
Para quem não concluir a transição a tempo, a Microsoft oferece Atualizações de Segurança Estendidas (ESU) sob contratação específica, mas a alternativa é temporária. “O maior erro é esperar o sistema apresentar uma falha ou sofrer um ataque para tomar uma decisão. A empresa precisa avaliar quanto tempo consegue permanecer sem acesso aos próprios dados e quanto isso representa em prejuízo financeiro. Investir preventivamente em segurança e atualização tecnológica é também uma forma de proteger a continuidade do negócio”, diz Wagner Medeiros Melo.


© DIVULGAÇÃO

A tecnológica norte-americana Palantir garante que nem a empresa nem o Governo dos Estados Unidos podem desligar remotamente o sistema de inteligência artificial (IA) militar utilizado pela NATO, numa altura em que as recentes restrições ao serviço de satélites Starlink na Ucrânia reavivaram as preocupações europeias sobre a dependência de tecnologia norte-americana para a Defesa.
“Não existem botões de emergência. Não há capacidade de a Palantir ou do Governo dos EUA aceder ao sistema e desligá-lo”, vincou Louis Mosley, vice-presidente executivo da empresa para o Reino Unido e a Europa, citado pela Reuters.
O responsável procurou assim tranquilizar os aliados europeus sobre o Maven Smart System, uma plataforma de IA que processa grandes volumes de dados provenientes de satélites, radares e outros sensores, permitindo aos responsáveis militares obter uma visão integrada do campo de batalha e acelerar a tomada de decisões.
“Aquilo que vimos nas notícias dos últimos dias sobre o Starlink é extremamente preocupante”, reconheceu Mosley. No entanto, garantiu que os clientes que adquirem o software da Palantir mantêm “controlo operacional total” sobre o sistema.
A NATO adquiriu a plataforma em 2025 para o Quartel-General Supremo das Potências Aliadas na Europa (SHAPE), tendo o sistema alcançado a plena capacidade técnica operacional em junho deste ano.
As garantias da Palantir surgem depois de a Ucrânia ter reportado restrições ao serviço militar de satélites Starshield, que utiliza a constelação Starlink, de Elon Musk. Os terminais deixaram de funcionar em plataformas de movimento rápido, prejudicando operações militares, incluindo a utilização de drones intercetores contra ataques russos.
As explicações apresentadas por responsáveis norte-americanos, ucranianos e pelo presidente executivo da SpaceX foram contraditórias. O magnata norte-americano atribuiu ao Governo norte-americano a responsabilidade pelas restrições de velocidade impostas ao sistema de comunicações por satélite utilizado pelas forças ucranianas.
No entanto, o presidente dos Estados Unidos, Donald Trump afirmou que não sabia quem tinha ordenado a redução do serviço, mas que “gostaria de descobrir”.
Responsáveis ucranianos e europeus suspeitaram de motivações políticas, uma vez que as restrições surgiram depois do líder dos EUA ter exigido a Kiev que deixasse de atacar refinarias de petróleo russas e vincado que “é hora da Ucrânia ter um novo presidente” para terminar a guerra com a Rússia.
Administrar uma conta digital segura não depende apenas da tecnologia oferecida pelo banco. Parte importante da proteção está nas configurações escolhidas pelo próprio cliente e nos hábitos adotados no dia a dia.
Recursos como biometria, autenticação adicional, notificações em tempo real e limites transacionais podem funcionar como diferentes camadas de proteção. Quando estão corretamente configurados, ajudam a reduzir o risco de acessos indevidos e permitem identificar rapidamente movimentações suspeitas.
No Inter, essas ferramentas estão reunidas em diferentes mecanismos de segurança do Super App. Segundo head de Prevenção a Fraudes da instituição, Newton Marques Junior, a instituição utiliza múltiplas camadas de autenticação, monitoramento e modelos de Machine Learning para avaliar o risco das transações em tempo real.
A primeira medida é acessar a Central de Segurança do Super App e habilitar as camadas de proteção disponíveis, além de ativar a biometria, revisar os limites de transação e manter os dados de contato atualizados. Logo após abrir uma conta, algumas configurações merecem atenção especial:
O serviço reúne mecanismos que permitem ao cliente configurar diferentes níveis de proteção da conta. Entre eles estão recursos relacionados à biometria, geolocalização, Modo Vigilante e definição de áreas ou redes consideradas seguras.
Dependendo da configuração, o cliente pode reduzir limites de transação fora de determinados locais ou restringir o acesso a áreas sensíveis do aplicativo, como Cartão, Empréstimos e Investimentos.
O Inter utiliza autenticação em múltiplas camadas. As transações são monitoradas por modelos de Machine Learning que avaliam o comportamento da conta e podem solicitar fatores adicionais de autenticação quando identificam uma situação de risco. Entre os principais mecanismos estão:
Essa combinação cria um modelo de defesa em camadas. Em vez de depender de uma única senha, diferentes sinais podem ser analisados para determinar se uma operação apresenta comportamento compatível com o histórico da conta.
De acordo com Newton Marques Júnior, o Inter utiliza modelos de Machine Learning para avaliar o risco de transações em tempo real. A análise comportamental considera padrões da conta e pode identificar desvios em relação ao comportamento esperado. Quando uma operação apresenta características de risco, os sistemas podem aumentar o nível de autenticação, reduzir limites ou bloquear determinadas ações.
O objetivo é equilibrar segurança e experiência do cliente, fazendo com que verificações adicionais sejam concentradas principalmente em situações que apresentam maior risco.
Manter os limites de transação compatíveis com a rotina e acompanhar movimentações em tempo real são duas das medidas mais simples para reduzir riscos financeiros. O cliente pode utilizar diferentes recursos para acompanhar o que acontece na conta:
Em determinadas situações, os limites podem ser zerados automaticamente quando o sistema identifica uma tentativa de transação associada a um destinatário de risco. Segundo as orientações fornecidas pelo Inter, esses limites podem ser restabelecidos automaticamente após 24 horas ou mediante um fluxo de atualização de segurança disponível no aplicativo.
Um limite elevado que raramente é utilizado amplia desnecessariamente a exposição da conta. Por isso, uma estratégia recomendada é manter limites compatíveis com os gastos habituais e realizar ajustes temporários quando uma transação maior for realmente necessária. A ideia não é impedir o uso da conta, mas criar uma barreira adicional caso um terceiro consiga acessar o dispositivo ou as credenciais.
Em caso de perda ou roubo do aparelho, a orientação é agir imediatamente: comunicar o Inter, bloquear o acesso e registrar a ocorrência. Medidas preventivas, como cadastrar o aparelho no Celular Seguro e ativar os mecanismos de proteção nativos do smartphone, também são recomendadas. Antes de qualquer incidente, o cliente pode tomar algumas medidas:
Se o aparelho for perdido ou roubado, a recomendação do Inter é comunicar imediatamente o ocorrido pelo canal de atendimento da instituição. O registro permite bloquear o acesso à conta e iniciar a avaliação de segurança.
Sim. Nesse caso, é necessário realizar uma atualização de segurança que envolve:
Mesmo com sistemas avançados de proteção, comportamentos inadequados podem aumentar a exposição do usuário. Entre os principais erros estão:
Uma revisão periódica dessas configurações ajuda a transformar a segurança em um processo contínuo, e não em uma medida tomada apenas depois que ocorre um problema.
O procedimento envolve as seguintes ações:
Verifique e habilite as camadas de proteção disponíveis, como biometria, geolocalização e Modo Vigilante.
Confirme se o acesso por biometria está ativado no aplicativo e no próprio celular.
Apague senhas armazenadas no aparelho e utilize um método seguro para gerenciá-las.
Revise os limites de Pix, transferências e demais operações e reduza aqueles que estiverem acima da necessidade cotidiana.
Entre em “Minhas Chaves” e confira se todas as chaves cadastradas continuam sendo necessárias.
Mantenha telefone e e-mail atualizados para receber mecanismos de autenticação.
Ative as ferramentas de segurança oferecidas pelo sistema operacional do celular.
Faça o cadastro preventivo do aparelho.
Acompanhe notificações, extrato e histórico de acessos regularmente.
A segurança digital funciona melhor quando tecnologia e comportamento caminham juntos. Não existe uma configuração única capaz de eliminar todos os riscos, mas combinar autenticação, limites adequados, monitoramento e atenção aos sinais de fraude pode criar uma proteção significativamente mais robusta.
Não existe uma única configuração. A recomendação é combinar biometria, recursos da Central de Segurança, limites adequados, dados de contato atualizados e monitoramento das movimentações.
O ideal é manter o limite compatível com a rotina. Quando houver necessidade de uma transferência maior, o limite pode ser ajustado conforme os procedimentos de segurança aplicáveis.
É uma das camadas de proteção disponibilizadas na Central de Segurança para reforçar a proteção da conta.
Quando autorizada pelo cliente, a localização pode ser utilizada na avaliação de risco das transações e, em determinadas situações, como fator adicional de autenticação.
É um mecanismo de geração de códigos de autenticação dentro do aplicativo, utilizado em situações como acesso ao Internet Banking, validação por QR Code e determinadas transações de maior valor.
Comunique imediatamente o Inter pelos canais oficiais de atendimento, para que o acesso à conta seja bloqueado e o dispositivo seja submetido aos procedimentos de segurança. Também é recomendável registrar um Boletim de Ocorrência e utilizar o Celular Seguro.
Não é recomendável deixar a senha anotada em bloco de notas, mensagens, fotos ou outros locais sem proteção adequada. O ideal é utilizar um método seguro de gerenciamento de credenciais.
Extrato em tempo real, notificações e histórico de acessos ajudam a identificar rapidamente operações ou acessos que não reconhece.
Sim. Segundo Newton Marques Junior, o Inter utiliza dezenas de modelos de Machine Learning para avaliar o risco das transações em tempo real e identificar comportamentos fora do padrão.
A revisão pode ser feita agora e repetida periodicamente, especialmente depois de trocar de celular, alterar dados cadastrais, perceber uma movimentação incomum ou mudar significativamente o padrão de uso da conta.

Há mais de uma década que há uma falha tecnológica no sistema que suporta uma grande parte da internet, que só agora foi deixada a descoberto pela Inteligência Artificial (IA). As vulnerabilidades estão, segundo uma reportagem da BBC, dentro de uma linguagem de programação chamada PHP, que tem sido usada internacionalmente desde os anos 2000 para construir sites.
Governos e agências de cibersegurança em todo o mundo estão a esforçar-se para conter as consequências da descoberta, esta quarta-feira 21 de outubro, e têm incentivado os operadores de sites a instalarem uma nova solução de emergência ou a considerarem retirar as suas plataformas da net.
A empresa de cibersegurança Wiz – uma das empresas cujos analistas descobriram as vulnerabilidades – descreveu as falhas como “as mais graves” já detetadas pela IA. A OpenAI, cuja tecnologia foi usada para identificar as falhas, chamou a descoberta de “uma das questões de segurança mais impactantes na memória recente”.
A maioria dos utilizadores talvez nunca tenha ouvido falar da PHP, mas provavelmente interagem com ele diariamente. “É a vulnerabilidade mais séria que já encontrei”, diz Ryan Austin, analista da empresa de cibersegurança Calif, que ajudou a descobrir a falha. Estudando a PHP há cerca de 20 anos, o analista descreve a vulnerabilidade “como um erro gramatical na estrutura da frase”, mas “em vez de soar disparatada, na verdade invade a sua casa”. E especifica que o tipo de informação a que hackers poderiam ter acesso: “qualquer coisa que tivesse sido armazenada”. A PHP está “dentro de muitos lugares que não se esperaria”. “Basicamente, é muito central para o funcionamento da internet”.
Em 2024, analistas da PHP Foundation – uma organização sem fins lucrativos que mantém e desenvolve uma linguagem de programação popular – encontraram uma falha teórica no PHP, mas não conseguiram perceber como um hacker poderia usá-la num ataque informático.
Em julho de 2026, a fundação foi aceite na iniciativa Patch the Planet da OpenAI, que visa usar IA de vanguarda para identificar falhas em softwares e corrigi-las. Em agosto, uma empresa de cibersegurança, a Calif – que fazia parte do projeto – encontrou a falha no PHP. Desde então, a fundação vinha trabalhando com as empresas num patch de software que poderia ser importado por utilizadores da PHP para corrigir as falhas. Mas o processo foi repentinamente dado a conhecer, forçando a PHP Foundation a antecipar o processo – e aguçando a curiosidade dos hakers. Por isso o patch foi lançado à pressa e os sites tiveram que ser removidos caso fossem alvo de ataques cibernéticos.
O caso é tão grave que uma das maiores agências de inteligência do mundo alerta para que as organizações afetadas devem desligar os seus sistemas até que haja uma solução definitiva. A divisão cibernética da Agência de Segurança Nacional dos EUA diz que aqueles que usam PHP devem preparar-se imediatamente “para uma atualização que aborde duas vulnerabilidades críticas”. “A PHP é amplamente usado para aplicações web. Essas vulnerabilidades fornecem frequentemente um caminho direto para o sistema de arquivos ou banco de dados do servidor. Se uma atualização imediata não for viável, recomenda-se que as organizações retirem o sistema do ar até que ele possa ser totalmente mitigado.”
Conferência em Faro juntou responsáveis da saúde, da justiça e da Administração Pública. A prevenção de falhas e a responsabilização das lideranças estiveram no centro do debate.
O conteúdo ULS do Algarve defende controlo interno mais forte e avaliação de resultados aparece primeiro em Barlavento.

A Agência para a Reforma Tecnológica do Estado (ARTE) alertou esta quarta-feira para a circulação de mensagens SMS fraudulentas que recorrem indevidamente ao nome da Chave Móvel Digital (CMD), o que pode induzir ao fornecimento de dados pessoais ou códigos.
Em comunicado, a ARTE adianta que “as autoridades nacionais de cibersegurança estão a acompanhar a situação e a adotar as medidas necessárias“.
Estas mensagens “podem apresentar-se como comunicações legítimas relacionadas com a Chave Móvel Digital, procurando transmitir confiança aos destinatários e levá-los a seguir instruções ou a aceder a ligações incluídas no texto”.
Nesse sentido, a ARTE sublinha que nunca pede, por SMS, correio eletrónico ou chamada telefónica “dados pessoais ou dados relativos a contas bancárias”.
A ARTE apela “à prudência na utilização dos serviços públicos digitais e à confirmação da autenticidade das comunicações recebidas”.
A entidade recomenda “que os cidadãos adotem comportamentos preventivos e mantenham uma atitude de especial cautela perante mensagens inesperadas que solicitem a confirmação de dados, a atualização de informações ou a realização de procedimentos através de ligações“.
A ARTE aconselha os cidadãos a “não clicar em ligações incluídas em SMS suspeitas” e a “não fornecer dados pessoais, palavras-passe ou códigos de autenticação em páginas acedidas através dessas mensagens“, bem como a “confirmar a autenticidade das comunicações através dos canais oficiais dos serviços públicos”, entre outras medidas.
Se receber “uma mensagem suspeita deve ignorá-la, não responder, não clicar nas ligações nela incluídas nem efetuar qualquer pagamento sem confirmação prévia da legitimidade do pedido”.
Caso tenha introduzido dados pessoais ou códigos de autenticação numa página suspeita, “deverá agir rapidamente para proteger as suas contas e contactar os canais oficiais de apoio adequados à situação“, salienta a ARTE.
Em caso de dúvidas, os cidadãos podem contactar a Linha Cidadão da ARTE (210 489 010 ou 300 003 990, entre as 09:00 e as 18:00).

A União Europeia (UE) está a analisar possíveis campanhas de desinformação e interferência estrangeira nas redes sociais relacionadas com os recentes motins em França e episódios de violência e pilhagem noutros países europeus. Contas pró-russas estarão a divulgar vídeos violentos e falsas narrativas para agravar a instabilidade, avançou o Financial Times, citando responsáveis de segurança e especialistas.
As autoridades estão a avaliar o papel de redes de influência ligadas a Moscovo, mas também possíveis operações associadas ao Irão e à Argélia. O objetivo passa por perceber se estas campanhas estão a amplificar a violência e de que forma as plataformas digitais contribuem para a propagação de conteúdos falsos ou incitamentos ao ódio.
“Queremos saber qual é o nível de cooperação das plataformas. É possível que estejam a ocorrer campanhas de informação russas, mas as plataformas não devem amplificá-las através dos seus algoritmos”, afirmou um funcionário da União, citado pelo jornal britânico.
França é, segundo o Serviço Europeu para a Ação Externa, o segundo país da Europa continental mais visado por operações estatais de manipulação da informação, atrás da Ucrânia.
David Colon, investigador da Sciences Po especializado em desinformação, disse ao mesmo jornal que influenciadores pró-Kremlin associados à Storm-1516 — operação russa de desinformação e influência digital ligada ao Kremlin e aos serviços de inteligência da Rússia, ativa pelo menos desde 2023 — “amplificaram os acontecimentos e divulgaram várias narrativas falsas”.
Contudo, ressalvou que estes influenciadores “não estão na origem das manifestações” nem terão tido impacto no desenrolar dos acontecimentos.
Um dos exemplos identificados pelo Financial Times envolve uma conta na rede social X, com cerca de cinco mil seguidores, que publicou um vídeo de manifestantes a lançar fogo de artifício e que acumulou quase seis milhões de visualizações. As imagens foram apresentadas como sendo de França, mas tinham sido gravadas durante protestos em Tbilisi, na Geórgia, em 2024.
A Comissão Europeia reuniu-se esta semana com as autoridades francesas e com o regulador dos meios de comunicação, Arcom, para discutir a atuação das plataformas digitais, incluindo a X, o Instagram e o TikTok. “Queremos saber até que ponto as plataformas estão a cooperar”, afirmou um responsável europeu citado pelo jornal.
Apesar das suspeitas de interferência estrangeira, não existem provas concretas de que agentes russos tenham organizado ou provocado diretamente os motins. Um responsável europeu dos serviços de informações considerou que a explicação mais simples continua a ser a radicalização política interna, embora atores estrangeiros possam aproveitar o descontentamento para ampliar a instabilidade.
“Existe uma mobilização genuína de pessoas zangadas com as instituições devido às suas próprias queixas, e atores estatais estrangeiros tentam amplificá-la”, vincou outra fonte dos serviços de informações europeus ao jornal, alertando para que o papel destas redes não seja sobrestimado.
Um sul-matogrossense de Paranaíba foi condenado a pagar R$ 3 mil de indenização a uma vizinha e a alterar a posição de suas câmeras de segurança que havia instalado em casa. O caso foi julgado na 1ª Vara Cível de Paranaíba e a condenação foi mantida mesmo após apelo do réu.
O cenário que foi parar na Justiça no começo de 2026 também se repete em várias outras vizinhanças pelo Brasil à medida que sistemas de vigilância doméstica ganham popularidade.
O dono das câmeras alegou que precisava da aparelhagem de segurança para proteger seus filhos enquanto estava fora de casa.
Já a vizinha, que entrou com a ação na Justiça, disse que as câmeras mostravam seu próprio quintal e áreas internas. Ela alegou ter tido sua privacidade violada e citou a sensação de estar sendo vigiada.
Se você deseja instalar câmeras na área externa de casa, é possível proteger-se de um processo semelhante. E, caso sinta sua própria privacidade invadida pelos aparelhos de um vizinho, especialistas ditam o caminho para ir atrás dos seus direitos.
Ter acesso a imagens de sua própria casa para proteger a família e os bens materiais é compreensível e não fere a lei. É possível ter múltiplas câmeras na área externa da casa e, inclusive, direcionadas para a rua, sem abrir espaço para problemas judiciais.
O limite importante é a privacidade dos vizinhos: se a câmera capta vídeo ou áudio de uma parte considerável da fachada ou do interior de outra casa, e se poderia ser movida para minimizar a invasão sem comprometer a segurança.
“Se a câmera [de um vizinho] por acaso pega um pedaço da sua casa, de forma inevitável por causa do ângulo da rua, até aí pode ser tolerado”, diz a advogada Andreza Almeida, especialista em direito processual civil pela UERJ (Universidade Estadual do Rio de Janeiro). “Se a câmera está direcionada claramente para dentro do seu espaço, a situação muda completamente.”
A calçada e a rua, por serem áreas públicas, podem ser monitoradas pela câmera de segurança sem configurar invasão de privacidade.
A dica dos especialistas é apontar a câmera para a fachada da própria casa e buscar ângulos que não permitam visualizações explícitas dos portões, janelas, quintais e varandas dos vizinhos.
“Ninguém é obrigado a viver sendo filmado dentro da própria casa”, afirma o advogado imobiliário José Carlos Machado. Ele cita múltiplas possibilidades de ação para o morador que está tendo sua casa gravada por câmeras alheias.
Se você não deseja ajuizar o problema antes de tentar uma solução amigável, tente expor sua preocupação ao vizinho responsável pelas câmeras e propor uma solução conjunta. Pergunte se é possível encontrar um ângulo que minimize a exposição da sua casa sem perder de vista a rua ou a casa protegida. Priorize meios de comunicação escrita, como mensagem, carta ou e-mail, para guardar provas da negociação.
Caso não haja cooperação, outra estratégia é buscar apoio jurídico para enviar uma notificação extrajudicial. Este documento não dá início a nenhum processo, mas alerta o destinatário de que providências poderão ser tomadas se um acordo não for firmado entre as partes.
O terceiro passo é registrar um Boletim de Ocorrência relatando perturbação da tranquilidade e invasão de privacidade. Para comprovar sua queixa, é possível tirar fotos da câmera, a posição e o ângulo relativo à sua casa. Tente também gravar o possível ponto de vista da câmera do vizinho para comprovar que as áreas privadas estão, de fato, no campo de visão.
Com as provas em mãos — as tratativas por escrito, a notificação extrajudicial, as imagens do sistema de segurança e um B.O. — o que resta é acionar a Defensoria Pública ou um advogado particular para dar seguimento ao caso.
Entre as ações possíveis estão uma Ação de Obrigação de Fazer, que poderia determinar a retirada ou o reposicionamento das câmeras, e uma Ação Indenizatória por violação de privacidade e outros danos.

A Organização das Nações Unidas (ONU) vai lançar uma nova iniciativa sobre as utilizações militares da inteligência artificial (IA), para enfrentar as preocupações sobre a ameaça que o desenvolvimento da tecnologia representa para a humanidade.
A iniciativa, do Instituto das Nações Unidas para a Investigação sobre o Desarmamento (UNIDIR, na sigla em inglês), tem lançamento previsto para esta quinta-feira e vai estabelecer o primeiro fórum internacional para que os principais interessados procurem enfrentar a questão.
O diretor do instituto sediado em Genebra, Robin Geiss, alertou em conferência de imprensa da ONU na terça-feira que “a margem para o julgamento humano é cada vez mais estreita, incluindo no domínio nuclear”. É difícil avaliar o quão próximo o mundo está de máquinas que possam vir a agir fora do controlo humano, disse Geiss, acrescentando que a incerteza “é a questão” que se está a “tentar resolver”.
Um dos problemas é que a IA está a penetrar, cada vez mais, em diversas áreas — sistemas de alerta precoce, recolha de informação e reconhecimento — e “é muito difícil determinar em que ponto estamos, de facto, a perder o controlo”, afirmou.
Segundo Geiss, durante algum tempo houve uma resistência generalizada em estabelecer salvaguardas para a IA. Contudo, a proliferação das capacidades e o potencial impacto da tecnologia levaram a “uma crescente perceção de que estamos perante uma encruzilhada e que agora é o momento de agir, incluindo no que diz respeito à IA militar”.
Geiss observou que a ONU reconhece que a competição global pela liderança em IA impõe obstáculos sérios. “Mas as preocupações com o impacto da IA já transcendem os blocos geopolíticos e estão a levar as grandes potências a tomar medidas”, disse, mencionando uma proposta feita em setembro para que os EUA e a China criem um sistema de alerta de segurança em IA, dirigido a questões que possam ameaçar a segurança nacional.
Os riscos associados à IA foram um tema central nos discursos dos líderes de muitas das 193 nações-membros da ONU, durante a reunião anual de alto nível realizada em setembro.
Este verão, o UNIDIR estabeleceu um Centro de Excelência em IA, Paz e Segurança, a primeira plataforma permanente da organização mundial dedicada a estes temas. Geiss afirmou que a iniciativa recebeu financiamento das cinco principais potências nucleares: EUA, Rússia, China, Reino Unido e França.
Na quinta-feira, o UNIDIR vai lançar um novo fórum, ligado ao centro, para reunir “atores de todos os setores relevantes e de diferentes partes do mundo”, de forma a trabalhar na questão da IA nas aplicações militares.
Geiss não detalhou exatamente o que a iniciativa fará, mas mencionou que integrará outros esforços relacionados com a IA que o centro lançará esta semana. Outra iniciativa irá focar-se no papel da indústria, visando desenvolver “uma estrutura para uma conduta industrial responsável”, explicou.
As decisões tomadas pelas empresas durante as fases de conceção e desenvolvimento “determinam se as capacidades militares baseadas em IA serão, de facto, fiáveis e previsíveis, e se poderão operar em conformidade com o direito internacional”, disse Geiss.
Por esse motivo, o UNIDIR está a desenvolver uma estrutura de conduta industrial responsável que fornecerá “orientações práticas e voluntárias”, alinhadas com o direito internacional e orientadas para a garantia dos direitos humanos, acrescentou.
O UNIDIR está também a lançar uma iniciativa dirigida aos riscos do uso indevido de IA por grupos armados, alertou Geiss, sublinhando que tais grupos já utilizam a tecnologia para apoiar o planeamento operacional, a execução de ações e a logística.
“A questão urgente da IA no âmbito militar não pode mais permanecer nas sombras”, afirmou Geiss. “Chegou o momento de unir forças e enfrentar, de frente, a questão da IA no setor militar”, acrescentou.

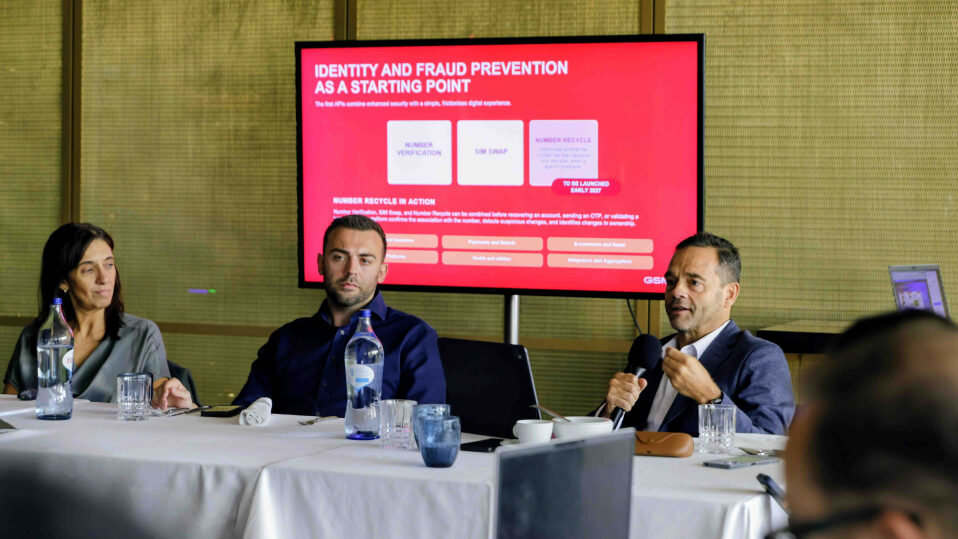
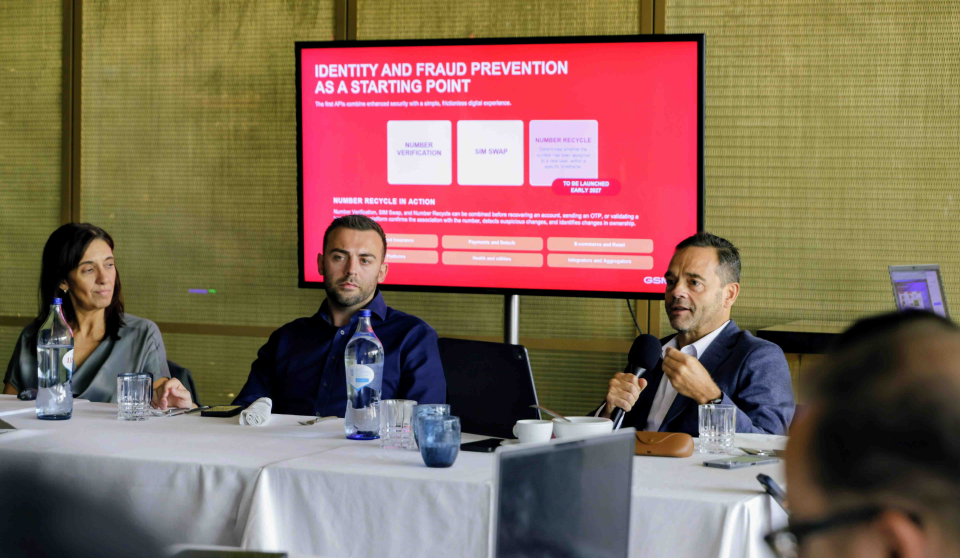
É rara a aparição conjunta das principais operadoras de telecomunicações, mas esta terça-feira um “desafio” internacional e um desígnio de segurança digital ditou que assim acontecesse. Meo, Nos e Vodafone anunciaram que estão a trabalhar em conjunto em tecnologias para evitar a fraude, nomeadamente sistemas para travar que utilizadores de cartões clonados possam aceder ao homebanking ou fazer compras online.
O trio de telecoms aderiu à iniciativa internacional “GSMA Open Gateway”, promovida pela associação global que representa os interesses de mais de 750 empresas do setor, de forma a disponibilizar novas interfaces de programação de aplicações (API – Application Programming Interfaces) para as suas redes. Trata-se de uma camada de segurança adicional para as aplicações móveis, que está a ser vista como potencial substituto da dupla autenticação quando se faz login na conta de um banco ou de uma loja, por exemplo.
A diretora de Engenharia de Redes da Nos explicou que a principal mudança é que as API serão feitas de forma padronizada em vez de cada um construir o seu modelo e linguagem. Ou seja, segue um padrão internacional de componente técnica e de segurança, mas os programadores podem igualmente construir soluções em cima dessa infraestrutura. É como se já tivessem a receita preparada e certificada, mas, ainda assim, mantendo margem para inovar no ‘cozinhado’.
“Vai trazer simplificação à experiência dos utilizadores e reduzir a fricção do onboarding na utilização das aplicações. Como é suportada de forma transversal, padronizada dentro das normas globais da Camara [projeto de código aberto da GSMA], é suportada em todos os equipamentos terminais”, detalhou Judite Reis, numa conferência de imprensa que se realizou no Hotel Altis Belém, em Lisboa.
Porque é que é relevante? Numa perspetiva empresarial, se é uma aplicação para a banca ou defesa, tem exigentes requisitos de segurança. Por outro lado, na vertente de consumidor, funcionará como um filtro para tentativas de fraudes com segundas vias dos cartões de telemóvel ou SIM reciclados (que são atribuídos a outras pessoas). Imagine que o seu número de telemóvel passou para outra pessoa, mas mantém as autenticações online associadas a esse contacto. O sistema criado pelas telecoms com o apoio da Nokia – que faz a integração – deteta se é seguro fazer ou não a transação que pretende.
“Qual é o potencial do lançamento destas ferramentas? O que é que ganha o país? Desde logo, ganha por estarmos os três aqui com a GSMA. Temos uma prova de que há protocolos internacionais para uma utilização massiva do verdadeiro potencial das API, que não está na redução da fraude, mas numa camada de segurança construída em cima da infraestrutura móvel. É uma oportunidade grande para acelerar a digitalização da economia e a integrar Portugal num ecossistema global, alinhado com os padrões internacionais”, afirmou o diretor sénior de Negócios Corporate e Empresariais da Meo, Filipe Arnaut Mendonça.
Na base desta cooperação está o objetivo de responder ao crescente desafio da fraude digital, cujo risco para os bancos aumentou 45% no último ano, segundo o Banco de Portugal. A ideia é que as organizações recorram a esta tecnologia para reforçar a verificação de identidade dos utilizadores e combater os atos ilícitos.

“Cerca de 70% dos portugueses foram alvo de fraude ou scam. É um problema e está a aumentar, porque, com o desenvolvimento da inteligência artificial, as tentativas de fraude são mais fáceis de orquestrar, portanto estrategicamente é muito importante [aposta nas API] e além disso temos mudanças regulatórias a caminho na União Europeia, nomeadamente com a PSD3. Quando falamos em API, falamos sinais de token fidedignos fornecidos em tempo real”, sintetizou Will McKay, responsável de Vendas e API de rede no grupo Vodafone..
No início do próximo ano ficará disponível a seguinte API, designada “Number Recycle” (“Número reciclado”). Esta API ajuda as empresas a protegerem as contas dos clientes e a impedir que informações confidenciais sejam enviadas à pessoa errada, identificando quando um número de telemóvel foi reatribuído a um novo utilizador. Na prática, a tecnologia vai perceber se o número foi “reciclado” e bloquear transações caso haja risco de apropriação de identidade.
Através destas API, que terão um formato “sim ou não” (em resposta à questão de se há risco), as empresas podem integrar as novas funcionalidades nos seus serviços de forma uniforme e escalável, independentemente da operadora móvel utilizada pelos seus clientes. “Temos 20 API padronizadas. É preciso garantir que vão chegando ao mercado de forma cadente”, diz Judite Reis. “São um complemento à dupla autenticação, mas arriscaria dizer que poderão ser substituto à autenticação múltipla”, completou Filipe Arnaut Mendonça.
Por detrás desta iniciativa conjunta – que os players recusam tratar-se de uma parceria e, portanto foge a eventuais problemas concorrenciais – está a GSMA Open Gateway, um grupo que disponibiliza API de rede padronizadas e interoperáveis, reúne mais de 80 grupos de operadores móveis e representa mais de 80% das ligações móveis em todo o mundo.

A ministra das Finanças do Japão, Satsuki Katayama, informou hoje que os sete países mais desenvolvidos (G7) vão realizar exercícios de defesa contra ciberataques impulsionados por Inteligência Artificial (IA).
Durante uma reunião com os restantes responsáveis pelas finanças e pelos bancos centrais do G7, Satsuki Katayama expressou as preocupações do Japão relativamente à “gestão dos riscos que a IA acarreta”.
A responsável explicou, depois numa conferência de imprensa, que os países do G7 “decidiram realizar simulações a este respeito”, uma decisão que caracterizou como um “avanço importante” dos países do G7 (Estados Unidos, Canadá, França, Alemanha, Reino Unido, Itália e Japão).
O Japão tem vindo a registar uma onda de ciberataques a empresas de vários setores que resultaram na fuga de dados de milhões de pessoas.
Ainda não foi confirmado se estão relacionados com a utilização de ferramentas de IA, mas meios de comunicação e especialistas afirmam que é provável que os atacantes tenham utilizado agentes com esta tecnologia.
Em paralelo, a Coreia do Sul também tem registado vários incidentes relacionados informações de empresas financeiras e bancos, que segundo as autoridades sul-coreanas, poderão ter sido realizados com IA.
O encontro realiza-se no auditório da Polícia Judiciária (PJ), em Faro, no dia 14 de outubro. O programa aborda cibersegurança, segurança do doente, fraude, corrupção e inteligência artificial.
O conteúdo ULS do Algarve promove conferência sobre gestão do risco no SNS e na administração pública aparece primeiro em Barlavento.