❌

Reading view

Il 2030 è dietro l’angolo. E se l’intelligenza artificiale facesse saltare la cassaforte del mondo?

Il commento

C’è una data che dovrebbe togliere il sonno ai governi, ai banchieri centrali, ai vertici delle grandi aziende tecnologiche. E, a pensarci bene, anche a ciascuno di noi. Il 2030. Mancano poco più di tre anni. Un tempo brevissimo, se paragonato alla portata della trasformazione che ci attende. Perché entro quella data potremmo trovarci di fronte a un problema che oggi viene discusso soprattutto nei laboratori di ricerca e negli ambienti della cybersicurezza, ma che riguarda direttamente la tenuta dell’economia mondiale: la possibilità che le tecnologie sulle quali abbiamo costruito la fiducia digitale diventino improvvisamente vulnerabili.

Non sto parlando soltanto di Bitcoin. E neppure dell’ennesima bolla finanziaria pronta a scoppiare. Il problema è molto più profondo. Riguarda la possibilità di dimostrare che un pagamento è autentico, che una transazione è stata autorizzata dal legittimo proprietario, che una comunicazione riservata non è stata intercettata, che un ordine impartito attraverso una rete informatica proviene effettivamente da chi sostiene di averlo inviato. In altre parole, riguarda qualcosa che abbiamo imparato a considerare scontato: la fiducia nei sistemi digitali.

Per capire la gravità della questione bisogna partire da una constatazione. Negli ultimi vent’anni abbiamo trasferito una parte crescente della nostra esistenza dentro infrastrutture informatiche che funzionano grazie alla crittografia. Il denaro, le identità, le comunicazioni, i contratti, i segreti industriali. Tutto è protetto da sofisticati sistemi matematici che rendono estremamente difficile, per i computer tradizionali, violare determinate chiavi di sicurezza. Il punto è che questa protezione non è una legge di natura. Dipende dalla capacità di calcolo disponibile. E quella capacità sta cambiando.

L’intelligenza artificiale accelera la ricerca, individua vulnerabilità, automatizza gli attacchi. Il quantum computing promette di fare qualcosa di ancora più radicale: risolvere problemi matematici che oggi consideriamo praticamente impossibili. La combinazione delle due tecnologie potrebbe cambiare le regole della sicurezza digitale.

Prendiamo Bitcoin. La blockchain è stata presentata per anni come una delle innovazioni più sicure mai concepite. Un registro distribuito, non controllato da un’autorità centrale, nel quale le transazioni vengono validate attraverso meccanismi crittografici. Una costruzione ingegnosa, che ha resistito a numerosi attacchi e ha alimentato un intero universo finanziario. Eppure anche questa architettura ha un punto vulnerabile. Le firme digitali utilizzate per autorizzare le transazioni si basano su algoritmi che un computer quantistico sufficientemente potente potrebbe compromettere. In particolare, potrebbe risalire da determinate chiavi pubbliche alle corrispondenti chiavi private, consentendo a un aggressore di disporre di fondi che non gli appartengono.

Non significherebbe cancellare magicamente la blockchain. Significherebbe mettere in discussione la prova stessa della proprietà digitale. Che, per una moneta nata per eliminare la necessità di fidarsi di un intermediario, sarebbe un paradosso devastante. Il problema non è fantascientifico. Nel marzo 2026 Google Quantum AI ha pubblicato una ricerca che ridimensiona le risorse teoricamente necessarie per compromettere la crittografia a curve ellittiche utilizzata anche dalle criptovalute. Non significa che oggi qualcuno possa violare Bitcoin. Significa, però, che la distanza tecnologica da quel risultato potrebbe essere inferiore a quanto si pensava. E qui nasce una domanda inquietante. Che cosa accadrebbe se un giorno venisse annunciato che una macchina è riuscita a ricavare una chiave privata da una chiave pubblica?

Non servirebbe aspettare furti su larga scala. Basterebbe la notizia. I mercati comincerebbero a interrogarsi sulla sicurezza dei patrimoni custoditi nei portafogli digitali. Gli operatori dovrebbero distinguere gli indirizzi vulnerabili da quelli protetti. Le piattaforme sarebbero costrette ad accelerare aggiornamenti delicatissimi. La fiducia, che nel sistema finanziario è importante quanto il capitale, subirebbe un colpo difficilmente quantificabile.

Ma sarebbe un errore fermarsi alle criptovalute. Il vero rischio è che Bitcoin rappresenti soltanto il primo campanello d’allarme di una crisi molto più estesa. Pensiamo ai sistemi di pagamento. Ogni giorno miliardi di operazioni attraversano una rete mondiale fatta di banche, circuiti di carte, piattaforme digitali, infrastrutture interbancarie e sistemi di regolamento. Non tutti utilizzano gli stessi algoritmi e non tutti presentano le medesime vulnerabilità. Ma molti dipendono, direttamente o indirettamente, da protocolli crittografici che dovranno essere aggiornati per resistere ai futuri computer quantistici. Se la transizione non avvenisse in tempo, il problema potrebbe diventare sistemico. Non perché un computer quantistico sarebbe automaticamente capace di svuotare ogni conto corrente. Sarebbe una rappresentazione sbagliata. Ma perché la compromissione di componenti critiche dell’autenticazione e delle comunicazioni potrebbe mettere in difficoltà intere catene di pagamento, costringendo gli operatori a sospendere servizi, sostituire certificati, verificare transazioni e ripristinare la sicurezza.

Immaginiamo per un istante una grande infrastruttura finanziaria costretta a fermarsi per verificare l’affidabilità delle proprie chiavi crittografiche. I bonifici internazionali rallentano. Le imprese incontrano difficoltà nei regolamenti. Le banche devono gestire un’ondata di richieste e controlli. I mercati reagiscono all’incertezza. Le catene di fornitura, che già oggi dipendono da pagamenti tempestivi e flussi informativi continui, subiscono nuove interruzioni.

È uno scenario, non una previsione. Ma è uno scenario che chi governa la finanza non può permettersi di ignorare. E c’è un aspetto ancora più delicato. La sicurezza nazionale. Siamo abituati a pensare alla guerra attraverso carri armati, missili, droni e sistemi di difesa. Ma un esercito moderno è anche una gigantesca organizzazione digitale. Deve pagare personale e fornitori, trasferire risorse, acquistare componenti, gestire informazioni riservate, proteggere comunicazioni e autenticare ordini.

Le criptovalute sono già entrate nell’economia dei conflitti, attraverso donazioni, trasferimenti transfrontalieri, finanziamenti e circuiti alternativi utilizzati anche per aggirare restrizioni finanziarie. Questo non significa che gli eserciti paghino ordinariamente i propri soldati in Bitcoin: non ci sono elementi per considerarla una pratica generalizzata. Significa però che gli asset digitali sono ormai parte dell’infrastruttura finanziaria che circonda la guerra. E se la crittografia che protegge queste operazioni diventasse vulnerabile, le conseguenze potrebbero andare ben oltre la perdita di denaro.

Un sistema militare deve poter essere certo dell’identità di chi impartisce un comando, dell’integrità di un messaggio e della riservatezza di un’informazione. Un avversario capace di compromettere alcuni di questi meccanismi potrebbe ottenere vantaggi strategici enormi. La sicurezza delle comunicazioni e quella delle transazioni finanziarie appartengono, sotto questo profilo, alla stessa famiglia di problemi. Esiste poi un pericolo meno appariscente, ma forse ancora più insidioso. È la possibilità che informazioni cifrate vengano intercettate oggi e conservate in attesa di poterle decifrare domani. I tecnici lo chiamano harvest now, decrypt later. Significa che un segreto industriale, un documento diplomatico o una comunicazione militare sottratti nel 2026 potrebbero diventare leggibili negli anni successivi, quando saranno disponibili strumenti di calcolo adeguati. Il futuro, insomma, potrebbe compromettere retroattivamente la sicurezza del presente.

A questo punto la domanda diventa inevitabile. Come ci salviamo? La risposta è, almeno in parte, dentro la stessa rivoluzione tecnologica che genera la minaccia. Il quantum computing non è soltanto un potenziale strumento di attacco. Può contribuire allo sviluppo di nuove tecnologie di comunicazione e sicurezza. Ma soprattutto ci obbliga a compiere un passaggio che non possiamo più rimandare: abbandonare progressivamente gli algoritmi vulnerabili e adottare una crittografia post-quantistica. Non occorre aspettare l’arrivo di un computer quantistico sufficientemente potente per farlo. Anzi, sarebbe il peggior errore possibile. Nel 2024 il National Institute of Standards and Technology americano ha approvato i primi tre standard fondamentali di crittografia post-quantistica, progettati per resistere anche agli attacchi dei futuri computer quantistici. Il Regno Unito ha indicato il 2035 come orizzonte per completare la migrazione dei sistemi. Il lavoro, dunque, è già cominciato.

Ma aggiornare un algoritmo non è come sostituire un’applicazione sul telefono. Bisogna intervenire su reti bancarie, software, dispositivi, infrastrutture pubbliche, sistemi industriali e apparati che possono rimanere operativi per decenni. Occorrono investimenti, competenze, test e soprattutto coordinamento.

Ed è qui che la questione tecnologica diventa politica, nel senso più alto del termine. Nessun Paese può mettere in sicurezza da solo un’economia che funziona attraverso reti globali. Non possono farlo gli Stati Uniti, nonostante la loro supremazia in molti segmenti dell’innovazione digitale. Non può farlo la Cina, pur disponendo di enormi capacità di ricerca e investimento. Non può farlo l’Europa, che possiede competenze scientifiche e industriali importanti ma soffre di frammentazioni e dipendenze tecnologiche.

Se una banca europea aggiorna i propri sistemi, ma continua a dialogare con infrastrutture vulnerabili in altre parti del mondo, il problema non è risolto. Se una catena industriale protegge i propri dati ma i fornitori non fanno altrettanto, resta esposta. Se le infrastrutture civili e militari adottano standard incompatibili, la sicurezza rischia di trasformarsi in una nuova forma di isolamento.

Serve allora qualcosa che oggi può sembrare quasi utopistico: una grande alleanza internazionale per la sicurezza crittografica. Un accordo che coinvolga Stati Uniti, Cina, Unione europea e le altre principali potenze tecnologiche. Non per condividere segreti militari o rinunciare alla competizione strategica, ma per individuare standard interoperabili, procedure di certificazione, tempi di transizione e meccanismi di gestione delle vulnerabilità. Un terreno comune sul quale la rivalità geopolitica non impedisca la protezione delle infrastrutture civili essenziali.

È difficile? Certamente. I rapporti tra Washington e Pechino sono segnati dalla competizione tecnologica. L’Europa cerca faticosamente una propria autonomia digitale. Il controllo dei semiconduttori, delle tecnologie quantistiche e dell’intelligenza artificiale è diventato una questione di potere. Ma proprio per questo la cooperazione è necessaria. Ci sono infrastrutture che nessuno ha interesse a vedere collassare. Il sistema dei pagamenti internazionali è una di queste. La sicurezza delle comunicazioni essenziali è un’altra. Come per la sicurezza nucleare o per la gestione dei grandi rischi sanitari, la competizione fra Stati deve poter convivere con alcune regole comuni.

E l’Europa, anziché limitarsi a osservare la sfida tra le due superpotenze, dovrebbe assumere un ruolo da protagonista. Ha le competenze scientifiche, le imprese, i centri di ricerca e la forza regolatoria per contribuire alla definizione delle nuove regole. Ma deve investire molto di più e, soprattutto, deve muoversi con maggiore rapidità. Perché il problema del 2030 non è sapere se proprio in quell’anno una macchina riuscirà a violare una firma digitale di Bitcoin. Nessuno può affermarlo con certezza. Le stime divergono e le difficoltà ingegneristiche restano considerevoli.

Il problema è che potremmo arrivare al 2030 senza avere ancora completato il lavoro necessario a difenderci. E in una società nella quale quasi ogni attività economica dipende da una forma di autenticazione digitale, la vulnerabilità di quei sistemi non sarebbe una questione per informatici. Diventerebbe una questione di stabilità finanziaria, continuità industriale, sicurezza nazionale e sovranità. Abbiamo trascorso gli ultimi anni chiedendoci quanto l’intelligenza artificiale cambierà il lavoro, la produttività, la medicina e la nostra vita quotidiana. Domande legittime, naturalmente. Ma forse abbiamo dedicato troppo poco tempo a un interrogativo ancora più elementare: chi garantirà che le infrastrutture digitali sulle quali poggia questa nuova economia continueranno a essere affidabili?

C’è una sottile ironia in tutto questo. Abbiamo costruito un mondo nel quale il denaro si muove alla velocità della luce, i contratti possono essere eseguiti automaticamente e le macchine cominciano a prendere decisioni autonome. E ora scopriamo che le fondamenta matematiche di una parte di questo edificio potrebbero dover essere sostituite. Non è una ragione per fermare il progresso. È una ragione per governarlo. Il 2030 non deve diventare la data di un’apocalisse digitale. Deve diventare la scadenza entro la quale le grandi potenze avranno dimostrato di saper collaborare almeno sulla sicurezza del mondo che hanno costruito. Perché il rischio più grande non è che un giorno un computer diventi abbastanza potente da violare una chiave crittografica. È che gli uomini, pur conoscendo il pericolo, non riescano a mettersi d’accordo in tempo per cambiare la serratura.

LEGGI LE NOTIZIE DEL CANALE TECH AND DIGITAL

L'articolo Il 2030 è dietro l’angolo. E se l’intelligenza artificiale facesse saltare la cassaforte del mondo? proviene da Affaritaliani.it.
  •  

Amazon is buying billions in Nvidia AI systems it can't yet turn on

Amazon CEO Andy Jassy

David Paul Morris/Bloomberg via Getty Images

  • AWS expected to get $5 billion of Nvidia GB300 racks, followed by $3 billion more each month.
  • Some of these GPU systems are being stored elsewhere due to lack of data center power.
  • Amazon CEO Andy Jassy sees AI as a major opportunity, but getting capacity online is a challenge.

Amazon is racing to secure AI hardware earlier than before, even as data center power shortages leave some GPU systems waiting in warehouses.

Under a new Early Rack Receipt process, AWS expected to receive roughly $5 billion in Nvidia's GB300 server racks at US facilities before final deployment, according to August internal emails reviewed by Business Insider. The company projected roughly $3 billion more in GB300 racks each month "for the foreseeable future," one of the emails said.

Some AWS sites had room for more racks but not enough available power to turn them on, people familiar with the effort said, leaving finished equipment to be staged at intermediary warehouses until the facilities were ready.

At least one AWS team did not have "a clear forecasted path" for getting the incoming racks into data centers at the time, according to one of the emails.

Dark GPUs

A lack of new electricity capacity is one of several bottlenecks slowing the buildout of some AI data centers. This has led to a phenomenon known as dark GPUs, where AI chips and servers are purchased but can sit idle due to power supply issues or other challenges. (Dark GPUs can also refer to system design flaws that mean this gear isn't fully used after being plugged in).

This is partly why financial pressure is mounting on big data center projects. Money must be spent upfront to secure supplies of Nvidia GPUs and other valuable AI components. But if some data centers aren't ready to run, those early investments can tie up huge amounts of cash. Debt financing can fill in the gaps, but the market has become less willing to lend against some of these projects lately.

Trade-off

Amazon's early-rack program is one piece of the cloud leader's broader AI buildout, which is putting new pressure on its cash flow, as Business Insider exclusively reported this week. Amazon expects roughly $220 billion in capital expenditures this year — more than any Big Tech peer. Its free-cash-flow turned negative last quarter for the first time since 2023, and could stay negative for a while.

For AWS, the trade-off is securing scarce GPU racks before competitors do, even if some data centers are not yet ready to turn them on. But taking ownership earlier can tie up billions in equipment before it starts generating cloud revenue.

Previously, AWS took ownership of a finished rack only upon delivery to a data center, according to internal documents. Under the new approach, it can pay for and record certain racks earlier in the supply chain.

An Amazon spokesperson said the company routinely stages finished hardware near deployment sites so it can install it once capacity becomes available, calling the practice "best business practice." The spokesperson added that Amazon has long-established systems for tracking infrastructure assets and disputed that the broader company lacked a path for getting racks into data centers.

Amazon CEO Andy Jassy previously said the company has a "clear line of sight" to strong returns from its AI investments, calling the technology a "once in a lifetime opportunity."

"We've been through this cycle with the first big AWS growth wave, and liked the results," Jassy wrote in Amazon's annual shareholder letter. "We expect to feel similarly about this next wave."

Have a tip? Contact this reporter via email at ekim@businessinsider.com or Signal, Telegram, or WhatsApp at 650-942-3061. Use a personal email address, a nonwork WiFi network, and a nonwork device; here's our guide to sharing information securely.

Read the original article on Business Insider

  •  

US teens can access ‘nudify’ apps despite Apple and Google’s parental controls, report finds

Exclusive: Using test accounts acting as 13-year-olds, Tech Transparency Project downloaded 135 apps with features to generate nonconsensual nude imagery

In December 2025, Morgan Dorfman received distressing news: a student at her daughter’s Pennsylvania high school was making AI-generated pornographic material using the daughter’s image.

He was using an artificial intelligence image-editing app called Movely to create sexual videos from pictures of her daughter and five other girls.

Continue reading...

© Photograph: Spencer Platt/Getty Images

© Photograph: Spencer Platt/Getty Images

© Photograph: Spencer Platt/Getty Images

  •  

Microsoft pulls out of AI datacentre project in Essex over power supply concerns

Development by UK firm Nscale heralded by ministers as largest of its kind in country loses anchor tenant

The development of a huge AI datacentre hailed by the UK government has received a fresh setback after Microsoft pulled out of the project over concerns about power supplies.

The development by the British company Nscale, heralded by ministers as the country’s largest AI datacentre when it was announced in 2025, was planned to open at Loughton in Essex next year.

Continue reading...

© Photograph: Nscale

© Photograph: Nscale

© Photograph: Nscale

  •  

Crosetto: “Sbaglia Trump a limitare Starlink per Kiev. Sovranità irrinunciabile”. Mentre l’Italia dipende da Usa e Cina

“La tecnologia è potere e la sovranità irrinunciabile”, secondo il ministro della Difesa Guido Crosetto. Peccato che l’Italia dipenda da Trump e Xi per gli investimenti e i device, con il marchio americano e cinese in settori chiave come cloud, data center, mail della pubblica amministrazione, telecomunicazioni, internet 5G. Esiste la possibilità tecnica del “kill switch”: staccare la spina, da remoto, premendo il pulsante off. Le conseguenze dell’interruttore, azionabile a distanza, si possono celare in tempi di pace, ma esplodono negli scenari di guerra. L’esempio è l’Ucraina con le limitazioni alle comunicazioni satellitari imposte da Starlink, il gigante americano di Elon Musk. Gli Usa premono off e spengono il servizio, ma l’esercito di Kiev paga un prezzo enorme mentre gioisce Putin. Lo sa bene Crosetto: “Se gli Stati Uniti privano l’Ucraina delle risorse, questo crea debolezza, allora” Mosca “crederà di poter vincere, quindi di continuerà la guerra”, ha dichiarato in un’intervista all’emittente pubblica inglese Bbc. Ecco gli effetti della dipendenza tecnologica: la difesa di un Paese alle mercé di un altro. L’opposto della “irrinunciabile sovranità” citata dal ministro durante l’interrogazione al Senato del 15 ottobre. Il giorno dopo, alla presentazione del computer quantistico Volta B1, l’esponente di Fratelli d’Italia ha posto l’Italia al bivio: una nazione che subisce, oppure in grado di “contribuire a determinare l’evoluzione e l’applicazione” delle regole su dati, intelligenza artificiale e infrastrutture. Un crocevia decisivo, perché “la tecnologia sta diventando una forma di potere”.

Il caso Starlink in Ucraina e la dipendenza dagli Usa su cloud e Difesa

Starlink ne è l’esempio. L’Ucraina, secondo Crosetto, pagherà il “grave e completo errore” compiuto dagli Stati Uniti di Donald Trump, con la decisione di limitare l’accesso ai satelliti e alle informazioni di intelligence. Una mossa “assolutamente priva di senso”, con il rischio di allontanare la pace, aumentare il numero dei morti e le sofferenze tra i civili. Offrendo l’incentivo a Mosca, perché Putin cesserà agli attacchi – prosegue Crosetto – solo quando “sarà convinto che ci sia una situazione di stallo, che non possa avanzare ulteriormente”.

Non solo l’Ucraina e i satelliti di Starlink, ma l’intera Europa dipende dagli Usa per una vastissima galassia tecnologica. Il rischio del kill switch pesa anche sul settore Difesa, secondo il noto rapporto “Cloud Defense: An Exposed European flank”, pubblicato lo scorso aprile. Il documento cita l’Italia nell’elenco dei Paesi a rischio medio, insieme a Francia e Spagna, mentre gran parte dell’Europa è ad alto rischio. La Francia ha appena imboccato la lunga e toruosa via dell’autonomia tecnologica, già tracciata dall’Austria. L’Italia, invece, “ha trasferito i sistemi della difesa sul Polo Strategico Nazionale (Psn)“, con “tecnologie Google Assured Workload e Oracle Alloy”, si legge nel rapporto. Ministeri e Pubbliche amministrazioni custodiscono le informazioni nel ricettacolo del Psn. Un “contenitore” strategico, con servizi gestiti “in partnership con Google, Microsoft Azure, AWS e Oracle“. Big tech al gran completo. Eppure, Il Polo strategico nazionale doveva essere la soluzione “sovrana” per il cloud nazionale, in primis per escludere la minaccia del kill switch. Il documento sulla “Strategia cloud”, firmato nel 2021 da palazzo Chigi e dall’Agenzia nazionale per la cybersecurity, mette in guardia dai rischi di affidarsi ad aziende con sede fuori dai confini Ue. I pericoli? “Modifiche unilaterali delle condizioni dei servizi forniti, che potrebbero determinare variazioni significative degli stessi (dall’aumento dei costi di erogazione all’interruzione del servizio), in ragione di intenti potenzialmente non controllabili dal Paese”.

Mail, data center per l’IA, pubbliche amministrazioni: dominio Big Tech

Non solo sul cloud. Il gioco statunitense pesa sulla posta elettronica e sui nuovi data center per alimentare l’Intelligenza artificiale, in Italia e nel Vecchio Continente. Le caselle di posta per inviare e ricevere mail, in quasi tutte le pubbliche amministrazioni sono made in Usa, amministrate da Amazon, Google e Microsoft. Non solo Stati e governi, anche le aziende strategiche dipendono sovente dai servizi a stelle e strisce. In Italia il 69% delle aziende quotate in borsa si affida agli americani per le mail, secondo il rapporto pubblicato a luglio 2025 da Proton, l’azienda svizzera specializzata nella privacy digitale. Il documento cita le banche italiane, “uno dei settori più dipendenti (73%)”, al contrario dell’ Europa, dove è “uno dei meno dipendenti dai provider statunitensi”.

E le “nuove cattedrali” dei data center, il “motore” dell’Intelligenza artificiale? In Italia la dipendenza dagli Usa è conclamata: circa la metà degli investimenti sarà di Amazon, Google e Microsoft, secondo le stime dell’Osservatorio Data Center del Politecnico di Milano, dal 2026 al 2028. La fetta dei capitali italiani? Meno della metà, perché anche le aziende europee mangiano un pezzo della torta. Gli americani non controllano solo gli edifici dei data center, ma soprattutto i server, le tecnologie e i servizi all’interno delle “cattedrali”, con un dominio lampante.

Staccare la spina e l’accesso ai dati: i rischi e i precedenti delle sanzioni Usa

Cosa accadrebbe se un’organizzazione italiana fosse sanzionata dagli Usa? Un’azienda a stelle strisce, a termine di legge, deve spegnere il servizio. Può bastare un ordine esecutivo del governo, come accaduto al collettivo di attivisti per la privacy digitale Autistici Inventati, obbligandolo (di fatto) a chiudere i battenti. Washington ha già sanzionato organizzazioni e individui europei: come Thierry Breton, l’ex commissario Ue che aveva esortato Big Tech al rispetto delle regole del Vecchio Continente. Oppure quattro magistrati della Corte penale internazionale (Cpi), per aver sostenuto indagini sull’esercito statunitense in Afghanistan e il mandato d’arresto per Benjamin Netanyahu. A Karim Khan, giudice della Cpi, è stata disattivata la mail di Microsoft. Oltre alle sanzioni, incombe il cloud act: il governo Usa può accedere ai dati sui server delle aziende americane in ogni parte del mondo, in virtù di un mandato giudiziario.

L’Italia dipende anche dalla Cina. E Starlink è sugli appennini con il 5g

La tecnologia italiana dipende dagli Stati Uniti, ma anche dalla Cina giunge il pericolo Kill switch. Pechino ha conquistato una grossa fetta di mercato nel settore delle telecomunicazioni. Strumenti made in China sono molto diffusi nelle pubbliche amministrazioni, con router per la connessione WiFi, dispositivi di rete, componenti per server e data center. Buona parte delle telecamere di videosorveglianza, gestite da Comuni e Regioni, giungono dal paese del Dragone. Device di Pechino sono importanti anche per le nuove reti 5g, a banda larga e senza fili. In questo campo, anche Starlink gioca un ruolo. Guido Crosetto ha confermato a ilfattoquotidiano.it l’accantonamento del progetto per la Difesa da 1,5 miliardi. Ma il gigante di Elon Musk ha stretto un accordo con Fastweb-Vodafone per portare internet veloce nelle aree rurali d’Italia, con una una sperimentazione sugli Appennini centrali. Se la tecnologia è potere, come dice Crosetto, siamo sicuri che l’Italia sia una nazione sovrana?

L'articolo Crosetto: “Sbaglia Trump a limitare Starlink per Kiev. Sovranità irrinunciabile”. Mentre l’Italia dipende da Usa e Cina proviene da Il Fatto Quotidiano.

  •  

Microsoft AI chief says the company beat OpenAI at its own game, using a quarter of the computing power

Mustafa Suleyman, the CEO of Microsoft AI
Mustafa Suleyman, the CEO of Microsoft AI.

Stephen Brashear/Getty Images

  • Microsoft AI recently announced its latest model MAI-Base-2.
  • AI CEO Mustafa Suleyman compared the model to a similar offering from OpenAI.
  • Microsoft trained its model more efficiently than OpenAI, he said in an internal meeting.

Microsoft AI CEO Mustafa Suleyman told employees an in-house model was better than a similar offering from OpenAI, one of the software giant's biggest customers and partners.

"We now have a stronger pre-trained base model than the model that currently powers GPT 5.6 Sol," Suleyman said during a town hall meeting with employees on Thursday. "And in fact, we used one-quarter of the compute that OpenAI used to train their model."

Pre-training is the first stage of building an AI model, when it learns patterns from huge amounts of text, images, and other information. This takes massive amounts of expensive computing power, so Microsoft could save money if it's worked out a way to do this more efficiently.

Microsoft announced the model, MAI-Base-2, earlier on Thursday.

Suleyman said Microsoft privately tested this model against OpenAI models, including one nicknamed "Spud" that powers GPT-5.6. He added that Microsoft's model performed better on tests measuring how well AI can understand and predict patterns in information.

The comparisons are based on technical information Microsoft has about OpenAI's models, Suleyman said.

"Privately and confidentially, we've also compared it to the OpenAI models," Suleyman told employees, while suggesting that Microsoft has special access to information on how OpenAI models perform.

It's notable that Suleyman would choose to highlight limitations of OpenAI models, even in private discussions. Microsoft has invested billions of dollars in OpenAI, and owns a stake in the startup that is likely worth more than $100 billion. Any criticism of OpenAI could potentially dent the value of this huge investment.

The two companies also have a major partnership, with Microsoft offering OpenAI models to its Azure cloud customers. Microsoft has used OpenAI models for its own products such as Copilot, too.

But the relationship between the two companies has frayed in the past year or so. Increasingly, Microsoft has tried to branch out from OpenAI, including by working on its own models.

Suleyman also said Microsoft's new AI model used "12 times less computation than was used for DeepSeek, for example, on compute efficiency."

Suleyman didn't specify which DeepSeek model, but a public blog post described the pre-training of MAI-Base-2 being a lot more efficient than a similar offering from the Chinese lab, called DeepSeek-V4-Pro-Base.

Microsoft in March created a new combined team for its commercial and consumer Copilot products and reassigned Suleyman to focus on building AI models in the company's superintelligence unit.

Microsoft declined to comment and OpenAI did not respond to a request for comment on Thursday.

Have a tip? Contact this reporter via email at astewart@businessinsider.com or Signal at +1-425-344-8242. Use a personal email address and a nonwork device; here's our guide to sharing information securely.

Read the original article on Business Insider

  •  

Deskilling the Body

“We have fallen into habits that are steadily deskilling the human body,” writes Melanie Challenger. “This is a strange turn of events for an animal whose success comes mostly from the extraordinary ability to learn through experience.” For Aeon, Challenger explores how modern technologies, from GPS to AI, are eroding our body’s physical skills by replacing the embodied experiences through which we learn.

After all, the brain is itself a physical organ, continually shaped by what the body does and encounters. Once we decide that the mind is the real human and the rest of the body only hardware, it becomes easier to disregard the physical work, including the neurocognitive work of a biological brain, through which we move, find our way, put thoughts into words, and recognise our own needs. A machine may do some of that work faster, but each act it takes over is one that the body no longer performs and that the body, including the brain, no longer learns through. The irony is that a project motivated by the desire to overcome bodily fragility is helping to produce more fragile bodies.

  •  

Tech market sell-off deepens amid fears over US inflation and AI debt

Chip makers and tech investors such as Samsung and SoftBank plunge as potential interest rate hikes spook markets

An accelerating sell-off of AI-linked shares has hit global markets, as fears over rising inflation and future interest rate hikes spooked traders already wary of the heavily indebted sector.

South Korea’s benchmark Kospi 200 index, which is heavily skewed towards the companies that make memory chips, fell more than 8% overnight to a six-month closing low, triggering circuit breakers that brought trading to a halt at various points.

Continue reading...

© Photograph: Lee Jin-man/AP

© Photograph: Lee Jin-man/AP

© Photograph: Lee Jin-man/AP

  •  

Poland’s ascent from communist state to top 20 economy reverses the brain drain

In the final part of our series on the country, Poles tell how wages have soared – along with the cost of living

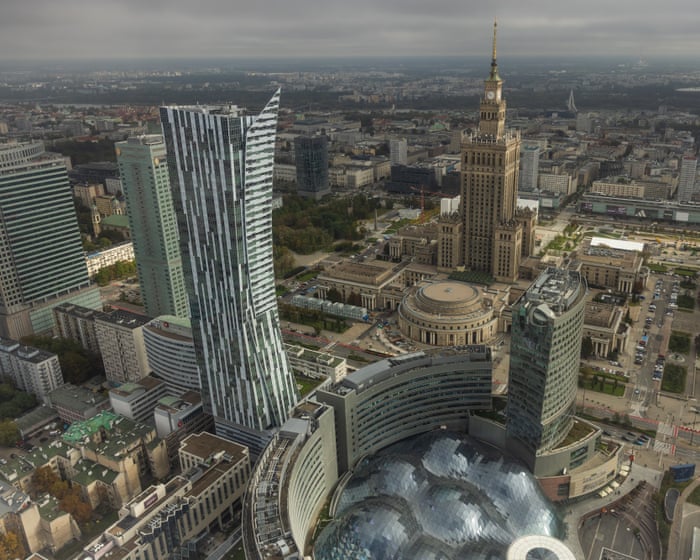
Above the rain-soaked streets of Warsaw, the observation deck of the Varso tower overlooks Joseph Stalin’s gift to Poland that has divided opinion for decades.

For some, the Soviet-era Palace of Culture and Science is a drunk confectioner’s nightmare; standing as a relic of oppression that should have been demolished. For others, it is an icon on the skyline and a monumental warning from history.

Continue reading...

© Photograph: Anna Liminowicz/The Guardian

© Photograph: Anna Liminowicz/The Guardian

© Photograph: Anna Liminowicz/The Guardian

  •  
❌