A inteligência artificial da Google está a chegar a mais condutores. O Google Maps começou a receber a integração do Gemini no Apple CarPlay, permitindo fazer perguntas e dar instruções por voz durante a navegação. Encontrar um destino ou alterar o percurso passa, assim, a ser uma experiência mais próxima de uma conversa. Gemini chega [...]
A inteligência artificial da Google está a chegar a mais condutores. O Google Maps começou a receber a integração do Gemini no Apple CarPlay, permitindo fazer perguntas e dar instruções por voz durante a navegação. Encontrar um destino ou alterar o percurso passa, assim, a ser uma experiência mais próxima de uma conversa. Gemini chega [...]
A inteligência artificial da Google está a chegar a mais condutores. O Google Maps começou a receber a integração do Gemini no Apple CarPlay, permitindo fazer perguntas e dar instruções por voz durante a navegação. Encontrar um destino ou alterar o percurso passa, assim, a ser uma experiência mais próxima de uma conversa. Gemini chega [...]
Um tribunal norte-americano aplicou a uma das maiores sanções estaduais de sempre contra uma empresa tecnológica por enganar utilizadores sobre o acesso aos seus dados, na sequência do escândalo da Cambridge Analytica. A Meta já avisou que vai...
Depois de ter vencido as edições de 2023 e 2025, a austríaca Aerospace Team Graz voltou a conquistar o EuRoC. Entre as equipas portuguesas, a MAST, da Universidade do Minho, tornou-se a primeira formação portuguesa a conseguir um lançamento com...
A Apple prepara-se para lançar o primeiro redesign do MacBook Pro em cinco anos. Apesar de manter os chips M5 Pro e M5 Max, o novo modelo traz vantagens em quatro áreas fundamentais. 1. Design industrial bem mais leve O novo MacBook Pro será...
Depois de ter vencido as edições de 2023 e 2025, a austríaca Aerospace Team Graz voltou a conquistar o EuRoC. Entre as equipas portuguesas, a MAST, da Universidade do Minho, tornou-se a primeira formação portuguesa a conseguir um lançamento com...
Um tribunal norte-americano aplicou a uma das maiores sanções estaduais de sempre contra uma empresa tecnológica por enganar utilizadores sobre o acesso aos seus dados, na sequência do escândalo da Cambridge Analytica. A Meta já avisou que vai...
A iServices lançou o Circle, um novo serviço de subscrição que permite utilizar um iPhone recondicionado mediante o pagamento de uma mensalidade. A oferta inclui acessórios, manutenção, proteção e assistência técnica, dispensando a compra...
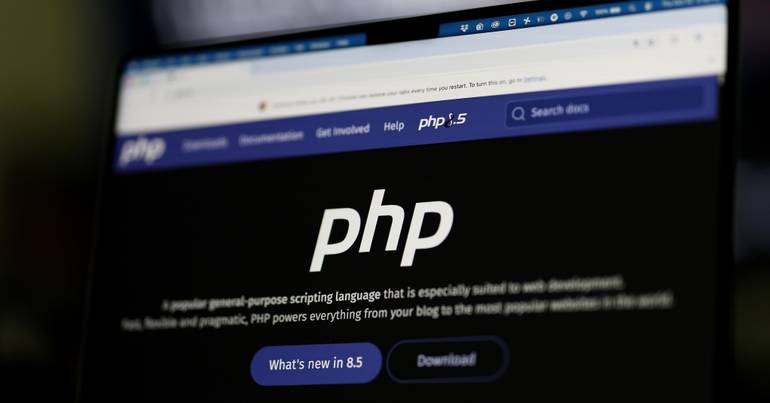
Foi pela IA que as vulnerabilidades "críticas" na linguagem de programação PHP foram descobertas. É um protocolo utilizado em 70% dos sites. Também em Portugal "a potencial exposição" é "relevante".
Sites governamentais em toda a Europa ficaram fora do ar na quarta-feira (21) enquanto operadores corriam para corrigir duas vulnerabilidades críticas no PHP, uma das linguagens de programação mais utilizadas na web.
Serviços governamentais no Brasil também foram suspensos preventimente para a correção das falhas.
A linguagem de programação é responsável por cerca de 70% dos sites no mundo. Segundo cientistas que participaram da descoberta, a vulnerabilidade estava presente no software da empresa há anos, de forma oculta.
O que é PHP?
PHP é uma linguagem de programação que executa sites. Ela funciona nos bastidores: quando um usuário carrega uma página, o servidor que executa o PHP monta o conteúdo e envia a página finalizada para o navegador.
É gratuito, de código aberto e mantido por voluntários. Os proprietários do site raramente interagem diretamente com ele.
De acordo com a W3Techs, empresa que monitora tecnologias web, o PHP é a linguagem utilizada em quase 70% de todos os sites cuja linguagem de programação pode ser identificada. Ele funciona, por exemplo, no WordPress, que alimenta cerca de 40% de todos os sites, como blogs, páginas de pequenas empresas, portais governamentais, lojas online e sites de notícias.
Quais são os riscos das falhas?
As duas vulnerabilidades identificadas receberam uma classificação de 9,2 em 10 na escala de gravidade CVSS v4.0, um sistema de pontuação padrão do setor.
O CERT-EU, a equipe de resposta a incidentes de segurança cibernética da União Europeia, afirmou que essa classificação indica execução remota de código não autenticada, o que significa que um invasor pode executar comandos em um servidor vulnerável, pela internet, sem senha ou conta.
Uma única falha no PHP abre a mesma porta em milhões de servidores simultaneamente. Quem explora essa falha controla o site.
O provedor de hospedagem web GoDaddy disse que isso poderia significar roubo de dados, páginas adulteradas ou comprometimento total do sistema.
A maioria dos sites pequenos geralmente é administrada por proprietários sem equipe de segurança, frequentemente em hospedagens compartilhadas onde não gerenciam o servidor e podem não saber quem atualiza o PHP.
O Wordfence, um plugin de segurança para sites WordPress, alertou que as atualizações automáticas não incluirão essa correção. A recomendação do CERT-EU é tirar os sites afetados do ar em vez de deixá-los expostos.
Como a falha foi encontrada?
Pesquisadores da empresa de segurança Calif, em colaboração com a OpenAI, relataram a primeira falha no PHP em 11 de agosto. Ela foi encontrada usando o modelo GPT-5.6 Sol da OpenAI.
A Wiz, empresa de segurança pertencente ao Google, também investigou o problema e descobriu as falhas de forma independente. A organização relatou uma segunda detecção em 24 de agosto, também usando modelos de IA.
A Wiz afirmou que as descobertas “estão entre as vulnerabilidades mais graves já encontradas no PHP e, possivelmente, na história do software”. Segundo a empresa, as falhas subjacentes estavam presentes há décadas, mas provar que eram exploráveis exigia uma série de etapas “no limite do que pesquisadores humanos poderiam realizar na prática”.
O governo do presidente dos Estados Unidos, Donald Trump, afirmou estar “monitorando e coordenando com agências federais e os principais laboratórios de inteligência artificial para agilizar a divulgação da correção”. A descoberta foi apresentada como prova de que a “superinteligência” americana fortalece a segurança nacional.
Rusia está utilizando sus escasos cazas MiG-35 para interceptar los drones ucranianos que entran en su territorio, según informa Militarnyi a partir de una publicación del canal de Telegram Soniashnyk, vinculado a la aviación ucraniana. El modelo sigue en fase de pruebas operativas y, según las fuentes abiertas citadas por el medio, la Fuerza Aérea rusa dispone de apenas seis MiG-35.
‘Los MiG-29 enemigos e incluso los MiG-35 llevan bastante tiempo participando en la defensa frente a ataques aéreos a gran escala como parte del sistema de defensa antiaérea en la retaguardia profunda’, ha señalado el canal. La información no precisa cuántos MiG-35 realizan estas misiones ni les atribuye acciones concretas.
El MiG-35 fue presentado públicamente en 2017 y el Ministerio de Defensa ruso firmó un contrato de suministro en 2018, con las primeras entregas de aparatos de producción en 2019. Sin embargo, el programa no ha dado el salto a una fabricación en serie a gran escala ni ha abandonado la fase de pruebas operativas, lo que es compatible con realizar misiones reales de combate.
Los seis aparatos que contabiliza el medio ucraniano son cuatro MiG-35S monoplazas y dos MiG-35UB biplazas que también pueden utilizarse para entrenar pilotos.
La familia MiG-35 deriva de los MiG-29K/KUB y MiG-29M/M2 e incluyen mejoras en motores, electrónica y armamento. Según las especificaciones del fabricante UAC, el avión mide 17,3 metros de longitud y 12 metros de envergadura, alcanza unos 2.100 km/h a gran altitud y puede transportar hasta 6.500 kilos de carga externa en nueve puntos de anclaje. Utiliza dos motores RD-33MK mejorados, con una vida útil declarada de hasta 4.000 horas.
Los MiG-35 también cuentan con un radar de barrido electrónico activo, conocido como AESA, capaz de seguir hasta 30 objetivos aéreos a distancias de hasta 160 kilómetros y atacar simultáneamente seis.
Su armamento aire-aire incluye los R-73 de corto alcance, R-77 de alcance medio guiados por radar y misiles de la familia R-27, con versiones de alcance medio y ampliado.
Su participación en la guerra ya había sido anunciada por Rusia en noviembre de 2023, cuando Serguéi Korotkov, diseñador general de UAC, aseguró a RIA Novosti que el MiG-35 intervenía en las operaciones mientras continuaban las pruebas, pero en ningún momento se detalló si operaba en la retaguardia, como señala ahora Militarnyi, o sobre territorio ucraniano.
As noites de jogos em família ganharam uma nova vida nos últimos anos graças às adaptações digitais de alguns dos mais populares jogos de tabuleiro. Agora, a Outright Games e a Hasbro querem tornar esses momentos ainda mais acessíveis com Hasbro Games Junior Collection, uma coleção que reúne três clássicos pensados para os jogadores mais [...]
As noites de jogos em família ganharam uma nova vida nos últimos anos graças às adaptações digitais de alguns dos mais populares jogos de tabuleiro. Agora, a Outright Games e a Hasbro querem tornar esses momentos ainda mais acessíveis com Hasbro Games Junior Collection, uma coleção que reúne três clássicos pensados para os jogadores mais [...]
Falta um mês para o lançamento de “GTA VI” mas, apesar de ainda não ter chegado às lojas, o jogo já gerou 630 milhões de dólares durante o período de pré-venda.
Falta um mês para o lançamento de “GTA VI” mas, apesar de ainda não ter chegado às lojas, o jogo já gerou 630 milhões de dólares durante o período de pré-venda.
O ministro da Presidência disse esta quinta-feira que o Centro Nacional de Cibersegurança (CNCS) emitiu um conjunto de recomendações para resolver as falhas de segurança nos ‘sites’ que utilizem a linguagem de programação PHP.
Durante o ‘briefing’ do Conselho de Ministros, António Leitão Amaro explicou que o CNCS enviou às entidades públicas e privadas recomendações que incluíram a indicação para que fosse feita uma atualização dos sistemas, que ficou disponível na quarta-feira ao início da tarde.
“Muitas entidades públicas que temos conhecimento estão a substituir, a fazer o desligamento temporário para fazer a atualização e corrigir essa vulnerabilidade“, referiu o ministro da Presidência.
Tal como explicou Leitão Amaro, “foi identificado a nível global uma vulnerabilidade numa ferramenta e numa linguagem de programação que é utilizada numa maioria esmagadora das páginas de internet do mundo inteiro”.
Na quarta-feira, também a Agência de Segurança Nacional dos EUA recomendou que todos os ‘sites’ que utilizam a programação PHP realizassem uma atualização de software para corrigir as vulnerabilidades identificadas.
O PHP, acrónimo de Hypertext Preprocessor, é uma linguagem de programação criada no início da década de 1990 pelo programador canadiano-dinamarquês Rasmus Lerdorf. Permite estabelecer uma ponte entre um ‘site’ e um servidor que contém bases de dados.
A empresa de cibersegurança Palo Alto Networks indicou na quarta-feira ter identificado 22 milhões de plataformas expostas a estas vulnerabilidades.
Também na quarta-feira, a OpenAI explicou que as falhas foram detetadas com a utilização de um dos seus mais recentes modelos, o GPT-5.6 Sol.
Uma falha de segurança na linguagem de programação PHP, utilizada por boa parte da internet global, derrubou sites e plataformas digitais na quarta-feira (21). O problema também atingiu o Brasil, provocando interrupção nos serviços digitais do governo.
A linguagem PHP alimenta cerca de 70% dos sites em todo o mundo, incluindo o publicador e gerenciador de sites WordPress.
A falha de segurança afetou plataformas globalmente, em países como Inglaterra, Irlanda, França e Holanda.
No Brasil, o Ministério da Gestão e da Inovação em Serviços Públicos confirmou que emitiu um alerta para todas as unidades de tecnologia do governo federal, por meio do Ctir.Gov (Centro de Prevenção, Tratamento e Respostas a Incidentes Cibernéticos do Governo Federal).
A orientação foi retirar temporariamente do ar todos os sistemas desenvolvidos em PHP, desabilitando qualquer tipo de acesso externo.
Um dos impactados foi o SEI (Sistema Eletrônico de Informações), sistema federal para produção e gestão de documentos e processos administrativos eletrônicos. Segundo o Ministério, o SEI foi tirado do ar preventivamente. Demandas urgentes relacionadas a documentos devem ser tramitadas pelo GOV.BR ou por e-mail.
A Fundação PHP, organização responsável pela linguagem de programação, implementou na quarta-feira uma correção para os bugs. A fundação recomentou que os operadores de sites que usam o sistema passem pela atualização imediatamente.
Após a interrupção dos serviços, o Ministério orientou pela atualização dos sistemas PHP para a versão corrigida.
À CNN Brasil, a Anatel (Agência Nacional de Telecomunicações) informou que retirou o SEI do ar na quarta-feira, entre 12h15 e 22h05 (horário de Brasília), para a correção. A agência explicou que a medida foi “estritamente preventiva e alinhada a recomendações internacionais”, e que não houve registros de invasão.
Depois da correção, a Anatel reestabeleceu o SEI da Anatel, que opera normalmente.
O Ministério também confirmou que o GOV.BR não foi afetado e que ainda avalia a dimensão da falha.
“As equipes de segurança cibernética do Governo Federal estão avaliando os efeitos da correção em todos os sistemas afetados e trabalhando para garantir a atualização e a disponibilidade de todos os sistemas”.
Falha atingiu sites no mundo todo
Após a identificação da falha, operadoras de plataformas digitais ao redor do mundo tiveram que correr para atualizar seus sistemas.
A ministra do governo do Reino Unido, Elizabeth Lloyd, afirmou nesta quinta-feira, na Câmara dos Lordes, que quase três dezenas de serviços do governo britânico ficaram indisponíveis e quatro ficaram “parcialmente indisponíveis” durante as atualizações.
O site de notícias irlandês The Journal, o segundo mais popular do país, ficou fora do ar. Na Europa, sites governamentais da França, Dinamarca, Finlândia e Holanda, incluindo o da agência holandesa de segurança cibernética, foram temporariamente desativados durante as correções.
Autoridades de mais países alertaram para a situação.
A Agência de Segurança Nacional dos Estados Unidos e a agência europeia de cibersegurança aconselharam as empresas a tomarem medidas imediatas para corrigir as falhas.
O primeiro-ministro holandês, Rob Jetten, afirmou que seu gabinete estava “monitorando de perto a situação em torno das vulnerabilidades do PHP”.
A primeira-ministra do Japão, Sanae Takaichi, afirmou que as empresas devem considerar a suspensão de serviços, se necessário, para reduzir sua exposição. A companhia aérea japonesa ANA, a operadora ferroviária JR West e o maior banco do país, o MUFG, estiveram entre as companhias que relataram a suspensão temporária de algumas páginas da web e serviços.
IA ajudou a identificar falha no PHP
As falhas na linguagem de programação foram descobertas por equipes da OpenAI, da empresa de cibersegurança Wiz (que pertence ao Google) e da empresa de cibersegurança Calif.
Os bugs, chamados PHP2Shell, poderiam permitir que invasores acessassem sites e lessem a memória contida neles, incluindo informações confidenciais e senhas. Segundo a Reuters, uma empresa de computação em nuvem identificou milhões de tentativas de invasão utilizando a falha.
À CNN Internacional, a Nigel Green, CEO da empresa de consultoria financeira deVere Group, avaliou o impacto: “Com o PHP por trás de uma parcela tão vasta da web, a exposição poderia alcançar praticamente todos os lugares onde as pessoas gastam dinheiro online”,
“Plataformas de reservas, marketplaces, serviços de assinatura, sites de venda de ingressos, aplicativos de entrega e portais de serviços públicos podem estar armazenando dados de cartão em sistemas construídos com o mesmo tipo de código”, acrescentou.
Pesquisadores da Wiz, em uma publicação de blog na quarta-feira, descreveram o PHP como uma “espinha dorsal da web”. Para os especialistas, a IA teve papel crucial na descoberta e na correção de vulnerabilidades “que permaneceram ocultas no código-fonte do PHP por mais de uma década”.

 Login