❌

Reading view

En plena alerta por los fallos de PHP, la web de la Confederación del Miño-Sil sigue funcionando con una versión de 2010

La web de la Confederación Hidrográfica del Miño-Sil seguía en línea el 22 de octubre de 2026 y se presentaba ante cada visitante como un servidor con PHP 5.3.3, una versión que salió el 22 de julio de 2010. Lo hacía un día después de que el proyecto PHP publicara actualizaciones de emergencia para dos vulnerabilidades críticas que pueden permitir ejecutar código en un servidor a distancia y sin autenticarse.

Esa versión pertenece a una rama que el proyecto dejó de corregir el 14 de agosto de 2014, con la 5.3.29 como última entrega. El resto de la identificación tampoco es reciente: el servidor web se declara Apache 2.2.15 sobre CentOS, la misma combinación de paquetes que distribuía CentOS 6, un sistema operativo cuyas actualizaciones oficiales terminaron el 30 de noviembre de 2020.

Nada de eso prueba una intrusión. Tampoco basta para afirmar que el portal esté expuesto a los fallos publicados el 21 de octubre, porque el número que anuncia un servidor no siempre refleja los parches que lleva instalados.

El aviso y lo que muestra el servidor

El aviso lo dio en X el ingeniero informático David Fernández a las 11:29 de ese mismo día. Su mensaje contraponía las desconexiones de webs oficiales en Países Bajos, Japón, Bélgica, Francia o Alemania con el portal de la Confederación, que según él funcionaba con «PHP 5.3.3, sin soporte desde 2014». En un segundo mensaje del mismo hilo etiquetó al propio organismo, al Incibe y a los ministerios de Transformación Digital y de Transición Ecológica con una pregunta escueta: «Con esto qué hacemos».

Una consulta de La Razón a las 14:33 obtuvo una respuesta normal del portal con dos cabeceras técnicas: «X-Powered-By: PHP/5.3.3» y «Server: Apache/2.2.15 (CentOS)». Son datos que el servidor adjunta a cada página y que cualquiera puede leer sin entrar en zonas privadas. El código de la portada identifica además a Joomla como gestor de contenidos, sin precisar versión, y la comprobación se limita a ese portal: no alcanza a la sede electrónica ni a otros sistemas del organismo.

Mientras en Países Bajos, Japón, Bélgica, Francia o Alemania se desconectan webs oficiales para actualizar sus versiones de PHP…

El Ministerio de Transición Ecológica mantiene online la web de la Confederación del Miño-Sil sobre PHP 5.3.3, sin soporte desde 2014. pic.twitter.com/WbKxSXiaBD

— David Fernández (@naroh) October 22, 2026


La explicación está en cómo se mantenían estos sistemas. Red Hat incorporaba correcciones de seguridad a su paquete 5.3.3 sin cambiar la numeración, y CentOS, que reconstruía las versiones de Red Hat, las heredaba. Gracias a esa práctica, el portal pudo recibir arreglos posteriores a 2014. Ese margen oficial se agotó en 2020, con el fin del soporte de CentOS 6, y la cabecera no revela si la Confederación paga a algún proveedor externo para seguir recibiendo parches.

¿Le alcanzan los dos nuevos agujeros?

Los dos fallos críticos, registrados como CVE-2026-109618 y CVE-2026-109619, tienen una puntuación de 9,2 sobre 10 en la escala CVSS 4.0. El primero aprovecha cómo gestiona PHP el agotamiento de memoria; el segundo, restos de una petición anterior que siguen accesibles cuando su memoria ya se ha liberado y que una petición posterior puede reutilizar. PHP 8.2.35, 8.3.36, 8.4.27 y 8.5.12 los corrigen, y el aviso del proyecto sitúa el mayor riesgo en las instalaciones que funcionan como módulo de Apache. La cabecera del Miño-Sil confirma Apache, pero no cómo se ejecuta PHP dentro de él.

La urgencia tiene base. Cloudflare aseguró haber detectado intentos de explotación antes de que salieran los parches, y watchTowr registró ataques en su red de señuelos ese mismo 21 de octubre.

Queda una duda de fondo. Los avisos técnicos de PHP solo indican que están afectadas las versiones anteriores a esas cuatro, sin fijar desde cuándo existe el problema. La firma neerlandesa Sansec sitúa el código vulnerable en PHP 5.4.0, publicada en 2012, lo que, de confirmarse, dejaría fuera la rama 5.3; otros análisis extienden el riesgo a todas las versiones desde PHP 5.

Para ramas tan antiguas, el proyecto no tiene arreglo. PHP 8.1 y anteriores ya no reciben actualizaciones oficiales y, por la gravedad del caso, el equipo publicó parches mínimos de código fuente para 7.4, 8.0 y 8.1, pero ninguno para PHP 5. Si el portal quedara fuera de estos dos fallos, sería por pura antigüedad, y eso no responde a la pregunta de qué parches ha recibido desde que CentOS 6 dejó de actualizarse.

Apagones preventivos fuera de España

Países Bajos es el caso mejor documentado. El Gobierno neerlandés comunicó el 21 de octubre que varias webs públicas, entre ellas Overheid.nl, MijnOverheid.nl y DigiD, se habían desconectado por precaución, y precisó que gran parte de sus portales no usan PHP. Según ese texto, en aquel momento no había señales de que los fallos se estuvieran explotando. Por la noche, ya publicados los parches, MijnOverheid y DigiD volvían a estar disponibles.

Computer Weekly recoge cierres similares en Francia, Finlandia y Dinamarca. En Reino Unido, el NCSC ha pedido localizar todas las instalaciones de PHP sin limitar la búsqueda a las versiones antiguas, y aplicar las actualizaciones de seguridad o las medidas temporales que propone el proyecto. Si nada de eso llega a tiempo, recomienda valorar la desconexión del sistema.

En la Confederación, organismo autónomo dependiente del Ministerio para la Transición Ecológica y el Reto Demográfico, siguen abiertas las preguntas que la cabecera no responde: qué paquete exacto ejecuta el servidor, qué parches incorpora y quién se encarga de mantener un portal que publica datos hidrológicos en tiempo real. Al cierre de esta información, la Confederación no había publicado nada sobre el asunto en su cuenta de X, donde su último mensaje, del 21 de octubre, daba cuenta de una reunión de sus órganos de gobierno.
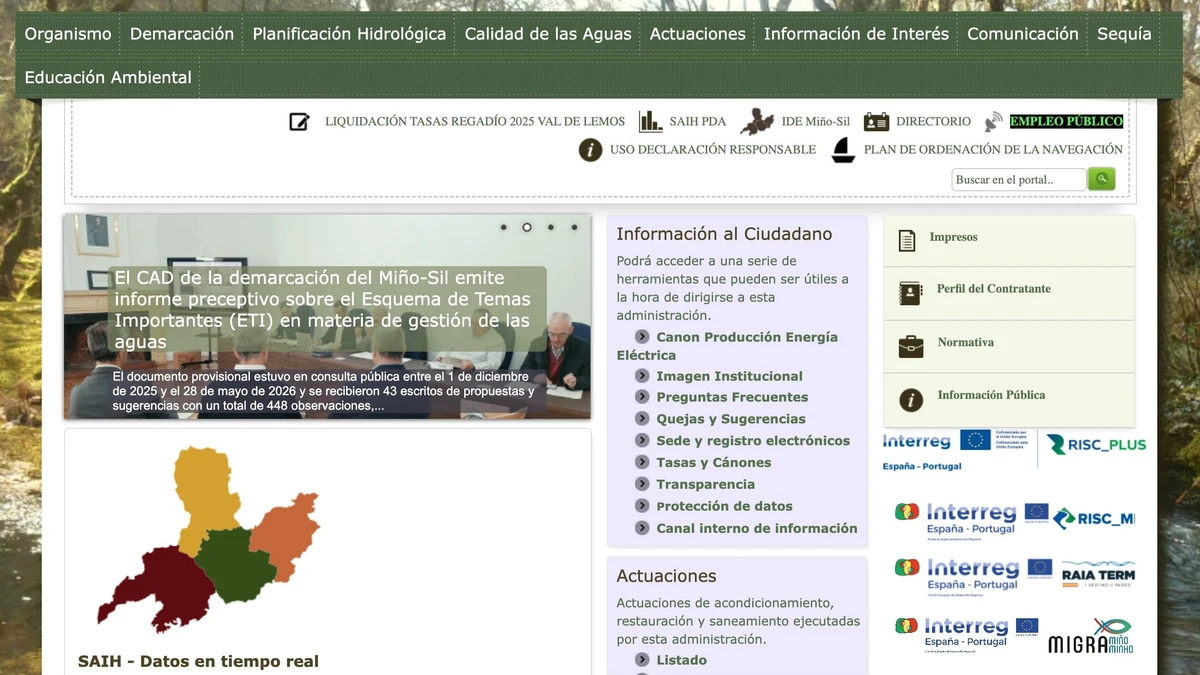
© Difoosion
La web del Miño-Sil
  •  

The Swamp King

President Trump on the left and his former lawyer Alina Habba, on the right | Bonnie Cash - Pool via CNP / MEGA / Newscom/RSSIL/Newscom

An uncanny strength of the second Trump administration has been its ability to be involved in so many scandals that no single one seems to become a dominant story.

Take the most recent allegations about Alina Habba, Trump's former personal defense attorney, who recently landed a plush gig working for Julio Herrera Velutini, a Venezuelan banker. Habba will get $50 million over five years to do unspecified work for a company that barely exists, according to The New York Times, while Herrera got a presidential pardon for a 2025 campaign finance charge.

That's just a typical day for the current White House, where the mingling of personal and public business has become routine. Some days, the story is President Donald Trump trying to help himself to taxpayer funds by suing the government he runs, or shipping billions of taxpayer dollars to a foreign mining company partially owned by his sons. Other times, it is Trump selling political influence in the form of digital coins, or his appointees getting caught in naked pay-to-play schemes. If you have a hard time keeping track of it all, I get it. The corruption is so deep and wide that focusing on any singular item becomes difficult.

But that constellation of corruption might finally be breaking through to voters ahead of next month's midterm elections.

A recent Fox News poll found that "government corruption" was the top issue for voters, ranking ahead of inflation and gas prices. Conservative commentators are taking notice.

"What they're saying is, 'Look, we're tired of you getting rich and us getting poor,'" former White House Chief of Staff Mick Mulvaney said this week.

Tim Carney, senior columnist at the conservative Washington Examiner, also tabs the corruption issue—along with other "avoidable mistakes" such as the Iran War and tariffs—as one of the major reasons why Democrats are likely to win the midterms:

Trump and his family have enriched themselves in this second term in ways more similar to third-world regimes or Cook County than to any previous administration. He and his family operate a financial company that has received heavy investments from Qatar's government. He's sold access to himself by selling otherwise worthless cryptocurrency. The IRS he controls settled a lawsuit with him, promising to pay him $1.8 billion (this settlement was voided by a judge).

Trump is not directly on the ballot next month, of course. And most voters might not be able to tell you the details of any single Trump scandal in detail. Even so, this may turn out to be the defining narrative of the second Trump administration, and there seems to be a growing consensus that Republicans have allowed (if not aided and abetted) his corrupt behavior, so it's time to give Democrats a shot at reining it in.

The Trump corruption issue is like the Biden cognitive decline issue in one key sense: Everyone around the president or even supporting him professionally from afar should be asked about it, and their lies/claims of ignorance should be hung around their necks like dumbbells.

— Matt Welch (@MattWelch) October 20, 2026

Vice President J.D. Vance told journalist Mark Halperin this week that he's "never seen any evidence that anybody's selling access to the president." When Halperin pushed back, Vance doubled down: "What I would say is I don't think there's evidence that the Trump family has become enriched by politics," the vice president said.

So either Vance isn't paying attention, or he's deliberately misleading. "Credit to Vance, it's as good an argument as is available to him," writes Daniel Foster at National Review. "The bad news is it's still not very good."


The internet nearly crashed on Wednesday as digital security and website administrators scrambled to patch two vulnerabilities in the PHP programming language that serves as the basis for many websites.

"Since its development in the 1990s, PHP has evolved into an essential scripting language for web development and is used across vast swaths of the internet in websites and software," explains Wired. "Everything from publishing systems like WordPress and Drupal to e-commerce platforms like Adobe's Magento are built on PHP."

Amid fears that hackers and AI agents could exploit the security weakness, many websites were taken offline. The National Security Agency and its counterparts in the United Kingdom and the European Union sounded the alarm. Even the prime minister of Japan, Sanae Takaichi, was telling website administrators to take the issue seriously.

The potential hacking abilities of advanced AI agents make these sorts of security risks more serious. In this case, however, the problem was also identified with the help of AI.

"Ryan Austin, a researcher at Calif, uncovered the flaws with help from GPT-5.6 Sol, one of OpenAI's most advanced models, during an audit of PHP's source code in August," The Wall Street Journal reports. Another security researcher had flagged the issue years ago, but it had never been fixed because it was considered "considered too difficult to exploit" by human hackers.

This is the future of humanity's digital landscape. "Given the severity of these flaws and PHP's widespread use, we consider this one of the most impactful security issues in recent memory," OpenAI said in a statement on Wednesday. "It highlights how AI can uncover security flaws with internet-scale impact, but the same capabilities can also help attackers rapidly develop offensive tools and exploits."

(A shoutout to Reason's web development team for keeping us up and running, today and every day.)


"Fanciful fiction." Media outlets also continue to face decidedly nondigital threats over articles and polls that make the president unhappy.

The White House threatened Politico on Wednesday with unspecified "consequences" for publishing "fanciful fiction" in a series of articles earlier this month about White House Chief of Staff Susie Wiles. If the articles are not retracted, it would trigger "an immediate review of Politico's relationship with the White House, and, of course, consideration of all other appropriate and available legal remedies," wrote White House counsel William O. Scharf in a letter to the media outlet's publisher.

Meanwhile, FCC Chairman Brendan Carr issued vague threats to broadcasters who cover what Carr called "Fake Polls" intended to "alter the normal patterns of voter turnout and enthusiasm."

These sorts of threats are an affront to the First Amendment, of course. But they are downstream of a more significant issue: the very existence of the FCC.

It's a problem, obviously, that the FCC is run by an authoritarian jackass. But the bigger problem is that the agency contains so many tempting tools for an authoritarian jackass to wield. https://t.co/Q4IJXntkOy

— Jesse Walker (@notjessewalker) October 21, 2026


QUICK HITS

  • A judge in New Mexico ordered social media giant Meta (which owns Facebook and Instagram, among other things) to pay $25 billion for misleading users about data privacy. Last month, a jury found that Meta had violated the state's consumer protection laws 43 million times.
  • Officials are trying to pin the blame on Elon Musk for a Starlink slowdown that limited the effectiveness of Ukrainian missile defenses. Musk says the decision was made by the U.S. military and Trump.
  • Peter Thiel joins the majority of Americans in thinking that Trump's Iran War was a mistake. Even so, the U.S. and Israel are reportedly planning another round of attacks after the election.
  • The environmental studies for California's high-speed rail line include such absurdities as counting bumblebees "one by one" and considering the train's "acoustic impacts on waterfowl and shorebirds." That's how to spend 16 years and $15 billion building nearly nothing.
  • Obvious metaphor alert!

A group dispatched by Hegseth's team in February attempted to move the historic globe, said to be used by Eisenhower during World War II.

They lifted it from its home in an Army office in the Pentagon … and dropped it. pic.twitter.com/vTjWdYXn0k

— Dan Lamothe (@DanLamothe) October 22, 2026

The post The Swamp King appeared first on Reason Magazine.

  •  

Global Rush to Fix PHP Security Flaw Leaves Some Websites Offline

Governments and businesses in Kenya, the Netherlands and elsewhere were scrambling to prevent hackers from exploiting a vulnerability in PHP, a widely used programming language.

© Geert Vanden Wijngaert/Associated Press

Prime Minister Rob Jetten of the Netherlands in Brussels last week. He said that his cabinet was closely monitoring the online vulnerability caused by a security flaw in PHP.
  •  

Millones de intentos de ataque en pocas horas tras destapar la IA fallos graves en miles de webs

Empresas y gobiernos de todo el mundo se apresuraron el jueves a corregir fallos críticos en el ampliamente utilizado lenguaje de programación PHP, mientras una empresa de ciberseguridad informaba de millones de intentos de ataque tras la divulgación de las vulnerabilidades.

Seguir leyendo

© Vincent West (REUTERS)

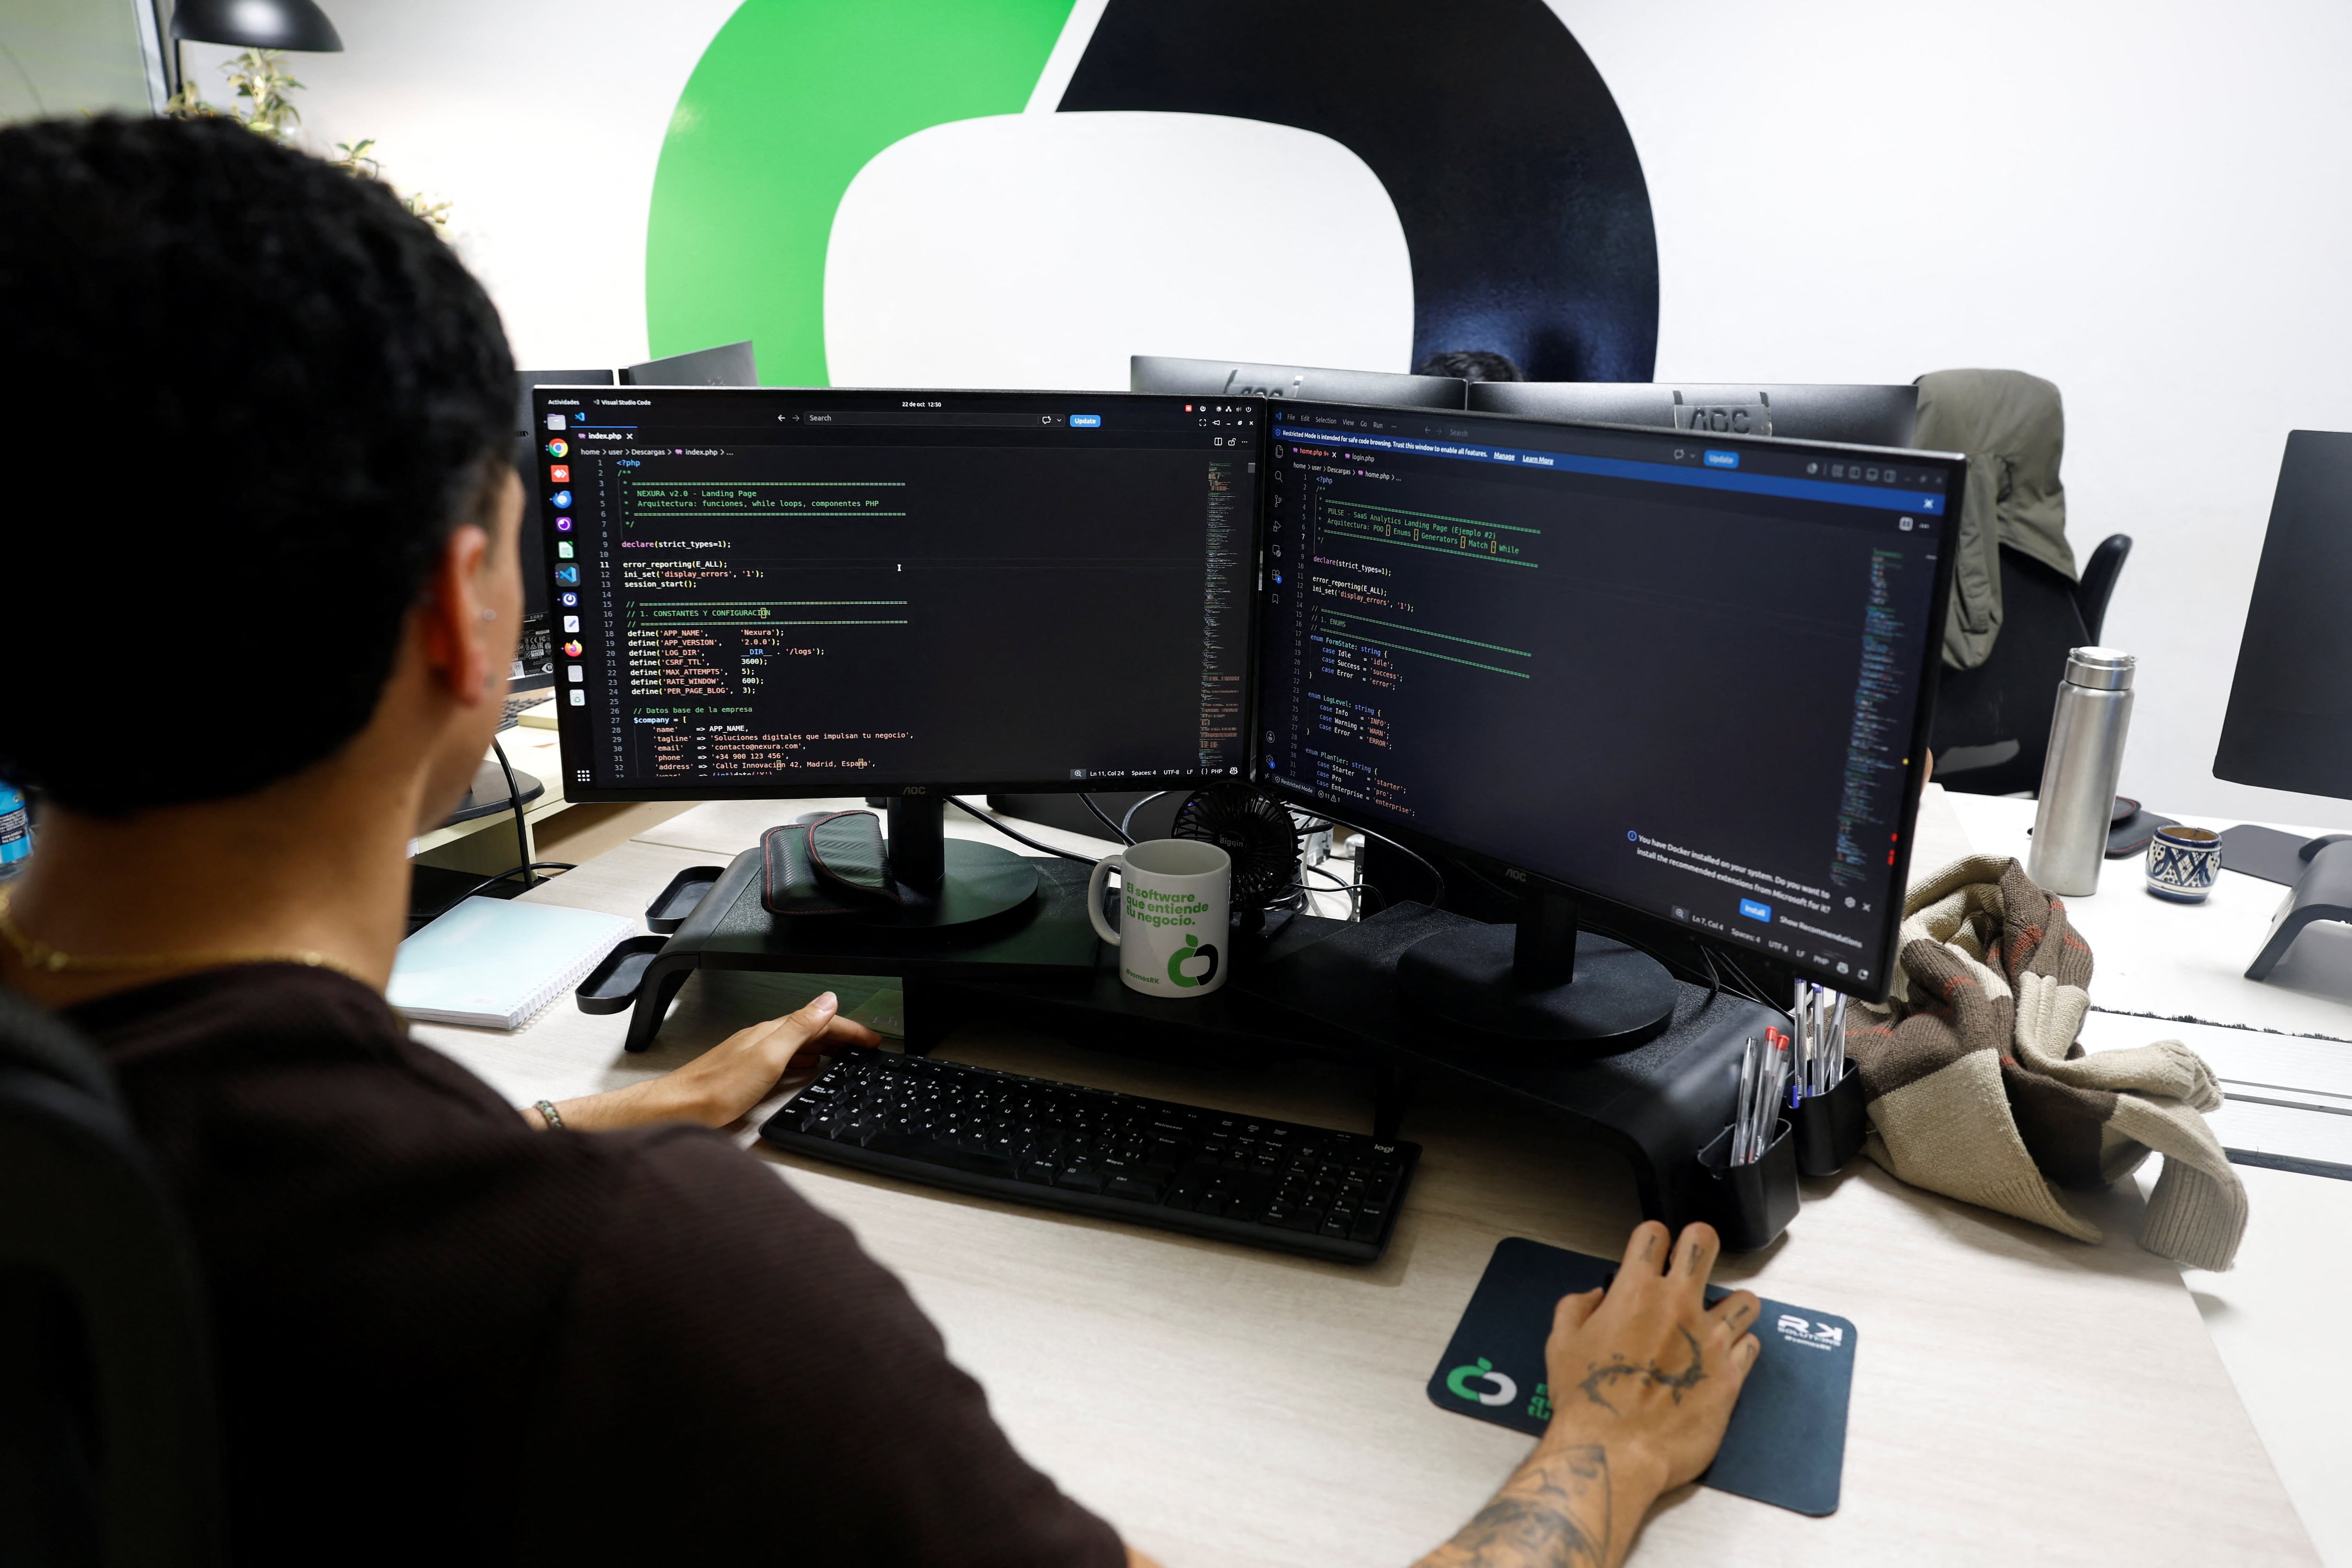
Un programador trabaja con código PHP en Guernica (España), el 22 de octubre
  •  

Google Eyes Large ‘Virtual Power Plant’ for Data Centers

The tech giant is funding one of the nation’s largest “virtual power plants,” which would pay homes and businesses to adjust their energy use when grids are strained.

© Bizuayehu Tesfaye/Las Vegas Review-Journal/Tribune News Service, via Getty Images

A Google data center in Nevada.
  •  

How the A.I. Boom Is Driving Up Sales of Gray Paint

Tech companies are painting data centers with gray coatings on top of gray concrete and steel to resist fire, rust and static electricity. That has made data centers a fast-growing market for paint makers.
  •  

A.I. Discovered a Critical Vulnerability in PHP, a Coding Language Behind Many Websites

The disclosure heightened concerns about A.I.’s potential to upend cybersecurity unless shortcomings are addressed.

© Annegret Hilse/Reuters

The website for the French government was temporarily unavailable on Wednesday amid hacking concerns stemming from major bugs in a piece of software used widely across the internet.
  •  

Lula aposta em ‘influencer’ das periferias para mobilizar jovens e diminuir abstenção

De criador de uma página de humor que chegou a milhões de seguidores, Leonardo de Souza Xavier tornou-se coordenador de mobilização de rua da campanha de Lula, para aproximar o candidato dos jovens das periferias de Fortaleza.

Aos 34 anos, o recém-eleito deputado estadual do PSOL do Ceará, conhecido como Léo Suricate, foi convidado pelo prefeito de Fortaleza, Evandro Leitão, do PT, para integrar a coordenação da campanha de Lula na segunda volta, assumindo a organização dos atos de rua e parte da ocupação das redes sociais.

A estratégia recebeu o nome de “Baile do 13” como uma resposta ao “Bloco do 22”, iniciativa associada à campanha de Flávio Bolsonaro que teve grande força no Nordeste durante a segunda volta.

A estratégia do campo progressista, explica Suricate, procura disputar não apenas votos, mas a linguagem cultural das periferias, usando paredões, funk, brega funk e piseiro para ocupar os mesmos territórios onde a direita vem tentando ampliar a sua influência

“A ideia desse movimento, que a gente está chamando de Baile do 13, é ocupar as periferias”, explicou Léo, que descreve o paredão como uma alternativa mais barata e menor do que palcos ou trios elétricos, e lembra que “13” é o número de Lula nas urnas.

A mobilização percorre uma freguesia diferente a cada dia e é feita, segundo Suricate, com participação direta das comunidades e de cerca de 30 coletivos periféricos.

Na noite de quarta-feira, o ato reuniu vários apoiantes vestidos de vermelho com bandeiras do PT na periferia de Fortaleza, e contou com a presença do ministro responsável pela articulação política do Governo Lula, José Guimarães.

O objetivo com a mobilização, descreve, não é apenas conquistar votos para Lula, mas sobretudo levar às urnas eleitores que deixaram de votar na primeira volta, num cenário em que a abstenção preocupa a campanha petista.

Na capital do Ceará, Lula somou 797.002 votos válidos e Flávio Bolsonaro 586.251, enquanto 233.859 dos 1.795.713 eleitores aptos não compareceram às urnas, numa abstenção de 13,02% na primeira volta.

O alerta se soma ainda ao fato de Flávio ter tido cerca de 2,2 milhões de votos a mais que Lula em todo o Brasil, num cenário de abstenção nacional em que 33 milhões de eleitores não foram votar.

“Esse movimento que a gente está fazendo de ato é mais para animar a galera [malta] do próprio bairro [freguesia] e sacudir o bairro para dizer: ‘Ei, vai votar, vai votar, vai votar’”, afirmou.

A preocupação com a participação eleitoral é acompanhada por uma ofensiva nas redes sociais, onde grupos ligados à campanha produzem vídeos e outros conteúdos para desconstruir Flávio Bolsonaro e divulgar propostas de Lula dirigidas sobretudo aos jovens.

A capacidade de falar com esse público nasceu muito antes da entrada de Léo na política institucional, a partir da periferia de Fortaleza e da criação, em 2012, da página de humor Suricate Seboso, inicialmente uma brincadeira dele com outros dois amigos ligados à cultura de periferia e à internet.

A mudança para a política ocorreu gradualmente, sobretudo depois de “La Casa dos Vetim”, série de baixo custo produzida em 2019 que utilizava humor para abordar violência urbana, evasão escolar e a realidade dos jovens das periferias de Fortaleza.

“La Casa dos Vetim me deu a oportunidade de ser porta-voz de uma geração que não estava sendo vista”, afirmou.

Mesmo com a fama de artista, e agora político eleito, Suricate não se afastou das suas raízes e por isso ainda mora num apartamento do programa habitacional “Minha Casa, Minha Vida, localizado na freguesia do Jangurussu, que reúne 70 mil moradores da periferia.

Suricate diz que sua relação com a política começou ainda na infância quando a família participou de mobilizações por água canalizada, e passou depois pelo movimento cultural e pelo MTST (Movimento dos Trabalhadores Sem Teto).

O seu mapa eleitoral, afirma, contrasta com o perfil tradicional do PSOL, concentrando votos em áreas periféricas de Fortaleza e menos no centro económico da cidade.

É dessa experiência que Léo diz retirar uma lição que o PT precisa ouvir, apesar de pertencer ao PSOL, partido que não integra formalmente a legenda de Lula.

Para ele, a campanha de Lula demorou a perceber a necessidade de uma comunicação mais direta com os eleitores, especialmente através das redes sociais e de formatos capazes de alcançar públicos que não acompanham os canais políticos tradicionais.

Léo Suricate vê ainda a disputa cultural como parte da batalha eleitoral, sobretudo diante da aproximação de setores da direita com linguagens, símbolos e estéticas nascidas nas periferias.

“Eu acho que a primeira coisa que a gente tem que ter é respeito com a cultura das pessoas”, afirmou, defendendo que a esquerda também ocupe esses espaços sem abandonar sua relação histórica com os territórios periféricos.

A Lusa esteve no seu comité de campanha e acompanhou vários jovens a produzir vídeo para as redes, sendo que numa das gravações eles dançavam pagode baiano, com letra política pró-Lula elaborado por pessoas da própria comunidade.

Entre batidas eletrónicas e várias vozes, a composição se refere a Lula como “o velho que representa”, critica a oposição ao dizer “Avisa, o Bolsonaro é perigoso! só quer ferrar com o povo!”, além de vários convites a rebolar e “votar 13”.

  •  

Falha de segurança na PHP lança o pânico entre analistas de cibersegurança

Há mais de uma década que há uma falha tecnológica no sistema que suporta uma grande parte da internet, que só agora foi deixada a descoberto pela Inteligência Artificial (IA). As vulnerabilidades estão, segundo uma reportagem da BBC, dentro de uma linguagem de programação chamada PHP, que tem sido usada internacionalmente desde os anos 2000 para construir sites.

Governos e agências de cibersegurança em todo o mundo estão a esforçar-se para conter as consequências da descoberta, esta quarta-feira 21 de outubro, e têm incentivado os operadores de sites a instalarem uma nova solução de emergência ou a considerarem retirar as suas plataformas da net.

A empresa de cibersegurança Wiz – uma das empresas cujos analistas descobriram as vulnerabilidades – descreveu as falhas como “as mais graves” já detetadas pela IA. A OpenAI, cuja tecnologia foi usada para identificar as falhas, chamou a descoberta de “uma das questões de segurança mais impactantes na memória recente”.

A maioria dos utilizadores talvez nunca tenha ouvido falar da PHP, mas provavelmente interagem com ele diariamente. “É a vulnerabilidade mais séria que já encontrei”, diz Ryan Austin, analista da empresa de cibersegurança Calif, que ajudou a descobrir a falha. Estudando a PHP há cerca de 20 anos, o analista descreve a vulnerabilidade “como um erro gramatical na estrutura da frase”, mas “em vez de soar disparatada, na verdade invade a sua casa”. E especifica que o tipo de informação a que hackers poderiam ter acesso: “qualquer coisa que tivesse sido armazenada”. A PHP está “dentro de muitos lugares que não se esperaria”. “Basicamente, é muito central para o funcionamento da internet”.

Em 2024, analistas da PHP Foundation – uma organização sem fins lucrativos que mantém e desenvolve uma linguagem de programação popular – encontraram uma falha teórica no PHP, mas não conseguiram perceber como um hacker poderia usá-la num ataque informático.

Em julho de 2026, a fundação foi aceite na iniciativa Patch the Planet da OpenAI, que visa usar IA de vanguarda para identificar falhas em softwares e corrigi-las. Em agosto, uma empresa de cibersegurança, a Calif – que fazia parte do projeto – encontrou a falha no PHP. Desde então, a fundação vinha trabalhando com as empresas num patch de software que poderia ser importado por utilizadores da PHP para corrigir as falhas. Mas o processo foi repentinamente dado a conhecer, forçando a PHP Foundation a antecipar o processo – e aguçando a curiosidade dos hakers. Por isso o patch foi lançado à pressa e os sites tiveram que ser removidos caso fossem alvo de ataques cibernéticos.

O caso é tão grave que uma das maiores agências de inteligência do mundo alerta para que as organizações afetadas devem desligar os seus sistemas até que haja uma solução definitiva. A divisão cibernética da Agência de Segurança Nacional dos EUA diz que aqueles que usam PHP devem preparar-se imediatamente “para uma atualização que aborde duas vulnerabilidades críticas”. “A PHP é amplamente usado para aplicações web. Essas vulnerabilidades fornecem frequentemente um caminho direto para o sistema de arquivos ou banco de dados do servidor. Se uma atualização imediata não for viável, recomenda-se que as organizações retirem o sistema do ar até que ele possa ser totalmente mitigado.”

  •  

Vizinhos + Auchan: sem saberem, escolas estavam incluídas nesta iniciativa

Só três escolas foram contactadas através dos seus directores. As explicações do Auchan sobre o processo. Concerto é no dia 28. A novidade surgiu há umas semanas e terá motivado muitos alunos e professores: os Vizinhos vão actuar, de forma gratuita, numa escola portuguesa. Rapidamente se espalharam as partilhas nas redes sociais, em grupos. Tudo para a “escola do meu filho” ser a mais votada. Como o próprio site da iniciativa menciona, “durante um mês, escolas de todo o país mobilizaram alunos, professores, famílias, amigos e comunidades para tentar levar os Vizinhos até à sua escola”. A votação decorreu até

  •  

¡Mira detrás de ti! ¡Un coche volador!

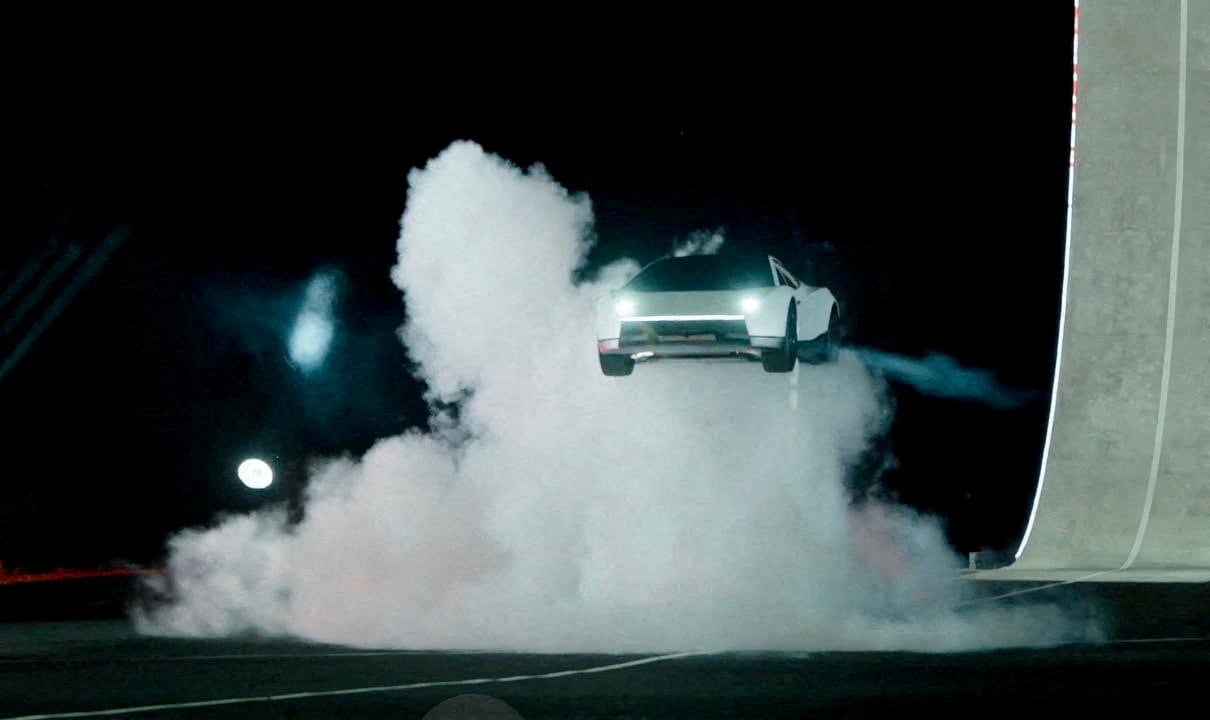
El coche parece casi de juguete: se acerca a otros vehículos aparcados, activa unos propulsores para saltar por encima, aprovecha para dar una espiral en el aire y cae sobre el suelo como quien se tira al sofá para echar una siesta. Es el nuevo Tesla Roadster, que Elon Musk vende en X (antes Twitter) con el mensaje: “Resulta que en el futuro sí hay coches voladores”. Se trata de una afirmación como mínimo exagerada: no se sabe si esos propulsores sirven para algún tipo de vuelo sostenido ni si estarán disponibles en el modelo que se ponga a la venta.

Seguir leyendo

© Tesla (via REUTERS)

Una imagen del lanzamiento del nuevo Roadster de Tesla en Waco, Texas, el pasado 15 de octubre.
  •  

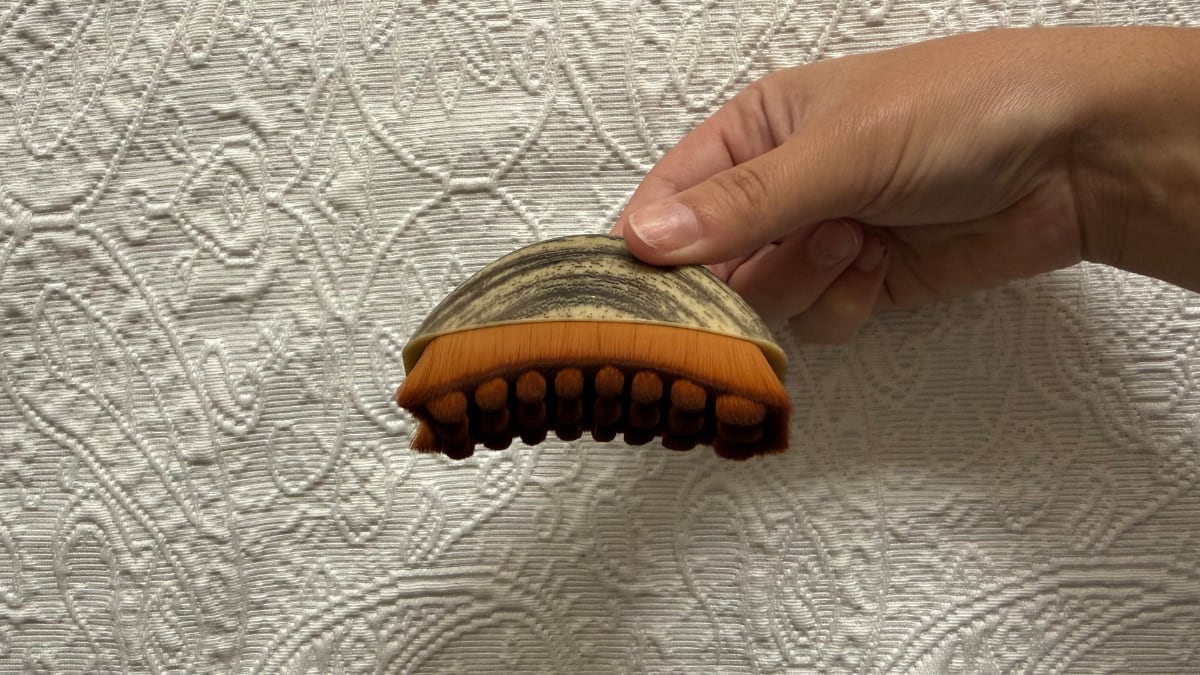
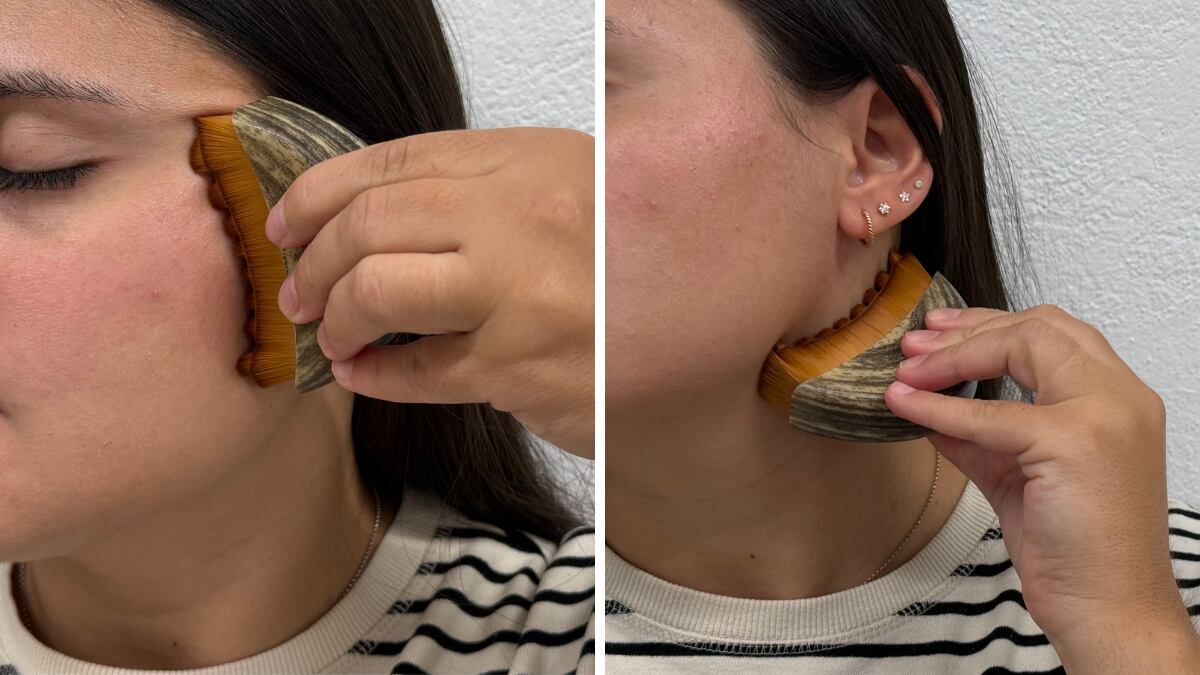
Más allá del rodillo de jade y la gua sha: he probado el cepillo facial viral que promete desinflamar el rostro por menos de 10 euros

Así es el cepillo de drenaje que arrasa en las redes sociales.

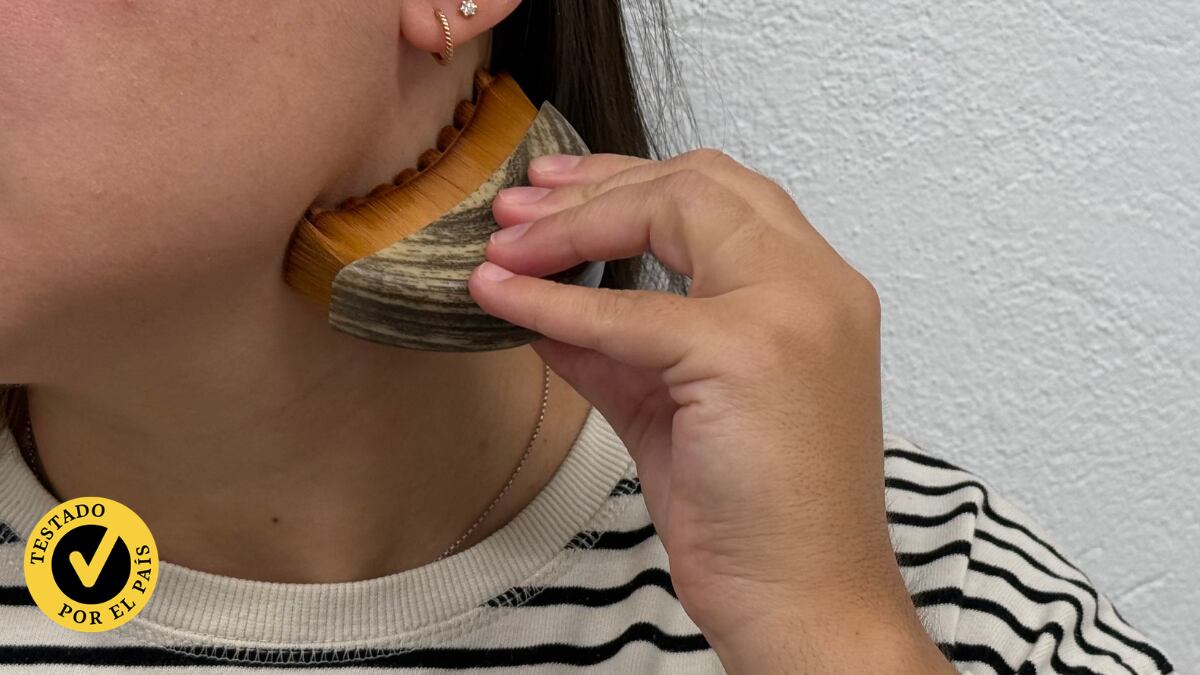
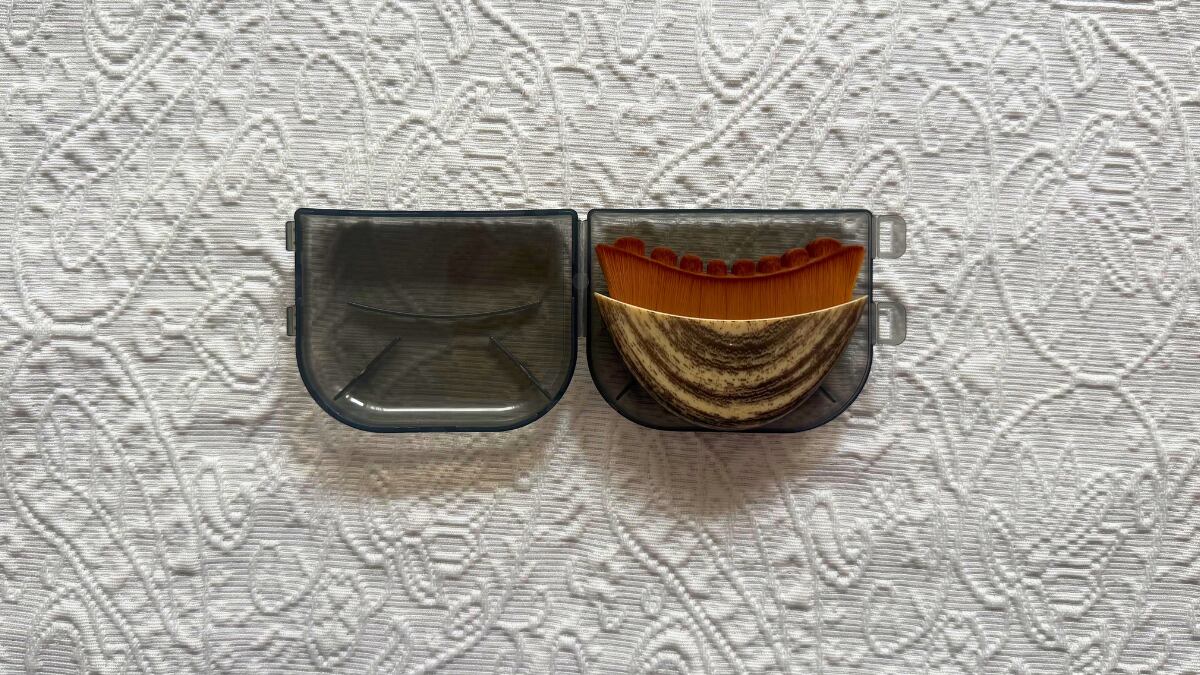
Las herramientas de masaje facial se han convertido en un imprescindible en nuestra rutina de belleza. Desde los rodillos de jade hasta las conocidas piedras Gua Sha, disponibles en diferentes versiones y materiales, todas prometen mejorar el aspecto de la piel con tan solo dedicar unos minutos al día a realizar un masaje. Ahora se suma a la lista un nuevo gadget: el cepillo facial de drenaje linfático, que se ha hecho viral en redes sociales por su supuesto efecto para desinflamar el rostro.

Seguir leyendo

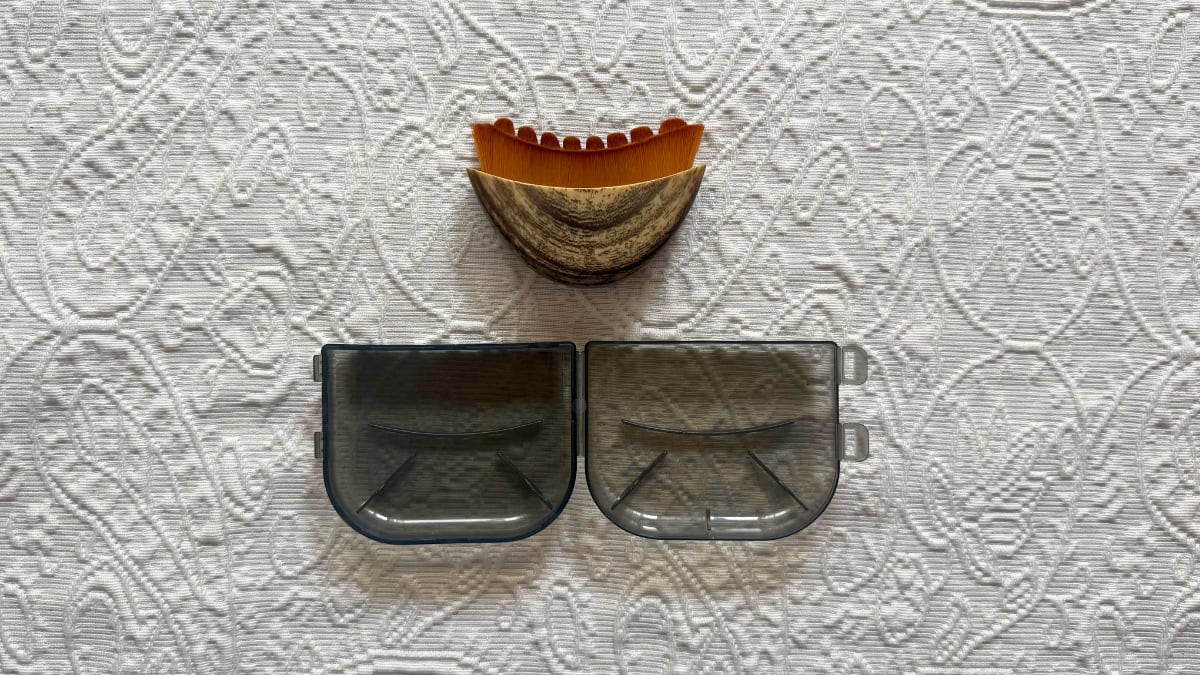
Cepillo facial de drenaje linfático con cerdas suaves.Su forma ligeramente curvada se adapta a la forma del rostro.Los movimientos cortos y suaves son la clave de este masaje.Este cepillo se puede llevar en el bolso o neceser en su correspondiente funda.
  •  

How Mark Zuckerberg Pushed Meta to Shield Him From California’s Proposed Wealth Tax

The billionaire told Meta’s board that he planned to list his Silicon Valley home for sale. The company remade its stock structure to help him pay the tax if voters pass it.

© Victor Llorente for The New York Times

Mark Zuckerberg, the chief executive of Meta, at his home in Lake Tahoe, Calif. He has another California home in Palo Alto, close to Meta’s headquarters.
  •  
❌