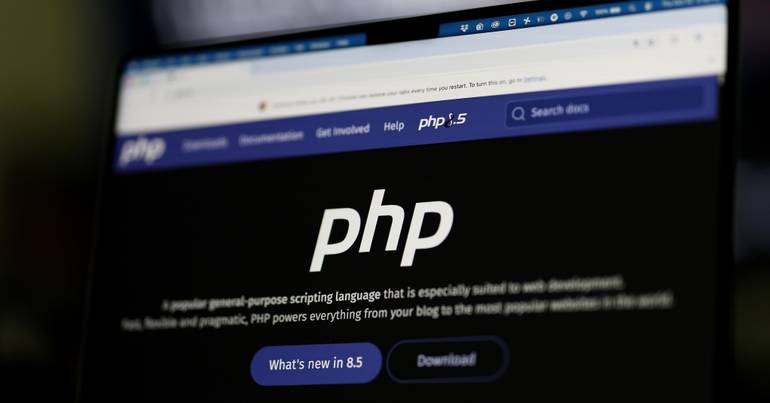
Foi pela IA que as vulnerabilidades "críticas" na linguagem de programação PHP foram descobertas. É um protocolo utilizado em 70% dos sites. Também em Portugal "a potencial exposição" é "relevante".
Sites governamentais em toda a Europa ficaram fora do ar na quarta-feira (21) enquanto operadores corriam para corrigir duas vulnerabilidades críticas no PHP, uma das linguagens de programação mais utilizadas na web.
Serviços governamentais no Brasil também foram suspensos preventimente para a correção das falhas.
A linguagem de programação é responsável por cerca de 70% dos sites no mundo. Segundo cientistas que participaram da descoberta, a vulnerabilidade estava presente no software da empresa há anos, de forma oculta.
O que é PHP?
PHP é uma linguagem de programação que executa sites. Ela funciona nos bastidores: quando um usuário carrega uma página, o servidor que executa o PHP monta o conteúdo e envia a página finalizada para o navegador.
É gratuito, de código aberto e mantido por voluntários. Os proprietários do site raramente interagem diretamente com ele.
De acordo com a W3Techs, empresa que monitora tecnologias web, o PHP é a linguagem utilizada em quase 70% de todos os sites cuja linguagem de programação pode ser identificada. Ele funciona, por exemplo, no WordPress, que alimenta cerca de 40% de todos os sites, como blogs, páginas de pequenas empresas, portais governamentais, lojas online e sites de notícias.
Quais são os riscos das falhas?
As duas vulnerabilidades identificadas receberam uma classificação de 9,2 em 10 na escala de gravidade CVSS v4.0, um sistema de pontuação padrão do setor.
O CERT-EU, a equipe de resposta a incidentes de segurança cibernética da União Europeia, afirmou que essa classificação indica execução remota de código não autenticada, o que significa que um invasor pode executar comandos em um servidor vulnerável, pela internet, sem senha ou conta.
Uma única falha no PHP abre a mesma porta em milhões de servidores simultaneamente. Quem explora essa falha controla o site.
O provedor de hospedagem web GoDaddy disse que isso poderia significar roubo de dados, páginas adulteradas ou comprometimento total do sistema.
A maioria dos sites pequenos geralmente é administrada por proprietários sem equipe de segurança, frequentemente em hospedagens compartilhadas onde não gerenciam o servidor e podem não saber quem atualiza o PHP.
O Wordfence, um plugin de segurança para sites WordPress, alertou que as atualizações automáticas não incluirão essa correção. A recomendação do CERT-EU é tirar os sites afetados do ar em vez de deixá-los expostos.
Como a falha foi encontrada?
Pesquisadores da empresa de segurança Calif, em colaboração com a OpenAI, relataram a primeira falha no PHP em 11 de agosto. Ela foi encontrada usando o modelo GPT-5.6 Sol da OpenAI.
A Wiz, empresa de segurança pertencente ao Google, também investigou o problema e descobriu as falhas de forma independente. A organização relatou uma segunda detecção em 24 de agosto, também usando modelos de IA.
A Wiz afirmou que as descobertas “estão entre as vulnerabilidades mais graves já encontradas no PHP e, possivelmente, na história do software”. Segundo a empresa, as falhas subjacentes estavam presentes há décadas, mas provar que eram exploráveis exigia uma série de etapas “no limite do que pesquisadores humanos poderiam realizar na prática”.
O governo do presidente dos Estados Unidos, Donald Trump, afirmou estar “monitorando e coordenando com agências federais e os principais laboratórios de inteligência artificial para agilizar a divulgação da correção”. A descoberta foi apresentada como prova de que a “superinteligência” americana fortalece a segurança nacional.
Rusia está utilizando sus escasos cazas MiG-35 para interceptar los drones ucranianos que entran en su territorio, según informa Militarnyi a partir de una publicación del canal de Telegram Soniashnyk, vinculado a la aviación ucraniana. El modelo sigue en fase de pruebas operativas y, según las fuentes abiertas citadas por el medio, la Fuerza Aérea rusa dispone de apenas seis MiG-35.
‘Los MiG-29 enemigos e incluso los MiG-35 llevan bastante tiempo participando en la defensa frente a ataques aéreos a gran escala como parte del sistema de defensa antiaérea en la retaguardia profunda’, ha señalado el canal. La información no precisa cuántos MiG-35 realizan estas misiones ni les atribuye acciones concretas.
El MiG-35 fue presentado públicamente en 2017 y el Ministerio de Defensa ruso firmó un contrato de suministro en 2018, con las primeras entregas de aparatos de producción en 2019. Sin embargo, el programa no ha dado el salto a una fabricación en serie a gran escala ni ha abandonado la fase de pruebas operativas, lo que es compatible con realizar misiones reales de combate.
Los seis aparatos que contabiliza el medio ucraniano son cuatro MiG-35S monoplazas y dos MiG-35UB biplazas que también pueden utilizarse para entrenar pilotos.
La familia MiG-35 deriva de los MiG-29K/KUB y MiG-29M/M2 e incluyen mejoras en motores, electrónica y armamento. Según las especificaciones del fabricante UAC, el avión mide 17,3 metros de longitud y 12 metros de envergadura, alcanza unos 2.100 km/h a gran altitud y puede transportar hasta 6.500 kilos de carga externa en nueve puntos de anclaje. Utiliza dos motores RD-33MK mejorados, con una vida útil declarada de hasta 4.000 horas.
Los MiG-35 también cuentan con un radar de barrido electrónico activo, conocido como AESA, capaz de seguir hasta 30 objetivos aéreos a distancias de hasta 160 kilómetros y atacar simultáneamente seis.
Su armamento aire-aire incluye los R-73 de corto alcance, R-77 de alcance medio guiados por radar y misiles de la familia R-27, con versiones de alcance medio y ampliado.
Su participación en la guerra ya había sido anunciada por Rusia en noviembre de 2023, cuando Serguéi Korotkov, diseñador general de UAC, aseguró a RIA Novosti que el MiG-35 intervenía en las operaciones mientras continuaban las pruebas, pero en ningún momento se detalló si operaba en la retaguardia, como señala ahora Militarnyi, o sobre territorio ucraniano.
As noites de jogos em família ganharam uma nova vida nos últimos anos graças às adaptações digitais de alguns dos mais populares jogos de tabuleiro. Agora, a Outright Games e a Hasbro querem tornar esses momentos ainda mais acessíveis com Hasbro Games Junior Collection, uma coleção que reúne três clássicos pensados para os jogadores mais [...]
As noites de jogos em família ganharam uma nova vida nos últimos anos graças às adaptações digitais de alguns dos mais populares jogos de tabuleiro. Agora, a Outright Games e a Hasbro querem tornar esses momentos ainda mais acessíveis com Hasbro Games Junior Collection, uma coleção que reúne três clássicos pensados para os jogadores mais [...]
Falta um mês para o lançamento de “GTA VI” mas, apesar de ainda não ter chegado às lojas, o jogo já gerou 630 milhões de dólares durante o período de pré-venda.
Falta um mês para o lançamento de “GTA VI” mas, apesar de ainda não ter chegado às lojas, o jogo já gerou 630 milhões de dólares durante o período de pré-venda.
O ministro da Presidência disse esta quinta-feira que o Centro Nacional de Cibersegurança (CNCS) emitiu um conjunto de recomendações para resolver as falhas de segurança nos ‘sites’ que utilizem a linguagem de programação PHP.
Durante o ‘briefing’ do Conselho de Ministros, António Leitão Amaro explicou que o CNCS enviou às entidades públicas e privadas recomendações que incluíram a indicação para que fosse feita uma atualização dos sistemas, que ficou disponível na quarta-feira ao início da tarde.
“Muitas entidades públicas que temos conhecimento estão a substituir, a fazer o desligamento temporário para fazer a atualização e corrigir essa vulnerabilidade“, referiu o ministro da Presidência.
Tal como explicou Leitão Amaro, “foi identificado a nível global uma vulnerabilidade numa ferramenta e numa linguagem de programação que é utilizada numa maioria esmagadora das páginas de internet do mundo inteiro”.
Na quarta-feira, também a Agência de Segurança Nacional dos EUA recomendou que todos os ‘sites’ que utilizam a programação PHP realizassem uma atualização de software para corrigir as vulnerabilidades identificadas.
O PHP, acrónimo de Hypertext Preprocessor, é uma linguagem de programação criada no início da década de 1990 pelo programador canadiano-dinamarquês Rasmus Lerdorf. Permite estabelecer uma ponte entre um ‘site’ e um servidor que contém bases de dados.
A empresa de cibersegurança Palo Alto Networks indicou na quarta-feira ter identificado 22 milhões de plataformas expostas a estas vulnerabilidades.
Também na quarta-feira, a OpenAI explicou que as falhas foram detetadas com a utilização de um dos seus mais recentes modelos, o GPT-5.6 Sol.
Uma falha de segurança na linguagem de programação PHP, utilizada por boa parte da internet global, derrubou sites e plataformas digitais na quarta-feira (21). O problema também atingiu o Brasil, provocando interrupção nos serviços digitais do governo.
A linguagem PHP alimenta cerca de 70% dos sites em todo o mundo, incluindo o publicador e gerenciador de sites WordPress.
A falha de segurança afetou plataformas globalmente, em países como Inglaterra, Irlanda, França e Holanda.
No Brasil, o Ministério da Gestão e da Inovação em Serviços Públicos confirmou que emitiu um alerta para todas as unidades de tecnologia do governo federal, por meio do Ctir.Gov (Centro de Prevenção, Tratamento e Respostas a Incidentes Cibernéticos do Governo Federal).
A orientação foi retirar temporariamente do ar todos os sistemas desenvolvidos em PHP, desabilitando qualquer tipo de acesso externo.
Um dos impactados foi o SEI (Sistema Eletrônico de Informações), sistema federal para produção e gestão de documentos e processos administrativos eletrônicos. Segundo o Ministério, o SEI foi tirado do ar preventivamente. Demandas urgentes relacionadas a documentos devem ser tramitadas pelo GOV.BR ou por e-mail.
A Fundação PHP, organização responsável pela linguagem de programação, implementou na quarta-feira uma correção para os bugs. A fundação recomentou que os operadores de sites que usam o sistema passem pela atualização imediatamente.
Após a interrupção dos serviços, o Ministério orientou pela atualização dos sistemas PHP para a versão corrigida.
À CNN Brasil, a Anatel (Agência Nacional de Telecomunicações) informou que retirou o SEI do ar na quarta-feira, entre 12h15 e 22h05 (horário de Brasília), para a correção. A agência explicou que a medida foi “estritamente preventiva e alinhada a recomendações internacionais”, e que não houve registros de invasão.
Depois da correção, a Anatel reestabeleceu o SEI da Anatel, que opera normalmente.
O Ministério também confirmou que o GOV.BR não foi afetado e que ainda avalia a dimensão da falha.
“As equipes de segurança cibernética do Governo Federal estão avaliando os efeitos da correção em todos os sistemas afetados e trabalhando para garantir a atualização e a disponibilidade de todos os sistemas”.
Falha atingiu sites no mundo todo
Após a identificação da falha, operadoras de plataformas digitais ao redor do mundo tiveram que correr para atualizar seus sistemas.
A ministra do governo do Reino Unido, Elizabeth Lloyd, afirmou nesta quinta-feira, na Câmara dos Lordes, que quase três dezenas de serviços do governo britânico ficaram indisponíveis e quatro ficaram “parcialmente indisponíveis” durante as atualizações.
O site de notícias irlandês The Journal, o segundo mais popular do país, ficou fora do ar. Na Europa, sites governamentais da França, Dinamarca, Finlândia e Holanda, incluindo o da agência holandesa de segurança cibernética, foram temporariamente desativados durante as correções.
Autoridades de mais países alertaram para a situação.
A Agência de Segurança Nacional dos Estados Unidos e a agência europeia de cibersegurança aconselharam as empresas a tomarem medidas imediatas para corrigir as falhas.
O primeiro-ministro holandês, Rob Jetten, afirmou que seu gabinete estava “monitorando de perto a situação em torno das vulnerabilidades do PHP”.
A primeira-ministra do Japão, Sanae Takaichi, afirmou que as empresas devem considerar a suspensão de serviços, se necessário, para reduzir sua exposição. A companhia aérea japonesa ANA, a operadora ferroviária JR West e o maior banco do país, o MUFG, estiveram entre as companhias que relataram a suspensão temporária de algumas páginas da web e serviços.
IA ajudou a identificar falha no PHP
As falhas na linguagem de programação foram descobertas por equipes da OpenAI, da empresa de cibersegurança Wiz (que pertence ao Google) e da empresa de cibersegurança Calif.
Os bugs, chamados PHP2Shell, poderiam permitir que invasores acessassem sites e lessem a memória contida neles, incluindo informações confidenciais e senhas. Segundo a Reuters, uma empresa de computação em nuvem identificou milhões de tentativas de invasão utilizando a falha.
À CNN Internacional, a Nigel Green, CEO da empresa de consultoria financeira deVere Group, avaliou o impacto: “Com o PHP por trás de uma parcela tão vasta da web, a exposição poderia alcançar praticamente todos os lugares onde as pessoas gastam dinheiro online”,
“Plataformas de reservas, marketplaces, serviços de assinatura, sites de venda de ingressos, aplicativos de entrega e portais de serviços públicos podem estar armazenando dados de cartão em sistemas construídos com o mesmo tipo de código”, acrescentou.
Pesquisadores da Wiz, em uma publicação de blog na quarta-feira, descreveram o PHP como uma “espinha dorsal da web”. Para os especialistas, a IA teve papel crucial na descoberta e na correção de vulnerabilidades “que permaneceram ocultas no código-fonte do PHP por mais de uma década”.
As restrições ao Starshield na Ucrânia continuam a gerar polémica: nem Musk, nem a Casa Branca nem o Pentágono assumiram claramente a responsabilidade pela ordem de desaceleração.
Um estudo conclui que o processador quântico Nighthawk r2 da IBM executou em 19 segundos uma tarefa que poderia exigir cerca de 110 anos num supercomputador convencional.
Hace tiempo que los analistas y críticos de los mentideros de internet dicen, o decimos, que la tecnología apenas avanza, que los cambios que ahora se dan son ínfimos en comparación con los saltos que se producían a principios de los dos mil. Y esto es una verdad a medias. Es cierto que cada vez tiene menos sentido esa filosofía de los fabricantes de lanzar todos los años una nueva generación de su dispositivo estrella. También lo es que el gran público, incluso los muy expertos, apenas nota variaciones: siempre es un dos, un cinco o como mucho un diez por ciento más de aquello o de lo otro, diferencias prácticamente imperceptibles en el uso diario. Pero a veces la industria nos pilla desprevenidos y sigue sorprendiendo.
Y ocurre porque algunas marcas continúan explorando esas tecnologías de frontera, que muchos tachan de puro marketing, pero que en mi opinión sirven para mostrar algunos caminos por los que tal vez transite el futuro. Recuerdo claramente a Luca Rossi, presidente de la división Intelligent Devices Group en Lenovo, afirmando en una entrevista que si en el futuro lo que marca el ritmo es un cinturón, la compañía tendría uno. No sé si será un cinturón o un colgante como el que acaba de anunciar Meta y muchas propuestas no medrarán –dudo que dentro de veinte años llevemos todos un Tesla Roadster y volemos por las avenidas de las ciudades como Bruce Willis y Milla Jovovich en ‘El quinto elemento’–, pero otras enseñan posibilidades que tienen sentido. Lo difícil es ver para qué.
Y en esa tesitura me he encontrado al probar el Signature OLED T, el televisor transparente e inalámbrico de LG. De hecho, según la compañía, el único de su clase en todo el mundo cuando se presentó.
¿Cómo se consigue que una pantalla sea transparente?
La clave está en la tecnología OLED. A diferencia de los paneles LCD, que necesitan una fuente de luz detrás para mostrar las imágenes, los píxeles OLED emiten su propia luz de manera independiente. Esto permite prescindir de la retroiluminación y diseñar paneles con zonas que dejan pasar la luz del entorno. Pero esta capacidad tiene un inconveniente importante: la transparencia juega en contra del contraste. Cuando un píxel OLED se apaga para representar el negro, deja de emitir luz, pero no impide que sigamos viendo lo que hay detrás y la imagen pierde profundidad.
LG lo ha solucionado incorporando un panel negro motorizado que bloquea el fondo cuando queremos ver la televisión de forma convencional. La paradoja es que uno de los grandes avances de esta pantalla transparente es que puede dejar de serlo.
Así que la duda es evidente: ¿se ve bien con transparencia? La respuesta rápida es que no. Obviamente, si quieres disfrutar de una película, verla en modo traslúcido no tiene ni pies ni cabeza. Pero es que la capacidad de este aparato y su potencial no radican ahí.
Resolviendo dudas: 5 preguntas para entender la T de LG
Aunque me cueste categorizar en ese segmento este producto, oficialmente estamos hablando de un televisor OLED de 77 pulgadas y resolución 4K, con un 43 % de transparencia según las pruebas internas de LG. Además, recibe la señal de imagen y sonido de una caja externa (Zero Connect Box) sin necesidad de cable HDMI entre ambos dispositivos. Es un dispositivo comercial, pero no precisamente uno pensado para las necesidades del consumidor medio. Y ahí está la historia.
Para entenderlo, podría ayudar que responda a algunas preguntas directamente:
¿Es de verdad transparente? Sí, se ve perfectamente lo que hay detrás del panel, incluso aunque pongas los fondos dedicados como peces nadando en el océano o flores que decoran el ambiente (los T-Contents).
¿Qué contenidos justifican la transparencia? Me gusta y me parece útil la opción que tiene de T-Bar: muestra información como la hora, noticias o el tiempo en una franja inferior. También los contenidos pensados para decorar (T-Objet y T-Contents). Hay una cosa que mola mucho y es el efecto wow de estar a oscuras con el panel en transparente y con contenidos activos a modo decorativo.
¿La luz, natural o artificial, es un problema para usar el televisor como televisor? En el modo transparente, la iluminación y los objetos situados detrás condicionan bastante la experiencia. Si la luz viene desde atrás, las imágenes pierden contraste. En el modo opaco, en cambio, se comporta mucho más como un televisor convencional y la iluminación ambiental resulta menos problemática.
¿Importa el ángulo? Sí. La misma imagen de frente, a 45 grados y casi desde un lateral se ve con distinta nitidez en el modo transparente, siendo más nítido el ángulo desde el lateral porque ves menos elementos del fondo superpuestos. En el modo opaco la nitidez es buena desde todos los ángulos, aunque claramente es mejor la vista frontal.
¿Afecta que la conexión no sea mediante cable? Lo primero, una aclaración necesaria: la imagen y el sonido se transmiten de forma inalámbrica desde la caja externa, pero tanto esta como el televisor necesitan estar conectados a la corriente (aunque la estructura permite esconder casi por completo los cables). La ingeniería invisible funciona muy bien y en las pruebas que he hecho apenas he apreciado latencia.
¿Tiene sentido un televisor transparente?
Después de unos días con este monstruo de 77 pulgadas, lo que me queda claro es que su esencia está en el lujo y la sensación de producto premium que transmite por cada esquina. Y no lo digo solo por su precio, aunque 50.000 euros es una cifra que se escapa del bolsillo de la mayoría.
Se trata de estatus. De tener un salón tan inmenso que puedas meter todas esas pulgadas delante de un ventanal con vistas y admirar el paisaje exterior o ponerlas ‘separando’ tu descomunal cocina con isla digna de chef de tu zona de estar y activar los T-Contents. ¿Y si quiero un televisor? Con pulsar un simple botón se levanta un panel enrollableque da opacidad a la pantalla y que permite ver esos negros y blancos puros de los que tanto presume LG con su tecnología OLED.
El diseño forma parte de esa idea de ser ‘algo más que una pantalla’. Durante la última década hemos visto cada vez más cómo los consumidores –todavía los de cierto poder adquisitivo– demandan que el televisor deje de ser ese cristal negro que invade el salón. Cuando se impuso en la mayoría de los hogares el formato de pared, apareció una necesidad nueva: ¿y si lo convertimos en decoración? Es así como ha ido creciendo la presencia en los catálogos de los modelos tipo cuadro, donde LG tiene también su propia propuesta. En el caso de la Signature OLED T, la idea va un paso más allá y lleva soporte incorporado (parece un mueble, con aire industrial y minimalista) y, además, hace gala de la ausencia de cables gracias a su módulo de conexiones que enlaza cualquier dispositivo externo con el display.
Durante décadas, la evolución de los televisores ha seguido una lógica bastante reconocible: menos grosor, mayor resolución, mejores imágenes, pantallas más grandes, menos consumo. La Signature OLED T no encaja en ninguna de esas parcelas. En mi opinión es una demostración clara de tecnología de frontera que consigue llegar al mercado antes de que exista una demanda real de utilizarla. Un ‘producto halo’ de manual: dispositivos creados, entre otras razones, para demostrar las capacidades tecnológicas de una marca, aportar prestigio y explorar nuevos mercados.
Así que responder a la pregunta que encabeza estas líneas es complicado hoy en día, porque un producto como este fácilmente puede generar admiración por su espectacularidad y, al mismo tiempo, ser tachado de capricho caro –carísimo–. Y tampoco deberíamos aceptar que un precio elevado convierte automáticamente a un dispositivo en una innovación revolucionaria.
De momento creo que estamos hablando de una tecnología que entendemos mejor fuera del salón: escaparates, museos, arquitectura, señalización o superposición de información sobre objetos físicos pueden ofrecer aplicaciones más convincentes de una pantalla transparente que ver una serie en casa. De hecho, LG presenta desde hace años usos comerciales de sus paneles transparentes.
¿Lo veremos en nuestras casas? Conviene tener cuidado con una narrativa habitual: no toda tecnología extremadamente cara es una anticipación de lo que todos utilizaremos dentro de diez años. Ese, por ejemplo, es ahora el discurso en torno a los robots humanoides, aunque todo apunta a que se hará realidad. Pero algunas innovaciones no se popularizan nunca, otras terminan teniendo usos completamente diferentes y otras simplemente no consiguen justificar su existencia.
Lo que tengo claro después de probar esta LG es que la tecnología sigue siendo capaz de sorprendernos. Otra cosa es que todos esos avances tengan sentido en nuestra vida cotidiana, o que lleguen a tenerlo alguna vez. La Signature OLED T demuestra que podemos fabricar una pantalla que deja ver lo que hay detrás, pero todavía queda por resolver algo bastante más complicado: para qué queremos hacerlo. Y quizá esa sea la diferencia entre conseguir algo tecnológicamente extraordinario y conseguir que, además, resulte útil.
Giù siti governativi del Regno Unito, consigli Comunali e serie tv della Bbc
Almeno 32 servizi digitali dell’esecutivo britannico sono inaccessibili, altri 4 operativi solo in parte. Alla Camera dei Lord del parlamento inglese, è la Baroness Lloyd (sottosegretaria per il settore digitale) ha tracciare il perimetro della gigantesca falla, in grado di minacciare la sicurezza informatica in tutto il mondo. I disservizi online derivano soprattutto dalle “misure precauzionali adottate per proteggere i sistemi mentre vengono applicati gli aggiornamenti di sicurezza”, ha chiarito Lloyd. Mentre nessun grande servizio pubblico essenziale rivolto ai cittadini è stato colpito, ha rassicurato un portavoce del governo laburista guidato da Andy Burnham. Ma Downing Street ha esortato “tutte le organizzazioni, private e pubbliche, grandi e piccole” a seguire le indicazioni di protezione. Il Centro nazionale per la sicurezza informatica del Regno Unito (Ncsc) ha diffuso le istruzioni per aggiornare i sistemi “tappando” la falla. Ove non sia possibile, il consiglio è di staccare la spina, mettendo “offline il sistema finché non possa essere pienamente messo in sicurezza”. L’Office for Budget Responsibility (Obr), l’organismo indipendente di controllo dei conti pubblici, ha oscurato il proprio sito, per mettersi al sicuro. Ieri erano finiti offline anche i siti dei consigli comunali di Edimburgo e Oxford, ora tornati accessibili. Restano irraggiungibili le pagine di diversi programmi della Bbc, tra cui quelli delle serie “Doctor Who” e “The Traitors”, anche se non c’è conferma di un legame con le vulnerabilità del linguaggio Php.
Cloudflare: “Milioni di attacchi in corso”. Amazon conferma. Istituzioni offline in Germania e Olanda
Intanto, sulla piattaforma X Matthew Prince, amministratore delegato della società di infrastrutture Internet Cloudflare, ha lanciato l’allarme: “milioni” di tentativi di sfruttare le vulnerabilità di PHP sulla propria rete nelle 10 ore precedenti l’annuncio pubblico. “Da migliaia, il numero è balzato a decine di migliaia nei 45 minuti successivi all’annuncio, a centinaia di migliaia nel giro di due ore e ora a milioni”, ha dichiarato il Ceo del colosso americano,citato dall’emittente pubblica inglese Bbc. “Al momento”, ha chiarito Prince, “non sappiamo se qualche hacker sia riuscito a sfruttare con successo le falle” di sicurezza. Anche Amazon conferme l’esistenza di criminali informatici al lavoro per sfruttare le vulnerabilità, ma finora i suoi siti web funzionano normalmente.
In Germania, come precauzione, ieri erano offline diversi siti dei ministeri, su indicazione dell’Ufficio federale per la sicurezza informatica (BSI). Ma nessun indizio di violazione, secondo il ministro per il Digitale tedesco Karsten Wildberger. “Prendiamo molto sul serio questo incidente e gli attuali avvertimenti”, ha dichiarato il politico della Cdu al quotidiano Bild. L’allarme per la falla del linguaggio PHP, tocca l’intera Europa. In Olanda offline il sito del National Cyber Security Centre (il centro per la sicurezza informatica nazionale), a titolo precauzionale. I Paesi Bassi hanno disattivato diversi servizi e siti web istituzionali, secondo la testata giornalistica Euronews: giù il sistema di identità digitale DigiD, il portale governativo Overheid.nl, il sito della camera bassa del parlamento, i cinque principali partiti politici del Paese. Ma anche infrastrutture chiave come il porto di Rotterdam e diversi ospedali. Il fornitore informatico statale finlandese Valtori ha spento in blocco i servizi web del governo “come misura precauzionale”. In Francia, il Ministero dell’Interno ha messo in modalità manutenzione i siti delle amministrazioni locali, prosegue Euronews.
Una dichiarazione congiunta per esortare ad agire immediatamente sui sistemi online è giunta dalle autorità europee, con un documento firmato dalla Commissione Ue, ENISA, CERT-EU, Europol e la rete europea dei centri nazionali di risposta agli incidenti informatici. Molti siti e servizi delle istituzioni Ue sono basati su Drupal, fondato sul linguaggio PHP. The Drop Times, testata giornalistica specializzata sulle tecnologie Drupal, conta 770 siti attivi per 44 servizi della Commissione, con centinaia di milioni di visite l’anno.
Nesta sexta-feira (23) e sábado (24) será realizada mais uma edição do Festival Regional SESI de Robótica.
O evento gratuito, realizado pelo SESI Pernambuco, reúne estudantes de escolas públicas e privadas de todo o estado em competições que envolvem mais de 40 equipes. A programação ocorre das 8h às 18h, no RioMar Eventos, no piso L3 do Shopping RioMar.
Durante o festival, os estudantes participam simultaneamente das competições FIRST LEGO League (FLL) e FIRST Tech Challenge (FTC). As equipes são formadas por competidores a partir dos 9 anos de idade, reunindo estudantes do Ensino Fundamental e do Ensino Médio. A programação também inclui experiências interativas para os visitantes, com atividades de robótica em estandes e uma área de visitação dedicada a novas tecnologias.
O tema da temporada, First Canopy, convida os estudantes a ampliarem o olhar sobre a preservação dos ecossistemas naturais e a biodiversidade. Na FIRST LEGO League, o conceito ganha ainda mais forma com o desafio BIOGLOW, que estimula os participantes a investigarem a relação entre tecnologia, habitats naturais e sustentabilidade. No FIRST Tech Challenge, o tema principal da temporada é o BIOBUZZ, que tem como objetivo projetar soluções robóticas que reflitam a energia e a colaboração encontradas no mundo biológico.
A proposta é estimular os jovens a investigar desafios relacionados ao mundo natural e desenvolver soluções criativas que conectem inovação e sustentabilidade. Inspirados pela riqueza da biodiversidade, os participantes são incentivados a transformar curiosidade em conhecimento e conhecimento em possibilidades de mudança.
Protagonismo dos estudantes
Para a diretora de educação do SESI-PE, Mirella Barreto, o festival contribui para a formação e o protagonismo dos estudantes.
“A robótica proporciona conhecimentos que vão além da construção e da programação dos robôs. O trabalho em equipe, o pensamento computacional e a cultura maker são fundamentais para esses estudantes, que podem utilizar todo esse potencial tanto no mercado de trabalho quanto no desenvolvimento pessoal. O festival desperta o protagonismo dos estudantes e fortalece habilidades essenciais para a vida”, comenta.
As equipes vencedoras das competições FLL e FTC avançam para a etapa nacional, prevista para março de 2027, em Salvador, na Bahia. E quem vencer vai disputar a etapa mundial nos EUA, também no próximo ano.
A prefeitura do Recife tirou do ar, de forma temporária, os principais portais e sistemas digitais da administração municipal. A decisão foi tomada após órgãos de segurança cibernética do Governo Federal emitirem um alerta sobre a identificação de vulnerabilidades técnicas críticas em softwares utilizados por instituições públicas em diversos países.
Segundo a administração municipal, o desligamento das plataformas tem caráter preventivo, visando barrar tentativas de invasão, vazamento de dados pessoais ou comprometimento das bases operacionais da cidade.
A suspensão atinge canais essenciais de atendimento ao cidadão, transparência pública e gestão interna. Entre os serviços fora do ar, estão:
Atendimento e arrecadação: Conecta Recife Web e sistema Recife em Dia;
Transparência e atos oficiais: Portal da Transparência e Diário Oficial do Município;
Gestão e contratações: Portal de Compras, Sistema Eletrônico de Informações (SEI) e plataformas de Licenciamento e Agenda.
Restauração gradual dos acessos
Equipes técnicas da Empresa Municipal de Informática (EMPREL) trabalham na aplicação das correções necessárias nas estruturas de TI do município.
A gestão pública não estipulou um horário limite para a normalização definitiva, informando apenas que o reabastecimento das plataformas ocorrerá de forma gradual à medida que os requisitos de segurança forem validados.
Um dia depois da correção do PHP2Shell, 37 dos 57 sites de câmaras e juntas que mostram a versão de PHP ainda estavam por corrigir, e 17 de 25 universidades e politécnicos tinham servidores em versões que o PHP já não corrige.
Para acompanhar a estreia do Zenbook 14, a Asus tem um novo espaço “pop-up” que poderá servir de teste para uma futura loja no país. Ao TEK Notícias, Paulo Delgado, especialista de produto da Asus Portugal, fala sobre as expectativas para o...
O dono da Tesla aproveitou a apresentação de resultados da empresa para anunciar que os robôs humanoides Optimus já estão a ser produzidos. Elon Musk também reforçou a confiança nestes robôs enquanto produto.
O Claude Duet, ainda em pré-visualização, resume o dia, vigia as apps ligadas e executa tarefas em segundo plano. O acesso é realizado por lista de espera para subscritores de modelos Pro e Max da Anthropic nos Estados Unidos.

 Login