Login

Meo, Nos e Vodafone unem-se em tecnologia para evitar fraude que poderá substituir dupla autenticação
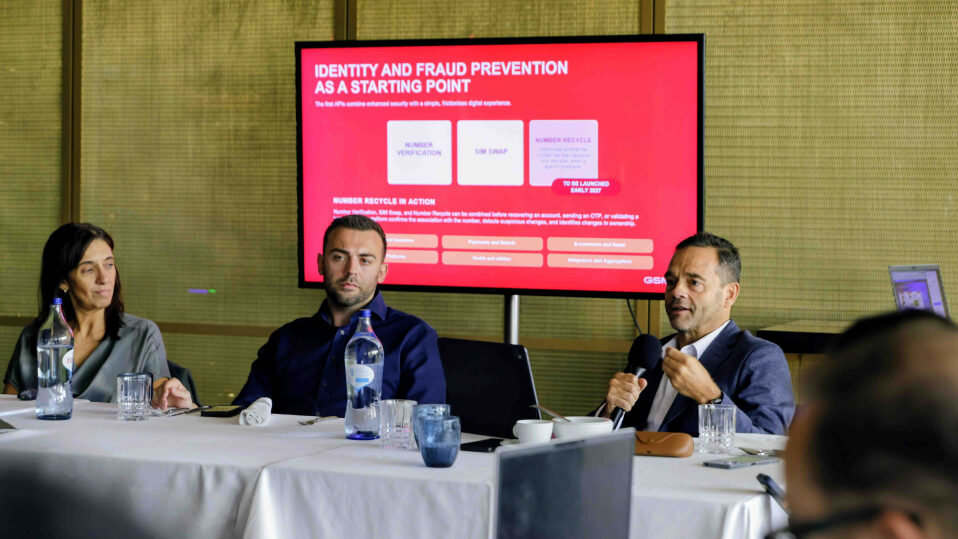
É rara a aparição conjunta das principais operadoras de telecomunicações, mas esta terça-feira um “desafio” internacional e um desígnio de segurança digital ditou que assim acontecesse. Meo, Nos e Vodafone anunciaram que estão a trabalhar em conjunto em tecnologias para evitar a fraude, nomeadamente sistemas para travar que utilizadores de cartões clonados possam aceder ao homebanking ou fazer compras online.
O trio de telecoms aderiu à iniciativa internacional “GSMA Open Gateway”, promovida pela associação global que representa os interesses de mais de 750 empresas do setor, de forma a disponibilizar novas interfaces de programação de aplicações (API – Application Programming Interfaces) para as suas redes. Trata-se de uma camada de segurança adicional para as aplicações móveis, que está a ser vista como potencial substituto da dupla autenticação quando se faz login na conta de um banco ou de uma loja, por exemplo.
A diretora de Engenharia de Redes da Nos explicou que a principal mudança é que as API serão feitas de forma padronizada em vez de cada um construir o seu modelo e linguagem. Ou seja, segue um padrão internacional de componente técnica e de segurança, mas os programadores podem igualmente construir soluções em cima dessa infraestrutura. É como se já tivessem a receita preparada e certificada, mas, ainda assim, mantendo margem para inovar no ‘cozinhado’.
“Vai trazer simplificação à experiência dos utilizadores e reduzir a fricção do onboarding na utilização das aplicações. Como é suportada de forma transversal, padronizada dentro das normas globais da Camara [projeto de código aberto da GSMA], é suportada em todos os equipamentos terminais”, detalhou Judite Reis, numa conferência de imprensa que se realizou no Hotel Altis Belém, em Lisboa.
Porque é que é relevante? Numa perspetiva empresarial, se é uma aplicação para a banca ou defesa, tem exigentes requisitos de segurança. Por outro lado, na vertente de consumidor, funcionará como um filtro para tentativas de fraudes com segundas vias dos cartões de telemóvel ou SIM reciclados (que são atribuídos a outras pessoas). Imagine que o seu número de telemóvel passou para outra pessoa, mas mantém as autenticações online associadas a esse contacto. O sistema criado pelas telecoms com o apoio da Nokia – que faz a integração – deteta se é seguro fazer ou não a transação que pretende.
“País ganha por estarmos aqui os três”
“Qual é o potencial do lançamento destas ferramentas? O que é que ganha o país? Desde logo, ganha por estarmos os três aqui com a GSMA. Temos uma prova de que há protocolos internacionais para uma utilização massiva do verdadeiro potencial das API, que não está na redução da fraude, mas numa camada de segurança construída em cima da infraestrutura móvel. É uma oportunidade grande para acelerar a digitalização da economia e a integrar Portugal num ecossistema global, alinhado com os padrões internacionais”, afirmou o diretor sénior de Negócios Corporate e Empresariais da Meo, Filipe Arnaut Mendonça.
Na base desta cooperação está o objetivo de responder ao crescente desafio da fraude digital, cujo risco para os bancos aumentou 45% no último ano, segundo o Banco de Portugal. A ideia é que as organizações recorram a esta tecnologia para reforçar a verificação de identidade dos utilizadores e combater os atos ilícitos.
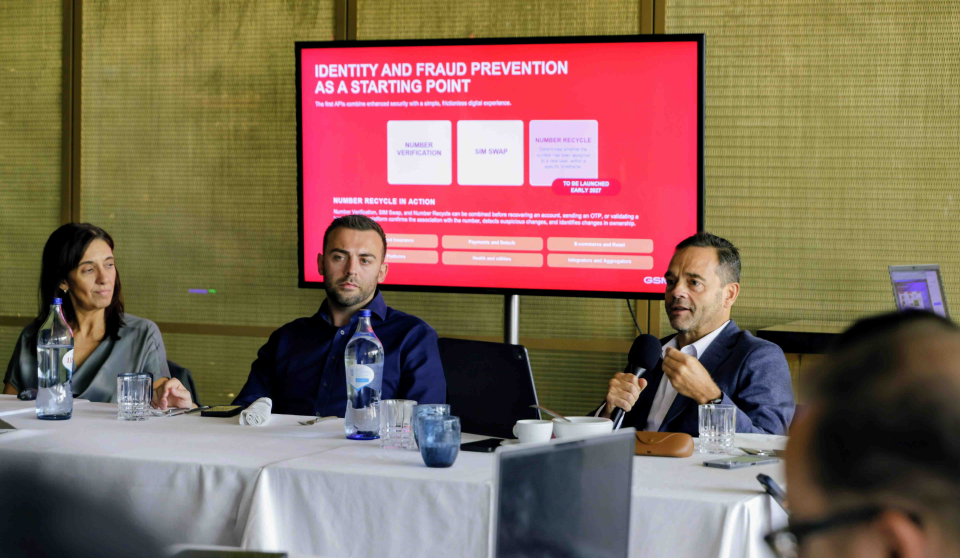
“Cerca de 70% dos portugueses foram alvo de fraude ou scam. É um problema e está a aumentar, porque, com o desenvolvimento da inteligência artificial, as tentativas de fraude são mais fáceis de orquestrar, portanto estrategicamente é muito importante [aposta nas API] e além disso temos mudanças regulatórias a caminho na União Europeia, nomeadamente com a PSD3. Quando falamos em API, falamos sinais de token fidedignos fornecidos em tempo real”, sintetizou Will McKay, responsável de Vendas e API de rede no grupo Vodafone..
Quais são as primeiras API disponíveis?
- Number Verification (Verificação de número) –Ajuda as empresas a verificar as identidades dos clientes de forma mais segura e a reduzir o atrito nas jornadas digitais, permitindo uma autenticação mais rápida e segura.
- SIM Swap (Troca de cartão de telemóvel) – Ajuda as empresas a detetar potenciais tentativas de apropriação de contas e de fraude, identificando quando um número de telemóvel foi recentemente associado a um novo cartão SIM.
No início do próximo ano ficará disponível a seguinte API, designada “Number Recycle” (“Número reciclado”). Esta API ajuda as empresas a protegerem as contas dos clientes e a impedir que informações confidenciais sejam enviadas à pessoa errada, identificando quando um número de telemóvel foi reatribuído a um novo utilizador. Na prática, a tecnologia vai perceber se o número foi “reciclado” e bloquear transações caso haja risco de apropriação de identidade.
Através destas API, que terão um formato “sim ou não” (em resposta à questão de se há risco), as empresas podem integrar as novas funcionalidades nos seus serviços de forma uniforme e escalável, independentemente da operadora móvel utilizada pelos seus clientes. “Temos 20 API padronizadas. É preciso garantir que vão chegando ao mercado de forma cadente”, diz Judite Reis. “São um complemento à dupla autenticação, mas arriscaria dizer que poderão ser substituto à autenticação múltipla”, completou Filipe Arnaut Mendonça.
Por detrás desta iniciativa conjunta – que os players recusam tratar-se de uma parceria e, portanto foge a eventuais problemas concorrenciais – está a GSMA Open Gateway, um grupo que disponibiliza API de rede padronizadas e interoperáveis, reúne mais de 80 grupos de operadores móveis e representa mais de 80% das ligações móveis em todo o mundo.