Global Rush to Fix PHP Security Flaw Leaves Some Websites Offline

© Geert Vanden Wijngaert/Associated Press

© Geert Vanden Wijngaert/Associated Press
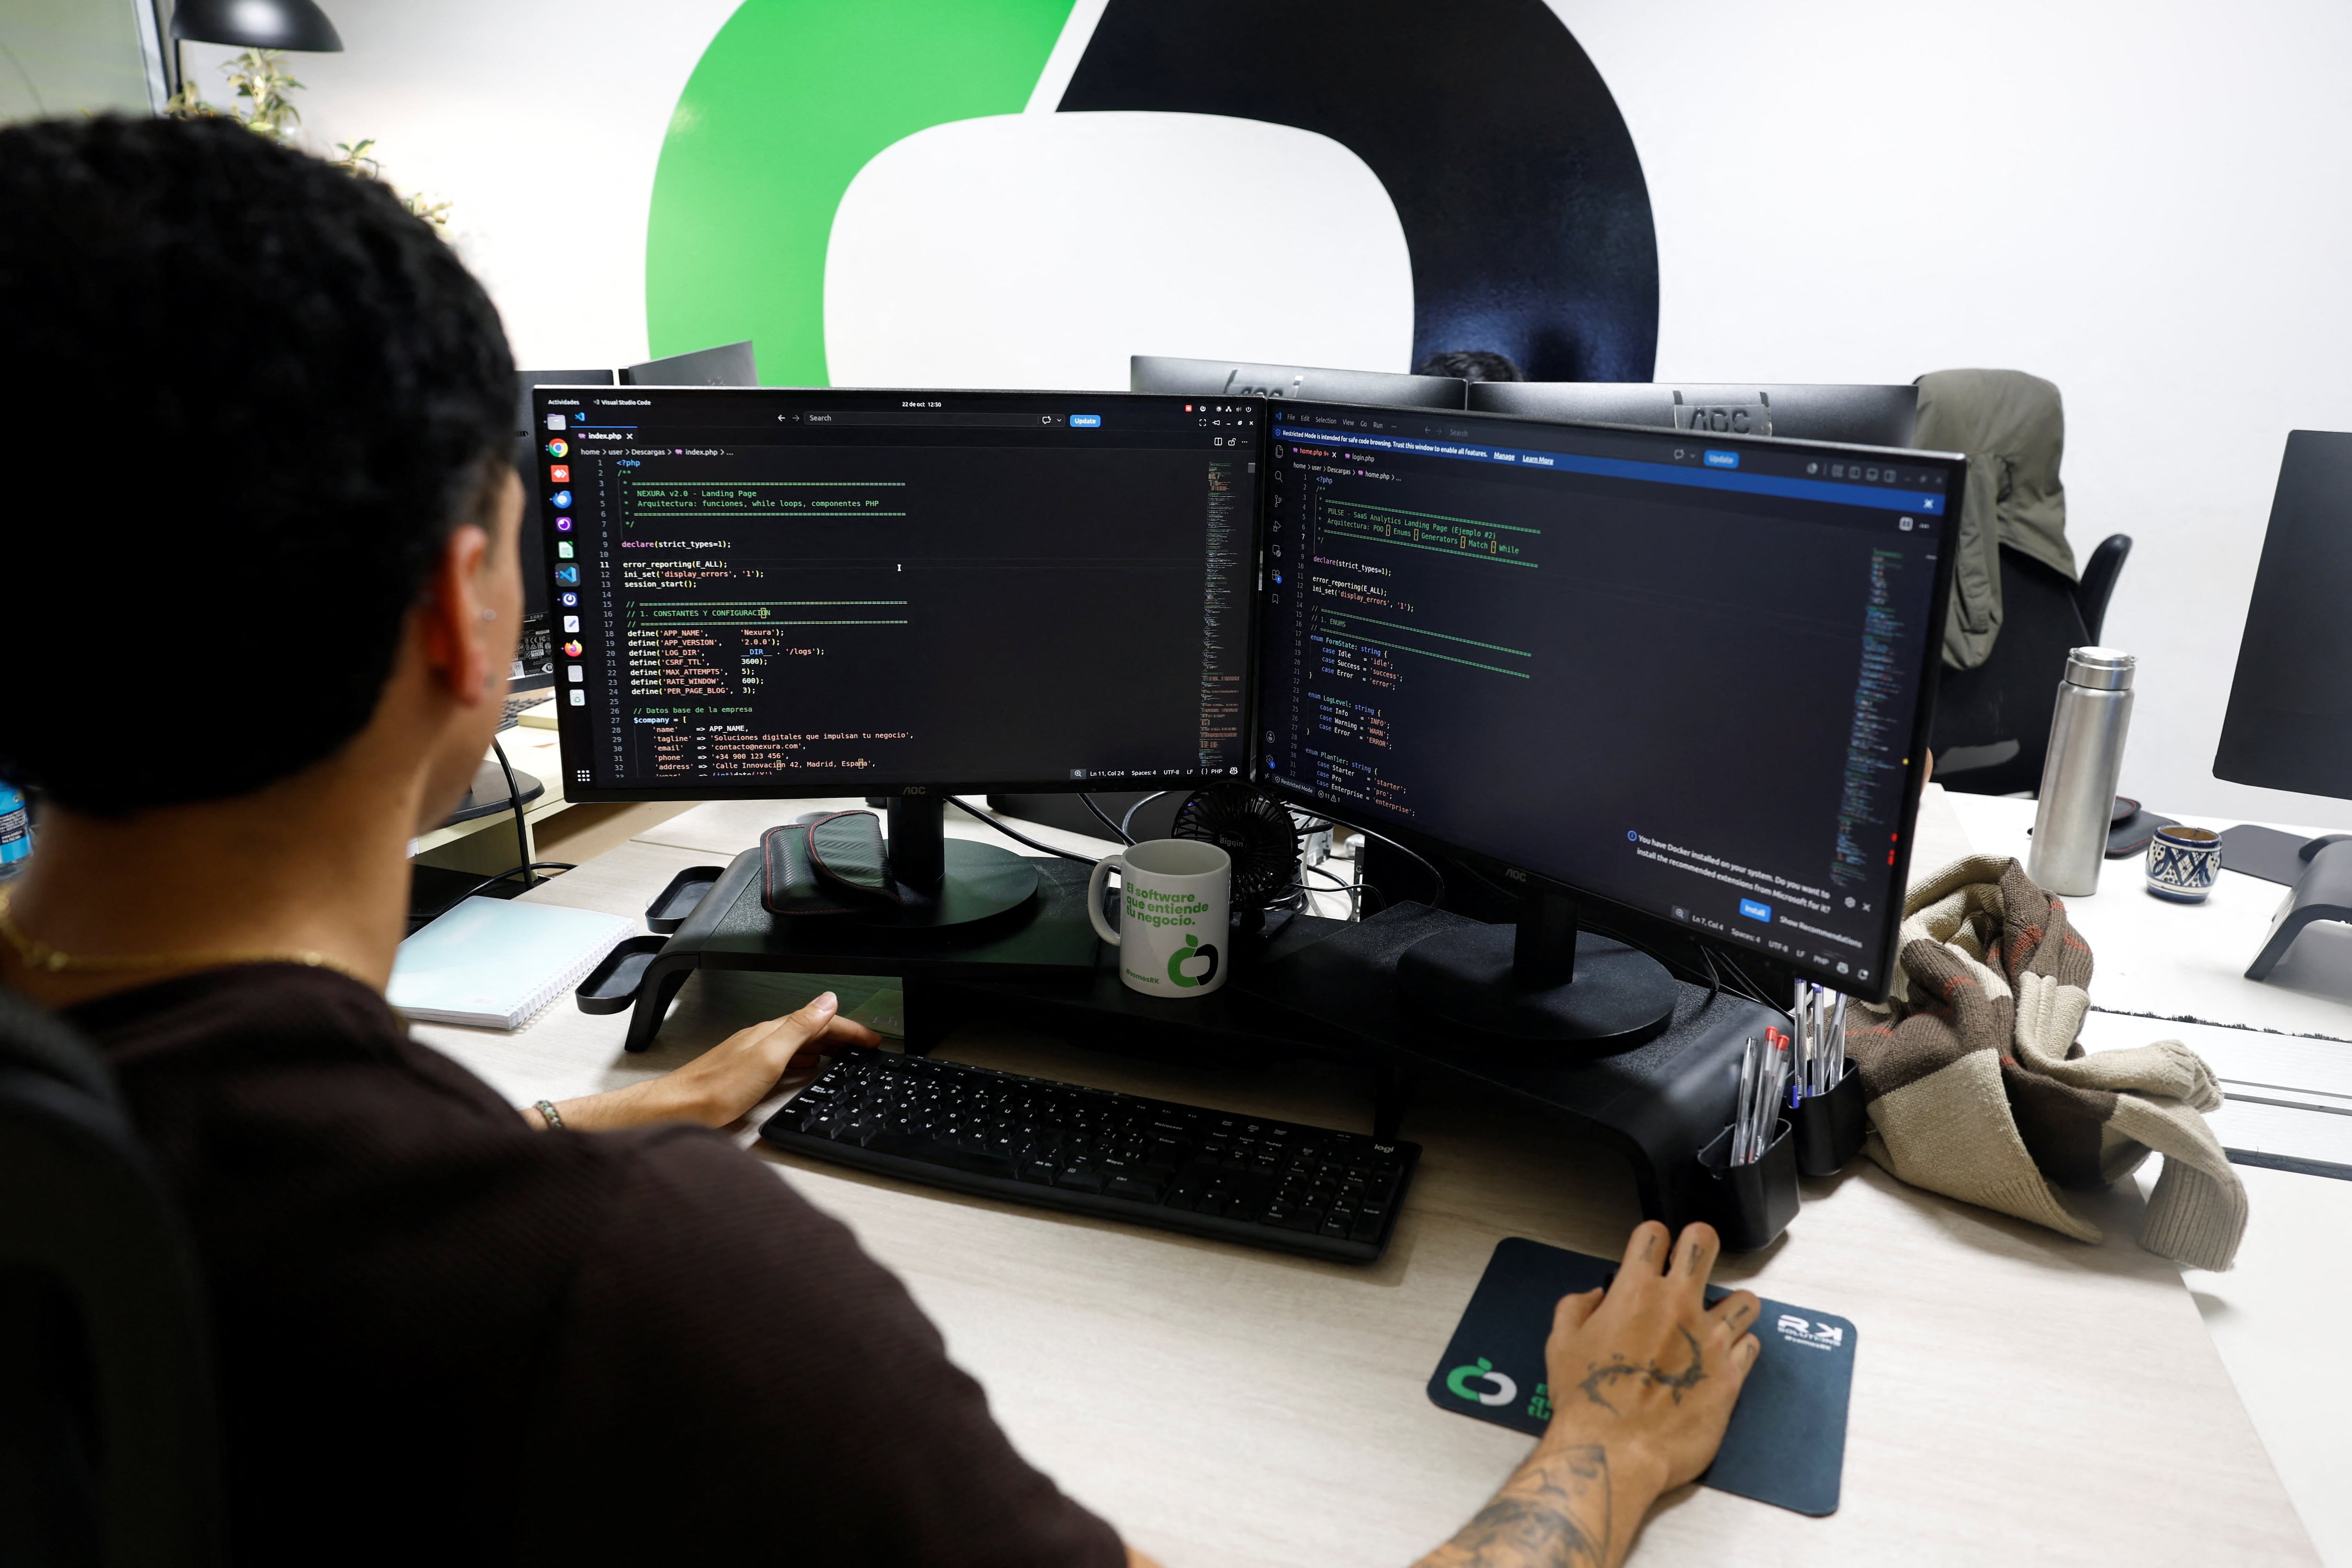
Empresas y gobiernos de todo el mundo se apresuraron el jueves a corregir fallos críticos en el ampliamente utilizado lenguaje de programación PHP, mientras una empresa de ciberseguridad informaba de millones de intentos de ataque tras la divulgación de las vulnerabilidades.

© Vincent West (REUTERS)

© Bizuayehu Tesfaye/Las Vegas Review-Journal/Tribune News Service, via Getty Images

© Annegret Hilse/Reuters

De criador de uma página de humor que chegou a milhões de seguidores, Leonardo de Souza Xavier tornou-se coordenador de mobilização de rua da campanha de Lula, para aproximar o candidato dos jovens das periferias de Fortaleza.
Aos 34 anos, o recém-eleito deputado estadual do PSOL do Ceará, conhecido como Léo Suricate, foi convidado pelo prefeito de Fortaleza, Evandro Leitão, do PT, para integrar a coordenação da campanha de Lula na segunda volta, assumindo a organização dos atos de rua e parte da ocupação das redes sociais.
A estratégia recebeu o nome de “Baile do 13” como uma resposta ao “Bloco do 22”, iniciativa associada à campanha de Flávio Bolsonaro que teve grande força no Nordeste durante a segunda volta.
A estratégia do campo progressista, explica Suricate, procura disputar não apenas votos, mas a linguagem cultural das periferias, usando paredões, funk, brega funk e piseiro para ocupar os mesmos territórios onde a direita vem tentando ampliar a sua influência
“A ideia desse movimento, que a gente está chamando de Baile do 13, é ocupar as periferias”, explicou Léo, que descreve o paredão como uma alternativa mais barata e menor do que palcos ou trios elétricos, e lembra que “13” é o número de Lula nas urnas.
A mobilização percorre uma freguesia diferente a cada dia e é feita, segundo Suricate, com participação direta das comunidades e de cerca de 30 coletivos periféricos.
Na noite de quarta-feira, o ato reuniu vários apoiantes vestidos de vermelho com bandeiras do PT na periferia de Fortaleza, e contou com a presença do ministro responsável pela articulação política do Governo Lula, José Guimarães.
O objetivo com a mobilização, descreve, não é apenas conquistar votos para Lula, mas sobretudo levar às urnas eleitores que deixaram de votar na primeira volta, num cenário em que a abstenção preocupa a campanha petista.
Na capital do Ceará, Lula somou 797.002 votos válidos e Flávio Bolsonaro 586.251, enquanto 233.859 dos 1.795.713 eleitores aptos não compareceram às urnas, numa abstenção de 13,02% na primeira volta.
O alerta se soma ainda ao fato de Flávio ter tido cerca de 2,2 milhões de votos a mais que Lula em todo o Brasil, num cenário de abstenção nacional em que 33 milhões de eleitores não foram votar.
“Esse movimento que a gente está fazendo de ato é mais para animar a galera [malta] do próprio bairro [freguesia] e sacudir o bairro para dizer: ‘Ei, vai votar, vai votar, vai votar’”, afirmou.
A preocupação com a participação eleitoral é acompanhada por uma ofensiva nas redes sociais, onde grupos ligados à campanha produzem vídeos e outros conteúdos para desconstruir Flávio Bolsonaro e divulgar propostas de Lula dirigidas sobretudo aos jovens.
A capacidade de falar com esse público nasceu muito antes da entrada de Léo na política institucional, a partir da periferia de Fortaleza e da criação, em 2012, da página de humor Suricate Seboso, inicialmente uma brincadeira dele com outros dois amigos ligados à cultura de periferia e à internet.
A mudança para a política ocorreu gradualmente, sobretudo depois de “La Casa dos Vetim”, série de baixo custo produzida em 2019 que utilizava humor para abordar violência urbana, evasão escolar e a realidade dos jovens das periferias de Fortaleza.
“La Casa dos Vetim me deu a oportunidade de ser porta-voz de uma geração que não estava sendo vista”, afirmou.
Mesmo com a fama de artista, e agora político eleito, Suricate não se afastou das suas raízes e por isso ainda mora num apartamento do programa habitacional “Minha Casa, Minha Vida, localizado na freguesia do Jangurussu, que reúne 70 mil moradores da periferia.
Suricate diz que sua relação com a política começou ainda na infância quando a família participou de mobilizações por água canalizada, e passou depois pelo movimento cultural e pelo MTST (Movimento dos Trabalhadores Sem Teto).
O seu mapa eleitoral, afirma, contrasta com o perfil tradicional do PSOL, concentrando votos em áreas periféricas de Fortaleza e menos no centro económico da cidade.
É dessa experiência que Léo diz retirar uma lição que o PT precisa ouvir, apesar de pertencer ao PSOL, partido que não integra formalmente a legenda de Lula.
Para ele, a campanha de Lula demorou a perceber a necessidade de uma comunicação mais direta com os eleitores, especialmente através das redes sociais e de formatos capazes de alcançar públicos que não acompanham os canais políticos tradicionais.
Léo Suricate vê ainda a disputa cultural como parte da batalha eleitoral, sobretudo diante da aproximação de setores da direita com linguagens, símbolos e estéticas nascidas nas periferias.
“Eu acho que a primeira coisa que a gente tem que ter é respeito com a cultura das pessoas”, afirmou, defendendo que a esquerda também ocupe esses espaços sem abandonar sua relação histórica com os territórios periféricos.
A Lusa esteve no seu comité de campanha e acompanhou vários jovens a produzir vídeo para as redes, sendo que numa das gravações eles dançavam pagode baiano, com letra política pró-Lula elaborado por pessoas da própria comunidade.
Entre batidas eletrónicas e várias vozes, a composição se refere a Lula como “o velho que representa”, critica a oposição ao dizer “Avisa, o Bolsonaro é perigoso! só quer ferrar com o povo!”, além de vários convites a rebolar e “votar 13”.

Há mais de uma década que há uma falha tecnológica no sistema que suporta uma grande parte da internet, que só agora foi deixada a descoberto pela Inteligência Artificial (IA). As vulnerabilidades estão, segundo uma reportagem da BBC, dentro de uma linguagem de programação chamada PHP, que tem sido usada internacionalmente desde os anos 2000 para construir sites.
Governos e agências de cibersegurança em todo o mundo estão a esforçar-se para conter as consequências da descoberta, esta quarta-feira 21 de outubro, e têm incentivado os operadores de sites a instalarem uma nova solução de emergência ou a considerarem retirar as suas plataformas da net.
A empresa de cibersegurança Wiz – uma das empresas cujos analistas descobriram as vulnerabilidades – descreveu as falhas como “as mais graves” já detetadas pela IA. A OpenAI, cuja tecnologia foi usada para identificar as falhas, chamou a descoberta de “uma das questões de segurança mais impactantes na memória recente”.
A maioria dos utilizadores talvez nunca tenha ouvido falar da PHP, mas provavelmente interagem com ele diariamente. “É a vulnerabilidade mais séria que já encontrei”, diz Ryan Austin, analista da empresa de cibersegurança Calif, que ajudou a descobrir a falha. Estudando a PHP há cerca de 20 anos, o analista descreve a vulnerabilidade “como um erro gramatical na estrutura da frase”, mas “em vez de soar disparatada, na verdade invade a sua casa”. E especifica que o tipo de informação a que hackers poderiam ter acesso: “qualquer coisa que tivesse sido armazenada”. A PHP está “dentro de muitos lugares que não se esperaria”. “Basicamente, é muito central para o funcionamento da internet”.
Em 2024, analistas da PHP Foundation – uma organização sem fins lucrativos que mantém e desenvolve uma linguagem de programação popular – encontraram uma falha teórica no PHP, mas não conseguiram perceber como um hacker poderia usá-la num ataque informático.
Em julho de 2026, a fundação foi aceite na iniciativa Patch the Planet da OpenAI, que visa usar IA de vanguarda para identificar falhas em softwares e corrigi-las. Em agosto, uma empresa de cibersegurança, a Calif – que fazia parte do projeto – encontrou a falha no PHP. Desde então, a fundação vinha trabalhando com as empresas num patch de software que poderia ser importado por utilizadores da PHP para corrigir as falhas. Mas o processo foi repentinamente dado a conhecer, forçando a PHP Foundation a antecipar o processo – e aguçando a curiosidade dos hakers. Por isso o patch foi lançado à pressa e os sites tiveram que ser removidos caso fossem alvo de ataques cibernéticos.
O caso é tão grave que uma das maiores agências de inteligência do mundo alerta para que as organizações afetadas devem desligar os seus sistemas até que haja uma solução definitiva. A divisão cibernética da Agência de Segurança Nacional dos EUA diz que aqueles que usam PHP devem preparar-se imediatamente “para uma atualização que aborde duas vulnerabilidades críticas”. “A PHP é amplamente usado para aplicações web. Essas vulnerabilidades fornecem frequentemente um caminho direto para o sistema de arquivos ou banco de dados do servidor. Se uma atualização imediata não for viável, recomenda-se que as organizações retirem o sistema do ar até que ele possa ser totalmente mitigado.”
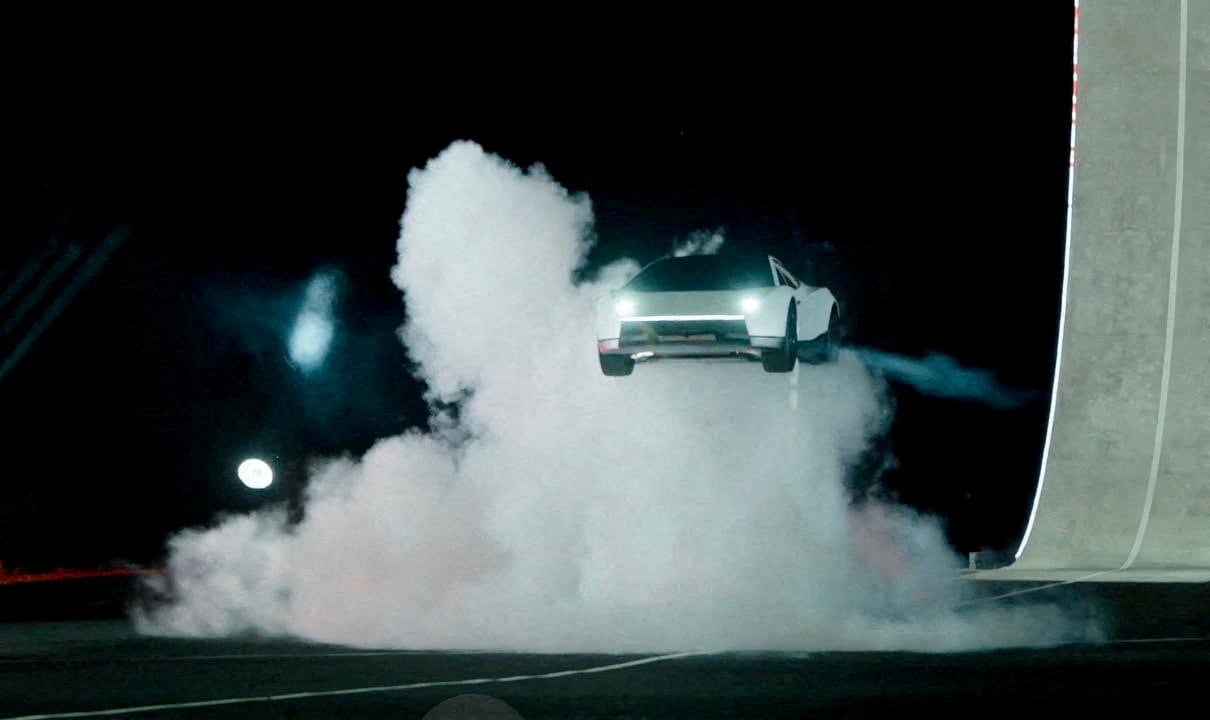
El coche parece casi de juguete: se acerca a otros vehículos aparcados, activa unos propulsores para saltar por encima, aprovecha para dar una espiral en el aire y cae sobre el suelo como quien se tira al sofá para echar una siesta. Es el nuevo Tesla Roadster, que Elon Musk vende en X (antes Twitter) con el mensaje: “Resulta que en el futuro sí hay coches voladores”. Se trata de una afirmación como mínimo exagerada: no se sabe si esos propulsores sirven para algún tipo de vuelo sostenido ni si estarán disponibles en el modelo que se ponga a la venta.

© Tesla (via REUTERS)

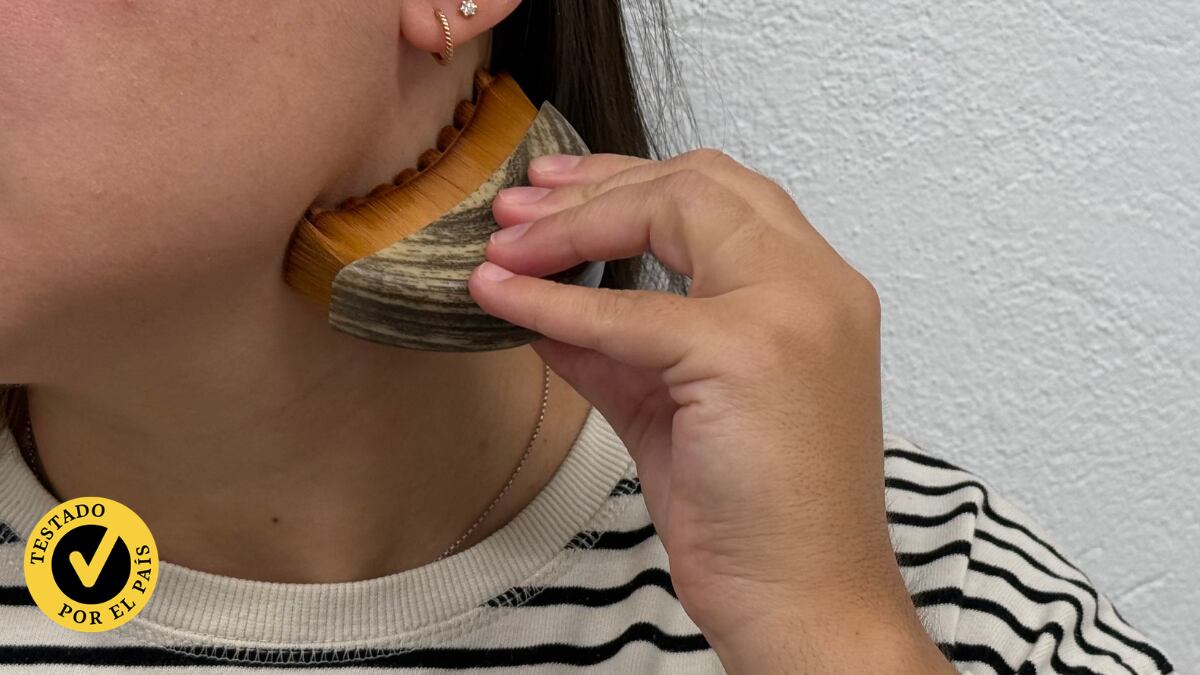
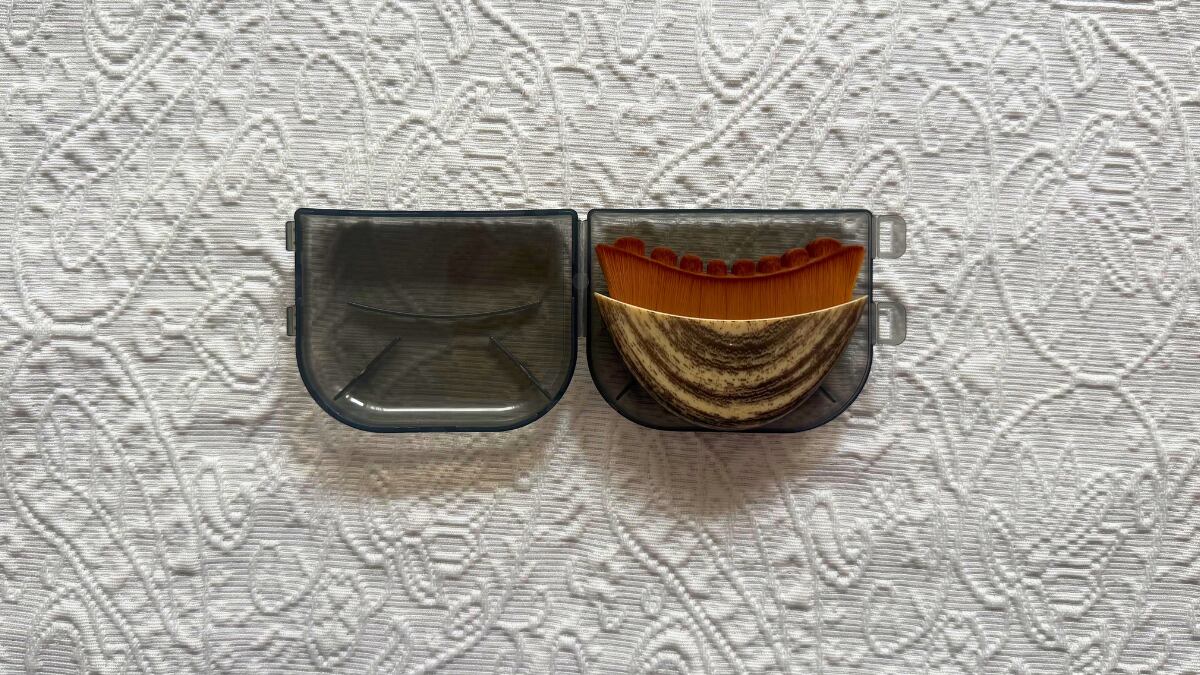
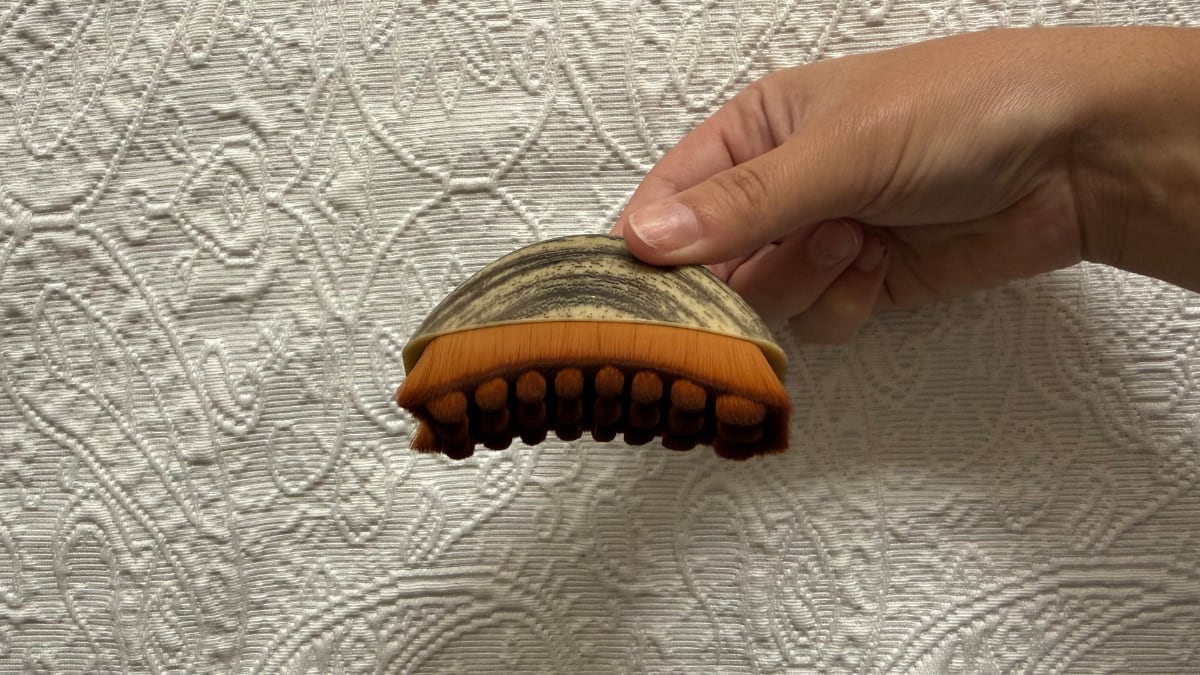
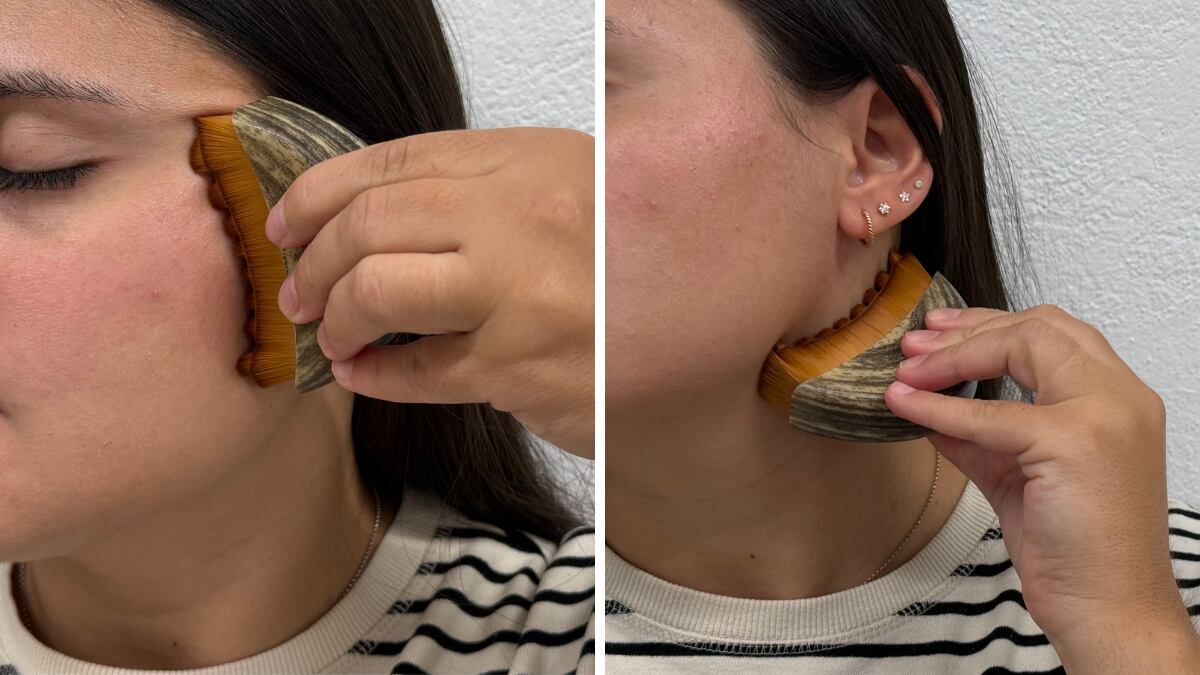
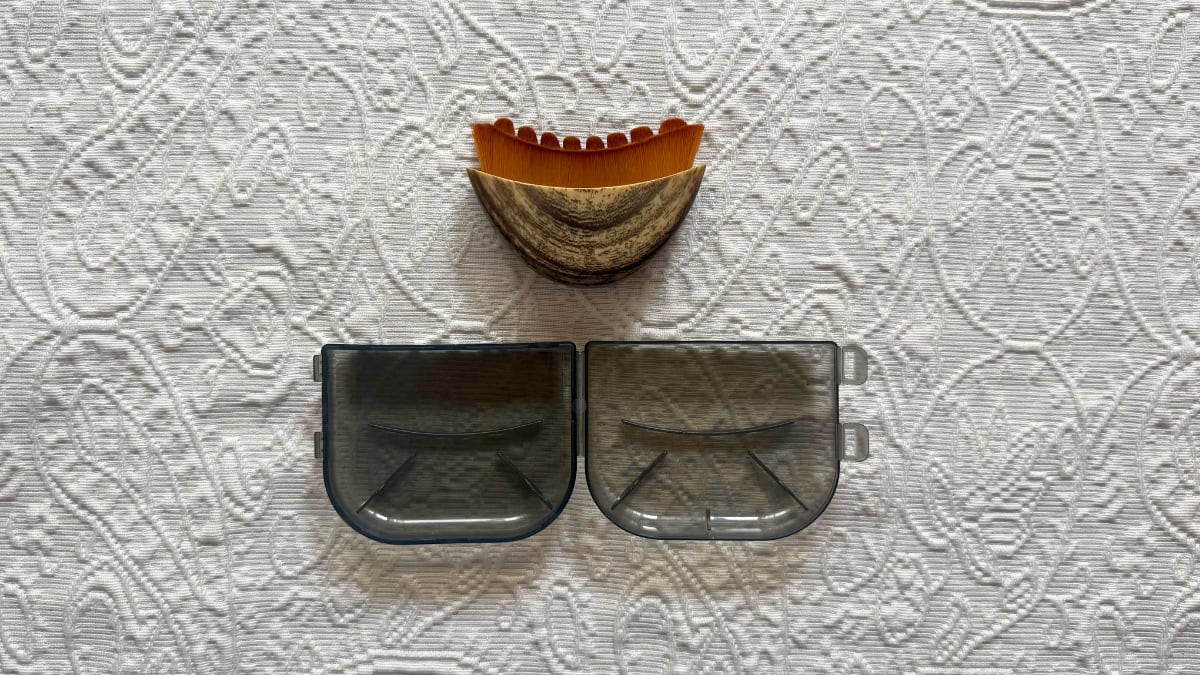
Las herramientas de masaje facial se han convertido en un imprescindible en nuestra rutina de belleza. Desde los rodillos de jade hasta las conocidas piedras Gua Sha, disponibles en diferentes versiones y materiales, todas prometen mejorar el aspecto de la piel con tan solo dedicar unos minutos al día a realizar un masaje. Ahora se suma a la lista un nuevo gadget: el cepillo facial de drenaje linfático, que se ha hecho viral en redes sociales por su supuesto efecto para desinflamar el rostro.


© Victor Llorente for The New York Times

© Scott Ball for The New York Times

Miles de sitios web, entre ellos páginas gubernamentales de Europa y otras regiones, quedaron fuera de servicio este miércoles después de que la divulgación de vulnerabilidades críticas en PHP obligara a los administradores de sitios web de todo el mundo a tomar medidas urgentes para proteger sus sistemas.

© Dado Ruvic (REUTERS)
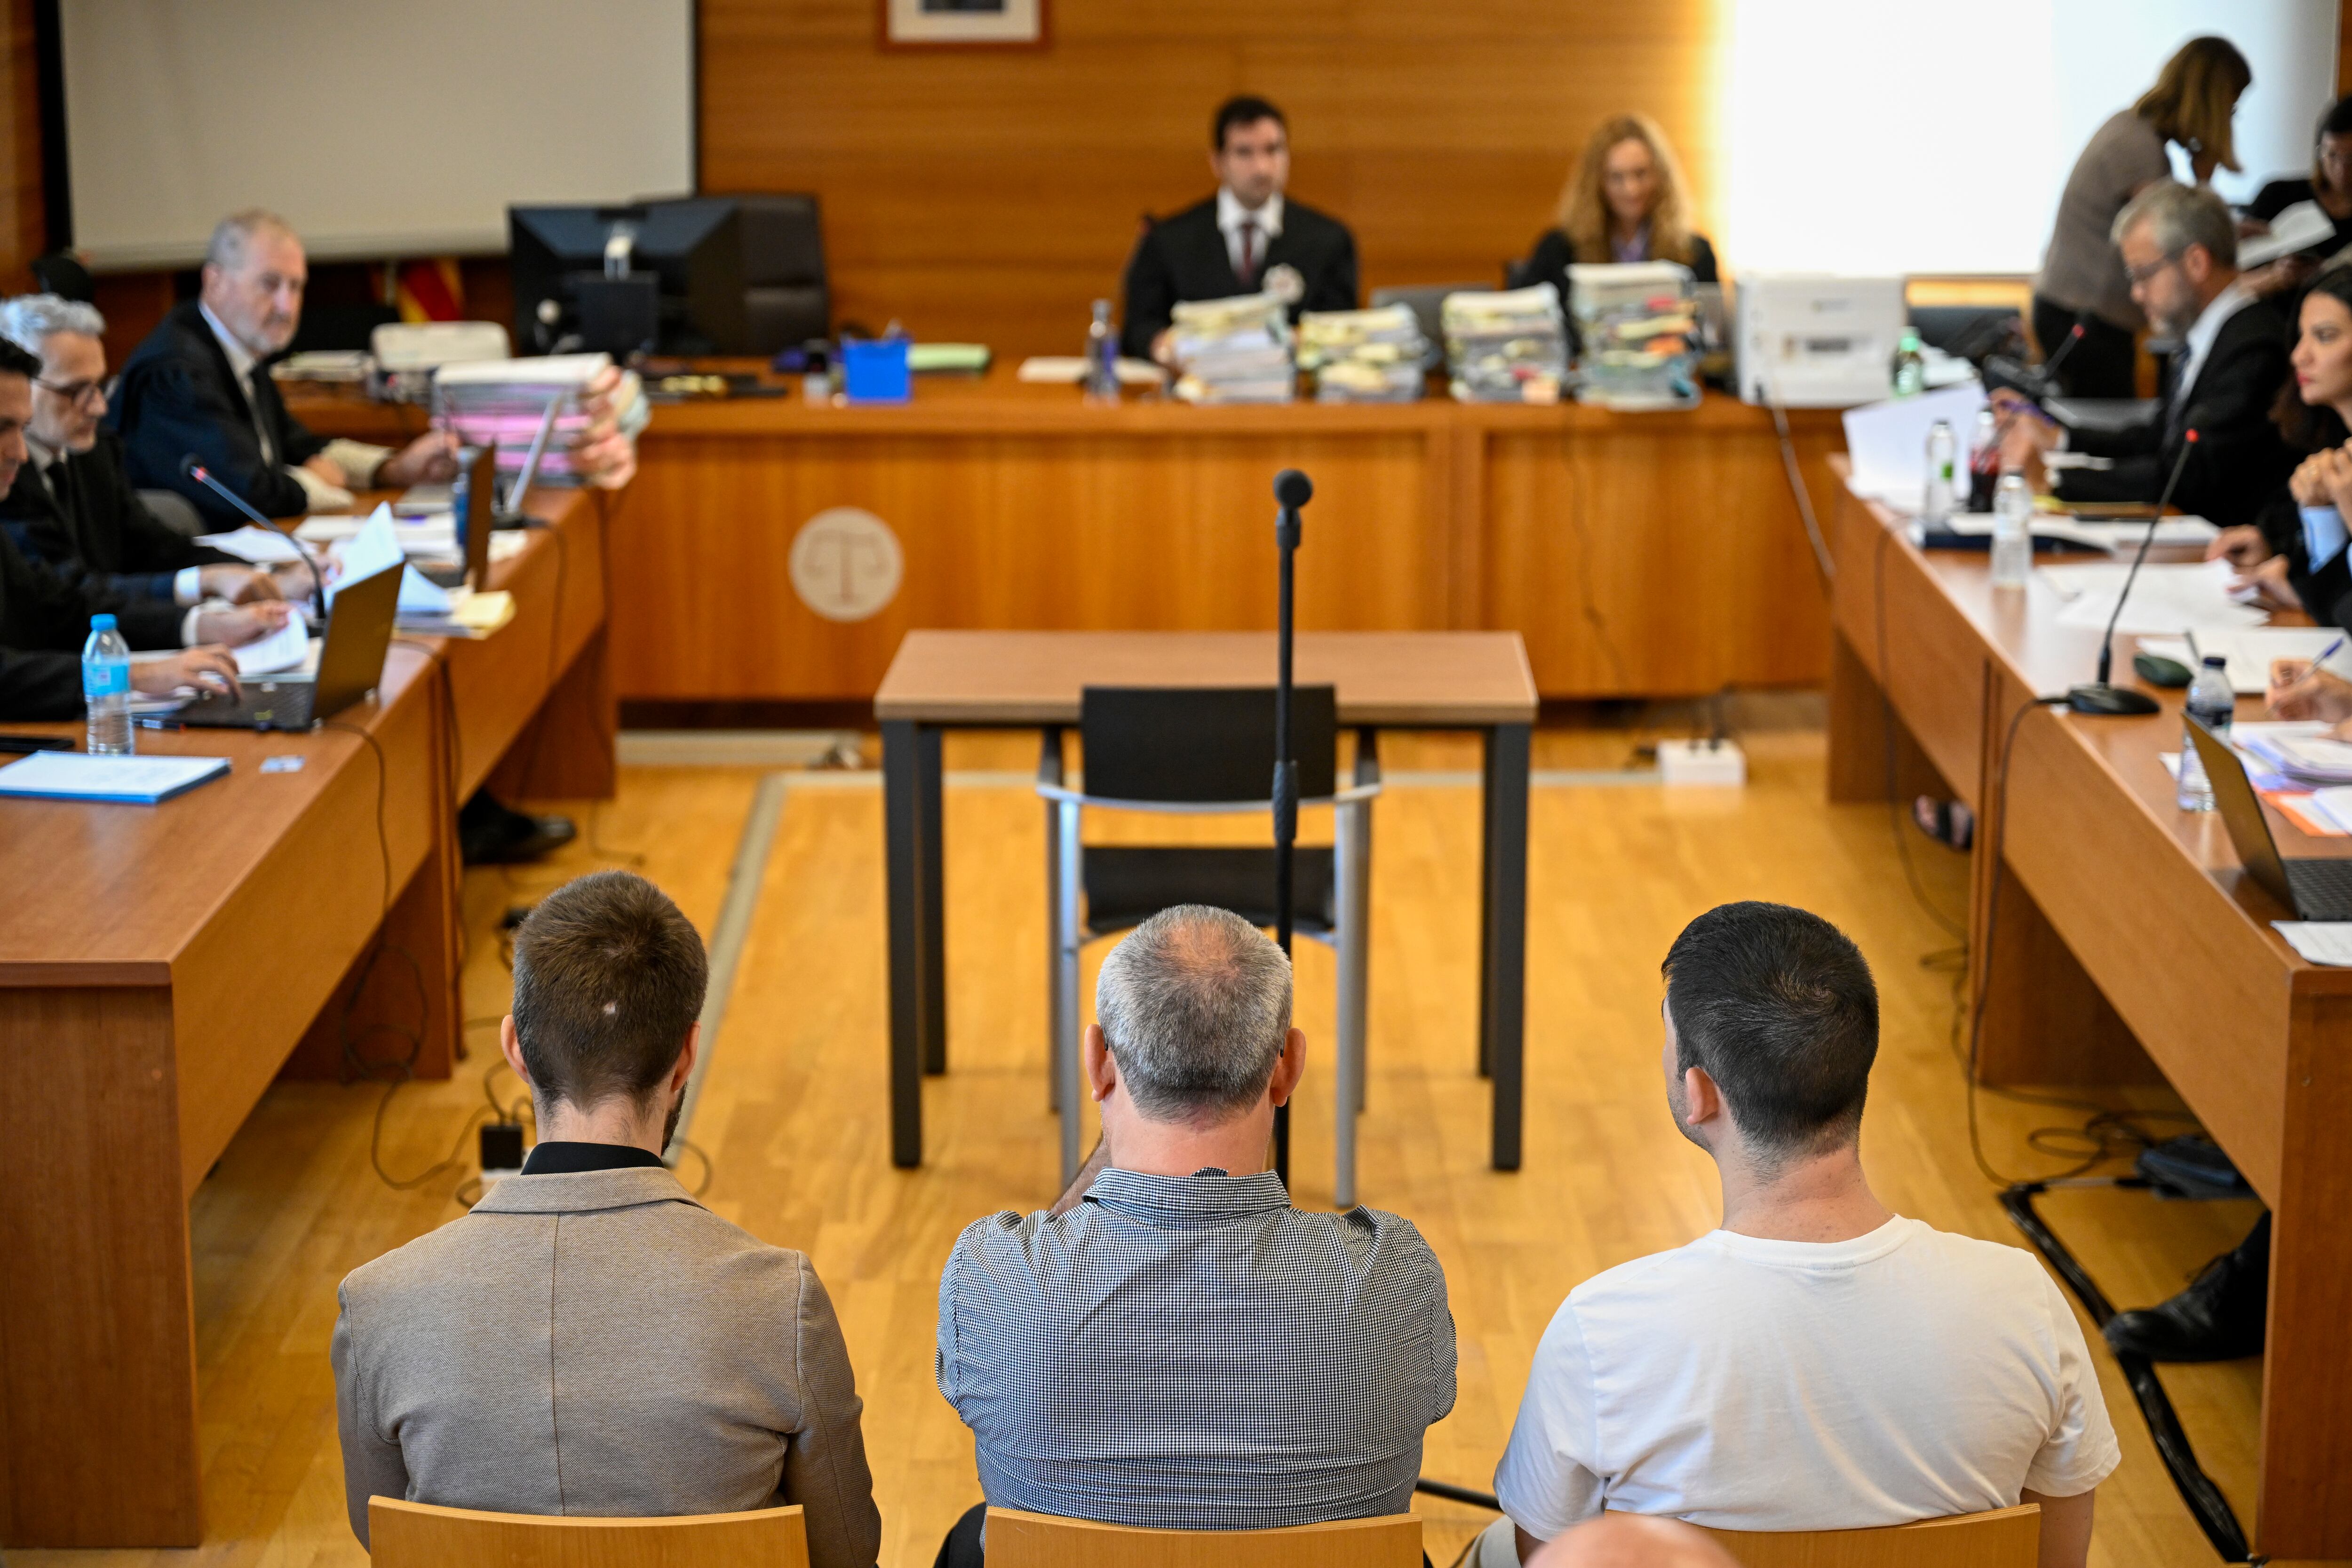
La vida de la magistrada Sofía Díaz se truncó hace tres décadas. Fue entonces cuando esta funcionaria –que desde el pasado año preside la Audiencia Provincial de Castellón- se situó en la mirilla del peluquero de Benicarló (Castellón, 30.296 habitantes) Reinaldo Colás, ideólogo del bulo del bar España. Una patraña que, propulsada por una legión invisible de webs, liga desde 1997 a dirigentes del PP y PSOE, jueces y empresarios con una red pedófila que organiza orgías y perpetra asesinatos. “He sentido miedo físico en este tiempo”, ha declarado Díaz este miércoles en la cuarta sesión del juicio, que sienta en el banquillo de un juzgado de Castellón a seis acusados.

© Andreu Esteban (EFE)

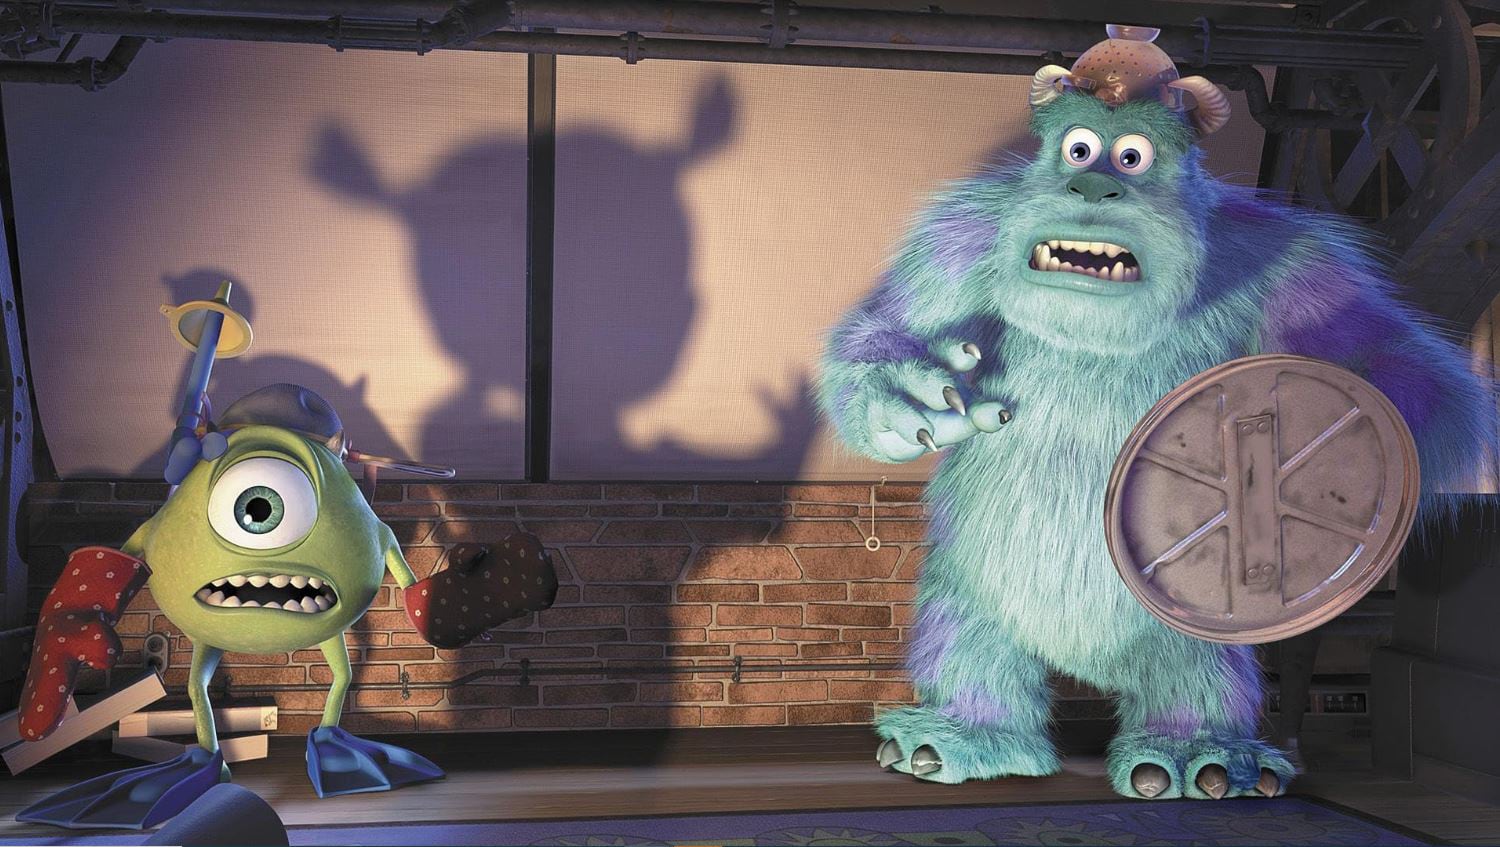
La película de Pixar Monstruos, S. A. pasa en un mundo de fantasía donde toda una sociedad industrial se sostiene sobre la energía de los gritos de los niños. Para eso, hay toda una factoría, ocupando una gigantesca nave industrial, que va poniendo a disposición de monstruos profesionales puertas mágicas que les conducen a las habitaciones infantiles. Los monstruos entran, asustan y se van a quedar con los amigos o a cenar. Para ellos es una industria cualquiera.

© Cantero de las Muelas. Lucía

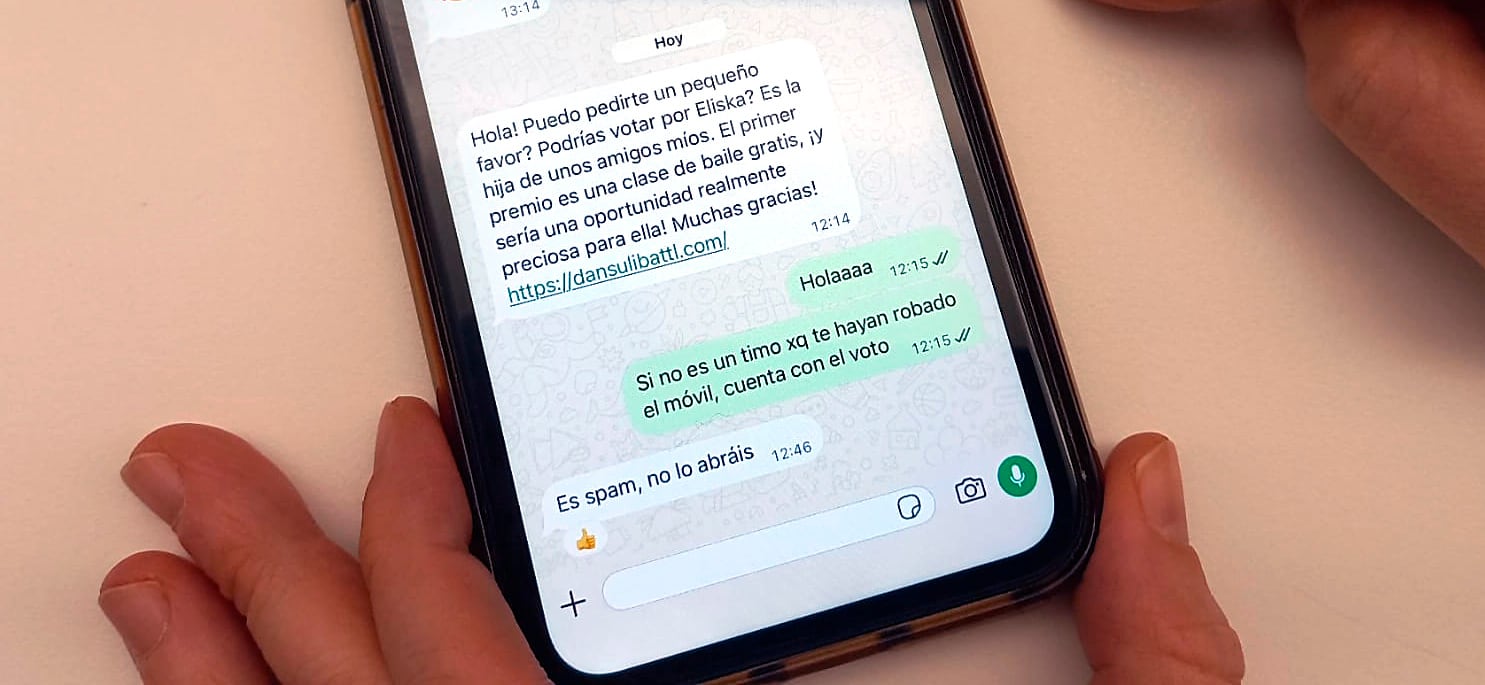
“Hola, puedo pedirte un pequeño favor? Podrías votar por Eliska? Es la hija de unos amigos míos. El primer premio es una clase de baile gratis, ¡y sería una oportunidad realmente preciosa para ella! Muchas gracias!”, dice un mensaje de WhatsApp que se está extendiendo como la pólvora entre los móviles españoles. El texto lleva un enlace a una página web. Es un caso de phishing, una modalidad de ciberataque que consiste en descargar malware (programas maliciosos) a través del engaño. Los usuarios que pinchen en el enlace corren el riesgo de que les hackeen el móvil y de que accedan a sus datos personales.