Login

En plena alerta por los fallos de PHP, la web de la Confederación del Miño-Sil sigue funcionando con una versión de 2010
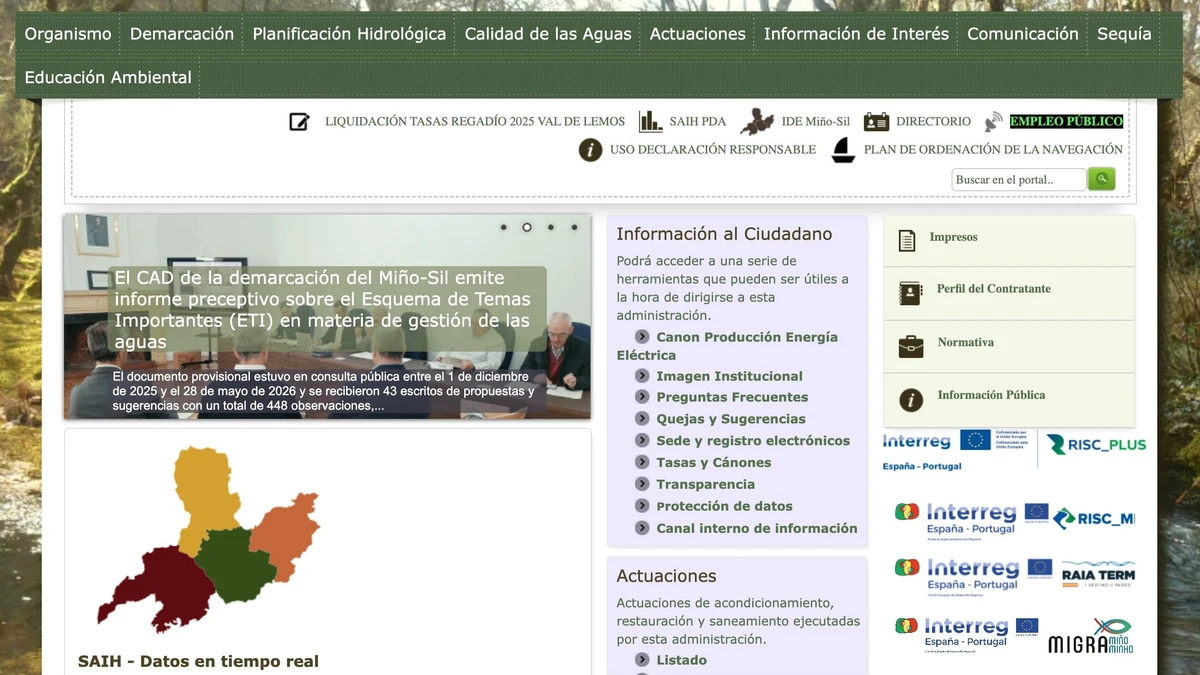
La web de la Confederación Hidrográfica del Miño-Sil seguía en línea el 22 de octubre de 2026 y se presentaba ante cada visitante como un servidor con PHP 5.3.3, una versión que salió el 22 de julio de 2010. Lo hacía un día después de que el proyecto PHP publicara actualizaciones de emergencia para dos vulnerabilidades críticas que pueden permitir ejecutar código en un servidor a distancia y sin autenticarse.
Esa versión pertenece a una rama que el proyecto dejó de corregir el 14 de agosto de 2014, con la 5.3.29 como última entrega. El resto de la identificación tampoco es reciente: el servidor web se declara Apache 2.2.15 sobre CentOS, la misma combinación de paquetes que distribuía CentOS 6, un sistema operativo cuyas actualizaciones oficiales terminaron el 30 de noviembre de 2020.
Nada de eso prueba una intrusión. Tampoco basta para afirmar que el portal esté expuesto a los fallos publicados el 21 de octubre, porque el número que anuncia un servidor no siempre refleja los parches que lleva instalados.
El aviso y lo que muestra el servidor
El aviso lo dio en X el ingeniero informático David Fernández a las 11:29 de ese mismo día. Su mensaje contraponía las desconexiones de webs oficiales en Países Bajos, Japón, Bélgica, Francia o Alemania con el portal de la Confederación, que según él funcionaba con «PHP 5.3.3, sin soporte desde 2014». En un segundo mensaje del mismo hilo etiquetó al propio organismo, al Incibe y a los ministerios de Transformación Digital y de Transición Ecológica con una pregunta escueta: «Con esto qué hacemos».
Una consulta de La Razón a las 14:33 obtuvo una respuesta normal del portal con dos cabeceras técnicas: «X-Powered-By: PHP/5.3.3» y «Server: Apache/2.2.15 (CentOS)». Son datos que el servidor adjunta a cada página y que cualquiera puede leer sin entrar en zonas privadas. El código de la portada identifica además a Joomla como gestor de contenidos, sin precisar versión, y la comprobación se limita a ese portal: no alcanza a la sede electrónica ni a otros sistemas del organismo.
Mientras en Países Bajos, Japón, Bélgica, Francia o Alemania se desconectan webs oficiales para actualizar sus versiones de PHP…
— David Fernández (@naroh) October 22, 2026
El Ministerio de Transición Ecológica mantiene online la web de la Confederación del Miño-Sil sobre PHP 5.3.3, sin soporte desde 2014. pic.twitter.com/WbKxSXiaBD
La explicación está en cómo se mantenían estos sistemas. Red Hat incorporaba correcciones de seguridad a su paquete 5.3.3 sin cambiar la numeración, y CentOS, que reconstruía las versiones de Red Hat, las heredaba. Gracias a esa práctica, el portal pudo recibir arreglos posteriores a 2014. Ese margen oficial se agotó en 2020, con el fin del soporte de CentOS 6, y la cabecera no revela si la Confederación paga a algún proveedor externo para seguir recibiendo parches.
¿Le alcanzan los dos nuevos agujeros?
Los dos fallos críticos, registrados como CVE-2026-109618 y CVE-2026-109619, tienen una puntuación de 9,2 sobre 10 en la escala CVSS 4.0. El primero aprovecha cómo gestiona PHP el agotamiento de memoria; el segundo, restos de una petición anterior que siguen accesibles cuando su memoria ya se ha liberado y que una petición posterior puede reutilizar. PHP 8.2.35, 8.3.36, 8.4.27 y 8.5.12 los corrigen, y el aviso del proyecto sitúa el mayor riesgo en las instalaciones que funcionan como módulo de Apache. La cabecera del Miño-Sil confirma Apache, pero no cómo se ejecuta PHP dentro de él.
La urgencia tiene base. Cloudflare aseguró haber detectado intentos de explotación antes de que salieran los parches, y watchTowr registró ataques en su red de señuelos ese mismo 21 de octubre.
Queda una duda de fondo. Los avisos técnicos de PHP solo indican que están afectadas las versiones anteriores a esas cuatro, sin fijar desde cuándo existe el problema. La firma neerlandesa Sansec sitúa el código vulnerable en PHP 5.4.0, publicada en 2012, lo que, de confirmarse, dejaría fuera la rama 5.3; otros análisis extienden el riesgo a todas las versiones desde PHP 5.
Para ramas tan antiguas, el proyecto no tiene arreglo. PHP 8.1 y anteriores ya no reciben actualizaciones oficiales y, por la gravedad del caso, el equipo publicó parches mínimos de código fuente para 7.4, 8.0 y 8.1, pero ninguno para PHP 5. Si el portal quedara fuera de estos dos fallos, sería por pura antigüedad, y eso no responde a la pregunta de qué parches ha recibido desde que CentOS 6 dejó de actualizarse.
Apagones preventivos fuera de España
Países Bajos es el caso mejor documentado. El Gobierno neerlandés comunicó el 21 de octubre que varias webs públicas, entre ellas Overheid.nl, MijnOverheid.nl y DigiD, se habían desconectado por precaución, y precisó que gran parte de sus portales no usan PHP. Según ese texto, en aquel momento no había señales de que los fallos se estuvieran explotando. Por la noche, ya publicados los parches, MijnOverheid y DigiD volvían a estar disponibles.
Computer Weekly recoge cierres similares en Francia, Finlandia y Dinamarca. En Reino Unido, el NCSC ha pedido localizar todas las instalaciones de PHP sin limitar la búsqueda a las versiones antiguas, y aplicar las actualizaciones de seguridad o las medidas temporales que propone el proyecto. Si nada de eso llega a tiempo, recomienda valorar la desconexión del sistema.
En la Confederación, organismo autónomo dependiente del Ministerio para la Transición Ecológica y el Reto Demográfico, siguen abiertas las preguntas que la cabecera no responde: qué paquete exacto ejecuta el servidor, qué parches incorpora y quién se encarga de mantener un portal que publica datos hidrológicos en tiempo real. Al cierre de esta información, la Confederación no había publicado nada sobre el asunto en su cuenta de X, donde su último mensaje, del 21 de octubre, daba cuenta de una reunión de sus órganos de gobierno.
© Difoosion